
2026.10.11(日)
- 注目検索ワード


IPAおよびJPCERT/CCは、Apple社が提供するiOSのカーネル“Jailbreak”(脱獄)につながる脆弱性が存在すると「JVN」で発表した。

ソフォスは、グローバルで実施した調査に関するレポート「The State of Ransomware 2020(ランサムウェアの現状2020年版)」を公開した。
エヌ・ティ・ティ・コミュニケーションズ株式会社(NTT Com)は5月28日、同社設備に対し攻撃者から不正アクセスがあり一部情報が外部流出した可能性が判明したと発表した。

コンピューター周辺機器の輸出入販売を行うトリニティ株式会社は5月27日、案内メール送信の際のプログラムミスによるメールアドレスの流出が発生したと発表した。
ファイア・アイは、プライベート、パブリック、ハイブリッドの各クラウド環境向け統合セキュリティ集中管理ソリューション「FireEye Cloudvisory」の提供を開始したと発表した。

愛媛県は5月26日、コールセンター業務を委託する事業者にてメールの誤送信が発生したと発表した。

千葉県船橋市は5月21日、同市Webサイトのお問い合わせフォームを利用した不正メールに注意喚起を行った。

高知県言語聴覚士会は5月20日、同会のWebサイトの閲覧不具合について発表した。
NECは、統合型ソリューション「NEC Solution Platforms」のラインアップに、標的型攻撃対策として有効なインターネット分離ソリューションとして「Application Platform for SCVX」を追加すると発表した。
IPAおよびJPCERT/CCは、サイボウズが提供する「Cybozu Desktop Windows版」に任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。
LINE株式会社は5月24日、同社が運営するポータルサイト「livedoor」のlivedoor IDへの大規模な不正ログインを検知したと発表した。

fjコンサルティングとセキュアスカイ・テクノロジーは、PCI DSS準拠維持のための「【PCI DSS要件6.5対応】開発者向け年次オンライントレーニングコース」の提供を開始した。
2020 年 2 月に、Google Chrome の遠隔からの任意のコード実行につながる脆弱性が公開されています。

総務省サイバーセキュリティタスクフォースは、「IoT・5Gセキュリティ総合対策 プログレスレポート2020」を公表した。

カスペルスキーは、同社の調査チームによる2020年第1四半期(1~3月)のDDoS攻撃に関する調査結果を公開した。
IPAおよびJPCERT/CCは、Schneider Electricが提供するオートメーションシステム制御向けタッチスクリーン設定用ソフトウェア「EcoStruxure Operator Terminal Expert」に複数の脆弱性が存在すると「JVN」で発表した。

コンテンツサービスやゲーム等を提供する株式会社サイバードは5月20日、同社が運営する「名探偵コナン検定」の案内メールを誤送信しメールアドレスが流出したと発表した。

キッコーマンこころダイニング株式会社は5月20日、イベント案内のメールを誤送信し、メールアドレスが流出したと発表した。
新型コロナウイルス以前の世界に戻ることは決してなく、現在の異常事態が新しい常態になる。早い段階でそう判断した同社は「従業員」「顧客」「会社」のステークホルダー別に with コロナの重点方針と、コロナ後に選ばれる会社になるための事業方針をまとめた。
インドネシアがデジタルサービスに対する課税の詳細を発表し、7 月 1 日から 10 % の課税を開始すると明らかにした。
JPRSは、「PowerDNS Recursor」の脆弱性情報を公開した。これは、フルリゾルバ(キャッシュDNSサーバ)「PowerDNS Recursor」がアップデートされ、複数の脆弱性情報が公開されたことを受けたもの。
IPAおよびJPCERT/CCは、Apple社が提供しているアプリケーション開発ソフトウェア「Xcode」にgitの認証情報が漏えいする脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache Tomcat」に安全でないデシリアライゼーションの脆弱性が存在すると「JVN」で発表した。
新潟県糸魚川市は5月21日、同市福祉事務所にて市内19介護保険事業所に対しメール誤送信が判明したと発表した。
改めて敬意と喜びと誇り、そして今後の活躍への期待をこめて「また上野宣か」と申し上げます。
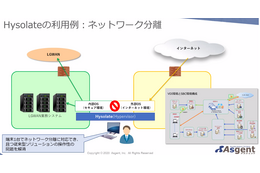
2015年に総務省が公開した「自治体情報システム強靭性向上モデル」に基づいて、全国の自治体のネットワークや情報システムに「強靱化」が施された。
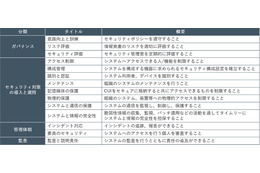
NRIセキュアは、独自に開発する標準化フレームワーク「NRI Secure Framework(NSF)」において、NISTが発行するガイドライン「NIST SP800-171」に対応した、「NSF for NIST SP800-171」を新たに策定した。
JPRSは、「BIND 9.xの脆弱性(DNSサービスの停止・異常な動作)について(CVE-2020-8617)」、および「BIND 9.xの脆弱性(パフォーマンスの低下・リフレクション攻撃の踏み台化)について(CVE-2020-8616)」の2つの緊急情報を発表した。
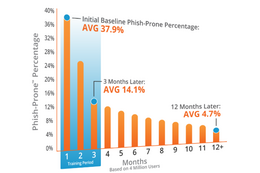
KnowBe4 Japanは、米KnowBe4社による2020年度版の業界別フィッシングベンチマーキング調査レポートを発刊したと発表した。
イギリスの格安航空会社であるeasyJetは5月20日、同社にサイバー攻撃があり個人情報の流出が判明したと発表した。
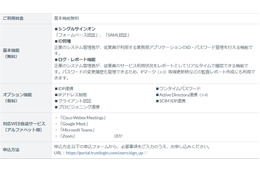
GMOグローバルサインは、企業向けシングルサインオンサービス(IDaaS)「トラスト・ログイン byGMO」について、「Zoom」と「Cisco Webex Meetings」との連携を開始したと発表した。
国内では2017年のJAL関連会社が被害にあった事例で人々の知るところになったBEC詐欺。その現状と対策について、セキュリティラボと総合商社という立場の専門家による、きわめて実践的なセッションが行われた。
CrowdStrikeは政治的偏向のない企業です ー 当社は、世界中のあらゆる業界・規模の組織を守るように、共和党と民主党の両方の組織をサイバー攻撃から守るべく、定期的な協力を行っています。
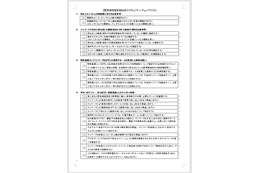
JNSAは、「緊急事態宣言解除後のセキュリティ・チェックリスト」を公開した。
クラフは、移転および新オフィスの開設について発表した。
ラックは、「セキュリティ診断レポート 2020 春」を公開した。
IPAおよびJPCERT/CCは、Bluetoothを構成するコア仕様の一部に複数の脆弱性が存在すると「JVN」で発表した。
株式会社マウスコンピューターは5月15日、5月13日に公表した同社内への標的型攻撃メールによる個人情報流出の可能性について続報を発表した。
磁石の通販や量産、特注製作を行う株式会社マグファインは5月18日、同社が運営する「株式会社マグファインオンラインショップ」に対する第三者からの不正アクセスで、クレジットカード情報の流出の可能性が判明したと発表した。
クラウドストライクは、ウェビナー「日本への攻撃:サイバー攻撃で日本を標的とする攻撃者グループ(最新情報)」を5月27日(水)に開催する。
総務省、NICT、ICT-ISACは、「NOTICE」ならびにNICTのNICTERプロジェクトによりマルウェアに感染していることが検知された機器の利用者への注意喚起を行う取り組みについて、2019年の実施状況について発表した。
IPAおよびJPCERT/CCは、Samsungが提供するQmageファイル用コーデック「Samsung Qmage codec for Android Skia library」にメモリ破壊の脆弱性が存在すると「JVN」で発表した。

大阪府は5月12日、薬局機能情報に掲載されたFAX番号に誤りがあり処方箋の誤送信が発生したと発表した。
2020年1月、医療ISAC 代表理事 深津博氏は、中国の医師仲間からコロナウイルス(COVID-19)についての注意喚起と情報交換のメールを受けた。しかし、その中にはタイプミスと思われる単語がいくつか含まれていた。

OverWatch は航空業界のとある企業に対する侵害を検知しました。この攻撃は、インターネットに流出した社内用ビジネスアプリケーションの悪用から始まったと見られ、正当な認証情報と高度な管理者権限を手にした永続的な攻撃者によるものと考えられます。

サイバーセキュリティクラウドは、2020年のゴールデンウィーク(GW)を含む4月から5月上旬を対象としたサイバー攻撃の検知状況を発表した。

SHIFT SECURITYは、SHIFTオンラインセミナーシリーズの第2回として「アフターコロナでセキュリティ業界はこう変わる」を5月22日に開催する。参加費は無料。

ラックは、クラウド環境へ移行が進む企業システムにおいて、セキュリティ設定を総合的に診断し、情報漏えいやシステムの不正利用を防ぐ三つの新サービス「セキュリティ設定診断」を発表した。

デジタルアーツは、セキュリティレポート「テレワークだからこそ知っておきたいラテラルフィッシング 狙われるMicrosoft 365」を公開した。

IPAおよびJPCERT/CCは、「ソフトウェア等の脆弱性関連情報に関する届出状況[2020年第1四半期(1月~3月)]を発表した。

地方独立行政法人山口県産業技術センターは5月13日、同センターが管理するメールサーバが外部から第三者に当てたメールを中継していたことが判明したと発表した。

fjコンサルティングは、DatasignとTMI P&Sとの共催によるWebセミナー「ECサイトに求められるセキュリティ対策と個人情報保護~PCI DSS、オンラインスキミング、cookie規制、改正個人情報保護法など最新動向~」を5月27日に開催する。

IPAは、2020年第1四半期(1月から3月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
アドビ システムズは、「Adobe Reader」「Acrobat」のセキュリティアップデート(APSB20-24)を公開した。
IPAは、「Microsoft 製品の脆弱性対策について(2020年5月)」を発表した。JPCERT/CCも「2020年5月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
IPAおよびJPCERT/CCは、シックス・アパートが提供する「Movable Type」に複数の脆弱性が存在すると「JVN」で発表した。
株式会社マウスコンピューターは5月13日、同社内への標的型攻撃メールによる個人情報流出の可能性が判明したと発表した。
株式会社アイ・オー・データ機器は5月13日、5月8日に公表した「NarSuS」に関わるサーバへの不正アクセスによる個人情報流出について続報を発表した。

ウェブルートは、「ウェブルート脅威レポート2020」を発表した。

NCAは、一般社団法人日本コンピュータセキュリティインシデント対応チーム協議会を発足、4月1日から活動を開始した。

新潟県は5月12日、新型コロナウイルス感染症拡大防止協力金のオンライン申請にて、申請者の個人情報が閲覧できる状態であったことが判明したと発表した。

株式会社イーステージは5月3日、同社が5月1日午後6時から販売開始した「おそ松さんミュージアム 6つ子のおきがえパラダイス」通販特設サイトにてシステム不具合による会員情報の漏えいが発生したと発表した。

ScanNetSecurity 読者の皆さま


