
2026.10.11(日)
- 注目検索ワード


PCI DSS が、現行の 3.2.1 から 4.0 へのメジャーバージョンアップを予定している。発行元となる PCI SSC は、2019 年 10 月から 12 月にかけ、関係者からのフィードバックを得ることを目的に初回の RFC を実施した。
2019 年 9 月に公開された Windows の脆弱性に対するエクスプロイトコードが公開されています。
最新のWaveレポートでForresterは、「主となる差別化要因はセキュリティ分析である」とコメントしています。EDR分野の進化が進むなか、どのプロバイダーがトップに立つかの決め手になるのが、セキュリティ分析能力であるとForresterは考えています。
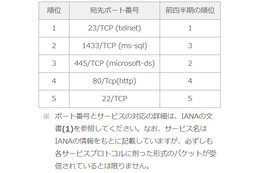
JPCERT/CCは、2020年1月から3月における「インターネット定点観測レポート」を公開した。

株式会社日本経済新聞社は5月12日、同社グループ従業員のパソコンがウイルス感染し社員等の個人情報が流出したと発表した。

厚生労働省は5月1日、レセプト情報・特定健診等情報データベース(NDB)のデータの利用目的以外でのデータ利用が判明したと発表した。

NICTナショナルサイバートレーニングセンターは、同センターが推進する実践的サイバー防御演習「CYDER」の過去の演習教材の一部を、期間限定で無料一般公開を開始したと発表した。
FOREX.comを運営するゲインキャピタル・ジャパン株式会社は5月10日、同社サーバへの不正アクセスを確認したと発表した。

本アドバイザリーは、主に Hidden Cobra (別名、Lazarus )によるサイバー犯罪に対するものとなります。同グループからと推測されるサイバー攻撃は、日本の金融機関でも確認され始めていますので、本アドバイザリーは対岸の火事ではありません。
GSXは、同社主催のウェビナー「緊急開催!テレワークセキュリティウェビナー セキュリティ著名人と語る夕べ」を5月14日19時より開催する。

IPAおよびJPCERT/CCは、JALインフォテックが提供するIT資産管理ソフトウェア「PALLET CONTROL」に任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。
株式会社アイ・オー・データ機器は5月10日、同社のテスト用サーバに第三者から不正アクセスがあり個人情報が流出したと発表した。

OverWatch は、インド太平洋地域のとある通信企業に対する侵害を確認しました。この侵害活動においては、さまざまな戦略やテクニックが使用されており、以前から存在する複数の攻撃者が、高度なアクセス権限を取得して、長期にわたり攻撃を行っている可能性が疑われました。
IPAおよびJPCERT/CCは、Advantechが提供する産業用ソフトウェア「WebAccess Node」に複数の脆弱性が存在すると「JVN」で発表した。
SHIFT SECURITYは、オンラインでのセキュリティ個別相談会を開始したと発表した。

大成建設ハウジング株式会社は4月28日、メール誤送信による顧客の個人情報流出が判明したと発表した。

社会福祉法人三芳町社会福祉協議会は4月30日、同会のメールアカウントがサイバー攻撃を受け、当該アカウントから詐欺メールの送信が判明したと発表した。

ルーテル学院大学は5月6日、リモート授業時に教員が担当科目の履修学生に対し学生ポータルサイトからメッセージと講義資料を配信した際に誤った文書を添付したために個人情報が流出したと発表した。

鳥取県鳥取市は5月4日、同市が運営するインターネットショッピングモール「とっとり市」で外部からの不正アクセスによる個人情報の漏えいが判明したと発表した。
SHIFT SECURITYは、「緊急セキュリティ対策応援キャンペーン」を開催すると発表した。
ウェブルートは、Skyおよびアジアンリンクと共同開発した「SKYSEA Client View」向けセキュリティ・オプション・サービス「Threat Report for SKYSEA Client View」を販売開始すると発表した。
カスペルスキーは、Kasperskyのリサーチャーが、Androidデバイスのユーザを標的とするサイバー攻撃活動「PhantomLance」を発見したと発表した。
JPCERT/CCは、「SaltStack Salt の複数の脆弱性 (CVE-2020-11651, CVE-2020-11652) に関する注意喚起」を発表した。

地方独立行政法人広島市立病院機構 広島市立リハビリテーション病院は5月1日、同院の職員が入院患者の個人情報を記録したUSBメモリを紛失したことが判明したと発表した。
裁判官は特許侵害に関するリモート裁判に際し Cisco に、同社のビデオ会議システム Webex ではなく最大のライバル Zoom を使用するように命じた。

EY Japanは、「EYグローバル情報セキュリティサーベイ(2019-20)」を発表した。
Bassetは、学術機関を対象にダークウェブ等に関するデータベースへの研究活用目的でのアクセスを一定条件の下で開放すると発表した。

ソフォスは、SophosLabsによるレポート「Following the money in a massive“sextortion”spam scheme(大規模な性的脅迫詐欺における金の流れを追跡)」を公開した。

フィッシング対策協議会は、2020年4月の「フィッシング報告状況」を発表した。
JPCERT/CCは、「Oracle WebLogic Server の脆弱性に関する注意喚起」を発表した。

フィッシング対策協議会は、NTTドコモを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

IPAは、2020年1月から3月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
IPAおよびJPCERT/CCは、LCDSが提供する制御システム向け製品「LAquis SCADA」に複数の脆弱性が存在すると「JVN」で発表した。
愛知県は5月5日、同県の新型コロナウイルス感染症に関するWebページ上への患者に関する非公開情報の誤掲載が判明したと発表した。

株式会社三井住友銀行は5月1日、同行の委託先にて顧客情報を記録したハードディスクの紛失が判明したと発表した。

新潟県は4月28日、中越地方の中学校での個人情報流出について教職員への懲戒処分を行ったと発表した。

神奈川県川崎市は5月1日、市立橘高等学校にて校内ネットワークサーバのランサムウェア型のコンピュータウイルス感染が判明したと発表した。

本稿では、パーソル総合研究所が4月に実施した公開データをもとに、都道府県別、地域別、業界別、職種別のそれぞれのテレワーク実施率、勤務先からのテレワーク推奨実施率を記載する。

フィッシング対策協議会は、千葉銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。
マクニカネットワークス株式会社は4月30日、重要インフラ14分野の企業・組織に対し、同社が提供する侵害リスク調査サービスを無償で提供すると発表した。


