
2026.10.11(日)
- 注目検索ワード


ScanNetSecurity 読者の皆様
マクニカネットワークス株式会社は1月27日、同社が8月7日に公開した「活動を再開した「Emotet」マルウェアへの対応について」を更新し、2021年1月から観測されている事例を発表した。
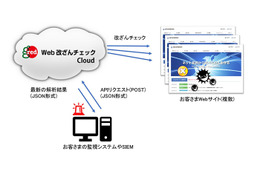
株式会社セキュアブレインは1月27日、Web 改ざん対策ソリューション「GRED Web改ざんチェック Cloud」にSIEM連携機能と一括管理機能を追加したと発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月27日、インフォサイエンス製の複数のログ管理ツールにおける OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ファーストロジックは1月27日、同社が運営する不動産投資サイト「楽待」(https://www.rakumachi.jp/)における「不動産会社の審査」及び「ペナルティ制度」2020年度の運用結果を公表した。
独立行政法人情報処理推進機構(IPA)は1月27日、「情報セキュリティ10大脅威 2021」を発表した。
国立大学法人京都大学は1月26日、情報環境機構が構築した認証システムにおいて学生・教職員の個人情報が外部から閲覧・取得可能な状態であったことが判明したと発表した。
食品の販売やレストラン経営を行う明治4年創業の老舗 株式会社柿安本店は1月19日、同社が運営する「柿安オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
ペネトレーションテストの実際やCSIRTとの連携、ペネトレーションテスト実施後の社内体制の見直し方など、ウェビナー座談会で語り合った内容を2回に渡ってご紹介していきます。
>> あらすじと主な登場人物
>> #NoMoreFake 第4回「ハッシュタグ ノーモアフェイク」
クレジットカードのスキミングは、店頭レジやATMといったリアルワールドからECサイトなどネットの世界に移っている。デジタルスキミングと呼ばれる犯罪だ。
同社では、COVID-19によるリモートワークライフへの移行による在宅時間の増加で、各家庭で接続されたデバイス、アプリ、Webサービスの使用が増え続け、デジタル機器を介した侵入の影響を受けやすくなると指摘している。

デジタルアーツ株式会社は1月26日、同社の製品が検知した、マルウェアEmotetに感染させると考えられるメール・URLの解析情報を公開した。

株式会社Colorkrewは1月25日、同社が提供するクラウドマネジメントサービス「くらまね」が脆弱性情報収集支援サービス開始すると発表した。

ヤマハ株式会社は1月25日、同社のネットワークセキュリティ製品の新ラインアップとして小規模および中規模企業に必要とされるセキュリティ機能を1台で提供する、UTMアプライアンス「UTX100」「UTX200」を3月に発売すると発表した。
公益財団法人京都市芸術文化協会は1月25日、同協会が管理運営を行う京都芸術センターのボランティアスタッフ及びアルバイトスタッフの個人情報がインターネット上で閲覧可能だったことが判明したと発表した。

イオン株式会社は1月25日、同社のWebサイトに設置してあるお問い合わせフォームに対し社外の第三者からのアクセスを確認したと発表した。

映像機器や音響機器、ドローンを扱う株式会社システムファイブは1月26日、同社が運営する「システムファイブ オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
PwC Japan合同会社は12月、2021年1月26日から29日にかけてオンラインセミナー「PwC’s Digital Trust Forum 2021」を開催すると発表した。本セミナーは2021年2月14日までオンライン配信を予定している。事前登録制で参加費は無料。
国内ではあまり話題になっていないが、1月6日のNewYork TimesがJetBrains社の開発ツールがロシアの攻撃者の侵入経路になっていることを報じている。この手の攻撃は新しいものではないが、難しい問題もはらんでいる。
株式会社パイプドビッツは1月25日、「スパイラル」の新バージョン1.13.3の提供を2月25日から開始すると発表した。1月25日から新バージョン1.13.3のβ版の受付を開始する。
株式会社日本レジストリサービス(JPRS)は1月25日、dnsmasqにおける「DNSpooq」脆弱性情報を公開した。
一般社団法人コンピュータソフトウェア協会(CSAJ)セキュリティ委員会/Software ISACは1月22日、Software ISACが選ぶ開発者(企業)が注目すべき10大ニュースをまとめ公開した
Twitter Japan 株式会社は1月22日、第17回「Twitterの透明性に関するレポート」を公表した。最新のTwitterの透明性に関するレポートは、2020年1月1日から2020年6月30日のデータを対象とし、次の項目についての状況とその対応を公開している。
公正取引委員会は1月18日、「デジタル市場における公正取引委員会の取組」について公表した。

和歌山県和歌山市は1月22日、和歌山市保健所にて個人情報を含む資料の誤送信が判明したと発表した。

三井住友建設株式会社は1月25日、同社作業所に関連するデータの一部が社外の第三者に不正アクセスされたことが判明したと発表した。
昨今、悪意ある攻撃者は、アイデンティティ中心の攻撃を好む傾向にあります。正当なクレデンシャルの使用は一般的な方法であり、検知がかなり難しく、他の種類の攻撃に比べて、コストを大幅に低く抑えることができるためだと考えられます。
2020 年 12 月に、Microsoft Windows で管理者権限で任意のファイルが作成可能となる脆弱性が報告されています。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月22日、Aterm WF800HP、Aterm WG2600HP および Aterm WG2600HP2 における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
防衛省は1月22日、サイバーセキュリティに関する専門的知見を備えた人材発掘を目的にサイバーコンテストを開催すると発表した。
カゴメ株式会社は1月19日、同社の「僕のヒーローベジタブル」キャンペーンにおいて個人情報が閲覧できる状態になっていたことが判明したと発表した。
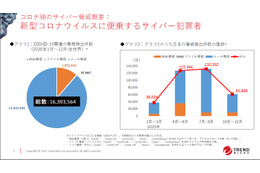
トレンドマイクロは、「2020年サイバー攻撃動向解説セミナー~コロナ禍の法人組織を狙うサイバー攻撃とは~」を開催した。
総務省北陸総合通信局は12月17日、学生とサイバーセキュリティの人材育成に関わる関係者を対象に「サイバー攻撃の手口と守り方~情報セキュリティ入門~」を開催すると発表した。
株式会社ソリトンシステムズは1月、「パソコンからの情報窃取の現実~Arkei Stealer Botlog事件で発見されたPC12,841台の情報漏洩と日本の被害~」を公開した。
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月21日、2020年10月1日から12月31日までの四半期における「JPCERT/CC 活動四半期レポート」を公開した。
神奈川県藤沢市は1月21日、長久保公園都市緑化植物園のWebサイトのサーバに対する不正アクセスについて発表した。同市では、公益財団法人藤沢市まちづくり協会を長久保公園都市緑化植物園の指定管理者としていた。

インターネット上での外国為替取引に関するサービスFXTFを提供するゴールデンウェイ・ジャパン株式会社は1月12日、1月7日に同社で発生したメール誤送信による個人情報の漏えいについて続報を発表した。

埼玉県は1月21日、同県の教職員の懲戒処分について発表した。
先週の終わりを画したのは、敬愛すべき情報セキュリティメーリングリストの Bugtraq が月末に閉鎖されるというニュースだった。
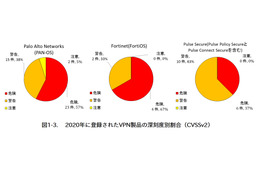
独立行政法人情報処理推進機構(IPA)は1月20日、脆弱性対策情報データベースJVN iPediaの登録状況 [2020年第4四半期(10月~12月)] について発表した。

株式会社カスペルスキーは1月20日、「Kaspersky Threat Intelligence」を拡充し「Kaspersky APT C&C Tracking」「Kaspersky ICS Threat Intelligence Reporting」「Kaspersky Digital Footprint Intelligence」を同日から提供開始すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月20日、Oracle Java の脆弱性対策とOracle製品のクリティカルパッチアップデートに関する注意喚起について発表した。影響を受けるシステムは以下の通り。
暗号資産・仮想通貨取引所「Liquid」を運営するQUOINE株式会社は1月20日、2020年11月に発生した不正アクセスに関する事象についての最終報を発表した。
岐阜県は1月18日、美濃市生櫛の関保健所にて新型コロナウイルスの接触者等に関する個人情報の流出が発生したと発表した。
株式会社アイビー・シー・エスは1月18日、同社が運営する「IVYCS FEE PAYMENT(青山学院会費)」への不正アクセスによる個人情報漏えいの可能性について第2報を発表した。
ペネトレーションテストの実際やCSIRTとの連携、ペネトレーションテスト実施後の社内体制の見直し方など、ウェビナー座談会で語り合った内容を2回に渡ってご紹介していきます。
>> あらすじと主な登場人物
>> #NoMoreFake 第3回「ファクトチェック」
大学共同利用機関法人 情報・システム研究機構 国立情報学研究所(NII)のサイバーセキュリティ研究開発センターは1月13日、2017年度から運用開始した「情報セキュリティ運用連携サービス」で蓄積した研究用データの提供を開始した。
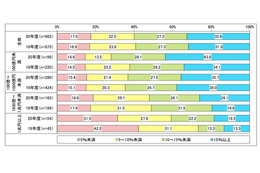
一般社団法人日本情報システム・ユーザー協会(JUAS)は1月19日、企業のIT投資・IT戦略などの動向を調べる「企業IT動向調査2021」(2020 年度調査)を実施、その速報値を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月18日、GROWI におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
奈良県は1月15日、同県が公表する新型コロナウィルス感染症に関する奈良県Webサイト報道資料にて、感染者の個人情報が含まれたファイルの誤掲載が判明したと発表した。
株式会社アイビー・シー・エスは1月18日、同社が運営する「東京女子大学購買センター Web Shop」に第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。
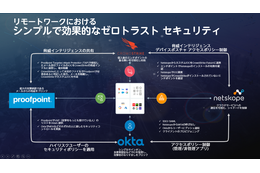
昨2020年8月、CrowdStrike、Netskope、Okta、ProofPointという4つのセキュリティ企業(記載アルファベット順)が、ゼロトラストネットワーク分野で戦略的に連携するという発表があった。
株式会社SHIFT SECURITYは1月19日、セキュリティ監視サービスを同日から提供開始すると発表した。マルチベンダー対応で、オンプレミス環境で120種以上、クラウド環境で18種類の製品やサービスの監視に対応する。
株式会社みずほ銀行は1月18日、通帳レス口座「みずほ e-口座」取扱開始に際し、スマートフォンでの口座開設アプリにおいてオンラインで本人確認を完結できる仕組み「eKYC」機能を導入したと発表した。
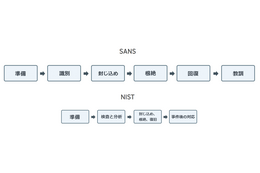
トレンドマイクロ株式会社は1月18日、インシデント対応における基本的対策指針について同社のセキュリティブログにて発表した。
丸紅パワー&インフラシステムズ株式会社は1月18日、同社の利用するファイルサーバに外部から不正アクセスがあり、データの一部が流出した可能性が判明したと発表した。
セキュリティ対策の必要性は認知されているものの、実際の対策はどうすればいいのかという現実的な課題がハードルとなっている企業は少なくない。そういった企業こそ、このJSSECの「IoTセキュリティチェックシート」のようなツール(道具)が有効である。
民主主義統治への擾乱を助長する組織に対して距離を置くことを決めた IT 企業の列に、Amazon、Twitter、Facebook に続いてクラウド CRM(顧客管理システム)最大手の Salesforce が新たに加わった。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、acmailer の複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。mala 氏が報告を行っている。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、ウイルスバスタービジネスセキュリティシリーズとApex One 、ウイルスバスター コーポレートエディションの複数の脆弱性について「JVN」で発表した。
クラウドストライク株式会社は1月14日、2021年に注意すべき5つのサイバーセキュリティ脅威の予測を発表した。同社が予測した5つは次の通り。


