
2026.10.11(日)
- 注目検索ワード


東証1部上場企業の大日本住友製薬株式会社は12月27日、同社が過去に臨床試験に関する業務の一部を委託していた株式会社リニカルへの不正アクセスについて、同社への影響を発表した。
戸隠神社は12月17日、同神社Webサイトへの不正アクセスについて発表した。

トレンドマイクロ株式会社は12月24日、2021年の脅威動向から2022年に起こり得る脅威状況と対策について分析を行い発表した。併せて、全28Pに及ぶ「2022年セキュリティ脅威予測」レポートを公開している。
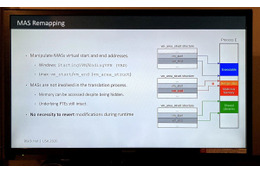
マルウェアの中には、攻撃検知を回避するため、実行中のプロセスメモリを悪用して悪意のあるコードを実行するものがある。これがやっかいなのは、メモリは、そのアプリケーションやプロセスが終了すると、その領域は開放され再利用されて痕跡が残らないことだ。
井上商事株式会社は12月24日、同社が運営する「SWEETS PARADISEオンラインショップ」への外部からの不正アクセスの可能性について発表した。
仙台・宮城ミュージアムアライアンス(SMMA)事務局は12月22日、SMMAが運営する仙台・宮城のミュージアム情報サイト「見験楽学」への不正アクセスによる改ざんについて発表した。

社会福祉法人全国社会福祉協議会は12月23日、出版部Webサイト「福祉の本 出版目録」に第三者からの不正アクセスがあり、個人情報が流出したと発表した。

兵庫県は12月23日、「ふるさと応援ひょうごを旅しようキャンペーン」でのメール誤送信による個人情報漏えいについて発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は12月23日、モバイル端末を狙うマルウェアへの対応FAQを発表した。
トレンドマイクロ株式会社は12月23日、「Log4Shell」に続いて確認された「Log4j」の脆弱性についての解説を同社ブログに発表した。

2021 年 12 月に、サービスの管理や問い合わせの管理をするためのツールである ManageEngine ServiceDesk Plus および Manage Engine Support Center に、遠隔からの任意のコード実行につながる脆弱性が報告されています。
東北工業大学は12月22日、学科紹介Webサイトの改ざんについて発表した。
洋服・雑貨の小売を行う株式会社チチカカは12月23日、同社が運営する「チチカカオンラインショップ」に第三者から不正アクセスがあり、顧客のクレジットカード情報が漏えいの可能性が判明したと発表した。
高知県四万十町は12月24日、四万十町スマホアプリ保守委託業者のサーバへの不正アクセスによるアプリシステムの一時停止について発表した。
三菱電機株式会社は12月24日、2020年1月20日に公表した不正アクセス事案で流出した可能性のあるファイルの防衛省での安全保障上の影響に関する確認結果について発表した。
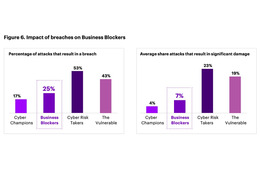
アクセンチュア株式会社は12月21日、「サイバーレジリエンスの現状 2021」を発表した。同レポートでは、全世界4,744名の回答者を対象にサイバーレジリエンスの現状について調査を行っている。
トレンドマイクロ株式会社は12月22日、Log4Shell診断ツールの提供について発表した。
クラウドストライク株式会社は12月23日、Log4j2の脆弱性(CVE-2021-44228)についての調査結果を発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は12月24日、「JNSA 2021 セキュリティ十大ニュース~サイバーセキュリティが世界の行く末を左右する時代が始まった~」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月24日、コニカミノルタ製複合機および印刷システムにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は12月23日、2021年10月から12月の振り返りを発表した。

東洋インキSCホールディングス株式会社は12月23日、同社オウンドメディア「TOYO INK 1050+」( https://www.toyoink1050plus.com )が外部からの不正アクセスによるサイトの一部改ざんについて発表した。

Active Directory の中のオブジェクトは日々、瞬間ごとに変化していきます。その中で、いつ弱点が発生するかは予測できません。今日検査をして大丈夫だったからといって、明日もそうとは限らないのです。
セキュリティに関わる技術や製品の有効性を、客観的定量的に評価できたら最高以外の何ものでもないが、そこには「どんな事業で」「何を守るために」「どのように運用するか」といった変数が多数存在し、各社千差万別である。

東証マザーズ上場企業の株式会社メディア工房は12月22日、10月6日に公表した同社運営の「きゃらデン」に登録するキャストの個人情報流出について、調査結果を発表した。

植彌加藤造園株式会社は12月21日、同社が管理する無鄰菴及び国指定史跡岩倉具視幽棲旧宅でのメール誤送信について発表した。
宮崎県日向市は12月20日、国民健康保険税の還付者の個人情報を市のWebサイトに誤掲載したと発表した。

株式会社北洋銀行は12月10日、同行が発行するクレジットカード「cloverDC」の一部の顧客情報を委託先である三菱 UFJ ニコス株式会社が他金融機関に誤ってメール送信したことが判明したと発表した。
株式会社 日本HPは12月20日、HPセキュリティエキスパート及びアドバイザーによる「2022年に注目すべきサイバーセキュリティの予測」を発表した。
株式会社インターネットイニシアティブ(IIJ)は12月20日、セキュリティスペシャリストを育成する事業として同社独自の教育プログラム「IIJセキュリティ教習所」の開設を発表した。
株式会社エヌ・ティ・ティ・データ(NTTデータ)とSCSK株式会社、株式会社野村総合研究所は12月22日、3社共同で「金融機関向けGoogle Cloud対応セキュリティリファレンス」を同日から無償提供すると発表した。
株式会社NTTドコモは12月22日、「ネットワークセキュリティ」の迷惑メール対策機能の終了について発表した。

ヤフー株式会社は12月22日、誤った内容のプッシュ通知の配信について発表した。
英国の警察は、NHS(国民保険サービス)データベースへのアクセス権を持つ者たちが、NHS ワクチンパスポートアプリに登録するための偽のワクチン接種状況情報を販売したとされる事件を受け、過去数ヶ月の間に相次いで容疑者を逮捕した。
はくさん信用金庫は12月20日、同金庫のWebサイトへの不正アクセスによる一時閉鎖について発表した。

自動車用オイルシールなどを製作する東証1部上場企業のNOK株式会社は12月21日、同社サーバへの不正アクセスによるシステム障害について発表した。

株式会社コーカスは12月20日、同社が運営する「SuiSavon-首里石鹸-オンラインショップ」への不正アクセスによる個人情報漏えいについて発表した。

国民生活センターは2021年12月17日、消費者問題に関する2021年の10大項目を公表した。「『おうち時間』でオンラインゲーム 子供のゲーム課金トラブル」や「成年年齢引き下げに向けた啓発活動が活発化」等、社会的注目を集めた問題10項目を選定している。

株式会社野村総合研究所は12月17日、2027年度までのICT(情報通信技術)とメディアに関連するデバイス、ネットワーク、コンテンツ配信、xTech(B2C)、xTech(B2B)の主要5市場を取り上げ、国内市場における動向分析と市場規模の予測結果を発表した。
株式会社セキュアヴェイルは12月21日、100%子会社である株式会社キャリアヴェイルが提供する「CustomerStare」にて死活監視・性能監視に必要な機能を1つの物理サーバに集約するアプライアンス版の提供を2022年1月から開始すると発表した。
トレンドマイクロ株式会社は12月15日、Apache Log4jの脆弱性「Log4Shell」を悪用する攻撃手口について、同社ブログで解説している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月21日、Apache HTTP Server 2.4における複数の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。

年に 2 ~ 3 回かそこら発生する障害の復旧を速くする以外の監視の目的などないのでは、と思うかもしれないが、ここに CustomerStare は、DX時代にふさわしい新しい目的を追加しようとしている。いわばネットワーク監視の再定義だ。
工場SOC、ビルSOCについて、Interop Tokyo 2020のカンファレンスセッション「スマートビルのサイバーセキュリティ対策 ~AI活用異常検知とビルシステム向けSOCサービス~」での発表内容を元にまとめてみたい。
「業務スーパー」をFC展開する東証1部上場企業の株式会社神戸物産は12月20日、同社サーバに第三者から不正アクセスがあり、個人情報と一部の企業情報が流出したと発表した。
クラウドERPの開発と販売を行う株式会社ビーブレイクシステムズは12月17日、同社のメールアカウントへの第三者からの不正アクセスによるフィッシングメール送信について発表した。

大和ハウスグループの大和リビング株式会社は12月2日、郵便事故による顧客情報の紛失について発表した。
砺波信用金庫は12月18日、第三者からの不正アクセスによる同金庫のWebサイト改ざんについて発表した。

株式会社SHIFT SECURITYは12月20日、「Log4j向け無償セキュリティ診断・フォレンジック調査」の同日からの提供開始を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月17日、Apache Log4j2のRCE脆弱性(CVE-2021-44228)を狙う攻撃の観測について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月20日、GroupSession における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社カスペルスキーは12月16日、同社のグローバル調査分析チーム(GReAT)による年次のサイバー脅威動向レポート「2022年高度なサイバー脅威の予測」を発表した。本レポートでは、2022年のグローバルと日本の脅威動向の主な予測についてまとめている。
第2回目は、電子メールのごく初期から今日まで、不本意ながら古くて長いお付き合いが続いているマルウェアについて、電子メールネットワークの変化とそれにともなって必要とされる今後の対策を取り上げる。
インシデントや情報漏えい、各種事件事故に関連する記事のうち、2021 年に最も読まれた記事を、ランキング形式で上位 10 件、ページビュー件数とあわせて紹介します。セキュリティ管理者や管理層の方の、年次報告書作成時の参考情報として活用ください。

株式会社LogStareは12月16日、企業が受けるサイバー攻撃の現状と対策の実態をまとめたホワイトペーパー「サイバー攻撃は13秒に1回! あらゆる企業に、今なぜSOCが必要なのか」を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月17日、サイボウズ Office における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、OpenSSLのlibsslにおけるX509_verify_cert()内部エラーの不正な処理について「Japan Vulnerability Notes(JVN)」で発表した。
米Digicert社は、同社のサイバーセキュリティ専門家チームによる「デジサート2022年 情報セキュリティ予測」を発表した。
CrowdStrike のクラウドセキュリティポスチャー管理ソリューションである Falcon Horizon は、パブリッククラウドサービスの監視機能を備えており、展開の拡大によって生じる潜在的な問題を企業がプロアクティブに特定・解決するうえで役立ちます。

東京都公立大学法人は12月16日、東京都立大学都市環境学部都市政策科学科Webサイトへの不正アクセスについて発表した。

建設コンサルタント等を行うパシフィックコンサルタンツ株式会社は12月16日、鳥取県からシステム保守管理を受託したう「鳥取県森林クラウドシステム」へのサイバー攻撃について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、Movable Type の XMLRPC API における OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社サーバーワークスは12月16日、fjコンサルティング株式会社、株式会社琉球銀行、株式会社GRCS、株式会社リンクと共同で、「PCI DSS AWS Users Consortium Japan 」の発足を発表した。


