
2026.10.11(日)
- 注目検索ワード


日本マイクロソフト株式会社は12月14日、IT管理者向けにActive Directoryのセキュリティ強化への対応の確認を発表した。
看護やリハビリテーション事業を行う株式会社シンクハピネスは12月9日、同社メールサーバへの外部からの不正アクセスについて発表した。
大和証券株式会社は12月1日、顧客情報を社外へ不正に持ち出した同社元社員の逮捕について発表した。
独立行政法人 情報処理推進機構(IPA)は12月15日、「Microsoft 製品の脆弱性対策について(2021年12月)」を発表した。
株式会社日本レジストリサービス(JPRS)は12月15日、ドメイン名ニュース担当者が2021年のニュースの中から選んだ大きな話題を5つを発表した。選ばれたニュースは下記の通り。
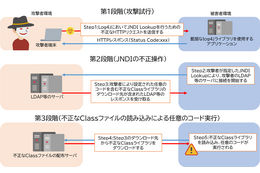
NTTデータ先端技術株式会社は12月15日、Apache Software Foundationにより修正されたLog4j に存在するリモートコード実行の脆弱性(CVE-2021-44228)について検証を実施した結果を発表した。
日本年金機構は12月3日、令和3年10月定期支払の「年金振込通知書」の印刷誤りに係わる検証状況についての調査報告書を公表した。
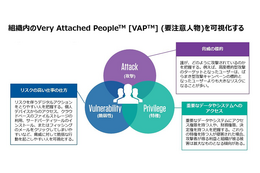
セキュリティ対策は組織全体への展開を前提とした大きなプロジェクトになりがちですが、現状のリスクを可視化することにより、セキュリティ対策に柔軟性と即効性を持たせることができるようになってきました。
クラウドストライク株式会社は12月、Webセミナー「進化するランサムウェアに苦しむ組織を保護する:クラウドストライクの技術」を2022年1月21日に開催すると発表した。
論文名は「 Gotta Catch ’Em All 」となっている。このタイトルはアニメポケットモンスターのセリフ(ポケモンゲットだぜ)の英語表記。Yomna 氏は大のポケモンファンだそうだ。
マカフィー株式会社は12月14日、2021年の10大セキュリティ事件ランキングを発表した。
ホビー通販サイト「あみあみ」を運営する大網株式会社は11月19日、同社商品企画部門のTwitterアカウント乗っ取りについて発表した。
内閣サイバーセキュリティセンター(NISC)は12月13日、ApacheLog4j の脆弱性(CVE-2021-44228)に関する注意喚起を発表した。
警察庁は12月14日、「Javaライブラリ「Apache Log4j」の脆弱性(CVE-2021-44228)を標的とした攻撃の観測について」とする注意喚起を「@police」において公開した。
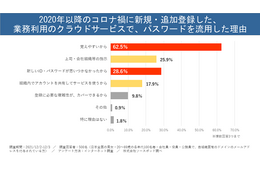
株式会社ソースポッドは12月13日、自組織固有ドメインのメールアドレスを付与された全国の会社員・役員・公務員を対象に実施した「コロナ禍以降のアカウント情報管理に関する意識調査」の結果を発表した。
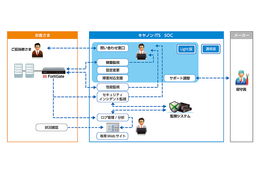
株式会社セキュアヴェイルは12月14日、キヤノンIT ソリューションズ株式会社(キヤノンITS)と提携しセキュリティ脅威の監視や分析によりインシデント対応を行うSOC(Security Operation Center)サービスを同日からリリースすると発表した。
株式会社セキュアヴェイルと株式会社LogStareは12月13日、同社及び同社グループ製品におけるLog4jの影響について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月13日、Apache Log4jにおける任意のコードが実行可能な脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
今日もどこかで情報漏えいは起きている。
株式会社ドワンゴは12月10日、同社が提供する動画サービス「ニコニコ(niconico)」アカウントへの他社流出パスワードを用いた不正ログインについて発表した。
一般社団法人日本野球機構(NPB)は12月10日、同社が運営する「NPBオフィシャルオンラインショップ」で保有する顧客情報の一部を誤ってメール送信したことが判明したと発表した。
埼玉県は12月6日、埼玉県立総合教育センターにて個人情報を含む動画のYouTube上への掲載を発表した。
トレンドマイクロ株式会社は12月11日、「Apache Log4j」ライブラリに深刻なゼロデイ脆弱性が発覚したと同社ブログで発表した。影響を受けるシステムは下記の通り。
トレンドマイクロ株式会社は12月8日、2021年第3四半期(7~9月)におけるランサムウェアの脅威動向を分析しブログで発表した。
アクロニス・ジャパン株式会社は12月9日、世界各地のサイバーセキュリティの傾向と脅威についてまとめた年次の「Acronis Cyberthreats Report 2022(アクロニス サイバー脅威レポート2022年版)」を公開した。
今回はいわば襲名披露記事なのであるから、きっと無難な所信表明に終始するかと思いきや、いきなり初回から「ベンダーの煽り」問題という物騒なテーマを頼んでもいないのにぶち込んできた。きっととても正直な人なのだろう。
斜め上どころではない S4 というプロジェクトは、資産管理と脆弱性管理のベストプラクティスと標準化、セキュア開発のベストプラクティスと標準化というふたつの駅を経由し「誰の手にもセキュリティがいきわたる社会」を目指す。
株式会社LogStareは「ログを見つめる(Stare)」というその名の通り、お客様のネットワーク環境に設置されたセキュリティ機器から出されるログを収集分析し、検知やアラートを行なうセキュリティ運用プラットフォーム「LogStare」を開発・提供しています。
2021 年 10 月 18 日は、ランサムウェア業界にとって厄介な一日だった。まず、ランサムウェアREvil を運営する犯罪組織のサーバに何者かが侵入、それに続いて、重要な役割を担う 3 名の人物が職を変えたのだ。
富士通株式会社は12月9日、5月25日に公表した同社プロジェクト情報共有ツール「ProjectWEB」への不正アクセスについての第4報を発表した。
国立大学法人広島大学附属東雲中学校は12月10日、同校の生徒及び教職員の個人情報を保存していた教員用パソコン1台の盗難被害が判明したと発表した。
株式会社建設システムは12月8日、同社を装った迷惑メールへの注意喚起を発表した。
大阪府は12月7日、地方公務員災害補償基金大阪府支部のWebサイト用サーバへの不正アクセスについて発表した。
ヤフー株式会社は12月9日、WindowsやMacなどのパソコンからのアクセスでの指紋・顔認証を利用した生体認証への対応を発表した。
株式会社ノートンライフロックは12月9日、「ノートン」ブランドのセキュリティ製品で検知したサイバー攻撃のデータを元に、2021年のサイバー犯罪トレンドの振り返りと2022年のサイバー犯罪トレンド予測を発表した。
独立行政法人情報処理推進機構(IPA)は12月9日、Emotetの攻撃活動再開後の状況について発表した。

東京都教育委員会は12月8日、都とのPFI契約で東京スポーツ文化館の運営等事業を実施するPFI区部ユース・プラザ株式会社の運用する東京スポーツ文化館ホームページ( https://www.ys-tokyobay.co.jp )への不正アクセスについて発表した。
東証1部上場企業の小野薬品工業株式会社は12月8日、同社が臨床試験に関する業務を委託する株式会社リニカルへの不正アクセスに関する影響について発表した。リニカル社では12月6日に、不正アクセスによる個人情報流出の可能性について公表していた。
独⽴⾏政法⼈情報処理推進機構(IPA)は12月8日、全国の中⼩企業に勤務する従業員1,000名に対し実施したサイバーセキュリティに関するアンケート結果を発表した。
株式会社SEMABIZは12月8日、Berg Insightの市場調査報告書「犯罪者電子監視ソリューション 第1版-Electronic Offender Monitoring Solutions 1st edition」の同日からの販売開始を発表した。
住友生命保険相互会社.は12月8日、同社を装った不審サイトや不審メールへの注意喚起を発表した。
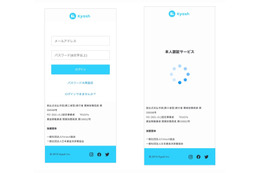
株式会社Kyashは12月8日、Kyashを装うフィッシングサイトへの注意喚起を発表した。
一般財団法人日本建設情報総合センター(JACIC)は12月7日、コリンズ・テクリスとの関連を装った不審メールへの注意喚起を発表した。

日本通運株式会社は12月9日、同社のシンガポール現地法人のITシステムへの不正アクセスによる情報流出の可能性について発表した。
ちなみに今、富嶽が上側の緑の右肩上がりの線ですので。「 1,024 ビットくらいは解読できるかもね。だから 1,024 ビットはもう使っちゃいけませんよ」と言うことができるのです。

農業生産資材から食料品までを扱うグラントマト株式会社は11月26日、9月17日に公表した同社が運営する「グラントマトオンラインショップ」への不正アクセスについて、追加報告を発表した。

兵庫県西宮市は12月7日、庁内グループウェアへのサイバー攻撃について発表した。

佐賀県は12月3日、同県まちづくり課が実施する「佐賀県遺産スタンプラリー及びフォトコンテスト」プレゼント企画での応募者の個人情報流出について発表した。

株式会社イエラエセキュリティは12月7日、同社オフェンシブセキュリティ部所属のエンジニア馬場将次氏が報告した脆弱性がJVNに公開されたと発表した。
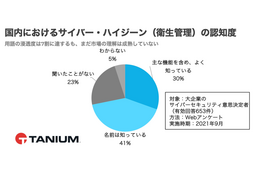
タニウム合同会社は12月7日、「国内サイバー・ハイジーン(衛生管理)調査」の結果を発表した。
株式会社LogStareは12月7日、株式会社パトライトとネットワーク監視表示灯によるリアルタイム障害検知技術での協業を発表した。
日本電気株式会社(NEC)は12月6日、セキュリティ技術者向けライブ対談「技術者に求められる情報発信力“伝える力”とは」を12月13日に開催すると発表した。2019年11月末に開設したNECセキュリティブログの2周年を記念し、ブログ執筆者によるライブ対談を行う。

パロアルトネットワークス株式会社は12月2日、2021年の振り返りと2022年の国内のサイバー脅威予測を同社ブログで発表した。

クラウドストライク株式会社は12月、Webセミナー「ゼロトラストの実装~アイデンティティに基づいた保護でセキュリティ侵害を阻止する!~」を12月17日に開催すると発表した。
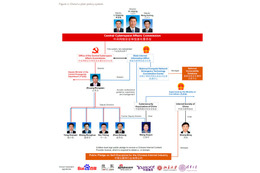
オーストリア戦略政策研究所(ASPI)国際サイバー政策センターの論文によると、中国が国内インターネットガバナンスモデルの輸出を積極的に試みているという。

新薬開発の治験支援(CRO)専業を行う東証1部上場企業の株式会社リニカルは12月6日、不正アクセスによる個人情報流出の可能性について発表した。

株式会社DRESS DESIGN WORKSは12月6日、同社が運営するドレスのオンラインショップ「Tika」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
一般社団法人日本IT団体連盟に設置されたサイバーセキュリティ委員会は11月30日、日経500種平均構成銘柄の企業を対象に行った各社のサイバーセキュリティの取組姿勢及び情報開示に関する調査報告書を公開した。
株式会社セキュアヴェイルは12月6日、同社と株式会社キャリアヴェイル、株式会社LogStareのセキュアヴェイルグループでのパスワード付きZIPファイルのメール送信(通称PPAP)を2021年12月31日で廃止すると発表した。
経済産業省、総務省及び警察庁は12月6日、公表している不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況に掲載する、アクセス制御機能に関する技術の研究開発情報の募集を開始した。

IDC Japan 株式会社は12月2日、国内電子サインソフトウェアの市場動向を発表した。

11 月は、中国の APT グループによるものとみられるサイバー活動が ASEAN 地域や日本国内で観測されています。南シナ海情勢に関連した動きとみられ、主に安全保障に関連した諜報活動の一環とみられます。
新潟県は11月27日、メール誤送信による個人情報の流出が判明したと発表した。


