
2026.10.11(日)
- 注目検索ワード


あけすけに言ってしまえば、あなたの会社のシステムやネットワーク、Web、Webアプリ、あるいはグループ会社のそれが、サイバー攻撃を行う犯罪者の目からどれだけカモ(攻撃しやすい対象)に見えているかを調査し、数値化しスナップショットとして保存蓄積するサービスだ。

「情報漏えいのうち何パーセントくらいが内部から発生していると思いますか?」この質問をした時に興味深い傾向がある。役職が高ければ高い方ほど、高いパーセンテージを答えるのだ。おそらくNeed to Knowで知る人こそが知っているインシデントが多いのだろう。
サイバー攻撃、内部不正、運用ミスによるシステムダウン…。日々様々な情報セキュリティニュースを目にしますが、今回はそのどれでもない事象をご紹介します。

今回の講演では CrowdStrike Falcon の脆弱性管理モジュール「Falcon Spotlight」に関して詳しい解説が行われ、リアルタイムの脆弱性管理機能の社外のリモートワークへの活用なども解説される予定である。
この込み入った状況を打開する理論的な方法はのひとつは、個人の身元を明らかにするようなデータをひたすら取り除き続けることだ。しかし、データを削除するたびに、データセットの価値が下がってしまうとイールケ・ボイテン教授は警告する。

測量や土木建設業向けのCADシステムの設計・開発等を行う東証JASDAQ上場企業のアイサンテクノロジー株式会社は9月21日、同社が配信するメールマガジンで誤送信によるメールアドレスの流出が発生したと発表した。

株式会社新生銀行と新生フィナンシャル株式会社は9月27日、同行らの複数の業務委託先等にWeb 解析や広告媒体事業に関するデータ提供をするにあたり、一部顧客の個人情報が含まれることが判明したと発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月28日、スマートフォンアプリ「InBody」における情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月28日、WordPress 用プラグイン OG Tags におけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ビットフォレストは9月27日、クラウド型Webアプリケーション脆弱性診断ツール「VAddy」にて新たに検査項目追加オプションの提供を同日から開始すると発表した。
いまでこそ笑って話してはくれたが、当時はそれなりの修羅場でもあったと推察する。

今回二人がテーマとするのは、セキュリティという言葉が一人歩きし、製品やサービスが肥大化・複雑化した現在、自分たちは一体何を守っているのかという問題意識だという。
データを匿名化することを「非識別化」というが、これを適切に行うことは見かけ以上に難しいと、UCLA のコンピュータサイエンス教授でスケーラブル・アナィティクス・インスティチュートのディレクターであるウェイ・ワン氏は言う。

衣料品を扱う有限会社エクスプローラーは9月27日、同社が運営するオンラインサイト「Explorer」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

株式会社オリエンタルコンサルタンツホールディングスは9月17日、同社サーバに対するランサムウェア攻撃に伴う特別損失の計上と業績予想の修正について発表した。
富士通株式会社は9月24日、5月25日に公表した同社プロジェクト情報共有ツール「ProjectWEB」への不正アクセスについての続報を発表した。

翻訳ソフトや電子辞典を扱うロゴヴィスタ株式会社は9月24日、同社サーバに第三者から不正アクセスがあり、個人情報の流出が判明したと発表した。
フォーティネットジャパン株式会社は9月27日、最新の「フォーティネットグローバル脅威レポート:FortiGuard Labsによる2021年上半期版」を発表した。

一般財団法人日本情報経済社会推進協会(JIPDEC)は9月27日、「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用方針」と現行の審査基準との対照表を公開した。
30ヶ国 5,400 人の IT管理者から得た直接のフィードバックをもとに、2020 年に起こった世界の ITチームの経験と変化についてくわしく解説が行われる。
ある種のバディ関係にある大井と中村、このふたりに話を聞き、コンビニ店長のその後と現在、そして未来に迫る。
<実施編>では体験レポ風に実際の手順は遭遇した問題、その対処方法などを紹介する。

株式会社LogStareは9月27日、同社が主催するITエンジニア限定のeスポーツ大会「LogStare eSports Series」第2回大会の競技種目を「Pokémon UNITE」とし、11月13日に開催すると発表した。

株式会社DONUTSは9月17日、同社が運営するライブ配信アプリ「ミクチャ」にて、メール誤送信によるメールアドレスの流出について発表した。
スーパーマーケットを展開するサミット株式会社は9月16日、同社の「サミット予約ネット」Webサイトの運用委託先に第三者から不正アクセスがあり、サミットを含む複数小売事業者の顧客情報が流出した可能性が判明したと発表した。

オリンパス株式会社は9月14日、9月11日に公表した同社一部地域のITシステムへの不正アクセスについて、対応状況と業務の復旧を発表した。

赤羽一嘉国土交通大臣は9月24日に開かれた定例会見で、8月6日に小田急電鉄(小田急)で発生した無差別傷害事件を受けて取りまとめた今後の対策を発表した。

デジタルアーツ株式会社は9月22日、2021年上半期に収集した国内外のフィッシングサイトURLのドメインを集計したレポートを公開した。

株式会社PR TIMESは9月22日、同社が7月9日に公表したプレスリリース配信サービス「PR TIMES」での発表前情報への不正アクセスについて調査結果を発表した。

同社では今後、情報が流出した顧客に対し「在宅応援キャンペーン2021」で獲得したポイント分に加え、500円分のAmazonギフト券をお詫びとして進呈するとのこと。

長野県は9月16日、新型コロナウイルス感染症陽性者等の個人情報を含む資料のFAX誤送信について発表した。
茨城県は9月22日、同県職員を装った「なりすましメール」への注意喚起を発表した。
トレンドマイクロ株式会社とソフトバンク株式会社は9月22日、企業のDX推進を支援するソフトバンクの社員をセキュリティ人材として育成するプロジェクトの開始を発表した。

アマチュアによる Twitter 投稿等の炎上対応に四苦八苦しているのが現状の日本企業が、もし IRA(ロシアのネット世論操作組織)のような洗練された本格的方法で、計画的組織的に攻撃を受けた場合、どのような対処が可能なのでしょうか。
独立行政法人情報処理推進機構(IPA)では9月16日、「Qubit Chain(旧SIMIAチェーン)」に関する見解を発表した。経済産業省でも同日、同省との関係をアピールする「Qubit Chain(旧SIMIAチェーン)」という名称のプロジェクトについて注意喚起を行っている。
一般社団法人コンピュータソフトウェア著作権協会(ACCS)は9月17日、ソフトウェアの不正コピーが発覚した印刷関連企業とACCS会員において4,500万円の調停が成立したと発表した。

岡山県倉敷市は9月17日、同市の業務委託先へのサイバー攻撃に関する調査状況について発表した。

伊藤忠テクノソリューションズ株式会社は9月17日、Webアンケートに関連する個人情報の漏えいについて発表した。
東芝テック株式会社は9月16日、同社が取り扱うECサイト構築サービス「オムニEC」に外部から不正アクセスがあり、同サービスを運営する株式会社ジーアールより個人情報流出の痕跡が発見されたと報告があったことを発表した。
トレンドマイクロ株式会社は9月16日、ユーザ参加型インターネットセキュリティ動画コンテスト「What’s Your Story?」第6回目の開催について発表した。

トレンドマイクロ株式会社は9月16日、2020年の1年間に確認した日本国内における「標的型攻撃」に関しての分析を同社ブログで発表した。

ガートナージャパン株式会社は9月15日、2022年4月の日本における「改正個人情報保護法」の全面施行に向け、企業が取り組むべきアクションを発表した。

日本損害保険協会は、「中小企業のリスク意識・対策実態調査2021」を発表した。
2021 年 4 月に、Google Chrome に任意のコード実行が可能となる脆弱性が報告されています。
山口県を中心にスーパーマーケットを展開する株式会社丸久は9月16日、同社が利用する進物・カタログ受注システム管理委託先に第三者から不正アクセスがあり、個人情報の一部流出の可能性が判明したと発表した。
株式会社アプラスは9月16日、同社が提供するクレジットカード会員向けマイページ「NETstation*APLUS」のスマホアプリのログインIDとパスワードを、親会社である株式会社新生銀行がWeb解析を委託する事業者2社に対し、誤ってデータ提供していたことが判明したと発表した。
トヨタ自動車株式会社は9月15日、8月19日に公表したトヨタ販売店における個人情報の不適切な取扱いについて、その後、全国257社の再点検を実施した結果を発表した。
沖縄でスーパーマーケットを経営する株式会社リウボウストアは9月17日、同社の運営するオンラインショップへの不正アクセスによる個人情報流出について発表した。
ICTスクールNELオンラインは2021年10月2日、オンライン対談「『子どもとICT』どうしたらいい?学校での活用と家庭での使い方」を開催する。対象は年長児・小学生をもつ保護者。定員は100名。参加費無料。事前申込が必要。無料体験レッスンも同時開催する。
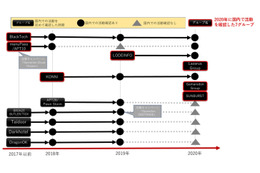
トレンドマイクロは、2020年の国内に対する標的型攻撃を分析した「国内標的型分析レポート2021年版」を公開した。
株式会社日本レジストリサービス(JPRS)は9月17日、Windows DNSの脆弱性情報を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月17日、GROWI における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
オープンWebアプリセキュリティプロジェクト(OWASP)はこのほど、今年のWebソフトウェアの脆弱性のトップ 10 リストを公開した。
三立製菓株式会社は9月14日、同社システムへの外部からの不正アクセスによるシステム障害について発表した。
早稲田システム開発株式会社は9月15日、不正アクセスによる迷惑メール送信について発表した。
株式会社山賀は9月16日、同社が運営する「こだわりふぐショップかぶやま」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
国立大学法人静岡大学は9月16日、不正アクセスによる迷惑メール送信について発表した。
学部内の情報交換の為に使用していた無料通信アプリ「LINE」のトークルームに、何者かの参加が判明したというもの。当該トークルームはオープンチャット機能を利用しており、第三者の参加が可能な状態であった。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月16日、EC-CUBE 用プラグイン「注文ステータス一括変更プラグイン」におけるXSSの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月16日、Apache Tomcatにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
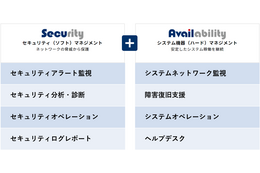
株式会社セキュアヴェイルは9月16日、創業期から20年に渡って提供する統合セキュリティ運用サービス「NetStare」のサービスラインアップを2021年冬にリニューアルすると発表した。
「こいつだけは信頼できる」そんな仲間が一人か二人いれば、世の中はけっこう素晴らしいところにならないだろうか。そんな「確実に信頼できる仲間を作る」アプローチを紹介するのが日本HP のセッションだ。
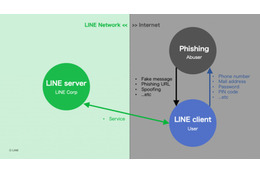
LINEのTrust & Safetyチームに所属するセキュリティエンジニアである中村智史氏が、「LINEを騙るPhishing詐欺対策と戦いの歴史」と題する記事をLINEのエンジニアブログに公開した。


