
2026.10.11(日)
- 注目検索ワード


株式会社セキュアヴェイルは1月14日、同社の100%子会社として昨年8月20日に設立した株式会社LogStareが次世代のマネージド・セキュリティ・プラットフォーム「LogStare」に新たに搭載した「Active Directory監査テンプレート」の提供を開始したと発表した。
愛媛県松山市は1月8日、同市が管理するWebサイト「スポーティングシティマツヤマ.com」に第三者からの不正アクセスによる不審な書き込みを確認したと発表した。
原子力規制委員会は1月15日、メール送信時に送信先メールアドレスの設定を誤りメールアドレスの流出を確認したと発表した。
クラウドストライク株式会社は11月26日、2020年度版「CrowdStrike グローバルセキュリティ意識調査」を発表した。
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
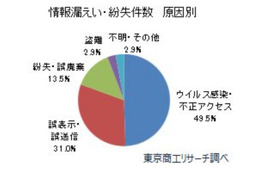
株式会社東京商工リサーチは1月15日、2020年の「上場企業の個人情報漏えい・紛失事故」の調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月15日、Apache Tomcat における Java API の実装不備に起因する情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
花きおよびその加工品の受託販売ならびに購入販売を行う株式会社大田花きは1月15日、同社商事部のWebサイトに不正アクセスがあり、当該ドメインが迷惑メール送信の踏み台となったことが判明したと発表した。
京都府福知山市は1月15日、消防本部で運用するメールアカウントに不正アクセスがあり、メール配信に遅延が発生したと発表した。
フィッシングメールの対策には、メール文面、タイミング、送信元ドメインの確認など、受信者のリテラシーに頼るものが多い。その理由は、メール関連のプロトコルはもともとセキュアではないからといわれている。

シネックスジャパン株式会社は1月13日、東京海上日動火災保険株式会社と連携し、サイバーリスク補償や問題解決サポート等の各種サービスを組み込んだ「シネックスジャパン サイバーリスクサポート for Microsoft Azure」を同日から提供すると発表した。

IDC Japan株式会社は1月13日、2020年上半期までの実績に基づいた国内の情報セキュリティ製品市場とセキュリティサービス市場の2020年から2024年までの予測を発表した。
独立行政法人 情報処理推進機構(IPA)は1月13日、「Microsoft 製品の脆弱性対策について(2021年1月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2021年1月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。

トヨクモ株式会社は1月8日、同社が提供するkMailerにて同サービスを契約する別の同社顧客の認証情報を使用してメール送信する不具合があり、メール送信時の顧客情報の一部がログ情報として流出した可能性が判明したと発表した。

>> あらすじと主な登場人物
>> #NoMoreFake 第2回「困る企業たち」
Microsoft OS の遠隔管理ツールである Sysinternals Suite の PsExec に、SYSTEM 権限の奪取が可能となる手法が公開されています。

一般社団法人日本情報システム・ユーザー協会(JUAS)は1月12日、企業の IT 投資・IT 戦略などの動向を調べる「企業 IT 動向調査 2021」(2020 年度調査)を実施、IT予算に関する速報値を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月12日、SKYSEA Client View のインストーラにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社カプコンは1月12日、第三者からのオーダーメイド型ランサムウェアによる不正アクセス攻撃による同社グループ保有の個人情報の流出について第3報を発表した。
ソフトバンク株式会社は1月12日、2019年末に同社を退職し現在、楽天モバイル株式会社に勤務する元社員が警視庁に不正競争防止法違反の容疑で同日付で逮捕されたと発表した。
クラウドストライク株式会社は12月28日、2021年1月31日までの期間限定で「CrowdStrike Forum - Virtual Showroom 2021 冬」の複数オンデマンドビデオでの提供を開始した。
認定資格の存在によって事業としての参入も容易になり、短期間で信用を構築することができる。セキュリストの創設によって脆弱性診断の世界でゲームチェンジが起きるかもしれない。
神奈川県は1月5日、同県が富士通リース株式会社横浜支店とのリース契約満了に伴い返却したサーバから、ハードディスクがデータ消去前に盗まれオークションに出品された事案について、2020年12月25日に和解契約を締結したと発表した。

横浜市は12月24日、横浜市交通局職員の懲戒処分について発表した。
1月2日、産経新聞が独自取材として、政府が携帯ショップでマイナンバーカードの申請ができるように検討していると報じた。機種変更に何時間も待たされるショップが、そんな事務処理負担に耐えられるのだろうか。
アライドテレシス株式会社は1月8日、AMF-SECurityコントローラー「AT-SESC」のソフトウェアをバージョンアップし「Ver.2.1.0」のダウンロードサービスを同日から開始すると発表した。
メーリングリストの配信アドレスの誤設定により、当該検討会とは別件の委託事業者職員2名に誤配信したというもの。12月25日に、誤配信先の委託事業者からの報告で誤配信が発覚した。
セコムトラストシステムズ株式会社は1月8日、同社が提供する「セコムプロフェッショナルサポート」が「情報セキュリティサービス基準適合サービスリスト」のデジタルフォレンジックサービスに登録されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月8日、WordPress 用WooCommerceプラグインのNAB Transact エクステンションにおけるデータの整合性検証不備に関する脆弱性について「JVN iPedia」で発表した。
Check Point社の一部顧客が頭の痛い正月を迎えたのは、二日酔いのせいだけではなかったようだ。パッチの適用が遅れたために、中にはシステムが操作不能のままとなったり修正が困難な状況が続いているケースもある。

国税庁は1月4日、確定申告書等の作成にあたりApple社のM1チップが搭載された端末を使用する場合の注意点を公開した。現時点でM1チップを搭載しているのは、「13インチMacBook Pro」「MacBook Air」「Mac mini」の3機種。
特定非営利活動法人日本セキュリティ監査協会(JASA)は1月6日、情報セキュリティ監査人が今年の監査計画を考える上でテーマとして活用することを目的に「情報セキュリティ監査人が選ぶ2021年の情報セキュリティ十大トレンド」を取りまとめ公表した。

NRIセキュアテクノロジーズ株式会社は1月6日、CTF形式ハッキングトーナメント「NRI Secure NetWars」をオンライン形式で2月11日に開催すると発表した。本イベントは今回7回目で、同社の会社設立20周年を記念し学生および社会人100名を無料招待し行う。
福岡県は1月6日、同県の新型コロナウイルス感染症対策本部(調整本部)で取り扱う新型コロナウイルス感染症陽性者の個人情報漏えいが発生したと発表した。
イマジニア株式会社は1月5日、同社が運営する「いつでもリラックマ」に対し外部から不正アクセスがあり、無料会員登録時に利用したメールアドレスの流出が判明したと発表した。

>> あらすじと主な登場人物
>> #NoMoreFake 第1回 プロローグ「切り取り報道」
2020 年最後の月は、インシデントが多く報じられました。まず、米国政府
機関などへの SolarWinds 社製品を介したサプライチェーン攻撃は、米国土安
全保障省( DHS )が緊急指令を発出するなど、世界的な注目を集めました。
個人情報保護委員会は1月5日、特定個人情報の取扱いの状況に係る地方公共団体等による定期的な報告について発表した。
株式会社アールワークスは1月4日、「サイバー攻撃対応のスペシャリストによるインシデントハンドリング支援」キャンペーンについて発表した。

日本電気株式会社(NEC)は1月5日、「実践!サイバーセキュリティ演習-インシデントレスポンス編-」をオンライン形式で提供開始すると発表した。

サイボウズ株式会社は1月5日、「cybozu.com」をはじめとする同社サービスの障害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月5日、トレンドマイクロ製InterScan Web Securityシリーズの管理画面用サービスの複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
国立大学法人愛媛大学は1月4日、同学のメールアカウントが学外者に不正利用され約35,000件の迷惑メールの送信が発生したと発表した。
首相官邸は12月25日、「デジタル社会の実現に向けた改革の基本方針」を公表した。
総務省は12月28日、「地方公共団体における情報セキュリティポリシーに関するガイドライン」及び「地方公共団体における情報セキュリティ監査に関するガイドライン」の改定を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月28日、SolarWinds Orion APIの認証回避の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
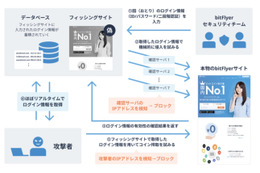
株式会社bitFlyerは12月24日、同社が運営する仮想通貨取引所サービスのセキュリティ対策の一例としてフィッシングサイト対策を紹介した。
愛知県は1月4日、あいちトリエンナーレ実行委員会メール配信システムへ不正アクセスがあり、なりすましメールの送信を確認したと発表した。
株式会社TIMERSは12月23日、同社が運営するスマートフォンアプリ「Famm」のサーバに第三者からの不正アクセスがありユーザー情報が不正に引き出されたことが判明したと発表した。スマートフォンアプリ「Famm」は、家族で写真や動画を共有する家族アルバム。
神奈川県横浜市は12月24日、横浜市総合保健医療センターにて誤送信によるメールアドレスの流出が発生したと発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は12月25日、各ベンダーが提供する複数のバックアップソフトウェアの脆弱性に関する注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)は12月24日、「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」の一部を中間報告として公開した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は12月25日、「JNSA2020セキュリティ十大ニュース~コロナが見せつけた大変革時代の幕開け~」を発表した。
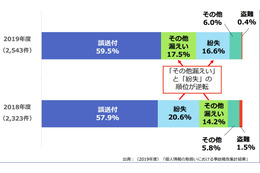
一般財団法人日本情報経済社会推進協会(JIPDEC)は12月23日、社内教育用参考資料として「基本編:個人情報管理の重要性」を公開した。本資料は「個人情報の管理はなぜ必要?」「当社の個人情報取扱いルールについて」「まとめ」の3項目からなる。
クラウドアプリケーション及びクラウドプラットフォームを提供する株式会社セールスフォース・ドットコムは12月25日、Salesforce上の組織の一部情報が第三者から閲覧できる事象が判明したと発表した。
株式会社ラティーナは12月23日、同社が運営する世界の音楽雑誌「e-magazine LATINA」への過去4年分の記事の掲載について、ライターに2次使用許諾を得ずにWeb掲載したことについて謝罪した。
香川県は12月25日、同県総務部・本庁に所属する職員への懲戒処分を行ったと発表した。
川崎重工業株式会社は12月28日、社外から不正アクセスがあり一部の情報が海外拠点から外部流出した可能性を確認したと発表した。


