
2026.09.18(金)
- 注目検索ワード

フィッシング対策協議会は、スクウェア・エニックスを騙るフィッシングメールが出回っているとして注意喚起を発表した。

JPCERT/CCは、2013年7月1日から9月30日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

デジタルアーツは、同社が実施した「デバイス多様化による会社員のワークスタイル変化実態調査」の記者発表会を開催した。

RoboHelpのセキュリティアップデートを公開(アドビ)他

東京都練馬区は、区立小学校教員が児童の個人情報を記載した資料の入ったバッグを紛失したと発表した。

ACCSによると、島根県警生活環境課と松江署は、「Share」を通じてPSP用ゲームソフトを権利者に無断でアップロードし送信できる状態にしていた大阪府豊中市の無職男性を、著作権法違反の疑いで逮捕した。

アドビは、「Adobe Reader」および「Acrobat」のセキュリティアップデートを発表した。対象となるのは、Windows版の「Adobe Reader」および「Acrobat」のXI(11.0.04)。

日本マイクロソフトは、2013年10月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り8件で、最大深刻度「緊急」が4件、「重要」が4件となっている。

ラックは、日本における水飲み場型攻撃に関する注意喚起を発表した。
Joomla! の Media Manager には、ファイルアップロードの権限がないユーザが、任意のファイルをアップロードできてしまう脆弱性が存在します。
ASUS Wireless-N150 Router RT-N10E に認証回避の脆弱性(JVN)他

NRIセキュアは、従業員が業務で利用する端末機器の脆弱性を攻撃者の視点で検証する法人向けサービス「エンドポイント セキュリティ診断」を提供開始した。

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、Windows XPの危険性について発表している。

クリエイティブホープは、同社業務用のノートPC一台がひったくり盗難に遭う事態が発生したと発表した。

IPAおよびJPCERT/CCは、McAfee社が提供する「McAfee Agent」にDoSの脆弱性があると「JVN」で注意喚起を発表した。

トレンドマイクロは、三井情報(MKI)と法人向けクラウドサービス分野で協業すると発表した。
「インターネットバンキングの振込情報を改ざんするマルウェア」に注意(アンラボ:ブログ)他

日立とGMOグローバルサインは、「JP1」と「クイック認証SSL」を組み合わせて、遠隔地との大容量データ転送システムを構築・運用するユーザに対する導入支援を共同で行う。

エンタテインメントプラスは、「e+(イープラス)」において他社インターネットサービスから流出したと思われるメールアドレスとパスワードを用いた、第三者による同社サービス不正利用の被害が発生したと発表した。

日本IBMは、マルウェア「Mevade」の感染行為およびTorネットワークを利用した活動を2013年8月から検知していると発表した。

トレンドマイクロは、闇市場のWebサイトである「Silk Road」についてブログで解説を発表した。
9月のIPAの活動(IPA)他
長野県教育委員会は、南信地区の県立高等学校内で生徒の個人情報が入った電子記録媒体を紛失したことが判明したと発表した。
日本マイクロソフトは、2013年10月のセキュリティ情報の事前通知を発表した。発表によると、セキュリティ情報の公開は10月9日で、8件のパッチ公開を予定している。
アドビは、同社のネットワークがサイバー攻撃を受け、同社製品のソースコードや顧客情報に不正アクセスされたと発表した。
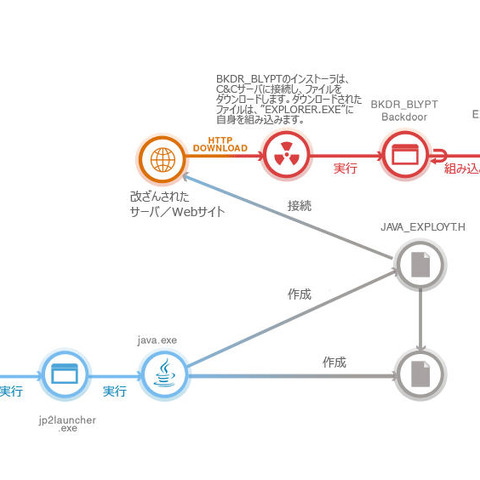
トレンドマイクロは、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。
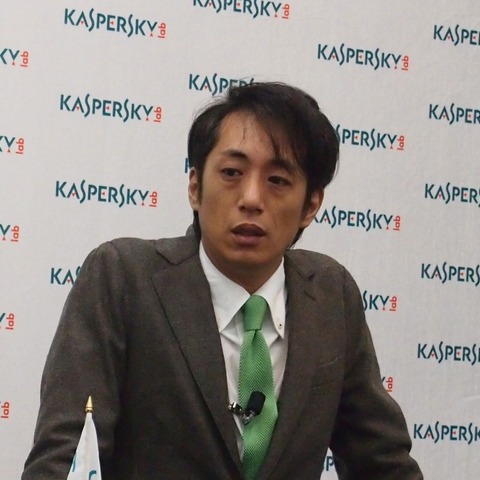
カスペルスキーは、同社が発見した日本および韓国の企業を攻撃対象とした新たなサイバースパイ活動である「Icefog」について、プレスカンファレンスを開催した。
baramundi Management Suite に複数の脆弱性(JVN)他
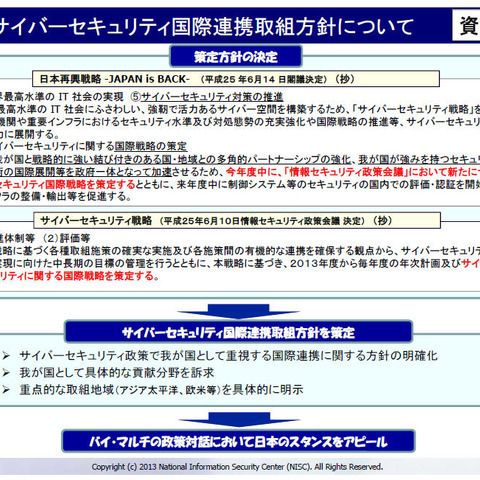
NISCは、サイバーセキュリティ国際連携取組方針を公表した。
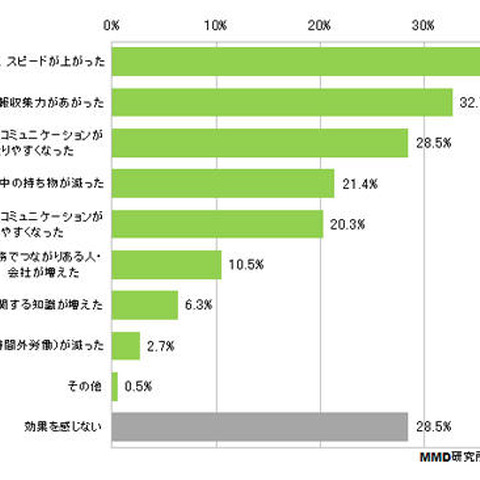
MMD研究所は、「第2回 職場での私用スマートフォンの利用実態調査」の結果を発表した。
かんぽ生命保険は、同社において顧客情報を紛失していることが判明したと発表した。
IPAおよびJPCERT/CCは、マルチコアCPUの共有L3キャッシュに対するサイドチャネル攻撃手法が公開されたと「JVN」で注意喚起を発表した。
アドビは、「Adobe Reader」および「Acrobat」のセキュリティアドバイザリ(APSB13-25)を発表した。
セキュリティ情報を更新(HIRT)他
日本デザイン振興会は、グッドデザイン賞に独立行政法人 情報通信研究機構によるセキュリティシステム「DAEDALUS」を選出したと発表した。
警察庁は、2013年8月の「特殊詐欺の認知・検挙状況等について」を発表した。
ナノオプト・メディアは、メールセキュリティをテーマとしたセミナーイベント「Email Security Conference 2013」を10月4日に開催する。
総務省は、「官民連携による国民のマルウェア対策支援プロジェクト(略称ACTIVE)」を11月1日から実施すると発表した。
NTT西日本は、同社静岡支店管内において、退職した契約社員個人宅にあるPCがウイルスに感染し、顧客情報などがファイル交換ネットワーク上に流出したことが判明したと発表した。
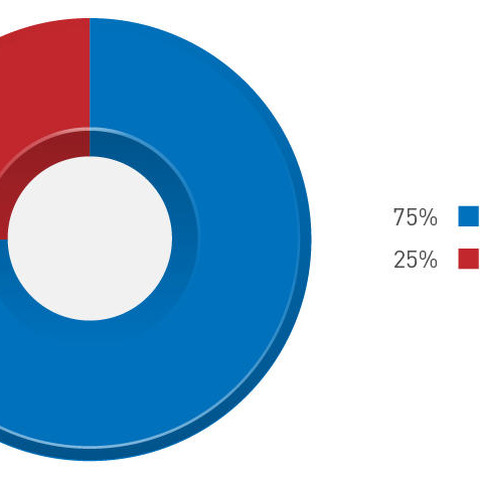
トレンドマイクロは、Android端末向けの不正アプリまたは高リスクアプリと判定されたアプリが、100万に到達したとブログで発表した。
上半期はJavaエクスプロイト急増、Androidマルウェアはアプリストア外にも(エフセキュア)他
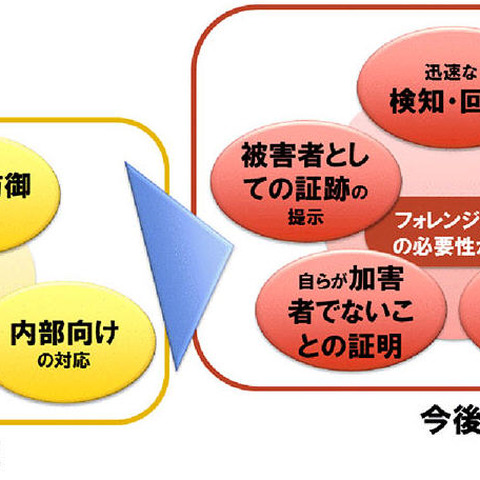
NTTデータは、総合的なセキュリティ管理を提供するトータルマネージドセキュリティーサービス(TMSS)のさらなる強化を目的として、10月1日に「フォレンジック・ラボ」を設立した。
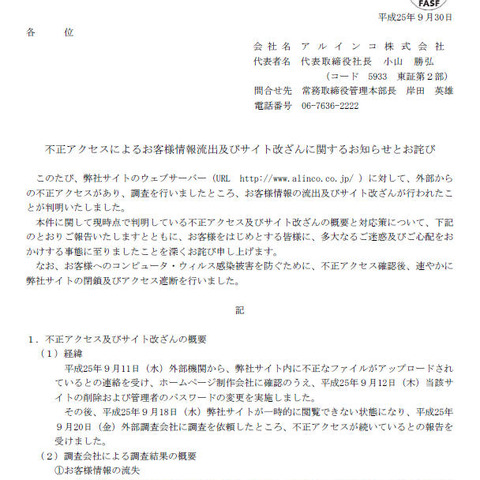
アルインコは、同社サイトのWebサーバに対して外部からの不正アクセスがあり、調査の結果、顧客情報の流出およびサイト改ざんが行われたことが判明したと発表した。
ISACA東京支部は、「情報セキュリティマネージャー ISACAカンファレンス 2013 in Tokyo」を10月26日に開催する。
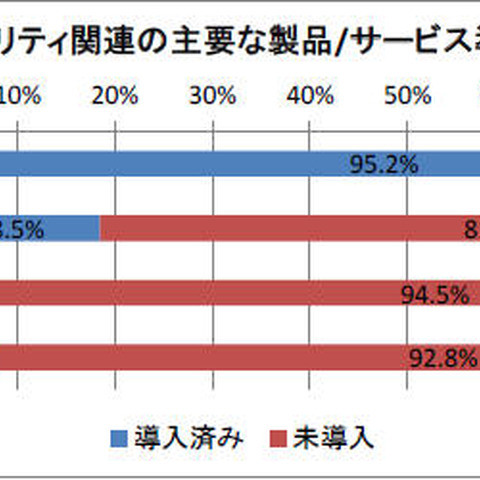
ノークリサーチは、2013年の国内中堅・中小市場における「セキュリティ」関連の利用実態とユーザ評価に関する調査を実施、分析結果を発表した。
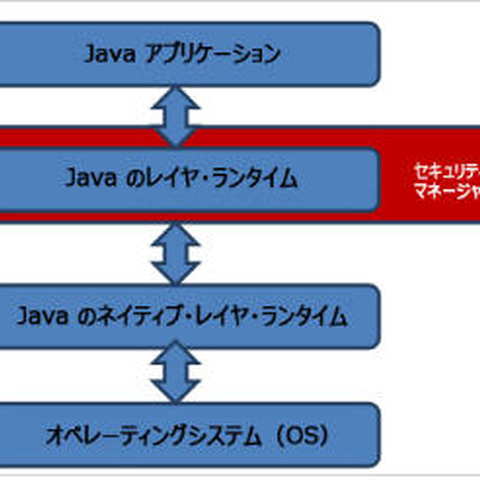
トレンドマイクロは、2013年に入ってJavaに存在する脆弱性が攻撃者により多用される事例を多く確認しているとして、ブログで検証している。
Nmap Scripting Engine(NSE) スクリプト「http-domino-enum-passwords」には、任意のファイルを作成できる脆弱性が存在します。この脆弱性をリモートの第三者に悪用されると、この NSE スクリプトを実行したときに任意のファイルを作成されてしまう可能性があります。
アジア圏で暗躍する標的型攻撃、新種のバックドア型「EvilGrab」を利用(トレンドマイクロ:ブログ)他
IDC Japanは、「国内モバイルセキュリティ市場予測」を発表した。
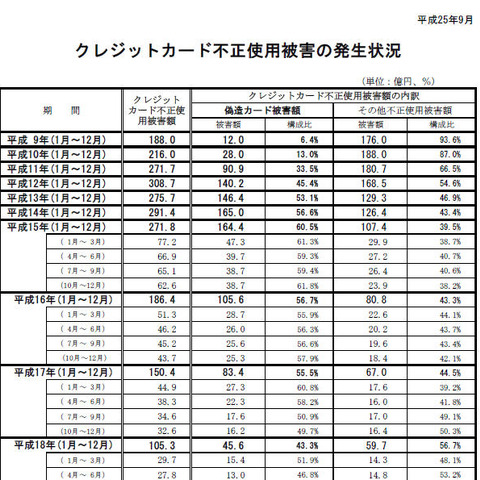
社団法人日本クレジット協会は、2013年第2四半期(4月から6月)におけるクレジットカード不正使用被害の集計値を取りまとめ、発表した。
バンダイナムコゲームスは、同社が運営する会員登録制サイト「バンダイナムコIDポータルサイト」において、他社サービスから流出したと思われるID・パスワードを使用し、34,069件の不正ログインが行われたことが判明したと発表した。
マカフィーは、「モバイル セキュリティ 動向レポート 2013年6月(Mobile Security: McAfee Consumer Trends Report - June 2013)」を発表した。
Facebook がクレジットカード情報の自動入力を検討、信頼できますか?(ソフォス:ブログ)他
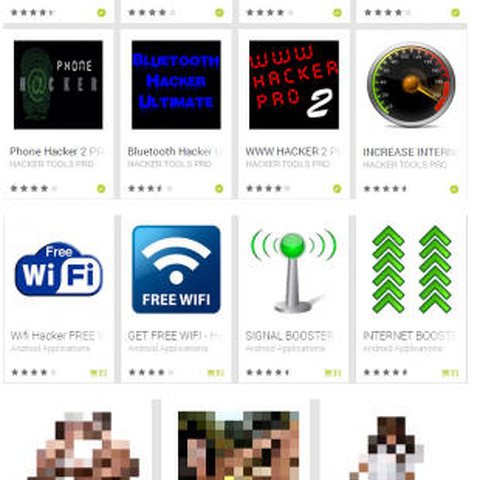
マカフィーは、Google Play上で公開されている疑わしいアプリに、しつこく広告を表示する複数のコンポーネントが組み込まれていることを確認したと同社ブログで発表した。
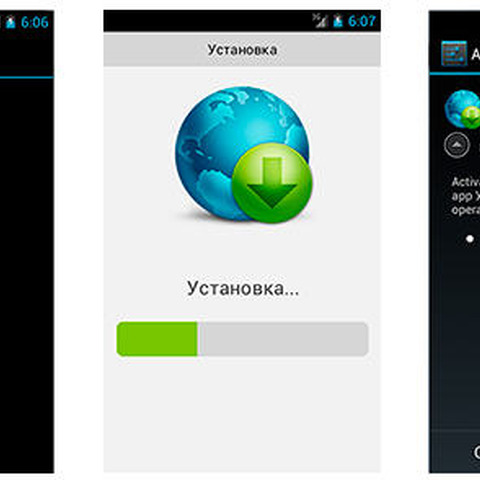
Dr.WEBは、感染したAndroidデバイスで構成される世界最大規模のボットネットを発見したと発表した。
「PacSec 2013セキュリティカンファレンス」が11月13日および14日、青山ダイヤモンドホール(東京)において開催される。
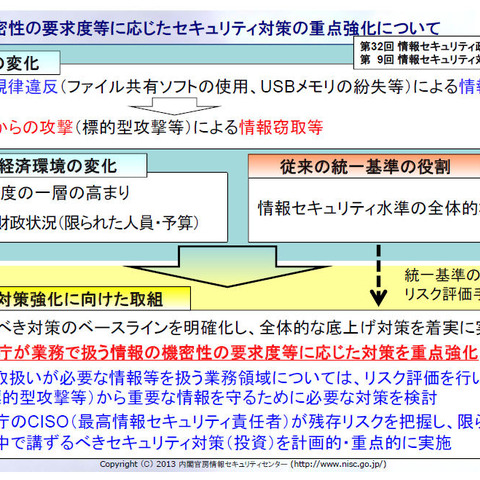
NISCは、「情報セキュリティ対策推進会議第13回会合」について発表した。
マイナビでは、10月9日にマイナビニュース 「セキュリティー・インテリジェンスセミナー:脅威が侵入することを前提にした対策を講じるべし!~情報セキュリティー投資の効果的な組み合わせが企業利益を守る~」を開催する。
Sandboxについて - Part 1(タイガーチームセキュリティレポート)他
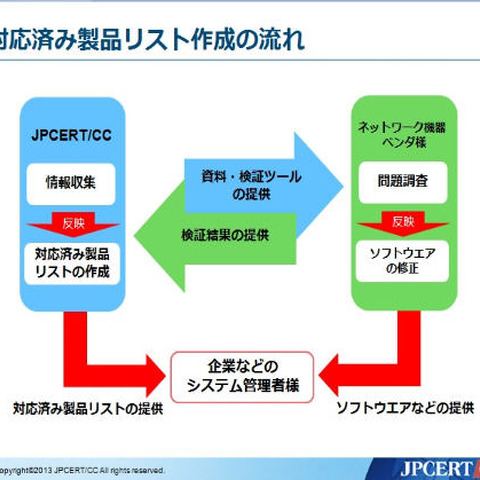
JPCERT/CCは、IPv6プロトコルのセキュリティ課題に対する取組みについて発表した。
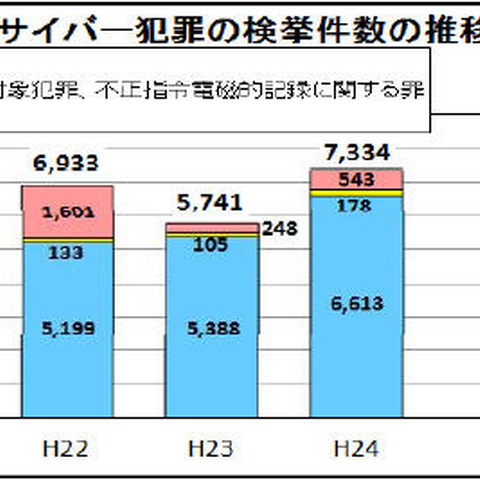
警察庁は、「平成25年上半期のサイバー犯罪の検挙状況等について」を発表した。
IPAおよびJPCERT/CCは、HPが提供する「HP System Management Homepage(SMH)」にスタックバッファオーバーフローの脆弱性が存在すると「JVN」で発表した。
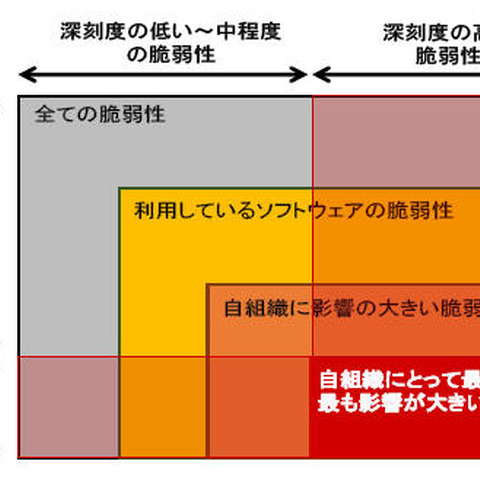
IPAは、「脆弱性を悪用する攻撃への効果的な対策についてのレポート(IPAテクニカルウォッチ)を作成、公開した。



