
2026.09.18(金)
- 注目検索ワード

SonicWallは、ワイヤレスネットワークやクラウドアプリ、エンドポイントに対する標的型攻撃から中小企業や分散型企業を保護する、新しいプラットフォーム製品群および機能強化を発表した。
CrowdStrikeは、メルセデスAMG・ペトロナス・モータースポーツとグローバルパートナーシップを締結したと発表した。

TEDは、自律型エンドポイントセキュリティ製品「SentinelOne Endpoint Protection Platform」を利用する企業向けに、セキュリティ運用とインシデント対応を一貫して行うセキュリティサービス「MS1」の提供を3月1日より開始する。

NRIセキュアは、企業が外部に業務委託を行う際に、委託先組織で情報セキュリティ管理態勢が十分に整っているかどうかを評価するために行う検査業務を支援するサービス「外部委託先管理パッケージ」の提供を開始した

JSSECは、「IoTセキュリティチェックシート 第二版」を公開した。

トレンドマイクロは、日本国内および海外でのセキュリティ動
向を分析した報告書「2018年 年間セキュリティラウンドアップ:騙しの手口の多様化と急増するメールの脅威」を公開した。
IPAおよびJPCERT/CCは、RedNaoが提供するWordPress用プラグイン「Smart Forms」に、クロスサイトリクエストフォージェリ(CSRF)の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Microsoft社が提供する「Microsoft Teams」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、TISが提供するアプリケーションフレームワーク「ナブラーク」に、複数の脆弱性が存在すると「JVN」で発表した。

シマンテックは、「インターネットセキュリティ脅威レポート第 24号(ISTR:Internet Security Threat Report, Volume 24)」を公開した。
アズジェントは、イスラエルのDEEP INSTINCT, Ltd.が開発した次世代エンドポイントマルウェア対策製品「Deep Instinct」の企業向けSaaS型サービスを3月1日より販売開始すると発表した。

DNPは、IoT機器へのサイバー攻撃を防止する、新たなIoT機器向け通信制御サービスを開始すると発表した。
IPAおよびJPCERT/CCは、nCraftsが提供するWordPress用プラグイン「FormCraft」に、クロスサイトリクエストフォージェリ(CSRF)の脆弱性が存在すると「JVN」で発表した。
マカフィーは、2018年下半期の脅威レポート「McAfee Labs モバイル脅威レポート:2018年下半期」を発表した。

トレンドマイクロは、サイバー攻撃の事前予防(EPP)と事後対処(EDR)を統合し、簡単で迅速なインシデント対応を実現する法人向け総合エンドポイントセキュリティの新製品「Trend Micro Apex One」を7月より提供開始すると発表した。
JPCERT/CCは、「Adobe Reader および Acrobat の脆弱性(APSB19-13)に関する注意喚起」を発表した。IPAも、「Adobe Acrobat および Reader の脆弱性対策について(APSB19-13)(CVE-2019-7815)」を発表している。

ラックは、「CMSのDrupal、RCEで危険度の高い脆弱性(CVE-2019-6340)。至急、最新版への更新を」と題する注意喚起を発表した。

ノークリサーチは、中堅・中小企業のスマートデバイス活用におけるセキュリティ対策ならびに有望なDXソリューションに関する調査結果を発表した。

トレンドマイクロは、ユーザを脅威から保護するための通信事業者向け包括的セキュリティソリューション「Trend Micro Consumer Connect(TMCC)」を発表した。
ピー・シー・エーとソフォスは、中堅・中小企業および非営利法人向けにピー・シー・エーが提供する基幹業務クラウドサービス「PCA クラウド」のセキュリティ基盤としてソフォス製品を活用し、セキュリティにおける協業を開始したと発表した。
JPCERT/CCは、「ISC BIND 9 に対する複数の脆弱性(CVE-2018-5744, CVE-2018-5745, CVE-2019-6465)に関する注意喚起」を発表した。
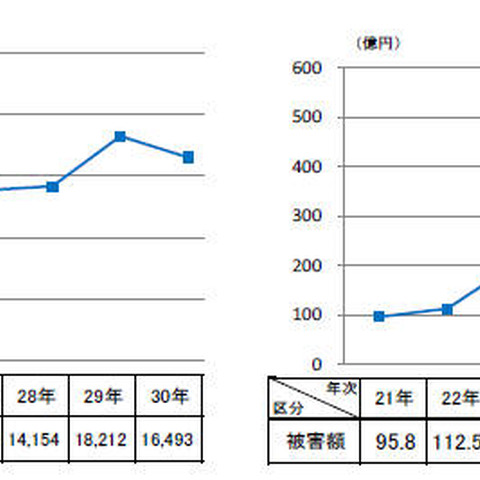
警察庁は、平成30年の特殊詐欺認知・検挙状況等について発表した。
総務省は、平成31年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を決定し、公表した。
ソリトンは、サイバー空間の調査中に、新たに「Collection#1」と呼ばれる巨大な漏えいファイル群を発見。この分析により日本人や日本の組織の被害を特定したと発表した。
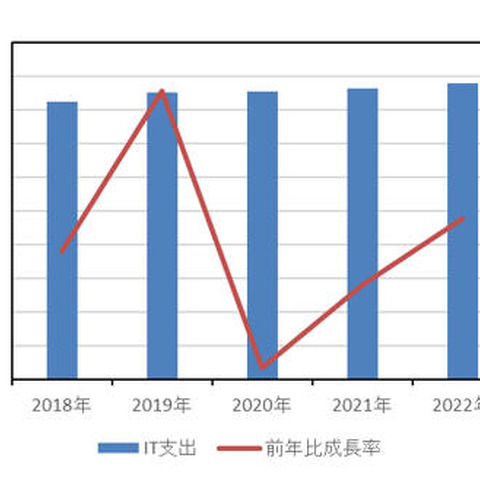
IDC Japanは、国内SMB IT市場(SMB:Small and Medium-sized Business、中堅中小企業)の2018年~2022年の予測を発表した。
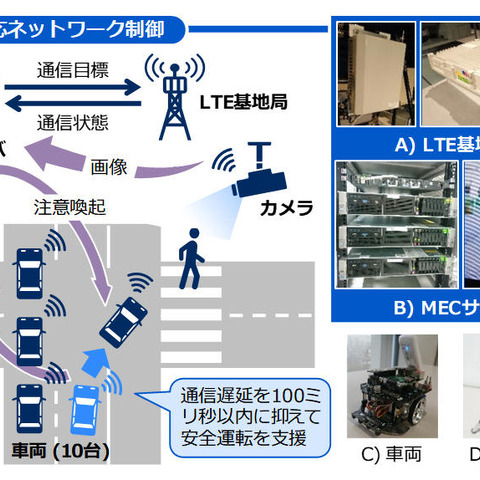
NECは、自動運転の安全性向上に向けた適応ネットワーク制御技術の実証実験を実施したと発表した。
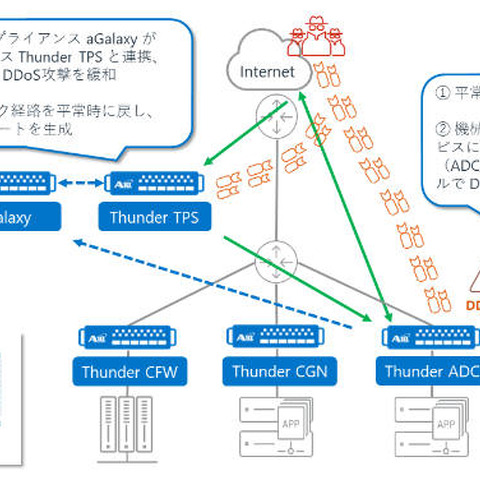
A10は、同社のDDoS対策ソリューションの強化に向け、機械学習による自動防御を実現する「A10 One-DDoS Protection」と、1Uで最大220Gbpsのスループット性能を備えた100Gbインタフェース搭載の専用アプライアンス「A10 Thunder 7445 TPS」の提供を開始したと発表した。
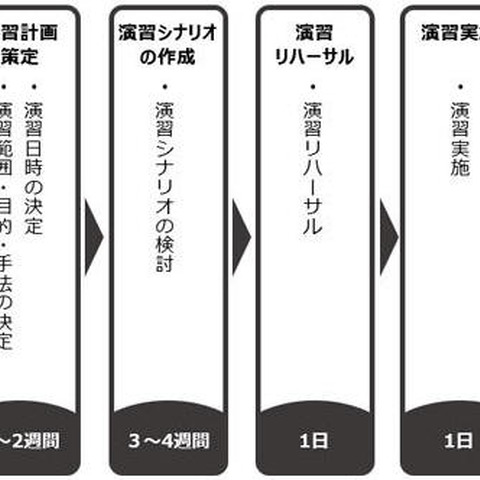
ニュートン・コンサルティングは、サイバー攻撃専門チーム(REDチーム)を編成して企業に疑似サイバー攻撃を実施し、サイバー攻撃対応力を向上させる「REDチームサイバー演習サービス」を開始すると発表した。
ALSIは、クラウド型Webフィルタリングサービス「InterSafe CATS(インターセーフ キャッツ)」をバージョンアップし、3月18日より販売開始すると発表した。
IPAおよびJPCERT/CCは、MQTTプロトコル用のライブラリ「azure-umqtt-c」にDoSの脆弱性が存在すると「JVN」で発表した。
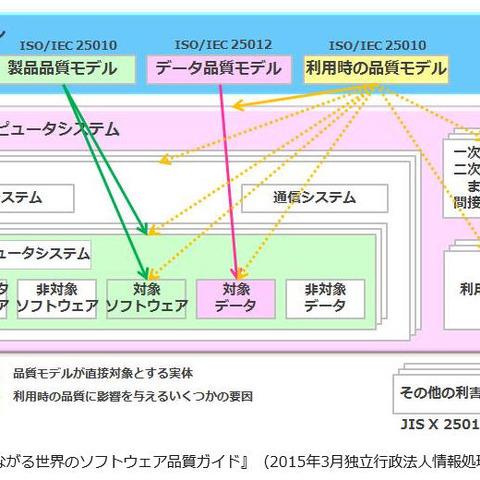
経済産業省は、日本工業規格(JIS)を制定・改正したと発表した(平成31年2月分)。今回は、31件の制定および68件の改正を行っている。
CrowdStrikeは、「2019年版 CrowdStrikeグローバル脅威レポート:攻撃者グループが身につけたノウハウとスピードの重要性」を発表した。
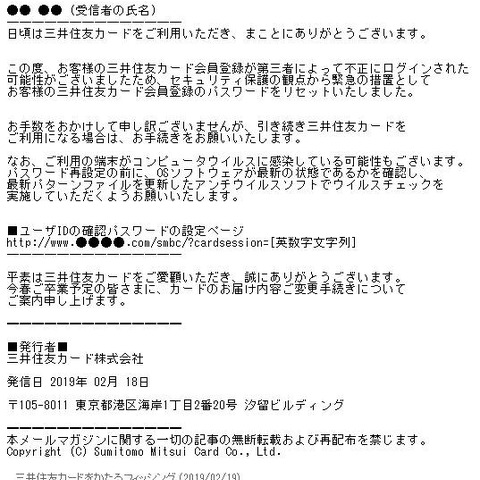
フィッシング対策協議会は、三井住友カードを騙るフィッシングの報告を受けているとして、注意喚起を発表した。
チェック・ポイントは、2019年1月の「Global Threat Index(世界の脅威指標)」を発表した。
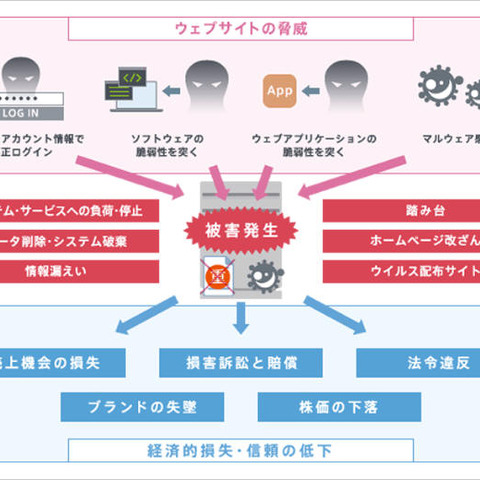
デジタルアーツは、「Digital Arts Security Reports」の第一回として「改ざんされたWebサイトの危険性:1」を公開した。
シマンテックは、ビジネスメール詐欺(BEC)攻撃を含む詐欺メールを阻止し、企業とメール送信者の信用を保証する自動化ソリューション「EmailFraud Protection」を発表した。
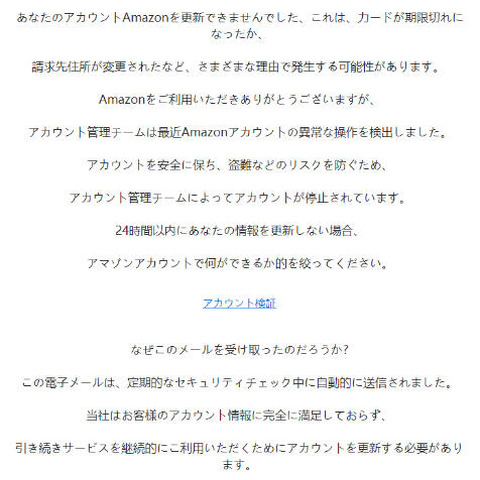
フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
IPAおよびJPCERT/CCは、Adobe社が提供する「Creative Cloud Desktop Application」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
米デジサート・インクは、大学研究者と業界リーダーが協働してセキュリティの課題に対する革新的なアプローチについて、研究と開発に取り組む「デジサート研究所」を設立した。
EMCジャパン RSA事業本部は、「オンライン不正行為の最新トレンドとサイバー攻撃手法の進化」と題するメディアブリーフィングを開催した。
テクマトリックスは、イスラエルBUFFERZONEのインターネット分離(Web分離)専用仮想コンテナクライアントソフトウェア「BUFFERZONE Safe Browsing」の販売を2月末より開始する
JPCERT/CCは、「runc の権限昇格の脆弱性(CVE-2019-5736)に関する注意喚起」を発表した。
デジサート・ジャパン合同会社とUtimaco社、マイクロソフト リサーチは、「Picnic」耐量子コンピュータデジタル署名アルゴリズムの試験実施に成功したと発表した。
IPAおよびJPCERT/CCは、Intelが複数の製品に対するアップデートを公開したと「JVN」で発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2019年2月)」を発表した。JPCERT/CCも「2019年2月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
アドビ システムズ社は、「Adobe Reader」「Acrobat」(APSB19-07)、および「Adobe Flash Player」(APSB19-06)のセキュリティアップデートを公開した。

NECは、A3対応モノクロページプリンタ「MultiWriter(マルチライタ)シリーズ」のラインアップを一新し、販売活動を開始したと発表した。

JBSは、日本マイクロソフトが提供するID管理基盤「Azure Active Directory」を活用した、組織IDに関するサイバー攻撃対策トータルサポートサービスの提供を開始した。

NTT Comは、マイクロソフトの「Windows Defender ATP」と連携した新たなエンドポイントセキュリティ対策サービス「EDR」を、総合リスクマネジメントサービス「WideAngle」のマネージドセキュリティサービスにおいて提供を開始した。
IPAおよびJPCERT/CCは、NTTドコモが提供するAndroidスマートフォン端末「V20 PRO L-01J」に、当該製品がクラッシュする脆弱性が存在すると「JVN」で発表した。

ユービーセキュアは、Webアプリケーション脆弱性検査ツール「Vex」の技術者認定制度である「Vex技術者認定制度」を創設し、2019年4月より順次展開すると発表した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
ソリトンとセコムトラストシステムズは、共催セミナー「~中堅・中小企業の一人情シスに最適な選択とは~コスト削減を実現する "賢い" セキュリティ対策」を3月6日に開催する。

デージーネットは、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。

マクニカネットワークスは、米Menlo Security社からリリースされた「Menlo Security Advanced Email Threat Isolation」の取り扱いを開始したと発表した。

DTRSは、データ活用を目指し促進する企業を対象に、セキュアなモノづくりを支援する「Security by Design for IoTサービス」、および適切なプライバシー対応のための「Privacy by Design for IoTサービス」の提供を開始すると発表した。
米CrowdStrikeは、エンタープライズセキュリティ改革に向けて、サードパーティ製アプリケーションに対してエンドポイント保護(CrowdStrike Falcon)プラットフォームを開放すると発表した。

NICTは、「NICTER観測レポート2018」を発表した。NICTサイバーセキュリティ研究所は、NICTERプロジェクトにおいて大規模サイバー攻撃観測網(ダークネット観測網)を構築し、2005年からサイバー攻撃関連通信の観測を続けている。
IPAおよびJPCERT/CCは、「OpenAM(オープンソース版)」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Marvellが提供する「AvastarワイヤレスSoC」に複数の脆弱性が存在すると「JVN」で発表した。
シマンテックは、新しい「Managed Endpoint Detection and Response(MEDR)」サービスと、「EDR 4.0」テクノロジーの強化を発表した。
JP-Secureは、同社が開発、販売、サポートを行うソフトウェア型Web Application Firewall(WAF)製品「SiteGuardシリーズ」の活用をトータルサポートする各種技術支援サービス「JP-Secureプロフェッショナルサービス」を提供開始する。
日立製作所ソフトウェア事業部は、同社のセキュリティ情報サイト「HIRT」において1件のセキュリティ情報を公開した。



