
2026.09.18(金)
- 注目検索ワード

JPCERT/CCは、「Cisco Smart Install Clientを悪用する攻撃に関する注意喚起」を発表した。

FFRIは、法人向け次世代エンドポイントセキュリティ製品「FFRI yarai」に、組織や企業のインシデントレスポンス対策を支援するアドオン機能「FFRI yarai EDR(仮称)」を10月にリリースする予定と発表した。

ネットワンシステムズは、クラウドからの情報漏えいを防止するセキュリティサービス「CASBサービス for Sanctioned IT」を同日より販売開始した。

ラックは、「セキュリティ診断レポート 2018 陽春」を公開した。同社がシステムや人に対して実施した診断結果に基づき、診断対象のセキュリティレベルや検出された問題点の傾向を分析したレポート。

日本アイ・ビー・エム株式会社(日本IBM)は4月5日、「2018年 IBM X-Force脅威インテリジェンス指標」の結果を発表した。同レポートは、100カ国にわたって、保護された数億のエンドポイントとサーバで分析されたデータによる洞察および観察で構成されたもの。

キヤノンITSは、メールフィルタリングソリューション「GUARDIANWALL Mailファミリー」と、Webフィルタリングソリューション「GUARDIANWALL Webファミリー」の新バージョンを、4月20日より提供開始する。

EGセキュアソリューションズ株式会社は4月4日、スマートフォンアプリケーションの脆弱性を発見・検出する新サービス「スマートフォンアプリケーション脆弱性診断」の提供を開始した。
東京海上日動は、コネクテッドカー・自動運転車等におけるサイバーセキュリティ分野での共同研究・協業検討に向けて、WHITE MOTIONと業務提携した。
JPCERT/CCは、「適切なパスワードの設定・管理方法について」を発表した。
日立製作所ソフトウェア事業部は、同社のセキュリティ情報サイト「HIRT」においてセキュリティ情報を公開した。
トレンドマイクロは、子どものインターネットにおける非行・被害防止活動について、警視庁と契約を締結したと発表した。

ワンビは、モバイルPC向けの情報漏えいと不正利用の対策製品「TRUST DELETE prime」を販売開始したと発表した。

アイマトリックスは、企業などから外部へ送信されるメールに起因する情報漏えいを予知・遮断するシステム「マトリックス インサイト」を4月より販売開始すると発表した。
アズジェントは、米Arxan 社と契約を締結したと発表した。

トレンドマイクロは、総合サーバセキュリティ対策製品の最新版「Deep Security 11.0」と、ネットワーク型脅威対策製品の最新版「DDI 5.0」の提供を開始すると発表した。
IPAは、ICS-CERTが公開した制御システムの脆弱性情報を公開した。

NECは、工場などで稼働するロボットや工作機械などのIoT機器をサイバー攻撃から保護することを目的に、CPU性能やメモリ容量が十分でないIoT機器にも適用できる、軽量な改ざん検知技術を開発したと発表した。
IPAおよびJPCERT/CCは、マイクロソフト社の「Windows 7 x64」および「Windows Server 2008 R2 x64」向けのパッチに脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。

アクロニスは、バックアップに関する意識調査結果を発表した。

IPAは、同機構が1月30日に発表した「情報セキュリティ10大脅威 2018」の解説資料を公開した。
NTT-ATは、個人や小規模事業者向けエンドポイントセキュリティ対策製品を提供すると発表した。
IPAおよびJPCERT/CCは、バッファローが提供するWi-Fiルータ「WZR-1750DHP2」に複数の脆弱性が存在すると「JVN」で発表した。
JPCERT/CCは、「Drupal」の脆弱性(CVE-2018-7600)に関する注意喚起を発表した。
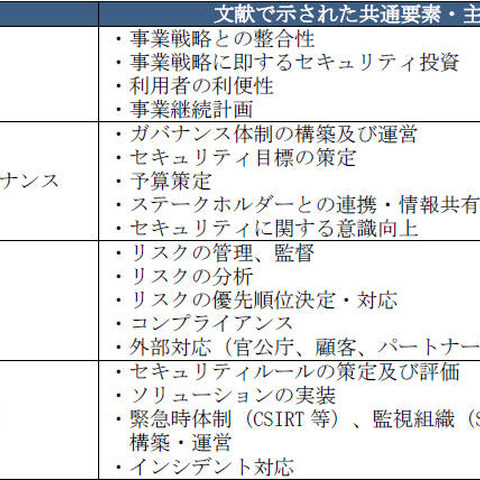
IPAは、「CISO等セキュリティ推進者の経営・事業に関する役割調査」報告書について発表した。
シマンテックは、「インターネットセキュリティ脅威レポート第 23号(ISTR: Internet Security Threat Report, Volume 23)」を公開した。
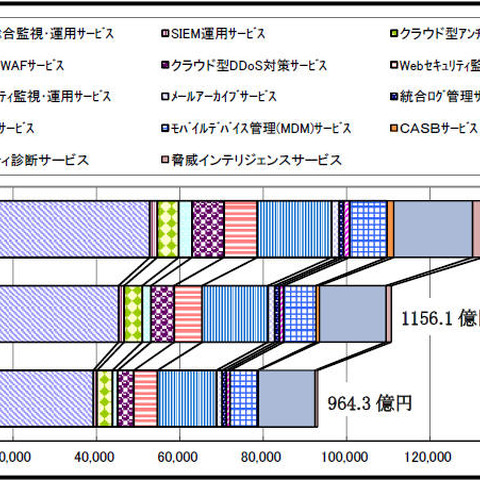
ミック経済研究所は、「情報セキュリティマネージド型・クラウド型サービス市場の現状と展望2018」を発刊したと発表した。
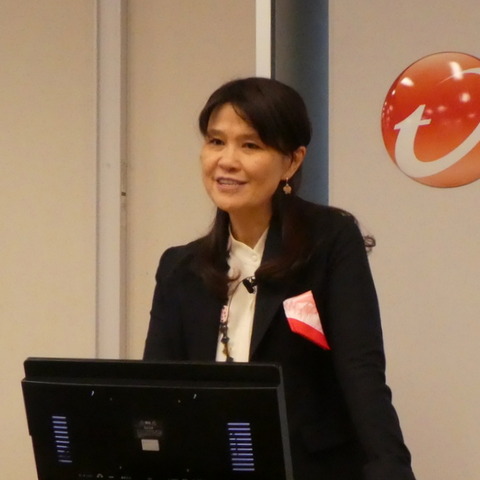
トレンドマイクロは、2018年の事業戦略を発表した。
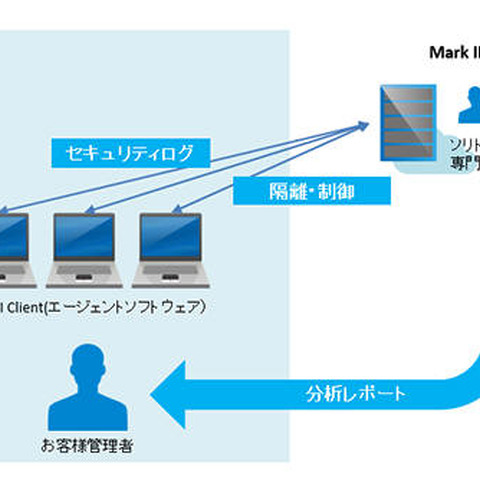
ソリトンは、サイバーセキュリティ対策のEDRとNGAVのハイブリッド製品「InfoTrace Mark II for Cyber」の運用を支援するマネージドサービス「Mark II Cloud」の提供を開始した。
IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。
横浜国立大学とBBSSは、IoT機器を狙ったサイバーセキュリティ脅威の一般消費者への影響を調査する共同研究プロジェクトについて、最終報告書を公開した。
クリックテック・ジャパンは、日本およびアジア太平洋地域のデータリテラシーに関する独自調査の結果を発表した。
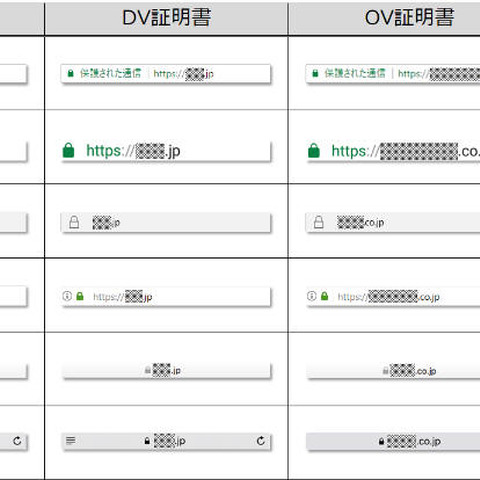
フィッシング対策協議会は、「各ブラウザによる SSL サーバー証明書の表示の違い」について発表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache HTTP Web Server 2.4系」に複数の脆弱性が存在すると「JVN」で発表した。
フューチャースピリッツは、国産のクラウド型WAFサービスを、海外子会社を通じてマレーシア、タイ、ベトナムにおいて同日より販売を開始したと発表した。
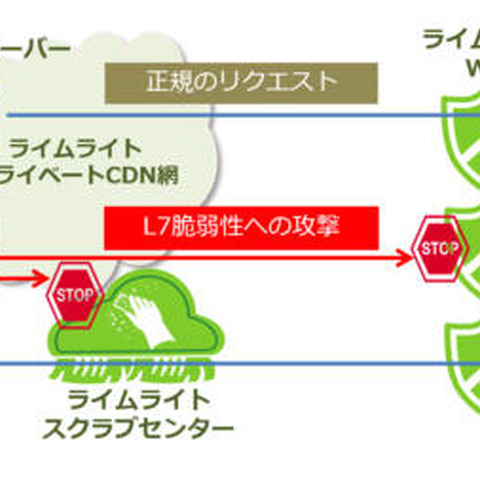
ユニアデックスは、日本ユニシスグループが提供するU-Cloud IaaSのサービスカテゴリ「U-Cloudフェデレーション」シリーズを拡張、「U-Cloud CDNサービス+DDoS攻撃/WAF対策」として同日より提供を開始したと発表した。
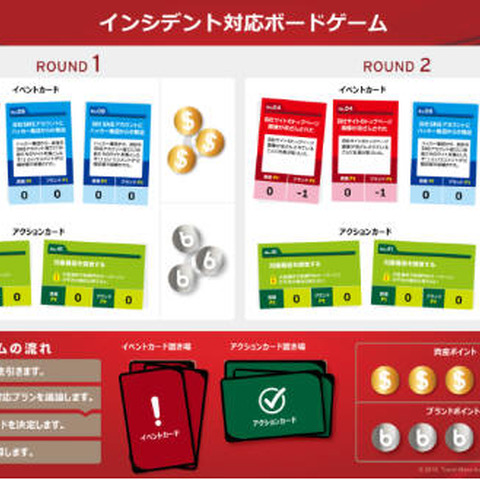
トレンドマイクロは、「インシデント対応ボードゲーム 金融版」の無償提供を開始したと発表した。
IPAは、「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」報告書を公開した。
フィッシング対策協議会は、楽天を騙るフィッシングメールが出回っているとして注意喚起を発表した。
東陽テクニカは、同社の社内カンパニーであるSLCが独自統合型プラットフォーム「TOYOクラウド」を開発、4月1日よりリリースすると発表した。
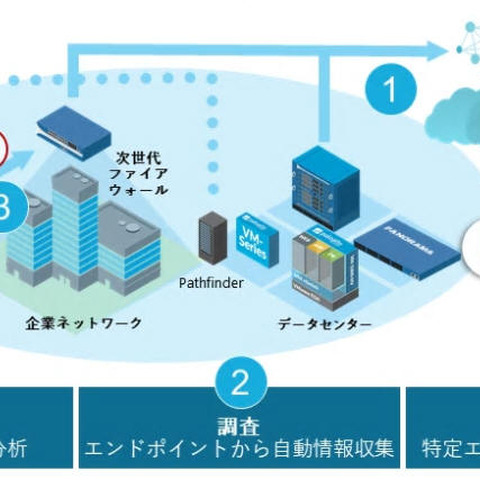
パロアルトネットワークスは、侵入後の攻撃に対する挙動分析クラウドアプリケーション「Magnifier」を日本市場で提供開始すると発表した。
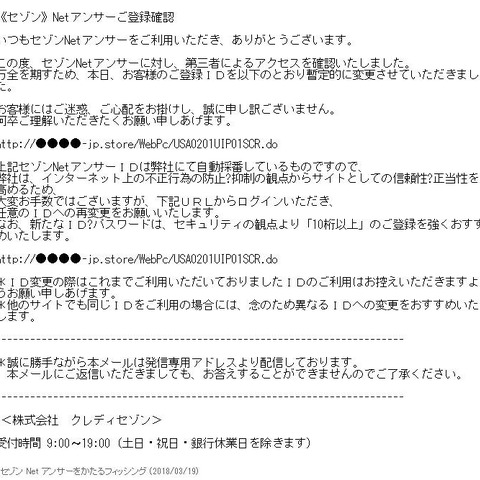
フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
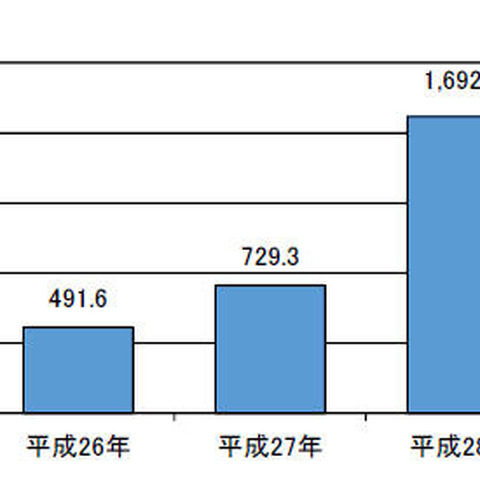
警察庁は、平成29年における同庁のセンサーに対するアクセス観測状況をまとめた「平成29年観測資料」を「@police」において公開した。
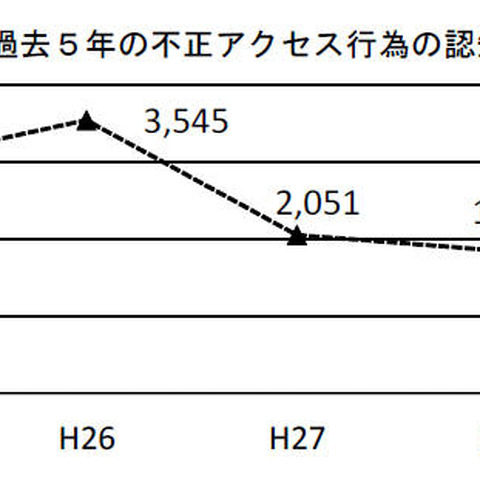
総務省は、「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」について発表した。
チェック・ポイントは、「サイバー攻撃トレンド2017年下半期レポート」を発表した。
IPAは、IoT製品・サービス開発者のセキュリティ対策と意識の調査結果などを公開した。
フィッシング対策協議会は、Netflixを騙るフィッシングメールに関する情報をアップデートし、注意喚起を発表した。
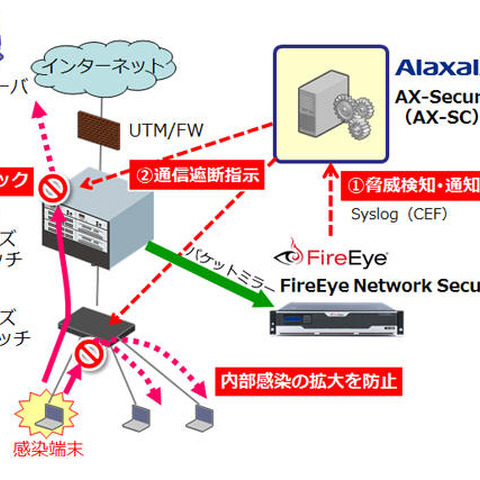
アラクサラは、サイバー攻撃自動防御ソリューションで連携するセキュリティ製品を拡充したと発表した。
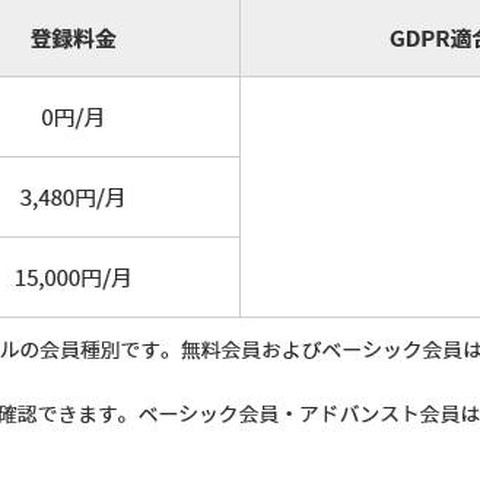
IIJは、EUの個人情報保護法「一般データ保護規制(GDPR)」への対応支援を強化すると発表した。
IPA/SECは、制御システムの安全関連システムに関するセキュリティ向上を目的とした「制御システム セーフティ・セキュリティ要件検討ガイド」を公開したと発表した。
マカフィーは、セキュリティ プラットフォーム「McAfee Cloud Security Platform」を拡張し、Microsoft Azure環境を包括的に保護するソリューションを発表した。
ラックは、インターポールがシンガポールで運用する組織「IGCI」において、サイバー犯罪にかかわる情報の共有契約を締結したと発表した。
IPAおよびJPCERT/CCは、セキュアブレインが提供する、不正送金やフィッシング対策用のソフトウェア「PhishWall クライアント」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
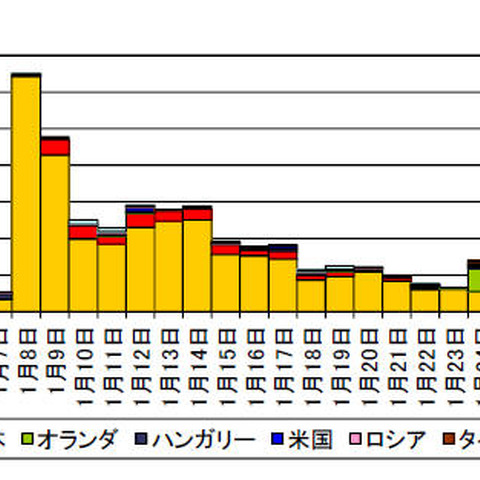
警察庁は、「仮想通貨採掘ソフトウェア『Claymore(クレイモア)』を標的としたアクセスの増加等について」を「@police」において公開した。
FFRIは、「働き方改革」の一環として全社員(一部の部署を除く)を対象に4月1日よりテレワークを導入すると発表した。
フォーティネットジャパンは、2017年第4四半期を対象としたグローバル脅威レポートの調査結果を発表した。
JPCERT/CCは、「Adobe Flash Player」の脆弱性(APSB18-05)に関する注意喚起を発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2018年3月)」を発表した。
IPAおよびJPCERT/CCは、オムロンが提供する「CX-Supervisor」に複数の脆弱性が存在すると「JVN」で発表した。
IPAは、ITパスポート試験における個人情報等の漏えいについて発表した。
カスペルスキーは、同社のバグ報奨金プログラム「Kaspersky Bug Bounty Program」を強化し、カスペルスキー主要製品の重大な脆弱性情報に対する報奨金を、最高10万ドルに増額したと発表した。
IPAおよびJPCERT/CCは、IPAが届出を受け、JPCERT/CCが製品開発者と調整を行ったが連絡が取れないため、公表することが適当と判定された6製品、10件の脆弱性について公表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache Tomcat JK ISAPI Connector」にパストラバーサルの脆弱性が存在すると「JVN」で発表した。



