
2026.10.16(金)
- 注目検索ワード


IPAおよびJPCERT/CCは、CodeLatheが提供する「FileCloud」にクロスサイトリクエストフォージェリの脆弱性が存在すると「JVN」で発表した。
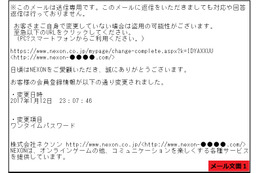
フィッシング対策協議会は、オンラインゲームを提供する「NEXON」を騙るフィッシングメールが出回っているとして注意喚起を発表した。
一般社団法人日本自動認識システム協会(JAISA)は12日、被災者支援システム上で生体認証を使用し、避難所で避難者の身元特定を行う機能を開発したと発表した。併せて、本機能による身元特定の体験希望者の募集を13日より開始することも発表している。
共同で交渉にあたったケイティ・ムスリ氏は、Microsoft社にバグ・バウンティ制度を開始するよう促し、現在Luta Security社を経営する女性だが、この状況を「ガッカリだ」と表現し、アメリカの次期政権が取り組むべき問題になったと述べた。
オージス総研は、自社の対策の強み・弱みを1カ月で把握できる「セキュリティスターターパック」の提供を開始したと発表した。
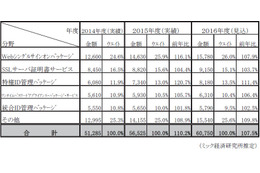
ミック経済研究所は、個人認証とアクセス管理型セキュリティ市場を中心に捉えたマーケティングレポート「個人認証・アクセス管理型セキュリティソリューション市場の現状と将来展望2016 年度版」を発刊したと発表した。
JPRSは、BIND 9.xの脆弱性(DNSサービスの停止)について2つの注意喚起を発表した。
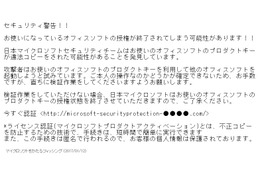
フィッシング対策協議会は、マイクロソフトを騙るフィッシングメールが出回っているとして注意喚起を発表した。
この調査では、「組織全体にわたり一貫したインシデント対応計画を適用している」企業が25%と少なく、「インシデント対応」に問題を抱えている企業が多いことも浮き彫りとなりました。
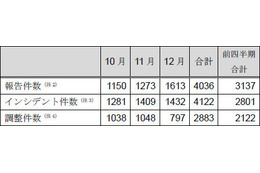
JPCERT/CCは、2016年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。
IPAおよびJPCERT/CCは、サイボウズが提供する、「サイボウズ リモートサービス」を利用して社内のサイボウズ製品などにアクセスするためのソフトウェア「リモートサービスマネージャー」にクライアント証明書の検証不備の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、ThreatMetrixが提供するモバイルアプリケーションにセキュリティ関連の機能を提供するライブラリ「ThreatMetrix SDK」にSSLサーバ証明書の検証不備の脆弱性が存在すると「JVN」で発表した。
アドビは、「Adobe Flash Player」「Acrobat」「Reader」のセキュリティアップデート(APSB17-01およびAPSB17-02)を公開した。
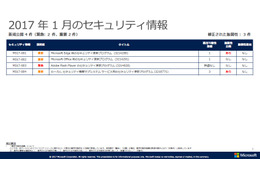
日本マイクロソフトは、2017年1月のセキュリティ情報を公開した。公開されたセキュリティ情報は4件で、このうち最大深刻度「緊急」は1件、「重要」は3件となっている。
12月に入り相次いで、セキュリティに関するハンドブックや解説書が、省庁・関係団体より公開されました。主なものとしては、以下のようなハンドブック、事例集などが公開されており、誰でも閲覧・利用が可能です。
文部科学省は、同省の人事異動案を誤って職員全員にメールしたと発表した。
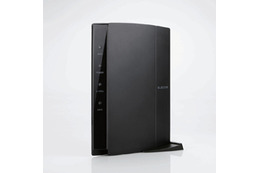
エレコムは、無線LANギガルータ「WRC-2533GHBK2-T」を2月中旬より発売すると発表した。
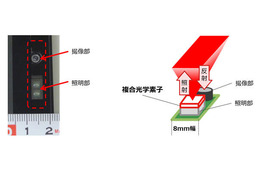
富士通研究所は、手のひら静脈を使ったスライド式の静脈認証技術を世界で初めて開発したと発表した。
カスペルスキーは、Wi-Fiルータを狙うAndroid向けトロイの木馬「Switcher Trojan」を同社Kaspersky Labのリサーチャーが発見したと発表した。
ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.14」を公開した。
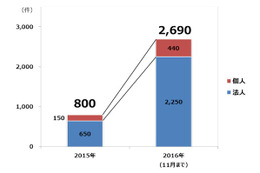
トレンドマイクロは、「2016年国内サイバー犯罪動向」速報版を発表した。
アドビは、「Adobe Acrobat」および「Reader」のセキュリティアップデートの事前通知(APSB17-01)を発表した。
IPAおよびJPCERT/CCは、オリーブデザインが提供していた「Olive Blog」「Olive Diary DX」「WEB SCHEDULE」にXSSの脆弱性が存在すると「JVN」で発表した。
フィッシング対策協議会は、SHA-1 SSL / TLS サーバ証明書に対するエラーや警告表示について注意喚起を発表した。

スクウェア・エニックスの欧州公式Twitterアカウントがハッキング被害に遭い、一時的に乗っ取られていたことが明らかとなりました。
DDoS攻撃は遅くとも2000年頃には確認されており、現在もとどまる気配はない。大規模DDoS攻撃の実行とその防止とが同時に展開されてきた。そして2017年もやはり、この闘争はきわめて激しいものになると見られている。これから今後12か月で起きることの予想をあげていこう。

IDC Japanは、国内情報セキュリティ製品市場予測を発表した。これによると、2016年の国内情報セキュリティ製品市場規模は、前年比4.0%増の2,807億円と推定している。
IPAおよびJPCERT/CCは、ShoreTel社が提供するiOS向けアプリ「ShoreTel Mobility Client」にSSLサーバ証明書の検証不備の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、PHPで作成されたWebアプリケーションにメールの送信機能を追加するためのライブラリ「PHPMailer」にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
法案が可決される際に、複数の組織がその第217節に対する不安を表明した。ISPをはじめとする通信業者は新製品やサービスをリリースする前に政府へ通知しなければならない、また政府はそれらのソフトウェアやシステムに「技術的な」変更を求めることができる、というものだ。
ファイア・アイは、NATO Communications and Information(NCI)Agencyは、サイバーセキュリティの情報共有に関する産業パートナーシップ協定(IPA)を締結したと発表した。
Avast Softwareは、2017年に台頭すると予測されるサイバーセキュリティ脅威を発表した。
経営者はITに詳しくない、新しい技術に疎い、なんてことを心配している次元では無くなってきた。経営者にそこまで広い知見はあるかというと、さすがに偉くなってきた、勝ち残ってきただけの優秀さは持っている。ただの50代、60代のおっさんとかとは、桁違いに切れる。
JNSAは、同協会のセキュリティ十大ニュース選考委員会による「JNSA 2016 セキュリティ十大ニュース」を発表した。
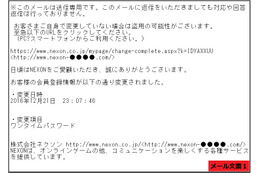
フィッシング対策協議会は、オンラインゲームを提供する「NEXON」を騙るフィッシングメールが出回っているとして注意喚起を発表した。
IPAおよびJPCERT/CCは、Wireshark Foundationが無償提供する高機能なネットワークプロトコルアナライザである「Wireshark」のWindows版に任意のファイルを削除される脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、WinSparkleが提供するWindows アプリケーション向けにソフトウェアアップデートの機能を提供するライブラリ「WinSparkle」に任意のファイルを削除される脆弱性が存在すると「JVN」で発表した。
自動運転やコネクテッドカーのニュースがメディアを賑わしている。便利な半面ハッキングや遠隔操作といった負の側面について触れている記事も少なくない。しかし、具体的な対策まで解説している記事は少ない。
IPAは、ニューヨーク事務所から届くアメリカの最新IT事情として「ニューヨークだより:米国オバマ政権におけるIT政策の統括と次期トランプ政権のIT政策の展望」を公開した。

日立は、情報システム内における標的型サイバー攻撃の拡散を検知する「拡散活動検知ソフトウェア」の機能を強化し、2017年1月31日より販売開始すると発表した。

EMCジャパンは、企業のセキュリティチーム向けに、サイバー攻撃に対処するノウハウ・知見の提供や、チームの育成支援を行う「IRサービス」の提供を開始したと発表した。
ACCSは、ビジネスソフトの海賊版を販売・所持し著作権法違反で逮捕された男性に対し、有罪判決が確定したと発表した。

BBソフトサービスは、「インターネット詐欺リポート(2016年11月度)」を発表した。

Avast Softwareは、Androidスマートフォンにおいて、リソースを大量に消費する20のアプリを発表した。
IPAおよびJPCERT/CCは、Skyが提供するIT資産管理用ツール「SKYSEA Client View」に任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。

DALは、エンタープライズ・データ連携基盤「ACMS Apex」の最新版 バージョン1.1を12月28日より販売開始すると発表した。

富士通は、FIDOに準拠した「FUJITSU IoT Solution 生体センサー認証ソリューション オンライン生体認証サービス」を、2017年4月上旬より提供開始すると発表した。。
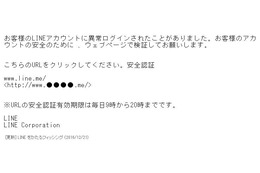
フィッシング対策協議会は、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。

JPCERT/CCは、インターネットに接続された機器の管理に関する注意喚起を発表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache HTTP Web Server」に複数の脆弱性が存在すると「JVN」で発表した。
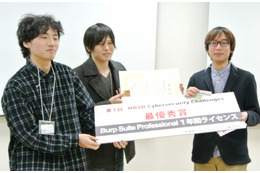
三井物産セキュアディレクション株式会社( MBSD )は、同社が今年初めて開催した、専門学校生対象のセキュリティコンテスト「MBSD Cybersecurity Challenges」の最終審査会と入賞チームの表彰式を12月13日、都内で行った。
NSA元職員で、現在セキュリティ企業Synackで研究を統括するパトリック・ワードル氏は、Shazamが常に録音可能な状態になっていることを確認した。「Shazamの問題点は、アプリを「オフ」にしたら、ふつう録音が止まると考えるということだ」とワードル氏は憤慨する。
エフセキュアは、Amazon API Gateway上で動作する新しいURLチェックAPI「F-Secure Security Cloud API for AWS」を、AWS Marketplaceで提供を開始した。
カスペルスキーは、ランサムウェア「CryptXXXバージョン3」に対応する復号ツールの無償提供を開始したと発表した。

パロアルトネットワークスは、セキュリティ指南書「マネジメントのためのサイバーセキュリティ」の書籍・PDF版を無償で提供開始したと発表した。

IPAは、「2016年度情報セキュリティに対する意識調査」の結果を発表した。
実際に見つかった脆弱性を見ていこう。一般的なモバイルアプリでも見かけるが、ユーザー情報をPOSTする画面がHTTP通信のままになっており、クリアテキストがそのままインターネットに流れてしまうアプリがあった。仕様なのかもしれないが個人情報が漏えいする可能性がある。

MOTEXは、IT資産管理・情報漏えい対策ツール「LanScope Cat」のアプライアンス製品「LanScope Cat Appliance」の販売を開始した。
IPAおよびJPCERT/CCは、サイボウズが提供するグループウェア「サイボウズ ガルーン」に複数の脆弱性が存在すると「JVN」で発表した。
Microsoft 社の OS である Windows に、イベントビューアー (eventvwr.exe) の仕組みを利用して、ユーザアカウント制御 (UAC) の機構を回避可能となる手法が公開されています。

サイバーセキュリティクラウドは、クラウド型WAFの構築・運用支援サービス「誰でもWAF プラットフォーム」の提供を開始した。
日本IBMは、IBM X-Forceによる調査「Ransomware: How consumers and businesses value their data」の結果について発表した。

米大統領選においては、状況を正しく伝えていない虚偽のニュースが多数配信・拡散され問題となったが、Facebookは現地時間15日、こうした問題への複数の対抗策を明かしている。


