
2026.10.11(日)
- 注目検索ワード


今秋開催されるセキュリティカンファレンス Security Days Fall 2019 での講演を控える熱海 徹 氏に、これまでの実績とその成功の秘訣、そしてこれからの抱負を聞いた。

スマートフォンアクセサリーや音響製品、PC周辺機器の企画・デザイン・製造・販売を行う坂本ラヂヲ株式会社は9月21日、宛先の顧客のメールアドレスが互いに表示される状態で一斉送信したことが判明したと発表した。
株式会社ディノス・セシールは9月25日、同社通販サイト「セシールオンラインショップ」にて「なりすまし」による不正アクセスが発生し、第三者に顧客情報が閲覧された可能性が判明したと発表した。

株式会社豊和銀行は9月25日、顧客情報が記載された帳票の紛失が判明したと発表した。

東京都新宿区は9月26日、新宿区立新宿スポーツセンターの「新宿区立新宿スポーツセンタートレーニングルーム登録申込書」が盗難にあったことが判明したと発表した。

大阪府は9月27日、大阪府立東大阪支援学校にて個人情報が記入された書類を含むファイルを校外で一時紛失したことが判明したと発表した。

IPAおよびJPCERT/CCは、横河電機が提供する複数のWindowsアプリケーションに、Windowsサービスの実行ファイルパスが引用符で囲まれていない脆弱性が存在すると「JVN」で発表した。

IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
019 年 9 月に、Microsoft Windows において、任意のファイルの全アクセス権限を取得することが可能となる脆弱性が報告されています。

国立研究開発法人国立成育医療研究センターは9月25日、看護師の採用サイトへの不正アクセスが判明しサイト閲覧ができない状況だと発表した。

漫画のセレクトショップ「マンガトリガー」の企画・運営・開発を行う株式会社ナンバーナインは9月25日、同社から送信したメール本文に契約作家のメールアドレスが記載されていたことが判明したと発表した。

ビッグローブ株式会社は9月25日、同社が運営する法人向けSaaS型宿泊プラン比較サービス「旅くら」にて、同サービスの法人業務連絡用メールアカウントに対して外部からの不正アクセスが発生したと発表した。

株式会社ローソンは9月26日、9月24日午後8時から一時停止していたローソン公式ホームページとローソン公式アプリについて、不正アタックへの防御策を講じた上で同日午前5時30分から再開したと発表した。

ラックは、「フォーラム構築ソフト『vBulletin』の深刻な脆弱性(CVE-2019-16759)で攻撃通信の急増確認」とする注意喚起を発表した。

ジェイズ・コミュニケーションとZenmuTechは、技術提携を含む協業を開始したと発表した。

MOTEXは、米BlackBerry Cylance社が提供するAIアンチウイルス「CylancePROTECT」に、MOTEX独自の運用支援メニューを付与した新サービス「CylancePROTECT Managed Service for LanScope」をリリースした。
ACCSによると、6都県警察合同捜査本部が9月24日、違法漫画リーディングサイト「漫画村」の首謀者とみられる男性を著作権法違反の疑いで逮捕した。
フィッシング対策協議会は、三井住友銀行を騙るフィッシングメールやSMSの報告を受けているとして、注意喚起を発表した。
ソーシャルメディアの操作(ソーシャルメディアマニピュレーション)は、すでに現実の問題となっている。「いいね」やフォロワーは簡単に金で買うことができる。購入可能なフォロワーはどのように作られているのだろうか。
株式会社ローソンは9月25日、ローソン公式ホームページとローソン公式アプリを管理しているサーバへの不正アタックが行われていることが判明したと発表した。
株式会社みらいとは9月17日、同社が運営する「掃除用品オンラインショップ」にて第三者からの不正アクセスを受け顧客のクレジットカード情報が流出した可能性が判明したと発表した。

愛知県は9月24日、「第1回障害者就職面接会(名古屋・尾張地区)」にて企業情報の記載された資料の紛失が判明したと発表した。
宮城県仙台市は9月20日、宮城野区内の市立中学校にて裏面にいじめに関する個人情報が印刷されたプリントを生徒に配布したことが判明したと発表した。
GSXは、同社がオリジナルで開発しているサービスであるITセキュリティeラーニング「Mina Secure」のコンテンツを刷新したと発表した。
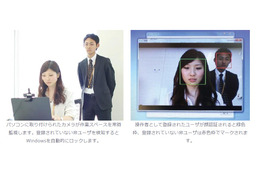
ラックはセキュアとのパートナー契約を締結し、「顔認証のぞき見ブロッカー」の販売を開始すると発表した。
バラクーダネットワークスは、レポート「メールアカウント乗っ取り攻撃:ラテラルフィッシング攻撃の防止」を公開した。
トレンドマイクロは、リサーチペーパー「製造業特有のサイバーセキュリティリスク ~インダストリー4.0における脅威と対策~」を公開した。
CrowdStrikeの調査では、フィッシングの成功、ブルートフォース攻撃、あるいは認証情報ダンプが最もよく使われる認証情報詐取の手法であることが確認されています。
札幌大学は9月20日、同学教員が誤ってパソコンに登録しているメールアドレスの全員宛てに互いのメールアドレスが表示される形でメールを一斉送信したことが判明したと発表した。
ビッグローブ株式会社とフォルシア株式会社が運営する宿泊プラン比較サービス「旅くら」は9月17日、同サービスのメールアカウントを送信元とする迷惑メールが配信されていることが判明したと発表した。
公益財団法人日本障がい者スポーツ協会は9月21日、天皇陛下御即位記念2019ジャパンパラ水泳競技大会にて資料の紛失が判明したと発表した。
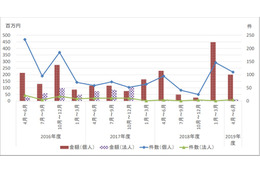
全銀協は、盗難通帳、インターネット・バンキング、盗難・偽造キャッシュカードによる預金等の不正払戻し件数・金額等に関するアンケート結果および口座不正利用に関するアンケート結果について発表した。
フィッシング対策協議会は、イオンクレジットサービスを騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
Microsoft社は、Microsoft Internet Explorerの脆弱性(CVE-2019-1367)に関するセキュリティ更新プログラムを公開した。JPCERT/CCおよびIPAが注意喚起を発表している。
IPAは、「情報システムの障害状況 2019年前半データ」を公開した。これはIPAが蓄積している、社会に影響を与え全国紙等に報道された情報システムの障害情報を、半年ごとに取りまとめ公開しているもの。
共立女子大学は9月13日、同学看護学部の実習先機関での臨地実習にて関係者の個人情報の記載がある書類の紛失が判明したと発表した。
国立研究開発法人国立国際医療研究センター病院は9月13日、同センターが手術器械の納入契約をしている委託業者の社員が患者の個人情報が記載されたリストの盗難に遭ったことが判明したと発表した。
千葉県習志野市は9月19日、高齢者支援課で個人情報を含むUSBメモリの紛失が発生したと発表した。
LINE Credit株式会社は9月18日、同社が運営する個人向けローンサービス「LINE Pocket Money」にて顧客の個人情報の一部が一時的に第三者からダウンロードできる状態になっていたことが判明したと発表した。
株式会社ジャックスは9月18日、同社のWeb会員サービス「インターコムクラブ」にて第三者からの不正ログインが判明したと発表した。
ベビー用品や子ども用品の販売等を行う有限会社フィセルは9月19日、同社商品を販売する「10mois WEBSHOP」( https://www.ficelle.co.jp/ )に外部からの不正アクセスがあり顧客の個人情報が流出した可能性が判明したと発表した。
大阪市は9月18日、大阪市梅田市税事務所にて個人市民税・府民税の「納税管理人の届出書」(写し)の誤送付が判明したと発表した。

愛知県は9月19日、愛知県立名古屋高等技術専門校から受験生に合格通知を郵送した際に誤って別の1名の合格通知も同封したことが判明したと発表した。
環境省 九州地方環境パートナーシップオフィス(EPO九州)は9月17日、同オフィス運営団体であるNPO法人宮崎文化本舗が管理するメールマガジンアドレスになりすました迷惑メールがメールマガジン登録者に配信されたことが判明したと発表した。

IPAおよびJPCERT/CCは、LINEが提供する「LINE」(Android版)に複数の整数オーバーフローの脆弱性が存在すると「JVN」で発表した。
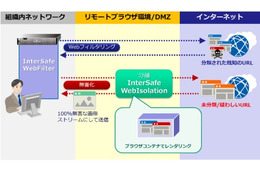
ALSIは、Webフィルタリングソフト「InterSafe WebFilter」のWeb分離・無害化オプション「InterSafe WebIsolation」を、10月11日より提供開始する。

フィッシング対策協議会は、日本郵便を騙るSMS、およびマイクロソフトを騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
育児情報を提供する「ベビータウン」とその姉妹サイトである「プレママタウン」を主催するユニ・チャーム株式会社は9月17日、両サイトに対する第三者からのパスワードリスト型攻撃での不正ログインが発生したと発表した。

コールセンターの運営や企画を行う株式会社トップラインは9月16日、委託元の顧客データを誤って他の委託元へメールにて誤送信したことが判明したと発表した。

新潟県は9月17日、9月13日に公表した「介護助手確保支援事業」を委託している株式会社新潟日報事業社からの個人情報漏えいの調査結果について発表した。

新潟県は9月13日、県立十日町病院にて同県が医事業務を委託している株式会社BSNアイネットの職員が、個人情報が記載された他人の書類を誤って交付したことが判明したと発表した。

エフセキュアは、最新の攻撃トラフィックに関する調査レポート「セキュリティ脅威のランドスケープ 2019年上半期」を公開した。
広く使用されているGoogleのボット検出システムを迂回する方法を研究者が示したのはこれが初めてではない。ルイジアナ大学のチームはそれを一歩進めた。
Fancy Bear として知られる国家主導の犯罪者グループは、知られる限り2008年から活動しており、世界中のさまざまな組織にとって脅威となっています。

アロマ・オーガニックスキンケアを扱う株式会社ハーバルインデックスは9月17日、同社が運営する「Naturas Psychos Product」にて第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
公益財団法人日本関税協会は9月17日、同会が運営する「JTAS Store」にて第三者からの不正アクセスを受け顧客のクレジットカード情報が流出した可能性が判明したと発表した。

株式会社みちのく銀行は9月13日、顧客情報が記載された書類の誤廃棄と紛失が判明したと発表した。

病理学的検査分野に対する標本作製機器・器材、試薬等の製造や販売、輸出入を行うサクラファインテックジャパン株式会社は9月13日、同社社員が会社貸与の携帯電話を紛失したことが判明したと発表した。

兵庫県神戸市は9月13日、建築住宅局で実施している住宅新築資金等貸付金の償還事務にて個人情報が綴られたフラットファイルの紛失が判明したと発表した。
個人情報保護委員会はJapanTaxiに対し、個人情報の保護に関する法律(平成15年法律第57号)第41条の規定に基づき、9月12日付けで指導を行ったと発表した。
トレンドマイクロは、セキュリティカンファレンス「Trend Micro DIRECTION」を11月15日に東京で開催する。
CrowdStrikeは、「CrowdStrike Falconデモセッション~デモで製品をじっくりご紹介」を9月26日に開催する。

大阪市は9月11日、「自立支援センター舞洲」の新規入所者と退所者の個人情報を記載した「入所報告書」及び「退所報告書」の紛失が発生したと発表した。


