
2026.10.11(日)
- 注目検索ワード


TLS1.3、CASB、ゼロトラストネットワーク、EDRといった周辺技術が変化する中で監視などのセキュリティ運用が今後どのように変化していくかを紹介します。
連邦捜査局(FBI)はこれまで、ランサムウェア攻撃を受けた企業が身代金を支払うことに否定的だったが、その断固たる姿勢を少し軟化させている。
Sansanは、同社が提供する法人向けクラウド名刺管理サービス「Sansan」に、オプション機能として、コンプライアンスチェック・反社チェック機能の実装に向け開発すると発表した。
特定非営利活動法人日本口腔科学会は10月23日、同会認定医アドレスから大量の迷惑メールが送信されたことが判明したと発表した。
株式会社ドワンゴは10月27日、パスワードリスト型攻撃によるniconicoアカウントへの不正ログインを複数検出したと発表した。
大阪市は10月29日、公立大学法人大阪では大阪市立大学医学部附属病院の医師が患者の個人情報が記載された一覧表を紛失したことが判明したと発表した。
EDR選定に際して、CrowdStrike製品の特長のひとつであるカーネルモード動作は「直接的な選定ポイントではなかった」という。これはカーネルモードでなければダメ、という決めつけで製品を選定したわけではない、という意味だ。
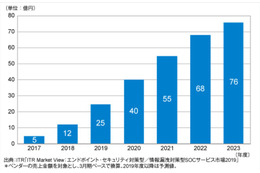
ITRは、国内のマネージドEDR(Endpoint Detection and Response)サービス市場規模推移および予測を発表した。
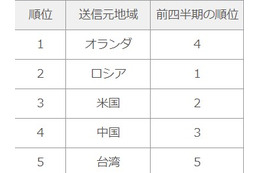
JPCERT/CCは、2019年7月から9月における「インターネット定点観測レポート」を公開した。
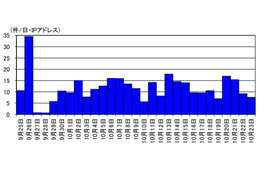
警察庁は、「vBulletin の脆弱性(CVE-2019-16759)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。
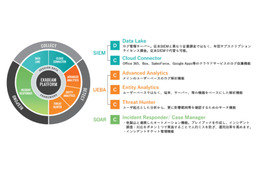
GSXは、Exabeam Japanが展開するUEBAを搭載した次世代SIEMプラットフォーム「Exabeam」を、マクニカネットワークスを介し、販売代理店契約を交わしたと発表した。
東京女子大学は10月28日、同学の研究室用Webサーバの研究者5名のアカウントに対し不正アクセスがあり、当該アカウントから不正にファイルがアップロードされたことが判明したと発表した。
株式会社直久は10月24日、同社のラーメンを販売するネットショップが使用するアプリケーションサービス「Allin1 Office」が運用するサーバに外部から不正アクセスがあり、顧客の個人情報が流出した可能性が判明したと発表した。
兵庫県神戸市は10月28日、市立高等学校にて生徒から集めた「理科の授業アンケート」が6月末に所在不明となったことが判明したと発表した。
新潟県は10月29日、加茂病院にて診療情報提供依頼書類の誤送信が発生したと発表した。
利用するツールの数と、SOCの成熟度は比例しない」と語るガートナー バイス プレジデント アナリストのジェレミー・ドゥエン氏が、SOC運営に最適なセキュリティ・アナリティクス・ツールを選定するためのポイントを語った。
トレンドマイクロは、「ウイルスバスター コーポレートエディションの脆弱性を悪用した攻撃を確認したことによる最新修正プログラム適用のお願い」とする注意喚起を発表した。
IPAおよびJPCERT/CCは、リコーが提供する「図書館情報管理システム LIMEDIO」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。

神奈川大学アジア研究センターは、「アジアの政治発展」共同研究グループによる公開講演会を同学横浜キャンパスにおいて11月13日に開催する。
フィッシング対策協議会は、LINEを騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
個人情報保護委員会は10月25日、令和元年度上半期における同会の活動実績を発表した。

大阪市は10月25日、大阪市梅田市税事務所にて固定資産(家屋)評価証明書を別人に提示したことによる法人情報の漏えいが判明したと発表した。

佐賀県教育委員会は10月25日、教育総務課にて佐賀県育英資金貸付金の返還に係る通知を第三者に郵送したことが判明したと発表した。
株式会社三菱UFJ銀行は10月25日、同行が提供するローカルキャッシュマネジメントサービスの認証システムの通信暗号化装置に外部からの不正アクセスがあり情報漏えいが判明したと発表した。

大阪府は10月25日、商業・サービス産業課にてベンチャー企業の初期支援の連続講座の開催案内を誤送信し個人情報が流出したことが判明したと発表した。
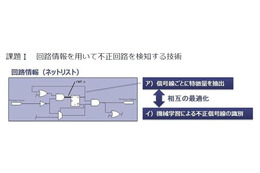
ラックは、総務省が2019年度に実施する内閣府事業PRISMの対象研究開発課題「設計・製造におけるチップの脆弱性検知手法の研究開発」の委託先として、学校法人早稲田大学を代表研究機関とし、株式会社KDDI総合研究所およびラックが選定されたと発表した。

フィッシング対策協議会は、楽天を騙るフィッシングメールの報告を受けているとして注意喚起を発表した。

IPAは、「情報セキュリティ安心相談窓口の相談状況[2019年第3四半期(7月~9月)]」を発表した。
トレンドマイクロは、同製品に対する2件のアラート/アドバイザリを公開した。

ボルボ・カー・ジャパン株式会社は10月23日、8月8日に公表した顧客の個人情報を記録したファイルを添付し送信した情報流出について、調査結果と再発防止策、顧客への対応を発表した。
株式会社スタジオラインは10月24日、同社が運営する「MODERN BEAUTY TOKYO」のWebサーバ外部から不正アクセスがあり顧客の個人情報が流出した可能性が判明したと発表した。

スターバックスコーヒージャパン株式会社は10月24日、同社のMy Starbucksページに不正ログインが発生したと発表した。

大阪市は10月24日、大阪市立中学校の教員が中間テストの解答用紙を紛失したことが判明したと発表した。

大阪市は10月24日、大阪市北区役所保険年金課にて大阪市国民健康保険料変更決定通知書の誤発行が判明したと発表した。

大阪府は10月24日、府政情報室にて一日合同相談所に相談担当機関として参加した職員が相談票を紛失したことが判明したと発表した。

IPAおよびJPCERT/CCは、アルファサードが提供する「PowerCMS」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。
CrowdStrike Japanは、CrowdStrike EDRセミナー「EDR導入、製品選択時に押さえるべきポイント」を11月22日に開催する。

ITRは、国内のWAF運用監視サービス市場規模推移および予測を発表した。発表によると、同市場の2018年度の売上金額は、前年度比18.2%増の93億6,000万円と急成長した。

IPAは、「ソフトウェア等の脆弱性関連情報に関する届出状況[2019年第3四半期(7月~9月)]を発表した。
IPAおよびJPCERT/CCは、D-Linkが提供する複数のルータのアクセス可能なCGI(/www/cgi/ssi)にコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
トレンドマイクロは、クラウドセキュリティの状態管理(Cloud Security Posture Management:CSPM)を提供するCloud Conformity社を買収したと発表した。
フィッシング対策協議会は、三菱UFJ銀行を騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。

IPAは、2019年第3四半期(7月から9月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
東京都豊島区は10月21日、教育委員会事務局から区立中学校宛に送付した「新入学予定者名簿(写)」等の紛失が判明したと発表した。
株式会社ディノス・セシールは10月23日、同社が運営する通販サイト「セシールオンラインショップ」にて「なりすまし」による不正アクセスが発生し第三者に顧客情報が閲覧された可能性が判明したと発表した。
ドイツ内務省がこの度明らかにしたところによると、同省は今後、特定の IT サプライヤー(とりわけマイクロソフト)への依存を減らし、「デジタル主権」の強化を目指して行くという。ホルスト・ゼーホーファー内務大臣は公式声明の中で、「ドイツのデジタル主権を掌握しておけるよう、特定の IT 供給業者への依存度を下げる方向で検討しています」と述べた。
こんまりメソッドは5つのステップで考えるそうだ。後半は、前半と重複する話も含まれるけど、順を追っていこう。最後には、ラスボスが待っている。
新しいマルウェアが日々大増産されているため、AVソリューションは、既知のマルウェアに対する優れた検知能力だけでなく、未知のゼロデイマルウェアの防御機能も備えなければなりません。このような場合に、効果的なツールとして、ML(機械学習)の真価が発揮されます。
国土交通省北海道運輸局は10月21日、保存期間が満了していない行政文書を誤廃棄したことが判明したと発表した。
プログラミング言語 PHP に disable_functions による実行制限を回避して、任意の PHP 関数が実行可能となる脆弱性が報告されています。
今年で開催第 7 回を迎える日本発の国際サイバーセキュリティ会議 CODE BLUE は強い存在感を放つ。
AVARは、第22回インターナショナルAVAR サイバーセキュリティカンファレンス「ハッカー対ホワイトハッカー:報復そして攻撃の帰属まで」を11月6日から9日、大阪において開催する。
IPAは、国内の重要インフラ業界のセキュリティ対策の支援を目的に、米国発のセキュリティマネジメント成熟度の評価モデル「ES-C2M2」の解説書およびチェックシートを公開した。
福岡市は10月18日、福岡市立中央体育館の管理運営を委託している指定管理者職員が案内メールを誤送信しメールアドレスが流出したことが判明したと発表した。
福島県教育委員会は10月17日、同県のふくしま教育ネットワークコンテンツサーバへの不正アクセスが発生したと発表した。
日本電気計器検定所は10月18日、同所のメールアカウントが不正アクセスを受けたことが判明したと発表した。
大阪市は10月21日、大阪市教育委員会にて同市ホームページに公表している市民団体からの要望書に法人情報が含まれていたことが判明したと発表した。
チェック・ポイントは、2019年9月の「Global Threat Index(世界の脅威指標)」を発表した。レポートによると、2019年6月に活動を休止したボットネット「Emotet」が3カ月間の活動休止を経て、8月にスパム攻撃を再開した。
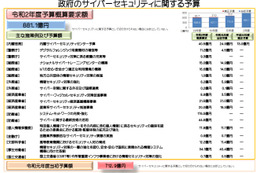
NISCは、政府のサイバーセキュリティに関する予算(令和2年度予算概算要求)について発表した。
静岡県静岡市は10月16日、同市葵区の小学校にて緊急時引き渡しカードの紛失が判明したと発表した。
神奈川県は10月17日、狩猟免許試験の合格者に窓口で交付するために保管していた狩猟免状の紛失が判明したと発表した。
大阪府は10月18日、大阪府教育庁教職員室教職員企画課にて教員免許更新事務に関して個人情報を含む文書の誤送付が発生したと発表した。
大阪府は10月18日、府立東百舌鳥高等学校にて個人情報を記載した書類の誤配付が発生したと発表した。


