
2026.10.30(金)
- 注目検索ワード
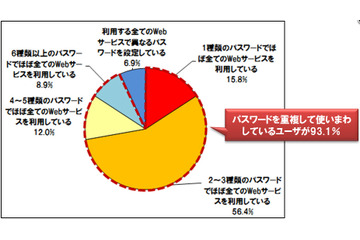
トレンドマイクロは、パスワードの利用や管理の実態を調べるWebアンケート調査の結果を発表した。
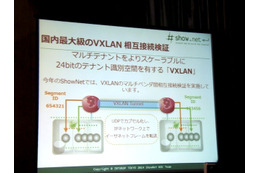
DC・クラウドゾーンでは2つの大きな見どころがある。1つ目はオーバレイ方式のL2接続を実現する「VXLAN」(Virtual eXtensible Local Area Network)による国内最大クラスの相互接続実験だ。
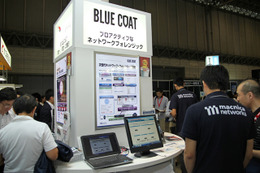
マクニカネットワークスはInterop Tokyo 2014で、ブルーコートの次世代ネットワーク・フォレンジック製品「Security Analytics Platform」に関する展示を行った。

その文書は、「衰弱しつつある皇威が、新たな超大国として彼らに取って変わりそうな有望な国を不当に扱おうとしている」という形で米国を描き出している。地元の観衆にとっても、それは気持ちよく受け入れられるだろう。
マクニカネットワークスはInterop Tokyo 2014で、クラウドストライクが提供するセキュリティ商品「Falcon Intelligence」および「Falcon Host」に関する展示を行った。
IPAおよびJPCERT/CCは、ジャストシステムが提供する複数の製品に同梱されているオンラインアップデートプログラムに、任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。

BBソフトサービスは、「インターネット詐欺リポート(2014年5月度)」を発表した。

アドビは、「Adobe Flash Player」のセキュリティアップデート(APSB14-16)を発表した。
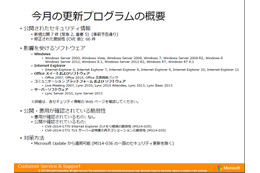
日本マイクロソフトは、2014年6月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通りの7件。
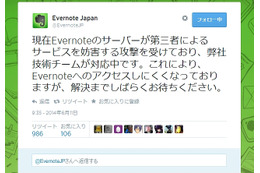
Evernote Japanは11日午前、Evernoteのサーバーが第三者によるサービス妨害攻撃を受けていることを公表した。Twitter公式アカウント「@EvernoteJP」でのツイートにより告知された。

京セラの米国法人は9日(現地時間)、防水・防塵対応でMIL規格準拠のタフネススマートフォン「Hydro Icon」を発表した。17日より米国で発売される。
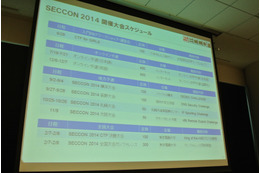
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は6月10日、サイバーセキュリティ人材の育成を目的とした国内最大規模の技術競技大会「SECCON 2014」の実施計画を公表した。
諸刃の剣として、この新しいアップローダは、詐欺師たちが「彼らの作った Mac のマルウェア検出率(おそらく現在は低い)をテストする」ことを可能にするかもしれない。

長野県教育委員会は、東信地区の県立高等学校の教諭が生徒の個人情報を記録した電子記録媒体を紛失したと発表した。
シスコシステムズは、米Cisco社によリリースの抄訳として、高度なマルウェア防御とデータセンターセキュリティ製品を拡張すると発表した。

日本セーフネットは、米SafeNet社による「2014年度 認証ソリューショングローバル調査(2014 Global Annual Authentication Survey)」の結果を発表した。
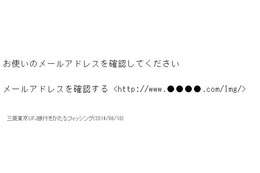
フィッシング対策協議会は、三菱東京UFJ銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。
GnuTLS には、Server Hello メッセージを処理する際のセッション ID の取り扱いに起因して、バッファオーバーフローが発生する脆弱性が存在します。
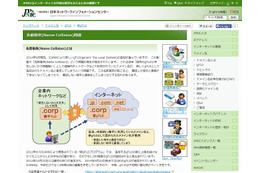
日本ネットワークインフォメーションセンター(JPNIC)は9日、「名前衝突(Name Collision)問題の周知と対策実施のお願い」と題する文章を公開し、DNSのセキュリティリスクについて、改めて注意を呼びかけた。
インターネット広告代理店の大手サイバーフジシンに、ふたりの男が到着した。ひとりは工藤、もうひとりは真田と名乗った。ふたりは受付をすませると、無駄に豪華な応接スペースを眺めた。ここがワンタイムアタッカーの餌食になった会社だ。
今回の脆弱性の影響を回避するために、Internet Explorerの使用禁止の案内を出している組織を見かけました。案内文をいくつか見てみましたが(中略)内容が十分とは言えないものもありました。
「地上の全てのコンピュータを利用しても、宇宙の年齢の 4 万倍の時間がかかると信じられていたにも関わらず」、そのクラッキングは、実際には 24 コアのクラスタを利用しても、たった 2 時間しかかからなかった。

岐阜県立看護大学は、職員のメールアカウントに不正アクセスされ、当該職員のメールアドレスから多数の迷惑メールが送信される事案が発生したと発表した。
ソフォスは、企業のクライアントPC向けデータ・ハードディスク暗号化ソフトウェアの最新版「SafeGuard Enterprise 6.1」、およびモバイルデバイス管理(MDM)ソフトウェアの最新版「Sophos Mobile Control 4.0」を発売すると発表した。
日立は、電子決済向け生体署名システムの試作に成功したと発表した。
Webアプリケーションの脆弱性が相次いで発見され、ネットや新聞などのメディアで大きく取り上げられている。
修復されたばかりのバグを悪用する攻撃者に対抗するため、多種多様なサーバや、その他のインターネット接続したシステムをアップデートする必要があると、脆弱性管理会社 Rapid7 の Nicholas J. Percoco は語った。

フォーティネットは、多層型サンドボックスの新製品「FortiSandbox-1000D」の日本での出荷を開始したと発表した。

FFRIは、ワンタイムパスワードによる認証を突破し、ネットバンキング利用者の口座から不正送金を行うMITB攻撃マルウェアを入手し、解析・検証を実施した結果を発表した。
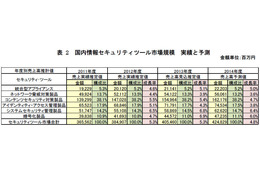
JNSAは、セキュリティ市場調査ワーキンググループによる「2013年度 情報セキュリティ市場調査報告書」を発表した。
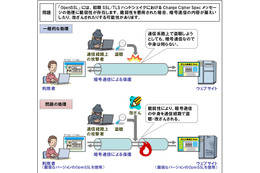
IPAは、「OpenSSL」における Change Cipher Spec メッセージ処理の脆弱性対策について注意喚起を発表した。
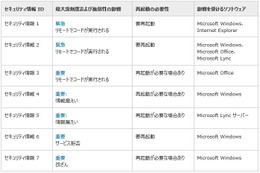
日本マイクロソフトは、2014年6月のセキュリティ情報の事前通知を発表した。発表によると、セキュリティ情報の公開は6月11日で、7件のパッチ公開を予定している。

パイオニアは6月5日、ITSジャパンが大規模災害時に社会貢献活動として行う「乗用車・トラック通行実績情報」の集約・配信活動に参画し、同社のプローブ情報を災害時の活用のために提供すると発表した。

情報通信研究機構(NICT)は4日、量子暗号とスマートフォンを組み合わせることで、個人データ等の高い秘匿性が求められるデータの安全な伝送と、伝送後のデータの絶対安全な保存を可能とするシステムの開発に、世界で初めて成功したことを発表した。

東京都教育委員会は5月21日、学校非公式サイト(学校裏サイト)などの平成26年4月の監視結果を公表した。不適切な書き込みの件数は、前月の1.6倍となる915件。「自身の個人情報の公開」がもっとも多く、811件に上った。

国民生活センターは5日、メールマガジン(メルマガ)の原稿作成の内職をきっかけに、ホームページ作成やサーバー拡張を勧誘し、次々と代金を請求する手口に対して、注意喚起する文章を公開した。

日本オンラインゲーム協会(JOGA)は5月30日、クレジットカードを使った子どものスマートフォンゲームについて注意喚起する啓蒙キャンペーンを実施、保護者にカードの管理徹底などを呼びかけている。

バッファローは2日、同社のダウンロードサイト内の一部ファイルが改ざんされていたことを公表した。ダウンロードしたユーザーは、最悪の場合、PCがウイルス感染する可能性があるという。

文部科学省は6月2日、公立学校施設の耐震改修や耐震対策状況などの調査結果を取りまとめ公表した。公立小中学校の構造体の耐震化は92.5%となった一方で、未実施の建物は約9,000棟残っているという。
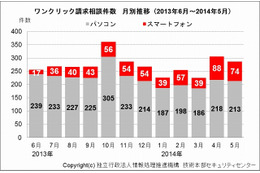
情報処理推進機構(IPA)は2日、2014年6月の呼びかけ「登録完了画面が現れても、あわてないで!」を公開し、スマートフォンでの「ワンクリック請求」について、注意を呼びかけた。
ScanNetSecurityの存続をかけて駆け回った2010年から約1年後の2011年8月某日、私は、引退後の悠々自適生活を送る初代創業編集長の原隆志さんに会うため北海道の札幌市にいました。
Snowden による情報開示の後、NIST は「NSA の要請で、意図的に暗号化標準を弱体化している」という疑惑を否定してきたが、Dual_EC_DRBG の脆弱性が、意図的な NSA による考案であったのではないかといった疑いが晴れることはなかった。
シスコは、顧客の広範なネットワークのすべてを対象としたリアルタイムの予測分析を行うことで、攻撃を検知し高度なマルウェアに対する防御を行う「マネージド スレット ディフェンス サービス」を発表した。
シマンテックは、クラウド型情報管理・検索サービス「Symantec Enterprise Vault.cloud(EV.cloud)」を日本で正式に提供開始すると発表した。
IPAおよびJPCERT/CCは、日本情報化農業研究所が提供するオープンソースのCMSである「SOY CMS」に複数のクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
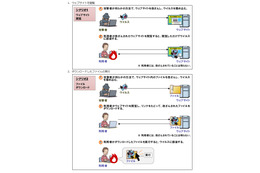
IPAは、Web閲覧やファームウェア更新でのウイルス感染について注意喚起を発表した。
事件そのものもいろいろ考えさせられる点があるが、あまり表に出なかったことが多い。あの事件から10年以上経過しているので、少しくらいは話してもかまわないだろう。
ScanNetSecurityが公開するホワイトペーパーコーナーから、先週一週間で、もっともダウンロードされた資料を紹介します。
1998年のScan創刊から2006年のサイボウズへの売却までをふりかえった本連載終了に当たり、ひとこと触れておかなければならない話題がある。ACCS事件である。
eBay の滅茶苦茶なパスワードシステムは、LastPass で生成されたランダム性の高いパスワードに対して「弱い」というフラグ付けをし、よりリスクの高い、ありがちなパスワードを「より強力」なオプションとして昇降している。
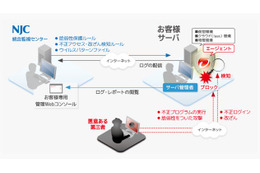
NJCは、SaaS型セキュリティ対策サービス「あんしんプラスシリーズ」のメニューを拡充、トレンドマイクロの総合型サーバセキュリティソリューション「Trend Micro Deep Security」をベースとした新メニュー「サーバセキュリティあんしんプラス」を2014年7月より販売開始する。
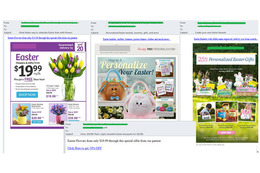
カスペルスキーは、2014年4月のスパムレポートを発表した。これによると、4月にはEカードおよびファックス受信のメール通知を装った悪質なスパムが流通した。

シーディーネットワークス・ジャパンは、セキュリティ侵害が発生したと発表した。
警察庁は、「国際的なボットネットのテイクダウン作戦」について発表した。
彼女は、そのウェブサイトが「パスワードを保護するため、洗練された独自のハッシュとソルトの技術」を使用していたと強く主張した。そしてユーザーは、念のためログインの認証情報を変更するようにと伝えられた。
Adobe Flash Player に整数アンダーフローを引き起こしてしまう脆弱性が報告されています。
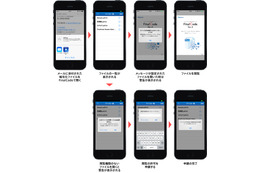
デジタルアーツは、企業・官公庁向けパスワード不要のファイル暗号化・追跡ソリューションのバージョンアップ版「FinalCode」Ver.4.1を提供開始したと発表した。
ウォッチガードは、新オペレーティングシステム「Fireware 11.9」をリリースし、同社のUTMアプライアンスから、より一元的に有線と無線の両方のネットワークセキュリティを実装、構成、そして管理することが可能になったと発表した。
IPAおよびJPCERT/CCは、Dellが提供するモジュラー型のバックアップソリューション「PowerVault ML6000 シリーズ」およびQuantumが提供するライブラリー・プラットフォーム「Scalar i500」にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
チェック・ポイントは、2013年に組織のネットワークを侵害する全世界を席巻した主要なセキュリティ脅威について解説した「チェック・ポイント セキュリティ・レポート2014年版」を発表した。

DT-ARLCS、DTC、およびトレンドマイクロは、公共機関向けセキュリティコンサルティング事業において協業すると発表した。
「あのさ。やっぱり無理だと思うんだけどな」
「え? 工藤さんがそんなこと言うなんて、どうしちゃったんですか! できるに決まっているじゃないですか」
「しかし我々は、より多くの専門的なサイバー犯罪グループが、この製品への支払いを続け、アップデートや技術的サポート、新たな機能のサービスを受けるようになるだろうと確信している」


