
2026.10.15(木)
- 注目検索ワード
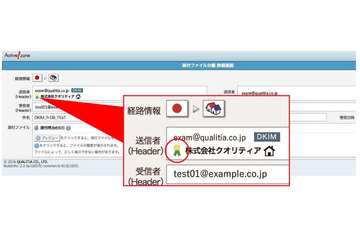

クオリティアは、標的型メール攻撃対策ソリューション「Active! zone」に、JIPDECが提供する「安心マーク」を実装したと発表した。
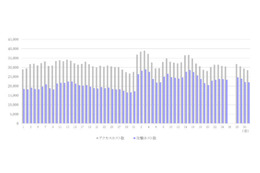
横浜国立大学とBBソフトサービスは、共同研究プロジェクトによる「8月度IoTサイバー脅威分析リポート」を発表した。
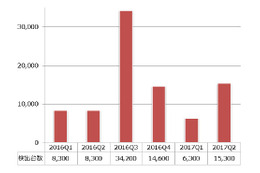
トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2017年上半期セキュリティラウンドアップ:ランサムウェアの多様化が生んだ『WannaCry』の深刻な被害」を公開した。
「次世代FWも無い、Sandboxも無い、SOCでSIEMの分析もやっていないようなところにVectra Networks社製品は必要無いと思います。」

「出口対策」が一般化した状況を受けて、サイバー攻撃の手法、目的も変わってきています。

クラウド型Sandbox製品を例に説明すると、多くの他社製品が、本文内のURLすべてにはアクセスしておらず、URLのレピュテーションに頼って判断しています。
JSSECは「情報漏洩による危機管理対応セミナー」を、井之上PR、DTRSとともに開催した。このセミナーを2回にわたりレポートする。

NISCは、政府のサイバーセキュリティに関する予算(平成30年度予算概算要求)について発表した。

SecureWorks Japanは、米SecureWorksによるアニュアルセキュリティレポート「State of Cybercrime 2017(英文)」を公開した。

ジェムアルトは、世界中で公表されたデータ漏えいインシデントのデータベースである「2017年上半期Breach Level Index」(BLI:情報漏えい危険度指数)の集計結果を発表した。

アクロニスは、データ損失の危険性に関する意識調査結果を発表した。

アカマイは、2017年第2四半期の「インターネットの現状・セキュリティレポート」を発表した。

中学生のスマートフォンでのフィルタリング利用率は48.5%であることが、MMD研究所とマカフィーが共同で実施した調査により明らかになった。子どもに持たせるスマートフォンにあってほしい機能の1位は、「アプリ内課金の禁止/制限」であった。

「日本の製造業は高度に完成され効率化されてきたがゆえに、IoTの重要性を今ひとつ実感しきれていない」と述べるのはインフィニオン テクノロジーズ ジャパン株式会社 チップカード&セキュリティ事業本部 マーケティング部 Head of CCS Marketingの岸本豊明氏だ。

Silverlineは、DDoS対策とWAF、脅威インテリジェンスの機能をマネージド型で提供するサービスで、2017年8月現在で280社の導入実績があります。
Apache Struts のバージョン 2 系に、遠隔から任意のコードが実行可能となる脆弱性が報告されています。

富士通研究所は、マルウェア侵入の検知を高精度化するAI技術を開発したと発表した。

JPRSは、「ルートゾーンKSKロールオーバーによる影響とその確認方法について」の情報を更新した。
IDC Japanは、国内標的型サイバー攻撃対策ソリューション市場の2017年~2021年の予測を発表した。
トレンドマイクロは、情報セキュリティカンファレンス「Trend Micro DIRECTION」を11月17日に東京、11月21日に大阪において開催する。
フォーティネットは、同社FortiGuard Labsによる「2017年第2四半期の脅威レポート(日本語版)」をフォーティネット倶楽部会員向けに発表するとともに、記者説明会を開催した。
日立は、同社の情報セキュリティ体制を10月1日付で強化すると発表した。

ウォッチガードは、欧州の一般データ保護規則(GDPRに対する組織の理解度と準備状況に関するグローバルサーベイの結果を発表した。
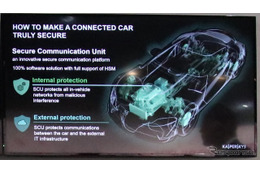
13日(現地時間)、フランクフルトモーターショーにおいて、サイバーセキュリティベンダーであるカスペルスキーとドイツAVLが共同で開発した「Security Communication Unit」(プロトタイプ)を発表した。

トーンモバイルは15日、シニア向けのサービスを発表した。”特殊詐欺”などの社会問題をテクノロジーで解決する、意欲的な施策となっている。都内でおこなわれた記者説明会では、AI、NFCなどの技術を活用したユニークなデモも披露された。

海外との接点が広がることで、攻撃リスクが高まっていると? - そのとおりです。
新たな調査で、フィッシング詐欺を支える偽Webサイトビジネスの好況な実態が判明した。

変なところでオレは奥ゆかしい。自分の手柄をえらそうに話せない。

DTRSは、サイバーセキュリティ人材の育成トレーニングプログラム「デロイト サイバーアカデミー」(Deloitte Cyber Academy)を提供開始したと発表した。
Core Securityは、攻撃者が狙うセキュリティの脆弱性を特定し、評価とテストを行うための包括的なソフトウェアソリューションの最新バージョン「Core Impact 2017 R2」のリリースを発表、日本国内での出荷を開始した。

ジュニパーネットワークスは、新たなセキュリティおよびマイクロセグメンテーション・ソリューション「Juniper Contrail Security」を発表した。
IPAおよびJPCERT/CCは、デジタルアーツが提供する有害サイトフィルタリングソフト「i-フィルター 6.0」のインストール プログラムおよびインストーラに、DLL読み込みや実行ファイル呼び出しに関する脆弱性が存在すると「JVN」で発表した。

デモは今回のセミナーの目玉です。サイバー犯罪者の間で出回るRansomeware as a Service(RaaS)を利用して、講演中に皆様の目の前でランサムウェアの亜種を作成し、Cylance PROTECTが検知できるかどうかというライブを行います。

巨大ボットネットの解体は、民間企業やNPO、行政エージェントの活動だけでなく、警察や裁判所など法執行機関の関与がなければなかなか成功しない。Blackhat USA 2017ではFBIの担当者によるボットネット解体の法執行機関側からの報告があった。

アズジェントは、イスラエルのDEEP INSTINCT社と販売契約を締結し、次世代エンドポイントマルウェア対策製品「Deep Instinct」の販売を開始すると発表した。
マカフィーは、「サイバーセキュリティ関連で最もクールな4つの職種」と題したブログを公開した。
JPCERT/CCは、「Bluetooth の実装における脆弱性 "BlueBorne" に関する注意喚起」を発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2017年9月)」とする注意喚起をを発表した。

トレンドマイクロは、セキュリティ被害と対策状況の実態を明らかにする調査「法人組織におけるセキュリティ実態調査 2017年版」を発表した。

「メール訓練はマンネリ化しているもののガイドラインにあるのでやめるわけにもいかないと」
3つ目のセッションは、ヤフー株式会社の日野隆史氏による「セキュリティ教育とUXの知られざる関係? 結ばれていた赤い糸?」だ。
セキュリティ教育教育の課題解決にUXデザインの思考プロセスを活用した社内外の教育事例を紹介し、今後の進むべき方向についての提案を行った。

7月下旬に一般社団法人日本スマートフォンセキュリティ協会の主催で行われた「情報漏洩による危機管理対応セミナー」の詳細レポート記事を Scan PREMIUM 会員向けに近日配信予定です。本誌ベテランライター吉澤亨史が密着取材しました。
KDLは、「医療セキュリティハッキングコンテスト2017」の開催に向けて「バグハンティング」の参加者を募集すると発表した。
脆弱性診断士スキルマッププロジェクトは、初心者向けの脆弱性診断ハンズオントレーニングを10月7日(土)にサイボウズ(東京オフィス)において開催する。
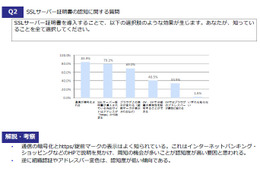
フィッシング対策協議会は、SSLサーバ証明書に関する事業者ならびに利用者向けアンケートの調査結果について発表した。
Avastは、AvastとAVG両ブランドのモバイルセキュリティアプリの最新版、および2017年第2四半期のモバイル脅威に関する動向について発表した。
IPAおよびJPCERT/CCは、DENX Software Engineeringが提供する、AESで暗号化されたファイルから設定を読み込むことができるデバイスブートローダ「Das U-Boot」に、複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、NTTドコモが提供するLG Electronics製「Wi-Fi STATION L-02F」にバックドアの脆弱性が存在すると「JVN」で発表した。
Microsoft Windows OS の主要コンポーネントである GDI (Graphics Device Interface) に、整数オーバーフローの脆弱性が報告されています。
2つ目のセッションは、EGセキュアソリューションズ株式会社 徳丸 浩氏による「セキュリティ対策の都市伝説を暴く」だ。
「セキュリティ対策の都市伝説」は本当に有効なのか、もっと良い対策があるのではないかを徳丸氏が5つの事例を挙げて実証した。

富士通は、「FUJITSU IoT Solution 生体センサー認証ソリューション オンライン生体認証サービス」の機能を強化し、提供を開始したと発表した。

フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングについて、更新情報を発表した。
IPAおよびJPCERT/CCは、富士通ビー・エス・シーが提供する、FENCE-Pro などで作成された「FENCEブリーフケース」ファイルの閲覧・編集ツール「FENCE-Explorer」のインストーラに、DLL読み込みや実行ファイル呼び出しに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、IIJが提供するSEIL シリーズルータにDoSの脆弱性が存在すると「JVN」で発表した。
最近ではランサムウェアが流行し、データの人質も珍しいことではなくなった。手前味噌になるが先週工藤伸治シリーズ最新作『アリバイの通信密室』の連載が始まったが、本書も”誘拐もの”である。
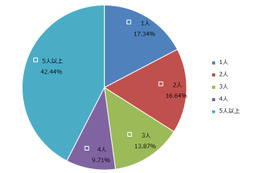
企業の情報システム部門の実態把握と、幸せ向上(アンケート実施組織の担当者コメント)を目的として、「情シス」を対象としたアンケート調査「情シス一斉調査」の結果が8月末公開され、組織における情報システム部門の実態と課題がつまびらかにされた。
セキュリティ業界では何年も前から、自動車ECUのハッキングやコネクテッドカーのハッキングが行われ、検証実験レベルでは現実のものとなっている。報道されるハッキング実験はたいてい成功しているのだが、本当に自動車は危ないのだろうか。
NRIセキュアは、組み込みデバイスなどを中心に幅広く利用されているネットワークマネージャ「ConnMan」に関する脆弱性を発見、「ConnManDo」と名付け注意喚起を発表した。
IPAおよびJPCERT/CCは、コレガが提供する無線LANルータ「CG-WLR300NM」に複数の脆弱性が存在すると「JVN」で発表した。
ニュースを始めとしたメディアで毎日のように取り上げられるサイバー犯罪。それらの犯罪の裏にどのようなアクターが存在しているのか。僕が話をする前にちょっと想像してみてほしい。彼らはどんな目的で、どんな環境で攻撃を仕掛けているのか。
ランサムウェアと呼ばれるマルウェアを使ったサイバー犯罪。オレは何度も扱ったことがある。
SASは、5月に改正された国内の個人情報保護法、および2018年5月施行予定のEU一般データ保護規則「EU GDPR」に対応した統合個人情報保護ソリューションを、国内で提供開始した。

トレンドマイクロは、個人向け総合セキュリティソフト「ウイルスバスター」シリーズの最新版を同社オンラインショップにて発売したと発表した。


