レゴランド・ジャパン・ホテルが利用するオンライン予約プラットフォームに不正アクセス | ScanNetSecurity
2026.10.15(木)

レゴランド・ジャパン・ホテルが利用するオンライン予約プラットフォームに不正アクセス

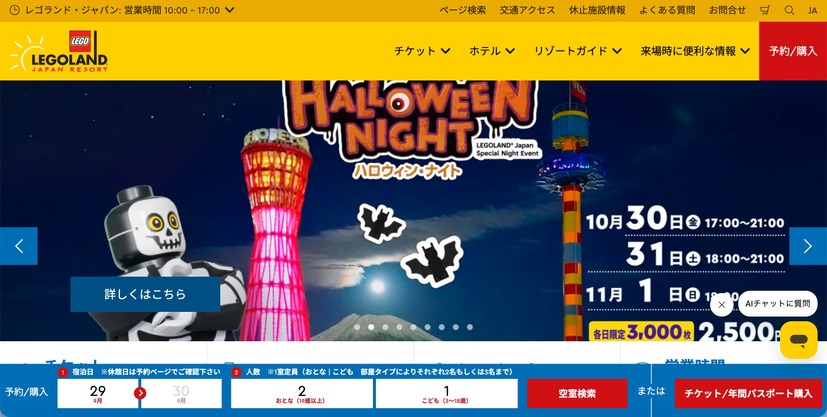
 LEGOLAND Japan合同会社は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームへの不正アクセスについて発表した。

インシデント・事故
トップページ
  • トップページ
  • リリース(ホテルの予約プラットフォームに対する不正アクセスについてのお詫びとお知らせ)
  • リリース(お問い合わせ先)

 LEGOLAND Japan合同会社は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームへの不正アクセスについて発表した。

 これはレゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームを運営するAmadeus IT Group, S.A.社から、顧客の予約情報に含まれる一部の連絡先情報(氏名、メールアドレス、電話番号)が不正アクセスされたと報告があったというもの。

 同社で調査した結果、影響を受けた可能性のある予約は1,557件であることを確認している。

 同社では、顧客の予約情報を引用した詐欺メール、SMS、WhatsApp等による第三者からの不正な連絡に注意を呼びかけている。
《ScanNetSecurity》

関連記事

「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×