
2026.10.18(日)
- 注目検索ワード


アトラシアンは4月6日、同社が提供する「Trello」の一部ユーザーがボードの公開範囲を「公開」に設定したことに起因して、ボード内の情報がインターネット上に公開される事象が発生していると同社blogで発表した。

株式会社みずほフィナンシャルグループと株式会社みずほ銀行は4月5日、みずほ銀行で発生したシステム障害についての現時点での調査結果と課題を発表した。

可搬形エンジン発電機・溶接機の製造販売を行い東証1部上場のデンヨー株式会社は3月30日、同社のメールアカウントに不正アクセスがあり複数の不正メール送信が発生したと発表した。
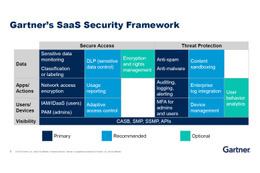
企業ITのクラウド化により、Office製品もOfiece 365(O365)への移行が各社で進んでいる。セキュリティソリューションもクラウド対応が求められるが、データ保護という視点で、どのようなシステム運用が考えられるのだろうか。
ジュピターテクノロジー株式会社は4月6日、中小規模ネットワーク向け脆弱性・パッチ統合管理ソリューションGFI LanGuardのリリースを発表した。
SB C&S株式会社は4月6日、「テレワーク実施企業のセキュリティに関する意識調査」の結果を発表した。
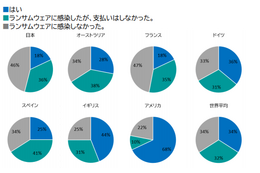
日本プルーフポイント株式会社は4月6日、年次レポートの最新版「2021 State of the Phish(フィッシング脅威の全容)」の日本語版を発表した。
東証1部上場の共英製鋼株式会社は4月6日、2月16日に公表した同社サーバへの不正アクセスについて調査結果を発表した。

ヒューマンアカデミー株式会社は4月3日、同社が運営するバスケットボールリーグ「B3リーグ」配信サイト「B3TV」のアクセス障害について発表した。

中国では、3 月 5 日に第 13 期全国人民代表大会第 4 回会議(全人代)と全国政治協商会議(政協)が開催されました。これらの会議で提案および決定された内容は、サイバー領域における情勢へも影響するものです。
株式会社マキナレコードは4月2日、「サイバー インテリジェンス」の活用や企業のセキュリティについての国際セキュリティカンファレンス「Cyber Intelligence Summit 2021」を5月14日にオンライン開催すると発表した。
クラウドストライク株式会社は4月14日から16日に、幕張メッセとオンラインで開催される「Interop Tokyo 2021」で基調講演「サイバー攻撃者グループは日本を標的としたサイバーオペレーションで忙しい」を行う。

一般社団法人ASP・SaaS・AI・IoTクラウド産業協会(ASPIC)は4月2日、クラウドサービスの安全・信頼性に係る情報開示認定機関として、申請された4件のクラウドサービスを3月31日付で新たに認定したと発表した。
富士ソフト株式会社は4月2日、セキュリティ事故を未然に防ぐ「CSIRT」(Computer Security Incident Response Team)の取り組みを支援する「CSIRT構築支援サービス」「CSIRT運用支援サービス」を同日から提供開始すると発表した。
エン・ジャパン株式会社は4月5日、同社の求人サービス「engage」の画像が正常に利用できなくなる不具合について発表した。
株式会社イシグロは4月5日、同社が運営する釣り具ECサイト「イシグロオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
株式会社ヨシハラシステムズは4月5日、同社が運営する「せんたく便」に第三者からの不正アクセスがあり、クレジットカード情報流出の可能性が判明したと発表した。
経済産業省は4月1日、「特定デジタルプラットフォームの透明性及び公正性の向上に関する法律」について、規制対象となる事業者の指定を同日発表した。
ウォッチガード・テクノロジー・ジャパン株式会社は4月1日、同社のFireboxアプライアンスに搭載されるスパムメール対策機能「spamBlocker1」について、高精度のセキュリティ機能を提供するためにエンジン移行を行うことを発表した。

外国人技能実習制度違反企業マップが公開された。
フィッシング対策協議会は4月1日、Google Chrome における混在コンテンツのブロックについて報告した。

大阪市は4月2日、大阪市立平野区民ホールにおける電話の不通について発表した。

TECRA株式会社は4月2日、メール誤送信による個人情報流出について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、「VMware vRealize Operations Managerなどの複数の脆弱性に関する注意喚起」を発表した。対象となる製品およびバージョンは次の通り。

株式会社アイ・ティ・アールは4月1日、「アイデンティティ・アクセス管理/個人認証型セキュリティ市場2021」を公表した。
経済産業省は4月1日、スマートホームにおけるサイバー・フィジカル・セキュリティ対策の考え方や各ステークホルダーが考慮すべき最低限の対策について整理した「スマートホームの安心・安全に向けたサイバー・フィジカル・セキュリティ対策ガイドライン」を策定し公開した。
ゼットスケーラー株式会社は4月1日、クラウドストライク株式会社と共同で4月22日に「BEYOND THE PERIMETER」をオンライン開催すると発表した。
クラウドストライク株式会社とゼットスケーラー株式会社は4月1日、グローバル戦略パートナーシップを拡大し、エンドポイントからアプリケーションまでエンドツーエンドのセキュリティ保護を実現する一連の統合を発表した。
株式会社SHIFTは4月1日、同社の子会社である株式会社SHIFT SECURITYがペネトレーションテストを主力事業とする株式会社マスラボを設立することを発表した。

大阪市は3月30日、健康局における不祥事案について、懲戒処分を行ったことを発表した。
株式会社SMBC信託銀行は3月29日、同社が3月8日に公表したクラウド型口座開設システムへの不正アクセスについて、その後の調査結果を発表した。
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。

株式会社生物技研は3月10日、同社社員のメールアカウントに第三者から不正アクセスがあり、外部アドレスから迷惑メールが送信されたと発表した。

独立行政法人情報処理推進機構(IPA)は3月31日、「情報システム・モデル取引・契約書」第二版を公開した。
国立研究開発法人情報通信研究機構(NICT)は3月31日、若手セキュリティイノベーターの育成を目的としたプログラム「SecHack365」の2021年度受講生募集について発表した。

富士通Japan株式会社は3月31日、医療機器メーカーを対象に医療機器の不具合情報の入力から報告、保管まで一元管理するSaaS型サービス 「FUJITSU ライフサイエンスソリューション tsClinicalパーシヴSafinn/MD」を4月から提供開始すると発表した。
株式会社セキュアヴェイルは3月31日、同社のセキュリティ運用プラットフォームの開発・販売の事業を、同社の100%子会社である株式会社LogStareに移管すると発表した。

株式会社ラックは3月31日、テレワーク対策やクラウドサービス利用などで拡張されたシステムにより発生するセキュリティ事故を防ぐため、システム担当者の管理下にないIPアドレスの利用状況を把握して対策する、IPアドレス調査「Quick Discovery」の提供を同日から開始した。
一般社団法人日本音楽著作権協会(JASRAC)は3月18日、音楽教室事業者がJASRACを被告として提起した「音楽教室における請求権不存在確認訴訟(控訴審)」の判決についての見解を発表した。
アドビ株式会社は3月15日、「Adobe Acrobat DC」のPDFセキュリティ関連機能や、デジタル化が進むビジネス文書の安全な管理運用を啓発するキャンペーン「PDFにセキュリティを、ビジネスに信頼を。」を開始すると発表した。

京都市立芸術大学は3月31日、同学事務局職員のメールアドレス入力誤りで入学予定者等の個人情報がメールで学外に流出したと発表した。
株式会社モブキャストホールディングスの子会社である株式会社ゆとりの空間は3月31日、同社が運営する雑貨取扱いサイト「ゆとりの空間オンラインショップ」に第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。
西武鉄道株式会社は3月31日、西武線沿線地域の魅力を顧客目線で共有・発信する情報サイト「GRUTTO PLUS」( https://grutto-plus.com/ )を同日、リニューアルオープンし公開した。休止のアナウンスからリニューアルオープンまで351日間を要した。

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
Black Hat USA 2020でPDFの脆弱性やリスクについて、Acrobat Readerをはじめとする世の中に流通する28のPDFビューアーでどんな攻撃が可能なのか、どうやって情報を盗むのかといった方法をデモで実演しながら解説するBlack Hatらしいセッションが行われた。

警察庁は3月30日、同庁のセンサーに対するアクセス観測状況をまとめた「令和3年2月期観測資料」を「@police」において公開した。
独立行政法人情報処理推進機構(IPA)は3月30日、小規模ウェブサイト運営者を対象としたアンケート調査結果を踏まえて「企業ウェブサイトのための脆弱性対応ガイド」を8年ぶりに改訂し公開した。

株式会社東急コミュニティーは3月29日、同社の元従業員による不正な個人情報の持ち出しと流出について発表した。

株式会社富士薬品は3月24日、LINE WORKSアカウントの誤操作について報告を行った。

株式会社ユキヤマは3月26日、同社サービス「yukiyama」アプリが正常利用できなくなる事象の発生について発表した。
国立大学法人名古屋大学は3月30日、同学教員のメールアカウントへの不正アクセスによる個人情報流出について発表した。

日清製粉グループで惣菜や冷凍食品の製造を行うイニシオフーズ株式会社は3月24日、同社サーバに外部から不正アクセスがあり、当該サーバ内に保存するデータ流出の可能性が判明したと発表した。
本記事は、M&A におけるサイバーセキュリティの重要性に関する 3 部作のブログシリーズのパート 2 です。今回のブログではクロージング前のフェーズについて説明します。
株式会社日本レジストリサービス(JPRS)は3月29日、JPドメイン名の登録管理業務に関する2020年の年次報告書「JPドメイン名レジストリレポート2020」を公開した。
「情報セキュリティクイックアセスメント」は、Secure SketCH の利用を、GSX のアドバイスを受けながら行うことができ、それによって明らかになった課題の具体的解決方法のコンサルティングを受けることもできるサービス。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月26日、baserCMS における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
個人情報保護委員会は3月26日、LINE株式会社における個人情報の取扱いについて、同社から提出のあった資料を基に行っている適法性についての確認状況を公表した。

株式会社ケンコーは3月29日、同社が運営するストーマ用品を扱う「ケンコーオンラインショッピング」に第三者から不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。不正アクセス発生から発表まで562日間を要している。

株式会社健康いきいき倶楽部は3月29日、同社が運営する「健康いきいき倶楽部 公式通販サイト」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。不正アクセス発生から発表まで471日間を要している。

株式会社デザインXは3月29日、同社が運営するアパレル資材・服飾資材の法人向けECサイト「ApparelX」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。改ざんの検知から発表まで110日間を要している。
たとえ脆弱性診断という、それ自体はありふれたサービスでも、新たな視点によってこんな新しいビジネスアイデアとサービスが成立するのかと驚いた。
クラウドセキュリティ診断サービスによって、今ある課題を整理して、追加のセキュリティ対策強化や、運用体制の見直しにつなげていくことができる。
株式会社ラックは3月26日、標的型攻撃メールに対する体験型学習を行う「標的型攻撃メール訓練 T3」の提供を同日から開始すると発表した。


