独立行政法人情報処理推進機構(IPA)は10月9日、不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について発表した。
国内の金融機関や通信事業者等の幅広い事業者で、不正アクセスの被害による情報漏えい事案の公表が相次いで行われており、特に、大量の個人情報を取り扱うオンラインサービス・アカウントサービス等に関するシステムが不正侵入され、個人情報を含むデータが窃取される事案が相次いでいるという。
IPAでは、大量の情報資産を保有する事業者や機微な情報を取り扱う事業者等の経営者に対し、サイバーセキュリティリスクが自社のリスクマネジメントにおける重要課題であることを認識し、自らのリーダーシップのもとで対策を進めることが必要であるとし、経営責任として情報漏えいを起こさないためのサイバーセキュリティ対策の点検や見直しを至急、実施するよう呼びかけている。
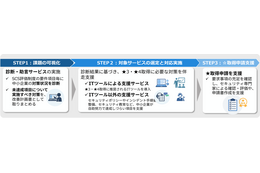
IPAが速やかに行うべき点検として、下記を挙げている。
・外部に公開しているアプリケーションの精査
自組織が独自に構築・運用している外部公開アプリケーションやサービスがあるかどうかを確認。
各アプリケーション、サービス単位で直近のログに異常が記録されていないかを確認。
各アプリケーション、サービスの構成要素に現在未適用の脆弱性対応パッチがないかを確認。
・自組織が利用している外部サービスの洗い出し
自組織が利用している外部サービスすべてを洗い出し。
サービス単位のログに異常が記録されていないかを確認。
サービス単位のアカウントに異常がないかを確認。
・保有データの再点検
また、速やかに取り組むべき対策として、下記を挙げている。
・外部に公開しているアプリケーションについてその後取り組むべき対策
外部公開範囲の見直し
認証機能(多要素認証・パスワード)の強化
アカウントへの権限付与の見直し
API連携等アプリケーション構成要素単位での管理状況の見直し
アプリケーション構成要素単位での権限付与等見直し
ログ取得内容、保持期間の見直し
追加実装可能なセキュリティ対策の検討
・自組織が利用している外部サービスについてその後取り組むべき対策
認証機能(多要素認証・パスワード)の強化
アカウント付与の範囲見直し
アカウント棚卸の運用見直し
API連携等アプリケーション構成要素単位での管理状況の見直し
ログ取得内容、保持期間の見直し
適用可能なセキュリティ対策の検討
・保有するデータについてその後取り組むべき対策
データ保有の是非の再検討
データ保管場所の再検討
データアクセスのログ取得内容、保持期間の見直し
データの暗号化