
2026.10.11(日)
- 注目検索ワード


元来メールは「研究機関やそれに類する組織に所属する人」だけで利用されていましたから、セキュリティはほとんど考慮されていませんでした。その証拠に、最初に SMTP を規定した RFC821 を「security」という文字で検索しても一つもヒットしません。

中国共産党中央規律検査委員会は、暗号通貨のマイニングの許可や汚職などの違反行為から幹部を除名した。

GoDaddyは現地時間11月22日、同社のマネージドWordPressホスティング環境への第三者からの不正アクセスについて発表した。

パナソニック株式会社は11月26日、同社ファイルサーバへの不正アクセスについて発表した。

宝塚大学は11月27日、同学Webサイトの障害について発表した。

クラウドストライク株式会社は11月21日、SecureCircleの買収について合意に至ったと発表した。SecureCircleは、エンドポイントのデータへゼロトラストセキュリティを提供するSaaSベースのサイバーセキュリティサービスを提供している。
Apple Japan合同会社は11月23日、Appleユーザーに対する監視と標的設定への責任を問い、NSO Groupとその親会社を提訴したと発表した。

トレンドマイクロ株式会社は11月25日、2030年のサイバーセキュリティの未来を示すWebドラマ「A Glimpse into the Future: Trend Micro's Project 2030」(日本語字幕版)の同日からの公開を発表した。
株式会社LogStareは11月26日、セキュリティ運用ソフトウェア「LogStare Collector」の活用支援キャンペーンの実施を発表した。
株式会社セキュアヴェイルは11月25日、100%子会社である株式会社LogStareが「LogStare Collector」のAzureマーケットプレイス出品を発表した。

日本サイバー犯罪対策センター(JC3)は11月26日、通信事業者を装ったフィッシングへの注意喚起を発表した。
福岡市保健福祉局障がい企画課は11月19日、「障がい者就労支援オンラインセミナー(講演会)」での個人情報流出について発表した。
大和ハウス工業株式会社の100%子会社であるスポーツクラブNAS株式会社は11月25日、6月16日に公表した同社サーバへの不正アクセスによる会員管理システムの障害について、調査専門会社による調査結果を発表した。

株式会社ヴァンドームヤマダは11月25日、同社が運営する「ヴァンドームジュエリーオンラインストア」に第三者からの不正アクセスがあり、クレジットカード情報が漏えいした可能性が判明したと発表した。

神奈川県真鶴町職員綱紀審査委員会は11月11日、選挙人名簿等の流出に関与した職員の処分について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月26日、baserCMS における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月26日、トレンドマイクロ製ウイルスバスター for Macにおけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構および一般社団法人JPCERT コーディネーションセンターは11月25日、WordPress 用プラグイン Browser and Operating System Finder におけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月25日、Apache log4netにおけるXML外部実体参照(XXE)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

関連するワードが国内Twitterのトレンド入りするなど騒然としています。
その人物は仕事中に、何らかのマリシャスな活動が顧客環境下で、いままさに「LIVE」で行われていることに気づいたという。

2021 年 10 月に、世界的に利用されている Web サーバである Apache HTTP Server に、遠隔からの任意のコード実行につながる可能性がある脆弱性が報告されています。

公益社団法人日本薬学会は11月22日、同会Webサイトへの不正アクセスによる緊急メンテナンスについて発表した。

婦人靴の企画生産販売や輸入販売を行う株式会社クロスロードは11月22日、同社が運営する「あしながおじさん/çavaçava 公式オンラインショップ」にて個人情報が閲覧可能な状態であったことについて発表した。
総務省は11月24日、「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会 第四次とりまとめ」及び意見募集の結果について発表した。
日本プルーフポイント株式会社(proofpoint)は11月24日、新しい情報保護及びクラウドセキュリティプラットフォームの日本での販売開始を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月24日、PowerCMS の XMLRPC API における OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
富士フイルム株式会社は11月18日、日本、アメリカ、ドイツ、中国の各企業の経営層1,200名を対象に実施した「データ保管における環境課題に関するグローバル意識調査」の結果を発表した。
企業のサイバー防衛予算は増加する傾向にあり、売上高300億ドル以上の企業の約75%が今年サイバーセキュリティに1億ドル以上支出すると回答している。

大阪市は11月19日、大阪市保健所での電話の一部不通について発表した。
トレンドマイクロ株式会社は11月22日、メールサービスの特性を悪用する様々なビジネスメール詐欺の手口についてブログで解説している。
日本マイクロソフト株式会社は11月21日、2022年のセキュリティ更新プログラムの公開予定日を発表した。
トレンドマイクロ株式会社は11月18日、テイクダウンされた「Emotet」の活動再開について、同社ブログで発表した。ラック株式会社も11月19日に、Emotetの攻撃メールの確認を発表している。

本レポートでは、北朝鮮政府を代表して活動する攻撃グループに関連する多くの攻撃キャンペーンや行動について詳細に説明します
アメリカ人とオランダ人が共同オーナーを務める Booking.com に関する新たな情報が、大きな波紋を広げている。2016 年にアメリカのサイバー攻撃者による不正アクセスを受け、同社はその事態を把握していたにも関わらず、その旨を公表しなかったというのだ。
ドイツの自動車部品及び電動工具メーカーであるボッシュ社グループのボッシュサービスソリューションズ株式会社は11月、誤送信によるメールアドレスの流出について発表した。

公益社団法人経済同友会は11月19日、同会への不正アクセスによる情報流出の可能性について発表した。経済同友会は、日本経済団体連合会、日本商工会議所と並ぶ経済三団体の一つ。

長野県は11月8日、消費生活サポーターに係る個人情報の誤送信について発表した。
サイボウズ株式会社は11月19日、サイボウズを騙る不審メールへの注意喚起を発表した。

買収金額は不明。
日本マイクロソフト株式会社は11月17日、Azure Active Directory(AD)の脆弱性(CVE-2021-42306)への対処をブログで発表した。
ネットワークやネットワークインフラを支える技術者の情報交流会議 Internet Week は「技術者のオフ会」などども呼ばれ、ここだけでしか話されない話題も多い。プロフェッショナルの情報交換のイベントだから内容が深く濃いのだ。

製粉業や食品業を営む東証1部上場企業の株式会社ニップンは11月12日、2022年3月期第2四半期報告書の提出期限延長に関する承認申請書の関東財務局への提出について発表した。
株式会社電通国際情報サービスは11月16日、関西支社から顧客に送信したメールにて、誤って同報者のメールアドレスが表示されたことが判明したと発表した。
東証1部上場企業の応用地質株式会社は11月18日、10月7日に公表した「土地情報レポートサービス」で使用するサーバへのランサムウェア攻撃について、続報を発表した。
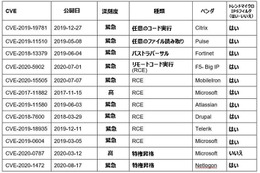
トレンドマイクロ株式会社は11月15日、米国土安全保障省傘下のCybersecurity and Infrastructure Security Agency(CISA)が7月28日に公開した、2020年と2021年に悪用された脆弱性の上位を詳述した報告書についてブログで解説している。
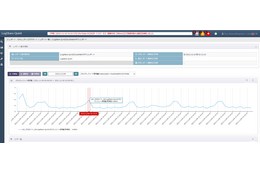
株式会社LogStareは11月18日、マネージド・セキュリティ・プラットフォーム「LogStare」の新バージョンのAmazon CloudWatch対応を発表した。
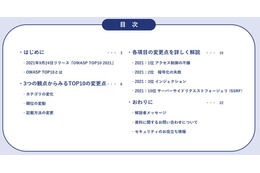
今回 SHIFT SECURITY が公開した資料は、約 4 年ぶりにアップデートされた OWASP Top 10 最新版が、前回の 2017 年版と比べて何が変わったのについて「カテゴリの変化」「順位の変動」「記載方法の変更」の 3 つの視点から新旧対照方式によって分析を試みている。
セキュリティに関わる技術や製品の有効性を、客観的定量的に評価できたら最高以外の何ものでもないが、そこには「どんな事業で」「何を守るために」「どのように運用するか」といった変数が多数存在し、各社千差万別である。
有限会社サンタネは11月17日、同社が運営する焼菓子等販売の「西光亭ネットショップ」に外部から不正アクセスがあり、一部顧客のクレジットカード情報と個人情報が流出した可能性が判明したと発表した。
米連邦捜査局(Federal Bureau of Investigation:FBI)は現地時間11月14日、FBIを偽装するメールについての見解を発表した。
麗人酒造株式会社は11月10日、同社が発送したダイレクトメールに他人の情報が記載されていることが判明したと発表した。
株式会社サイバーディフェンス研究所は11月17日、OTシステムに対するセキュリティ対策強化のニーズに応えるため「OTシステムハッキング|独自プロトコル解析とサイバー攻撃の実践」のトレーニングコース受付の開始を発表した。
グーグル合同会社(Google)は11月16日、使用されなくなった同社アカウントの保護についてブログ記事で発表した。
株式会社セキュアヴェイルは11月16日、同社の100%子会社である株式会社キャリアヴェイルが提供するシステム監視サービス「CustomerStare」が、技研製作所株式会社に導入されたと発表した。
独立行政法人情報処理推進機構(IPA)は11月16日、Emotetの攻撃活動再開について注意喚起を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月16日、Webメールサービスのアカウントを標的としたフィッシングに関する注意喚起を発表した。
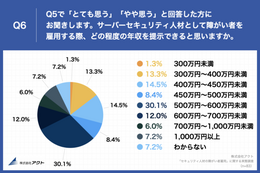
株式会社アクトは11月12日、障がい者雇用を行う大企業を対象に「セキュリティ人材の障がい者雇用」に関する実態調査を行い、その結果を発表した。株式会社アクトはPC機器の販売やシステム開発、独立系SIerとして導入支援、運用保守・ヘルプデスクを行っている。
日本電気株式会社(NEC)は11月12日、MITRE ATT&CK v10のアップデートについて、同社セキュリティブログで解説している。
今回は通常の連載を一時休止し、先日発見された Palo Alto Networks社の GlobalProtect に関する深刻な脆弱性(CVE-2021-3064)についての情報をお届けします。
国立大学法人広島大学附属小学校は11月12日、個人情報を含むUSBメモリの紛失について発表した。
LINE株式会社は11月11日、LINEのストーリー機能に関する不具合について発表した。
特定非営利活動法人児童虐待防止全国ネットワークは11月13日、同会Webサイトへの不正アクセスについて発表した。


