
2026.10.11(日)
- 注目検索ワード


3月12日から14日まで韓国で開催されたネットワークと物理セキュリティの国際会議「SECON 2014」が過去最大規模である38,000人の入場者を記録した。

そこには「同機関が過去においてマンインザミドル攻撃を行った」という主張に対する明白な否認がない――それはちょうど、オバマ大統領がドイツのメルケル首相に対し、米国が彼女の電話を「(現在)盗聴していない、今後も盗聴しない」と発言したことに似ている。
インターネット治安情勢更新(平成26年2月期報を追加)(@police)他
IPAおよびJPCERT/CCは、Zohoが提供するマルチベンダ対応のストレージ一元管理ツール「ManageEngine OpStor」に複数の脆弱性が存在すると「JVN」で発表した。

警察庁は、「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」について発表した。

JCBは、同社が運営する会員専用Webサービス「MyJCB」に不審なアクセスが繰り返されるという事象が発生したと発表した。

IPAは、IPAテクニカルウォッチ「攻撃者に狙われる設計・運用上の弱点についてのレポート~標的型攻撃におけるシステム運用・設計10の落とし穴とその対策~」を作成、公開した。
先週一週間もっとも閲覧された記事のベスト10

ゼンリンは3月27日、静岡県と「災害時における住宅地図製品の利活用に関する協定」を締結したと発表した。同社が都道府県と災害に関する連携協定を締結するのは、静岡県が初めて。
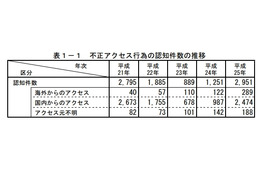
警察庁、総務省、経済産業省は3月27日、2013年(1月1日~12月31日)の不正アクセス行為の発生状況について公表した。

消防庁は3月28日、「Jアラート」で配信される弾道ミサイル情報等についても、新たに、携帯電話ユーザーに対して「緊急速報メール」で配信することを発表した。4月1日から配信を開始する。
オラクルは米国時間3月25日、「Java Platform, Standard Edition 8(Java SE 8)」「Java Platform Micro Edition 8(Java ME 8)」、およびJava Embedded関連製品を発表した。
Target のセキュリティスタッフが早く行動していたなら、たとえそれが二度目の警報と同時の行動であったとしても、彼らは「数百万ものクレジットカードの記録をロシアにホストされているサーバへと送るハッカーたち」を妨げることができただろう。

ジーエフケー マーケティングサービス ジャパンは3月26日、パソコンのB2BおよびB2C市場における販売動向を発表した。全国の有力家電・IT取扱店(量販店、専門店、ネット通販等)の販売実績を基に、市場規模相当に拡大推計したものとなっている。
最も注意が必要なエンタープライズの脅威 トップ 10(マイクロソフト:ブログ)他

千葉県教育庁および千葉県立千葉女子高等学校は、生徒の個人情報を記載した進路カードの紛失が判明したと発表した。
日本セーフネットは、SafeNet社が全世界で日々発生しているデータ漏えいの深刻度を指標化した新しいWebサイト「SafeNet Breach Level Index (BLI)」を開設したと発表した。
トレンドマイクロは、2013年(1~12月)の国内における持続的標的型攻撃に関する分析レポートを発表した。

この3月、内閣府・総務省・警察庁などが「春のあんしんネット・新学期一斉行動」を集中展開している。グーグルは3月25日、4月から始まる新学期・新生活に向けて、インターネットを安全に使うためのサイト「セーフティ センター」を開設した。
もともと、収支トントンで維持していたScanNetSecurityだったので、キャッシュアウトはないものの、帳簿上は毎月200万円近い赤字を計上するスタートとなりました。
改竄事件や脆弱性の報告では、いろいろあった。ベリサインさんとのやりとりは、今でも記憶に新しい。紳士的なやりとりに終始したのだが、先方の本音を考えるとうすら怖いものがある。
しかし、日本政府の勤務者たちは通常、数年ごとに新たな役職、および(あるいは)部署に移動するため、「どのようにしてサイバーの英知を機関内に維持するべきか」という課題に、NISC は現在も直面している。
新入社員等研修向け情報セキュリティマニュアルRev3公開(JPCERT/CC)他
浜松医科大学は、個人情報の院外への持出しおよびメールの誤送信について発表した。
IPAおよびJPCERT/CCは、Virtual Accessが提供するルータ「GW6110A」のWeb管理画面に権限昇格の脆弱性が存在すると「JVN」で発表した。
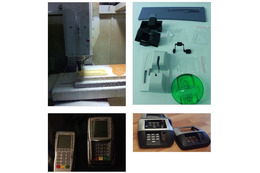
トレンドマイクロは、「gripper」と名乗るサイバー犯罪者がカード情報などを読み取る機能を備えた「ATMスキマー」や、偽のPOS端末を複数のアンダーグラウンドフォーラム上で大胆に販売しているのを確認したと発表した。
防衛省・自衛隊は3月26日、「サイバー防衛隊」を新編した。日々高度化・複雑化するサイバー攻撃の脅威に適切に対応するための新組織となる。
開催予定の情報セキュリティ関連セミナー・勉強会情報
ヤフーは3月25日、Yahoo!検索(リアルタイム)のアプリ「話題なう」のアイコン画像を無断で使用したTwitterのスパムアカウント「@now_wada」について、ユーザーに注意を呼びかけた。
「この問題は、実は 2013 年 1 月にリリースされた WordPress 3.5.1 バージョンで修正されており、また性能の高い脆弱性スキャナであれば検出できるものだ。これは、いかにユーザーが自分のウェブサイトを定期的に更新していないのかを示す典型的な例だ」
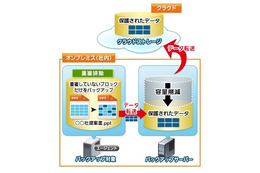
パナソニックグループのパナソニック ソリューションテクノロジーは3月24日、「重複排除型」「秘密分散型」の2つのラインアップからなる「クラウドバックアップサービス」を発表した。4月21日より、月額定額制で提供を開始する。
カスペルスキー(日本法人)は24日、3月上旬に、何者かがMt.Gox社のマーク・カーペレスCEOの個人ブログとredditのアカウントを乗っ取り、そこにファイル「MtGox2014Leak.zip」を投稿した、と明らかにした。
シマンテックは3月25日、米国法人シマンテック・コーポレーションの完全子会社である日本ベリサインの社名を「合同会社シマンテック・ウェブサイトセキュリティ」にすることを発表した。
複数の Microsoft 製品に含まれる Microsoft Graphics コンポーネントに整数オーバーフローを引き起こしてしまう脆弱性が報告されています。
社会工学的なスミッシングの進化に注意(アンラボ:ブログ)他
トレンドマイクロは、2014年の企業向け事業戦略を発表した。
ロシュ・ダイアグノスティックスは、同社社員が北里大学病院内部で患者44名分の個人情報が記載された書類を紛失したと発表した。
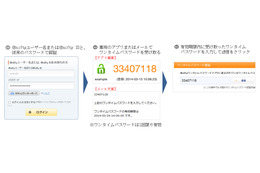
ニフティは、なりすまし不正ログインなどIDの不正利用対策の一環として、同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入した。
フィッシング対策協議会は、NCSOFTを騙るフィッシングメールが出回っているとして注意喚起を発表した。
IPAは、「Microsoft Word の脆弱性対策について(CVE-2045-1761)」を公開した。
NSA は、彼らのシステムが外部へと晒されることを制限するよう努力してきた。その努力にも関わらず、その技術を他の政府が模倣しているということに NSA は気づいたと、その文書は示している。
「システム管理者が、目標達成のための手段である」と、それは述べている。「IT 管理者のコンピュータの制御を得たなら、『一部の管理者たちが管理しているネットワークを利用して発生する、あらゆる政府の公式なもの』は簡単に監視することができる」

文部科学省は小学生から大学生までの学生をスマートフォンやタブレット利用におけるリスクから守り、正しく利活用できるようにと「春のあんしんネット・新学期一斉行動」を関係団体に呼びかけていることを発表した。
無線LAN<危険回避>対策のしおりを公開(IPA)他

がん研究会有明病院は、患者の個人情報を記録したポータブルハードディスクを紛失したと発表した。

ALSIは、情報漏えい対策シリーズ「InterSafe ILP」をバージョンアップし、4月2日より発売開始すると発表した。
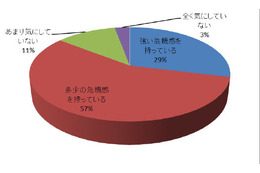
Imperva Japanは、「データ・セキュリティに関する意識調査」の結果を発表した。
IPAは、「暗号化による<情報漏えい> 対策のしおり」を公開したと発表した。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
KADOKAWAは3月22日、「不正侵入」を理由に、オフィシャルサイトを閉鎖した。現在同社サイトのトップページでは、サーバ調査のお知らせが掲載されている。
だがアフガニスタン周辺には米軍の対空レーダーの厳重な監視が行われており、かなり高い確率で AWACS と E-2 Hawkeye の航空機搭載レーダーによる監視が含まれている。その地域まで MH370 が到達していたなら、おそらく米軍に調査されていただろう。
通常、国の防空レーダーが適用される範囲と有効性は軍事機密となっている。そのため、この地域にある他の国々は、いずれかの段階で不正な旅客機を検出したのかどうか(あるいは検出できたのかどうか)を語りたくないのは当然だ。
先週一週間もっとも閲覧された記事のベスト10
「もし万が一、彼らが『同じ計画』の下に行動していたのであれば、望むだけの燃料を満たすことができる。つまりタンクの限界まで燃料を積むことができる。それは彼らに 13 時間から 14 時間ほどの滞空時間を与える」

ソニーモバイルは19日(現地時間)、Androidスマートフォン「Xperia Z1」などのグローバルモデルのAndroid 4.4.2へのアップデートを発表した。

KDDIは20日、衛星通信を利用したインマルサットBGANサービスに対応した衛星携帯端末「Explorer 710」 (英国Cobham製)を3月24日から発売すると発表した。
Electronic Arts (以下、EA)のウェブサーバーがハッキングを受け、Apple IDを盗み出すフィッシングサイトのホストとして使用されていたことが、BBCによって報じられました。
この「サービスとしてのセキュリティ」は、携帯電話企業にとって大きな魅力となる。彼らが提供できる保護レベルは、OTTでは提供できないものだ。彼らは情報シグナルへのフルアクセスを持つため、なりすましの CLIや発信元などを察知することができる。
ファイル共有ソフトを利用した児童ポルノ流通防止対策の取り組みを開始(NTT Com)他

アズジェントは3月19日、セミナー「クラウド時代のセキュリティ “セキュア・クラウド”セミナー」を開催した。

ACCSによると、千葉県警サイバー犯罪対策課と習志野署は、「Share」を通じてアニメーション作品を権利者に無断でアップロードし送信できる状態にしていた男性を、著作権法違反の疑いで逮捕し、千葉地検へ送致した。

ベリタスは、同社のWebサイトに対し外部から不正なアクセスが行われたと発表した。一部の顧客の登録情報が不正にダウンロードされた可能性があるという。

Arbor Networks社は、インシデント対応への取り組みに関する調査「Cyber incident response: Are business leaders ready?(サイバーインシデントへの対応:ビジネス・リーダーの準備は万全か?)」の結果を発表した。


