
2026.10.11(日)
- 注目検索ワード


総務省は、「スマートフォン・クラウドセキュリティ研究会」の最終報告に基づき、関係事業者や政府の取り組みなどを今後のあるべき方向性とともに発表した。

Android マルウェアを使用した標的型攻撃を特定(カスペルスキー)

日立ソリューションズはブレイズ・コンサルティングと協業し、「ビジネスルール管理システム Progress Corticon BRMSソリューション」の提供を4月1日より開始する。

日本クレジット協会は、2012年第4四半期(10月から12月)におけるクレジットカード不正使用被害の集計値を取りまとめ、発表した。
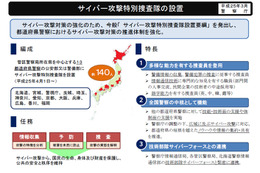
警察庁は、サイバー攻撃対策の強化を目的に警備局長・情報通信局長連名通達「サイバー攻撃特別捜査隊設置要綱」を発出、都道府県警察におけるサイバー攻撃対策の推進体制を強化すると発表した。

トレンドマイクロは、Evernoteがサイバー犯罪者の攻撃インフラとして悪用された事例を確認したとブログで発表した。
それらの追跡報告が、「中国は世界で最も活発なハッキング攻撃の源から遠い存在である」ということを示唆した Deutsche Telecom のデータについて言及するかどうかは興味深いところだ。

三菱電機は28日、世界初の“ヘリコプター直接衛星通信システム”(通称「ヘリサットシステム」)を総務省消防庁に納入したことを発表した。4月上旬から運用を開始する。
「企業ウェブサイトのための脆弱性対応ガイド」など公開(IPA)他
静岡市は、同市立高校の教諭が個人情報の記録されたUSBメモリを一時紛失していたことが判明したと発表した。
高度に洗練され、検出が困難なマルウェアを特定するValidEdgeのサンドボックス技術を米McAfee社が取得した。

シマンテックは、「2013年 モバイル導入の現状調査(2013 State of Mobility Survey)」(英語)のグローバル調査の結果、および日本の回答企業の意識に関する結果を発表した。
IPAおよびJPCERT/CCは、IBMが提供するグループウェア「Lotus Domino」にDoSの脆弱性が存在すると「JVN」で発表した。

IPAは、脆弱性を利用した脅威の実態把握と対策促進を目的とした調査レポート「脆弱性を利用した新たなる脅威に関する調査」報告書をIPAのWebサイトで公開した。

アズジェントは、標的型攻撃をはじめとするサイバー攻撃への対策を強化するため、セキュリティサービス領域を大幅に拡大し、サービス事業展開を本格的に開始する。
「世界中のコンピュータで、多くの Yahoo! メールのアカウントが侵害された。どうやらボットネットが使われたようだ。いくつかのアカウントにアクセスする際、ハッカーたちは Apple iPhone の Yahoo! メールアプリを利用した可能性がある。

東京都では、4月から「東京都帰宅困難者対策条例」を施行する。一斉帰宅を抑制する目的で、事業者に従業員向けの3日分の水・食料等の備蓄などを義務付ける内容だ。
開催予定の情報セキュリティ関連セミナー・勉強会情報
組織を悩ますパスワード運用対策、その代替策とは--統合リスク管理レポート(ラック)他
トレンドマイクロは、2013年の事業戦略「トレンドマイクロ スマートプロテクション戦略」を発表した。「Cyber Threats」「Cloud & Virtualization」「Consumerization」の3分野において、包括的で確実性の高いセキュリティ対策を展開する。
JTB中部は、同社福井支店において顧客の個人情報が記録されたUSBメモリの紛失が判明したと発表した。
JPRSは、「BIND 9.xの致命的な脆弱性(過度のメモリ消費)について」を発表した。関連情報の収集および即時の対応を取ることを強く推奨している。

FFRIは、韓国で3月20日に発生した大規模なサイバー攻撃に関連するマルウェア検体を入手し、同社製品の「FFR yarai」で詳細解析を行った結果を発表した。

IPAは、「クリックジャッキング」の仕組みやその対策のポイントをまとめた技術レポート(IPAテクニカルウォッチ 第17回)を作成、公開した。
本稿では、これまで蓄積したSAツールの回答データの統計を提示、分析し、今後のセキュリティ計画や投資方針を策定する際の判断の一助となるような、概略的な提言を行う。
「この大会は、我々をセキュリティ研究の最先端に置く。我々は最もすばらしい最新の攻撃テクニックを見ることができる。それは他のセキュリティ製品に取り入れることが可能である」と彼は語った。
報告者が見せてくれた莫大で脆弱なインターネットの姿は、それが容易に「悪意のファネル」と化す可能性を示している。実際、この調査の最中に他のボットが侵入してきたこともあったようだ。
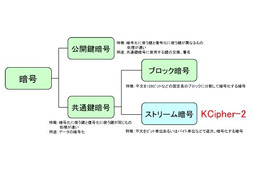
KDDIおよびKDDI研究所は26日、KDDI研が開発した高速ストリーム暗号「KCipher-2」 (ケーサイファー・ツー)が、電子政府推奨暗号に選定されたことを発表した。

日本電信電話(NTT)と三菱電機は26日、両社が2000年に共同開発した暗号アルゴリズム「Camellia(カメリア)」が、128ビットブロック暗号のカテゴリにおいて、「電子政府推奨暗号リスト」に採択されたことを発表した。同カテゴリでは、国産暗号唯一の採択となる。
Linux Kernel には、特定の Netlink メッセージを介して権限昇格が可能な脆弱性が存在します。システムにアクセス可能なローカルの悪意あるユーザに利用された場合、root権限を取得され、システムを完全に制御される可能性があります。
放送局および金融機関のネットワーク障害を誘発したマルウェア分析(1)(アンラボ:ブログ)他
佐渡市教育委員会は、同市立中学校において教諭の私物であるノートPCの紛失が判明したと発表した。

日立ソリューションズは、米Fortinet社が100%出資するFortinet Singapore Private Limitedと販売代理店契約を締結し、UTMアプライアンス「FortiGateシリーズ」の取り扱いを3月28日から開始する。
フィッシング対策協議会は、Yahoo!メールを騙るフィッシングサイトの報告を受けたとして注意喚起を発表した。

IPAは、企業やその他の組織において内部不正対策の整備を可能にすることを目的とした「組織における内部不正防止ガイドライン」を公開した。
「しかし(実際に)このシステムを試してみると、どれが自分のカーソルなのかは意外と簡単に理解できる。ただし観察者には、どれが操作者の使っているカーソルなのか分からない」

NTTドコモ、KDDI、沖縄セルラー電話、ソフトバンクモバイルは25日、「災害用音声お届けサービス」の相互利用を4月1日より開始することを発表した。

アブラハム・グループ・ホールディングスは22日、同社が運営する「ゆかしメディア」および「海外投資新聞」について、マルウェアに感染した可能性があることを発表するとともに、サービスを一時停止した。

日本デジタルオフィスと日本マイクロソフトは25日、スマートフォン、PC、タブレット向けのコミュニケーションツール「coco-do」(ココ ドゥー)の無償提供を開始した。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
Macを狙う新たなアドウェアトロイの木馬Trojan.Yontoo.1(Dr.WEB)他
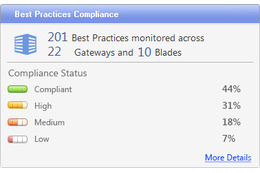
チェック・ポイントは、ITセキュリティにおけるベストプラクティスや各種規制の幅広い知識を活用した統合リアルタイムコンプライアンス監視ソリューション「Check Point Compliance Software Blade」を新たに発表した。

一休は、同社が運営する「一休.com」のユーザに対しパスワードの変更を呼びかける注意喚起を発表した。

日立製作所ソフトウェア事業部は3月22日、同社のセキュリティ情報サイト「HIRT」においてセキュリティ情報を公開した。新たに「HS13-005:Cosminexusにおける複数の脆弱性」が公開されている。
マカフィーは、「年次重要インフラ保護レポート Vol. 2:In the dark ~重要産業が直面するサイバー攻撃~」日本語版を公開した。
トレンドマイクロは、ヤマハが販売する中小規模ネットワーク・SOHO向けファイアウォール「FWX120」に、トレンドマイクロのWebセキュリティサービスを提供開始する。
20日午後、韓国ではKBSテレビ、MBCテレビ、YTNテレビ、新韓銀行や農協などのサーバーがダウンしたり、証券取引ネットワークが停止したんだにゃー。
静脈パターンのマッチングは新しい生体認証技術ではないものの、その正確さ(陽性/陰性の誤認率の低さ)、そして偽造に対する抵抗力は、セキュリティコミュニティの数々のセクション(たとえば暗号化の第一人者 Bruce Schneier など)から好意的な論評を集めてきた。
先週一週間もっとも閲覧された記事のベスト10

「ガバナンス」は、管理活動と誤解/ 混同されがちです。ガバナンスは経営トップの責任範疇にあり、「ISACA Glossary of Terms 」では以下のように明確に定義されています。

住友不動産は3月21日、水環境ソリューションビジネスを展開するオアシスソリューションと提携し、業界初の取り組みとなる電気自動車(EV)を災害時の給水用電源として活用するシステムを導入したと発表した。
NVIDIA 製ビデオカードのディスプレイドライバに複数の脆弱性(JVN)他

日立ソリューションズは、金融機関などが利用するレガシープロトコルをTCP/IPプロトコルに変換する「マルチプロトコルコンバータ」の後継機の販売を3月25日から開始する。
IPAおよびJPCERT/CCは、Core FTPが提供するFTPクライアント「Core FTP」にバッファオーバーフローの脆弱性が存在すると「JVN」で発表した。
IPAは、「IPAテクニカルウォッチ:『クライアントソフトウェアの脆弱性対策』に関するレポート~クライアントソフトウェアの脆弱性対策の必要性理解と促進~」を公開した。
FFRIは、韓国で3月20日に発生した大規模なサイバー攻撃によって企業が被害を受けただけでなく、一般人までも影響を受けたことから、今回のサイバー攻撃が日本で発生していた場合、未知のマルウェアからシステムを保護できるかどうかを検証している。
トレンドマイクロは、攻撃者が脅威頒布のインフラとしてソーシャルメディアを悪用するケースが増加しているとして、Twitter上での不審な投稿の増加を確認したことをブログで発表している。
いまだ状況は混乱したままだが、すでに彼らの考えは、誰が攻撃を開始したのかという方向へ向かっている。北朝鮮が、その主たる容疑者だ。
韓国の2つの銀行とメディアのコンピュータが大々的にシャットダウンする事件が20日に発生した。マカフィーは21日、このサイバー攻撃について、詳細を解析した結果を公表した。

政府広報オンラインでは、「携帯電話やスマートフォンを子どもに持たせるとき、安全・安心なネット利用のために保護者が行うべき3つのポイント」を紹介している。
韓国の銀行、メディアに対するサイバー攻撃事件について(マカフィー:ブログ)他

落し物ドットコムは、QRコードとGPSを活用して落とし物の拾得場所を落とし主に伝えるソーシャル落とし物発見サービス「リターンタグ」を開発、販売を開始した。
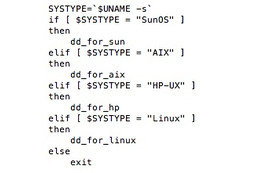
シマンテックは、韓国の銀行と放送局が受けたサイバー攻撃の続報として、Linux PCを消去する機能を持つ追加のコンポーネントもこの攻撃に使われていることが確認されたとブログで発表した。


