
2026.10.18(日)
- 注目検索ワード


鳥取県中小企業団体中央会は5月26日、とっとりインターンシップに係るWebサイトからの個人情報流出について発表した。

国立環境研究所(NIES)は6月11日、契約するクラウド型メールサービスの職員のアカウントに不正ログインがあり、当該職員のメールが悪用されたことが判明したと発表した。

高級ショコラ専門店を経営する株式会社オヴァールリエゾンは6月8日、同社が運営する「パレドオールオンラインショップ」の顧客に対し、宛先とは異なった名前とIDが本文に記載されたメールを送信したことが判明したと発表した。
株式会社日之出出版は6月10日、同社が運営する「日之出出版公式ストア」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。決済代行会社からの指摘から報告まで378日間、要している。

クラウドストライク株式会社は、「エンドポイント保護:オンラインウェビナー」を6月24日(木)午後4時から開催する。

総務省は6月9日、「ICTサイバーセキュリティ総合対策2021」(案)に対する意見募集について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月9日、Thales 製 Sentinel LDK Run-Time Environment における不十分なアンインストール処理の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
JA高崎ハム株式会社は6月9日、同社が運営する「高崎ハムオンラインショッピング」に第三者からの不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。

三文会は6月8日、同会が以前使用していたサーバに不正アクセスがあり、情報流出の可能性が判明したと発表した。三文会は毎週土曜日に東大近くで開催される朝の勉強会で、毎回異なるプレゼンを聞き活発的に議論を行っている。
独立行政法人情報処理推進機構(IPA)は6月7日、サイバーセキュリティお助け隊(令和2(2020)年度中小企業向けサイバーセキュリティ対策支援体制構築事業)の報告書について公開した。

映像技術とGPS応用機器の製造販売を行う株式会社ユピテルは6月7日、同社が運営する「My Yupiteru」の会員情報の一部流出を確認したと発表した。
バリュエンスジャパン株式会社は6月9日、同社が運営するスポーツオークション「HATTRICK」からの登録者への多量のメール配信について発表した。
株式会社ドロームは6月7日、同社が運営するリキッド・電子タバコ情報のソーシャルレビューサイト「ベプログ」に第三者からの不正アクセスがあり、会員情報流出の可能性が判明したと発表した。
食品原材料や化粧品原料、医薬医療材を販売するカネダ株式会社は6月7日、同社社内システムが6月2日早朝にランサムウェアによる不正アクセスがあった旨を発表した。

声優の土井真理さんは、「私個人は誰かとボイスチャットなどでプレイはしておりませんので皆様ご注意ください」とアナウンスしています。
2021 年 4 月に、Microsoft Windows OS に権限昇格につながる脆弱性が公開されています。
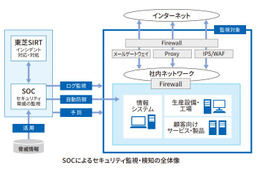
株式会社東芝は6月7日、同社グループの2020年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2021」を発行した。

株式会社NTTデータは6月7日、同社に関する週刊誌の報道を受けて設置した特別調査委員会の調査結果と社内処分について発表した。

IPAは、経済産業省と取り組んでいる中小企業へのセキュリティ専門家の派遣について、2020年度の報告書を公開した。

大阪市は6月3日、大阪市市民活動総合ポータルサイトにて団体登録情報の漏えいが判明したと発表した。
シリコンバレーを拠点に活動するベンチャーキャピタル会社のアンドリーセン・ホロウィッツは、「大規模な運用を行っている場合、クラウドのコストによってインフラ費用は少なくとも 2 倍になる可能性がある」と提言する論文を掲載した。

フィッシング対策協議会は6月4日、Evernoteをかたるフィッシングについて発表した。
ファイア・アイ株式会社は6月3日、米国FireEye, Inc.が同日にFireEyeの名称を含む製品事業をSymphony Technology Group(STG)が率いるコンソーシアムに、税金及び取引関連費用控除前の全額を現金12億ドルで売却する正式契約を締結したことを発表した。

株式会社エヌ・ティ・ティ・データ・イントラマートは6月3日、同社が提供したドキュメントに含まれる一部のファイルから、同社製品とは関係のないサイトへ誘導される事象が発生したと発表した。
株式会社KADOKAWAは6月4日、海外連結子会社である台灣角川股份有限公司が利用するサーバーに外部からの不正アクセスを確認したと発表した。
株式会社サンリオエンターテイメントは6月5日、同社WebサイトにSQLインジェクションを利用した外部からの不正アクセスがあり、同社保有のピューロランドファンクラブ会員もしくは仮会員登録者の一部のメールアドレスが流出した可能性を確認したと発表した。

株式会社Progateは5月25日、同社が提供するオンラインプログラミング学習サービス「Progate」へのパスワードリスト型攻撃を確認したと発表した。
東証一部上場の大手技術系人材サービスであるテクノプロ・ホールディングス株式会社は、全社員2万人を対象に多要素認証を導入した。
三井物産セキュアディレクション株式会社(MBSD)は6月2日、コンテンツデリバリーネットワーク(CDN)、セキュリティサービスを提供する米国Cloudflare社と業務提携し、「Cloudflare WAF(Web Application Firewall)」のマネージドセキュリティサービスの開始を発表した。

Splunk Inc.は6月3日、「2021 State of Security~2021年のセキュリティの現状~」を発表した。
経済産業省は6月2日、同日開催した「第7回営業秘密官民フォーラム」にて、官民の実務者間において営業秘密の漏えいに関する最新手口やその対応策に係る情報交換を行ったと発表した。
学校法人尚絅学院は5月27日、職員のアカウントに不正アクセスがあり、多数の迷惑メール送信が判明したと発表した。

鳥取県は6月3日、原子爆弾被爆者への健康診断の案内文書を、同姓の別の被爆者の住所へ誤送付したことが判明したと発表した。
「洋服の青山」を展開する青山商事株式会社は6月2日、同社を装った迷惑メールに関する注意喚起を発表した。

5 月は、米国、英国がロシアによるサイバー攻撃に関するアドバイザリをリリースするなど、米国のロシアに対する経済制裁と連動した動きが見られました。
株式会社LogStareは6月1日、親会社である株式会社セキュアヴェイルより開発を引き継いだ次世代のマネージド・セキュリティ・プラットフォーム「LogStare」シリーズの新製品「LogStare Quint」を5月31日から出荷開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月2日、スマートフォンアプリ「goo blog(gooブログ)」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

LINE株式会社は6月2日、3月23日に公表した同社の個人情報の取り扱いに係る「LINE社としての今後の方針」のうちデータの国内移転について、改めて発表した。
フィッシング対策協議会の技術・制度検討ワーキンググループは6月1日、フィッシングの被害状況や攻撃技術・手法などをとりまとめた「フィッシングレポート 2021」を公開した。
株式会社ディアイティは6月1日、企業ネットワークやテレワーク環境等で発生したサイバー攻撃を遠隔からインシデント・レスポンスの支援をするクラウドサービス 「CSIRT Cloud」を同日から提供開始すると発表した。
内閣サイバーセキュリティセンター(NISC)は6月2日、5月26日に公表した富士通株式会社が管理・運営するプロジェクト情報共有ツールへの不正アクセスについて第2報を発表した。
富士フイルム株式会社は6月2日、同社サーバへの不正アクセスについて発表した。
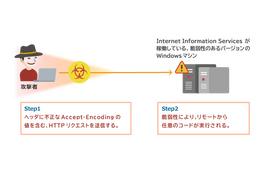
NTTデータ先端技術株式会社は6月1日、Windows OS に存在する RCE 脆弱性についての検証レポートを公開した。
株式会社ユービーセキュアは6月1日、脆弱性管理の内製化支援サービス「Tenable.ioクイックスタートサービス」の同日リリースを発表した。
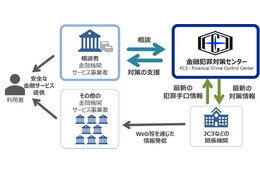
株式会社ラックは6月1日、急増するフィッシング被害やインターネットバンキングの不正送金被害などに対し、被害を未然に防ぐ知見を金融機関へ提供する「金融犯罪対策センター(FC3:Financial Crime Control Center)」を5月1日に設立し、6月1日より活動開始したと発表した。
総務省は5月31日、「テレワークセキュリティガイドライン(第5版)」(案)に対する意見募集の結果と当該ガイドラインを公表した。
本件は、任天堂作品の海賊版をアップロード・配布してきたサイトに対して、米任天堂が2019年に起こした訴訟。当初の請求額からは大幅に下がったものの、勝訴を勝ち取りました。
SUNBURST は被害を被った組織にとって大きな痛手とはなったが、ここから学ぶべきことは多くある。まず、誰もがサイバー攻撃の被害者になりうる、いや、さらに「誰もがすでに被害者である可能性がある」ということだ。セキュリティベンダーであってもそれは例外ではない。
トレンドマイクロ株式会社は5月31日、Mac向けマルウェア「XCSSET」の攻撃手口について同社のブログで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月31日、複数のトレンドマイクロ株式会社製品の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。
情報技術開発株式会社は5月31日、働く場所を問わずPCでの作業内容を把握できるソリューション「Virtual Manager」を同日から提供開始すると発表した。
NRIセキュアテクノロジーズ株式会社は5月31日、情報セキュリティを推進する英国の非営利団体「The Council of Registered Ethical Security Testers(CREST)」から5月1日に「CREST Accredited Company Providing Penetration Testing」として認定されたと発表した。
沖縄県宜野湾市は5月31日、市職員の懲戒処分について発表した。
東証1部上場企業の日東電工株式会社の子会社で日用家庭用品、文具などの企画・製造・加工・販売を行う株式会社ニトムズは5月12日、スミッシングによる同社保有の個人情報漏えいの可能性について発表した。
三井住友海上火災保険株式会社は5月31日、同社子会社のMSIG Insurance(Singapore)Pte.Ltd が業務を委託する一般社団法人日本海事検定協会 シンガポール事務所に対し、第三者からのサイバー攻撃が判明したと発表した。
日本サブウェイ合同会社は5月27日、4月14日に発生した同社サーバへの不正アクセスについて、追加情報を発表した。
大阪府は5月25日、事業者に委託している第1期大阪府営業時間短縮協力金の審査業務において、申請者Aに書類不備の連絡を行う際に、誤って別の申請者Bの情報を記載し送信したことを発表した。
ノートンもまた独禁監視当局の調査で痛めつけられており「自動更新契約の調査に関する特定の情報を提供することを拒んだ」として 3 月に訴訟を提起されている。ノートンにマカフィーの末路と自分自身の裁判についての見解を尋ねたが、現時点で回答はない。
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
テクマトリックス株式会社は6月16日に、オンラインセミナー「外からも内からも狙われる”人”をまもる3つのポイント」を日本プルーフポイント株式会社協賛で開催すると発表した。
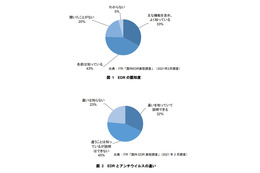
タニウム合同会社は5月27日、「国内EDR実態調査」の結果を発表した。同調査は2月3日から2月4日に、主に大企業のIT管理者と担当者5,563名を対象に株式会社アイ・ティ・アールに委託しWebアンケートを実施、644件の有効回答があった。
外務省は5月26日、情報システム関係業務を委託する富士通株式会社が管理・運営するプロジェクト情報共有ツールに第三者から不正にアクセスがあり、同省が提供した資料を含む情報の外部流出について発表した。

5月にアメリカ国内最大の石油パイプラインが、サイバー攻撃を受け操業停止を余儀なくされる事件が発生した。こうしたエネルギーインフラや、工場、プラントなど、制御システムや工場へのサイバー攻撃は最近始まったことではない、


