
2026.11.02(月)
- 注目検索ワード
岩崎通信機株式会社は3月17日、同社及びグループ会社の一部で利用している富士通株式会社のFENICSインターネットサービスへの不正アクセスについて発表した。
株式会社文化放送は2月23日、同社が運営する「A&G ショップ」での個人情報漏えいについて発表した。
突板・建材メーカーの北三株式会社は3月10日、同社を装ったなりすましメールへの注意喚起を発表した。
株式会社アイ工務店は3月13日、同社に資料請求等を行った顧客情報の不正持ち出しについて発表した。画像ファイルで報告を行っている。
三井物産セキュアディレクション株式会社(MBSD)は3月17日、Joomla!の脆弱性(CVE-2023-23752)を狙った攻撃について、同社ブログで発表した。影響を受けるシステムは以下の通り。
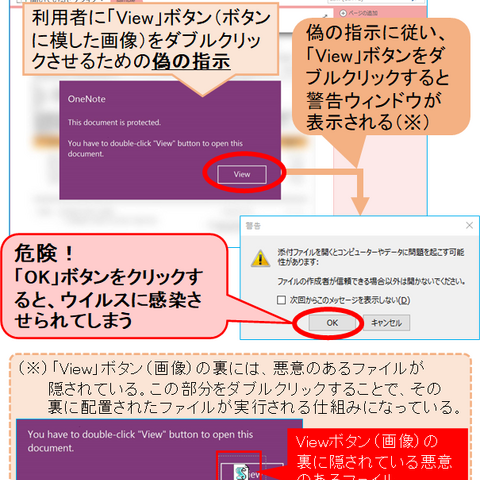
独立行政法人情報処理推進機構(IPA)は3月7日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。

株式会社日本レジストリサービス(JPRS)は3月17日、Windows DNSサーバーの脆弱性情報が公開されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、TP-Link 製 T2600G-28SQ における脆弱な SSH ホスト鍵使用について「Japan Vulnerability Notes(JVN)」で発表した。
四国放送株式会社は3月4日、徳島県内の統一地方選挙の取材でのメール誤送信について発表した。
公益社団法人広島県環境保全センターは2月24日、同センターの浄化槽システム開発を委託する業者での個人情報を含むノートパソコンの紛失について発表した。
国立大学法人金沢大学は3月6日、同学職員による個人情報を含むUSBメモリの紛失について発表した。
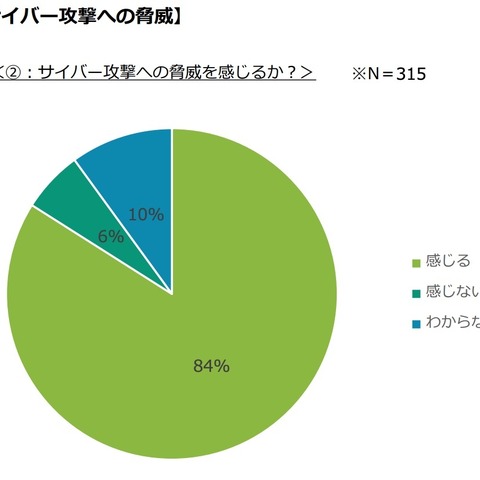
一般社団法人医療ISACは3月15日、健診施設に対するセキュリティアンケート調査結果をレポートとして発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月14日、「空飛ぶクルマ」の実証飛行への協力を発表した。
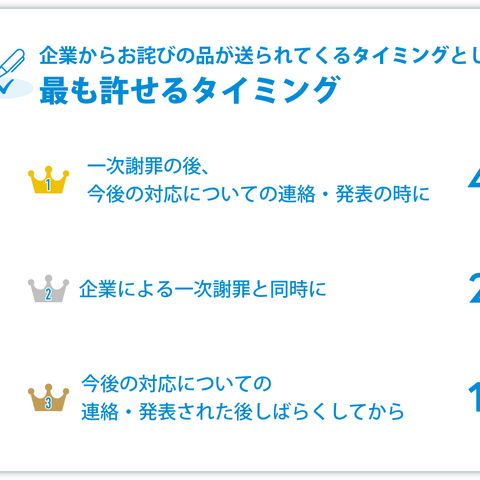
株式会社クオカードは3月7日、「企業の個人情報漏洩に対する謝罪の実態調査」を実施し、その結果を発表した。
株式会社ディー・エヌ・エー(DeNA)は3月14日、同社のDeNA新卒採用公式Twitter アカウント(@DeNA_shinsotsu)の乗っ取り被害について発表した。
株式会社テツゲンは3月9日、同社社員を装ったなりすましメールへの注意喚起を発表した。
株式会社PR TIMESは3月8日、同社が運営するプレスリリース配信サービス「PR TIMES」での不適切なプレスリリース配信について発表した。
物流サービスを行う沼尻産業株式会社は3月12日、同社ファイルサーバのランサムウェア感染による情報流出の可能性について発表した。
内閣官房内閣サイバーセキュリティセンター(NISC)、警察庁、総務省、経済産業省は3月8日、「サイバー攻撃被害に係る情報の共有・公表ガイダンス(案)」に対する意見募集の結果と「サイバー攻撃被害に係る情報の共有・公表ガイダンス」を発表した。
京セラ株式会社は3月10日、同社が利用するサービスへの不正アクセスについて発表した。
東京海上日動火災保険株式会社と東京海上日動あんしん生命保険株式会社は3月8日、両社からの送信メールデータの流出の可能性について発表した。
大阪府和泉市は3月6日、誤送信による個人情報流出について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月13日、Android アプリ「Wolt ウォルト:フードデリバリー/出前」に外部サービスの API キーがハードコードされている問題についてJVNで発表した。
ギットハブ・ジャパン合同会社は3月9日、米国時間2月28日にGitHub上のすべてのパブリックリポジトリでの Secret scanning アラートの提供を開始したと発表した。
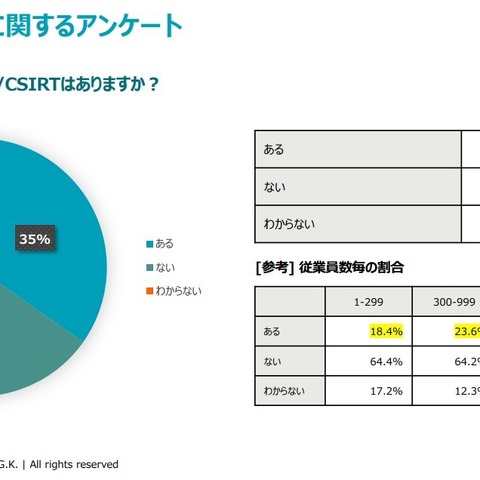
サイバーリーズン合同会社は3月2日、「セキュリティ対策に関する調査結果レポート」を発表した。
石巻地区広域行政事務組合は3月9日、同組合庁内ネットワークサーバのコンピューターウイルス感染について発表した。
国立大学法人新潟大学は3月9日、個人情報を含むUSBメモリの紛失について発表した。
株式会社セキュアヴェイルは3月7日、ウェビナー「ゲートウェイの防御が疎かになっていませんか?2022年の事件事故から考えるセキュリティ運用の在り方」を4月19日に開催すると発表した。
株式会社LogStareは3月6日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョン 2.3.4のリリースを発表した。
デジタル庁、総務省、経済産業省は3月8日、「電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)」(案)に係る意見募集について発表した。
独立行政法人情報処理推進機構(IPA)は3月9日、Fortinet 製 FortiOS および FortiProxy の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
フィッシング対策協議会は3月9日、リクルートID をかたるフィッシングへの注意喚起を発表した。
株式会社オーディオテクニカは3月7日、不正アクセスによる情報漏えいの可能性について発表した。
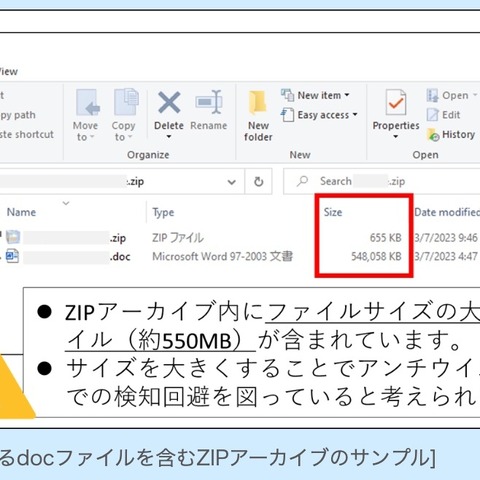
独立行政法人情報処理推進機構(IPA)は3月8日、Emotetの攻撃メールの配信が3月7日から再開されたことを観測したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月8日、セイコーエプソン製プリンタおよびネットワークインターフェイス製品の Web Config における複数の脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月7日、バッファロー製ネットワーク機器における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
日本原燃株式会社は3月3日、同社グループ会社の六ケ所げんねん企画株式会社のパソコンに不正アクセスがあり、顧客の個人情報が漏えいした可能性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月6日、PostgreSQL 拡張モジュール pg_ivm における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
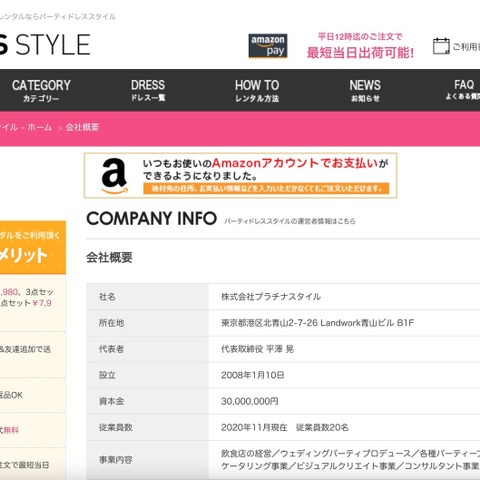
株式会社プラチナスタイルは3月2日、同社が運営する「PARTY DRESS STYLE」への不正アクセスによる個人情報漏えいについて発表した。
株式会社オリエンタルランドは3月1日、東京ディズニーリゾートを装ったフィッシングメールへの注意喚起を発表した。
国立研究開発法人量子科学技術研究開発機構は3月1日、メールの誤送信による個人情報の漏えいについて発表した。
個人情報保護委員会は2月22日、尼崎市USBメモリ紛失事案に対する個人情報の保護に関する法律に基づく行政上の対応について発表した。
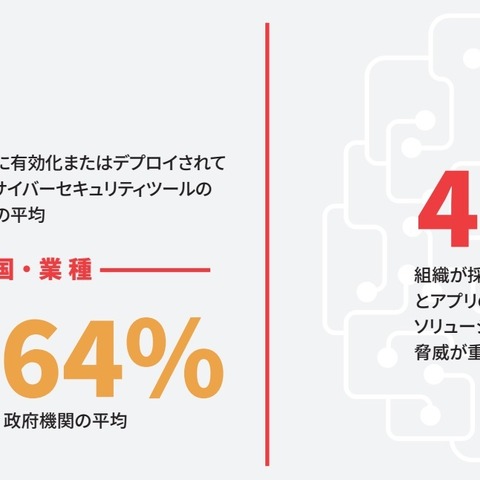
Fastly株式会社は3月6日、サイバーセキュリティに関するグローバル調査「火に油を注ぐ対策:複雑化により負担が増すサイバーセキュリティ戦略」を発表した。
これは単に謙虚なのか、あるいはベンダー側からの何らかの要望か。詳しい事情までは聞きそびれたが、そもそもこの会社には、各種バズワードに乗っかる企業風土が端から無い、それどころか小馬鹿にしている風すらあることも理由のひとつではないかと推測する。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月27日、ウェブブラウザの権限機構におけるセキュリティ上の問題について「Japan Vulnerability Notes(JVN)」で発表した。
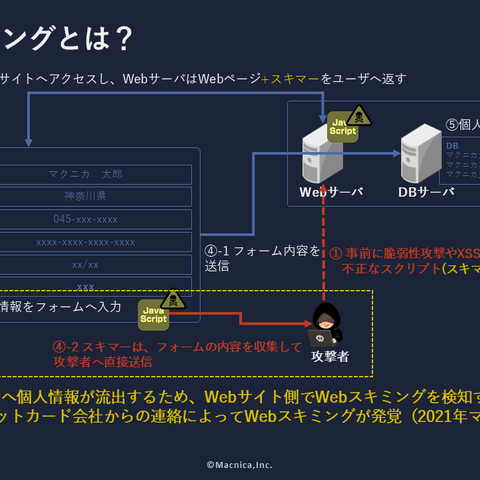
株式会社マクニカセキュリティ研究センターは2月21日、ペイメントアプリケーションの改ざん(Webスキミング)に関する概説と対策手法について、同センターブログで発表した。掛谷 勇治氏が執筆している。
株式会社トマトは2月28日、同社が運営する生地・布の通販サイト「トマトオンラインショップ」に第三者からの不正アクセスがあり、顧客のカード情報が漏えいした可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、IT 資産管理ツール「SS1」および「らくらくPCクラウド」における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
東邦化学工業株式会社は2月28日、同社サーバへの不正アクセスについて発表した。
インフィニア株式会社は2月22日、同社が運営するあっとほぉーむカフェでのメイド、キャストに対する誹謗中傷や性的発言・モラルハラスメントへの取り締まりを強化すると発表した。
国立大学法人室蘭工業大学は2月27日、不正アクセスによる個人情報の漏えいについて発表した。
オアシス珈琲有限会社は2月28日、同社が運営する「「きれいなコーヒー」の通販|オアシス珈琲」への不正アクセスによる個人情報漏えいについて発表した。
福井県越前市は2月24日、3月25日に開催する越前たけふ駅駅舎見学会&レールウォークの参加応募フォームで個人情報が閲覧できる状態になっていたと発表した。
神戸大学付属図書館は2月27日、OPAC検索の不具合について発表した。
日本大学は2月20日、同学教員の個人所有のノートパソコンとUSBメモリのフランス パリでの盗難被害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、Trend Micro Apex OneおよびTrend Micro Apex One SaaSにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、トレンドマイクロ製ウイルスバスター クラウドにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
Microsoftは現地時間2月24日、対象外のデバイスにWindows 11のアップグレードが提供されたと発表した。
国立大学法人大分大学は2月28日、外部機関へ提出したデータについて、黒塗りした個人情報が判読できる状態であったと発表した。
神奈川県住宅供給公社は2月27日、不正アクセスによる一部情報流出の可能性について発表した。
富士通株式会社は2月20日、同社が2022年12月23日に公表したFENICSインターネットサービスにおける外部への不正通信について、調査結果を発表した。
会計事務所向けの情報サービスを行う東証プライム上場企業の株式会社TKCは2月20日、同社が2022年12月23日に公表したTKC会員事務所向けに提供するメールサービスへの不正アクセスについて、続報を発表した。
理美容・化粧品事業などを行うタカラベルモント株式会社は2月20日、同社が提供するSALONPOS LinQサービスの通信データが外部流出した可能性について発表した。



