
2026.11.06(金)
- 注目検索ワード

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月14日、JB問い合わせフォームにおける認可されていない行為者への個人情報の漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月14日、ウイルスバスター クラウドにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社千石電商は4月11日、同社オンラインショップへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月12日、Adobe Acrobat および Reader の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
独立行政法人 情報処理推進機構(IPA)は4月12日、「Microsoft 製品の脆弱性対策について(2023年4月)」を発表した。
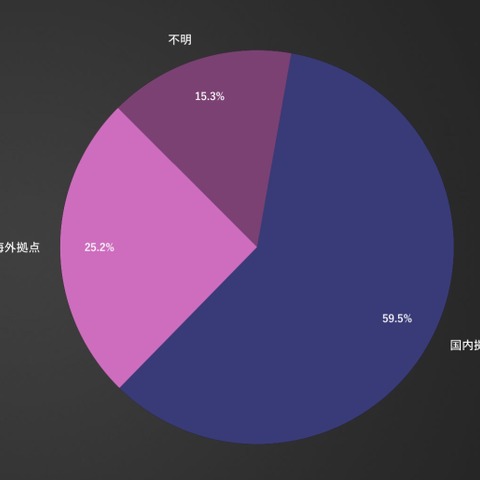
三井物産セキュアディレクション株式会社(MBSD)は4月11日、2023年3月度 暴露型ランサムウェア攻撃統計CIGマンスリーレポートを発表した。
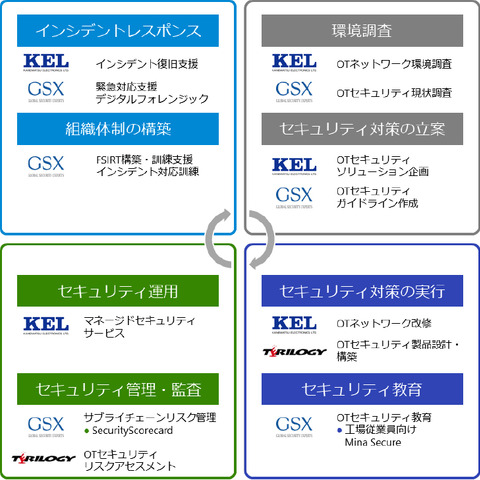
グローバルセキュリティエキスパート株式会社(GSX)、兼松エレクトロニクス株式会社(KEL)および株式会社テリロジーの3社は4月11日、「Technical Knowledge Guardian for OTセキュリティ」を同日から提供すると発表した。
株式会社エーアイセキュリティラボは4月8日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
東京マイカー販売株式会社は4月6日、同社サーバへの不正アクセスについて発表した。
株式会社ソルパックは4月7日、同社サーバへの不正アクセスについて発表した。
株式会社エーアイセキュリティラボは4月10日、ECサイトのセキュリティ対策ウェビナーの開催について発表した。
アラームボックス株式会社は4月5日、省庁・地方自治体が公開する行政処分情報をデータベース化し、法令違反で行政処分を受けた企業の一覧を「アラームボックス 行政処分データ」として提供すると発表した。
経済産業省は4月10日、IoTセキュリティ・セーフティ・フレームワークVersion 1.0の適用実証報告書と適用手順書を公開した。
愛知県豊田市は4月4日、「強制BCCシステム」の停止によるメールアドレスの流出について発表した。
三菱重工業株式会社は4月7日、同社幹部になりすました電話・メールへの注意喚起を発表した。
株式会社エーアイセキュリティラボは4月1日、脆弱性診断の自動化ツール「AeyeScan」へのAPIスキャン機能を正式リリースしたと発表した。
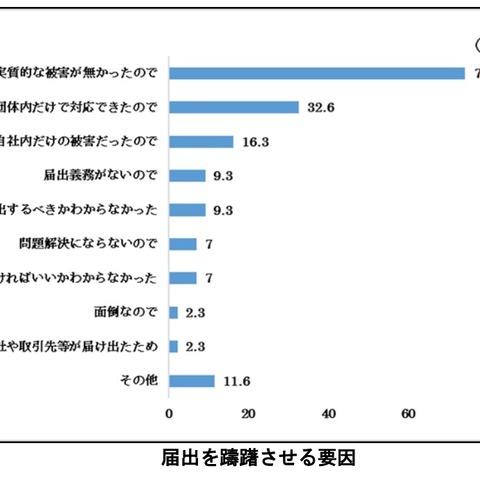
警察庁は4月6日、「サイバー事案の被害の潜在化防止に向けた検討会」の報告書を発表した。
三重県は3月13日、公文書を誤廃棄した職員の懲戒処分について発表した。
川崎設備工業株式会社は3月31日、名刺管理システムへの不正アクセスによる情報漏えいについて発表した。
株式会社地元カンパニーは3月31日、同社委託先のPCへの不正アクセスについて発表した。
株式会社建設ドットウェブは3月17日、同社で利用するパソコンのウイルス感染によるデータ流出の可能性について発表した。
東京都は3月17日、生活文化スポーツ局でのメールアドレスの漏えいについて発表した。
株式会社エム・エス・ビルサポートは3月10日、Emotet感染による情報流出について発表した。
大阪府は3月24日、府立阿武野高等学校での個人情報が記載された書類の紛失について発表した。
株式会社時事通信社は3月16日、同社編集局の記者が業務に使用する個人情報入りのノートパソコンを紛失したと発表した。
中古車を取り扱い「ガリバー」を展開する東証プライム上場企業の株式会社IDOMは4月3日、同社サーバへの不正アクセスについて発表した。
フィッシング対策協議会は4月5日、関税等お支払いサイト(F-REGI 公金支払い)を装うフィッシングへの注意喚起を発表した。
公益社団法人日本臓器移植ネットワーク(JOT)は3月14日、同社団がメール業務を委託する事業者(メールサービスプロバイダ)への外部からの不正アクセスによる一部メールデータの消失について発表した。同社団では1月20日に、同社団への不正アクセスについて公表していた。
東京都練馬区は3月20日、区民事務所にて個人情報を記載した帳票を誤交付したと発表した。
北海道室蘭市は3月20日、誤送信によるメールアドレスの流出について発表した。4月6日現在、リリース公表時のURLからはアクセスできないようになっている。
個人情報保護委員会は3月29日、岩手県釜石市に対し行政手続における特定の個人を識別するための番号の利用等に関する法律に基づく行政上の対応について発表した。
新潟医療福祉大学は4月3日、同学Webサイトへの第三者からの不正アクセスによる改ざんについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月4日、国土数値情報データ変換ツールにおける XML 外部実体参照(XXE)に関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
富士通株式会社は3月31日、2月20日に公表したFENICSインターネットサービスにおける外部への不正通信に関する調査結果ついて、セキュリティ強化策と再発防止策の具体的な内容を発表した。
カジュアルファッションを取り扱う株式会社アダストリアは3月31日、1月19日に公表した同社サーバへの不正アクセスについて調査結果を発表した。
清酒の製造や販売を行う日本盛株式会社は3月30日、2022年9月20日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。画像ファイルでリリースを公表している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月4日、ジャストシステム製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日本レジストリサービス(JPRS)は4月3日、PowerDNS Recursorの脆弱性情報が公開されたと発表した。
国土交通省は3月31日、配信を停止している簡易型河川監視カメラの再開について発表した。
社会医療法⼈財団慈泉会相澤病院は3月29日、退職した元職員による患者の個人情報等の不正取得について発表した。
NPO法人エル・コミュニティは3月28日、中高生対象のサイバーセキュリティ教育プログラム「CyberSakura(サイバーサクラ)」の第2回目の決勝ラウンド最終結果を発表した。
エン・ジャパン株式会社は3月30日、同社が運営する総合転職情報サイト「エン転職」を管理するWebサーバへの外部からの不正ログイン発生について発表した。
株式会社NTTドコモは3月31日、同社が「ぷらら」及び「ひかりTV」などに関する業務を委託している企業での個人情報流出の可能性について発表した。
富士通Japan株式会社は3月30日、「Fujitsu MICJET コンビニ交付」サービスで発生した印刷障害について発表した。
株式会社FRAGRANCYは3月28日、同社が運営する「FRAGRANCYオンラインショップ」への不正アクセスによる個人情報漏えいについて発表した。
株式会社TRINUSは3月22日、同社が運営する「TRINUS STORE」への不正アクセスによる個人情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月31日、HAProxy における HTTP リクエストスマグリングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した
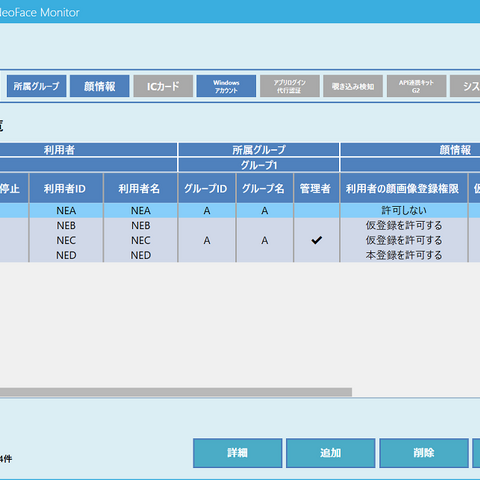
日本電気株式会社(NEC)は3月29日、顔認証エンジンをベースとしたPCセキュリティソフトウェア「NeoFace Monitor」のパッケージ版とクラウド版で、操作性の改善やMicrosoft Azure AD環境下での顔認証ログオン対応などを強化した新バージョンを発売すると発表した。
株式会社ベビーランドタマベビーは3月23日、同社が運営する「ECサイト ベビーランド」への不正アクセスによる個人情報漏えいについて発表した。
国立大学法人東京大学は3月28日、東京大学未来ビジョン研究センターへの不正アクセスによる情報流出について発表した。
給湯器などの住宅設備機器などの施工・販売を行う株式会社パーパスエコテックは3月27日、不正アクセスによるメール送信情報の一部流出の可能性について発表した。
株式会社NTTデータは3月29日、サイバーセキュリティの共助推進組織「CMS-CSIRT」への参画について発表した。
経済産業省は3月17日、アクセンチュア株式会社に運用・保守業務を委託している産業保安システムにおける手続情報の表示不備について発表した。
住友不動産株式会社は3月27日、「住友不動産のふれあい+S」システムへの第三者によるアクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月29日、OpenSSLにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
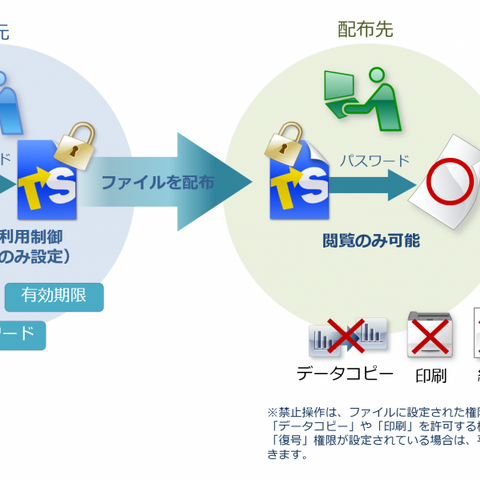
株式会社ティエスエスリンクは3月27日、企業ファイルの情報漏えい対策ソフト「トランセーファー BASIC Ver.4.2」を同日に発売すると発表した。最新版となる Ver.4.2 では、Adobe Acrobat Reader、Adobe Acrobat バージョン 2023 に対応している。
一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月22日、3月7日に公開した制御システム(ICS)セキュリティ自己評価ツール「J-CLICS攻撃経路対策編」について、ブログで解説している。
公益財団法人福岡県暴力追放運動推進センターは3月23日、同センターでの架空料金請求詐欺未遂被害の発生について発表した。
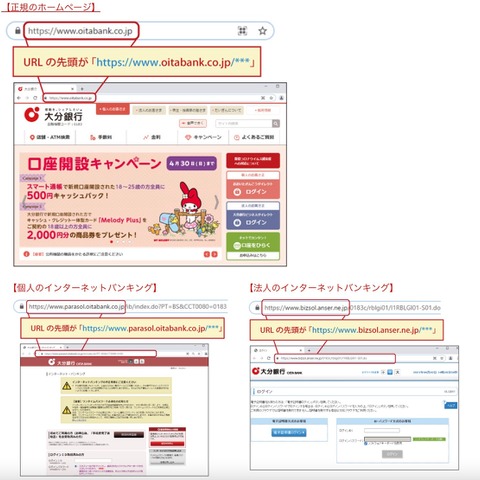
株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。
GMO サイバーセキュリティ by イエラエ株式会社は3月27日、「GMO サイバー攻撃 ネット de 診断」を同日から提供すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月27日、baserCMS における任意のファイルをアップロードされる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
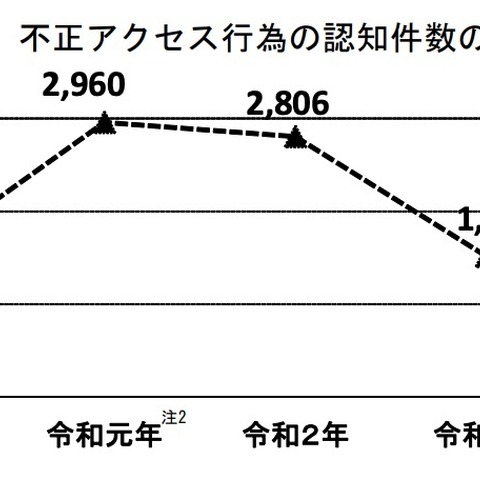
総務省と経済産業省、警察庁の3省庁は3月16日、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況について発表した。



