ScanNetSecurity記事一覧(77 ページ目) | ScanNetSecurity
2026.11.04(水)

ScanNetSecurityの記事一覧(77 ページ目)

イセトーへのランサムウェア攻撃、リークサイトにダウンロード URL 出現も現在はファイルが消失 画像
インシデント・事故

イセトーへのランサムウェア攻撃、リークサイトにダウンロード URL 出現も現在はファイルが消失

 情報処理サービスを行う株式会社イセトーは7月3日、5月29日に公表したランサムウェア被害の発生について、続報2を発表した。
イセトーへのランサムウェア攻撃で徳島県の個人情報も漏えい、委託業務完了後に報告書提出するも実際には削除されず 画像
インシデント・事故

イセトーへのランサムウェア攻撃で徳島県の個人情報も漏えい、委託業務完了後に報告書提出するも実際には削除されず

 徳島県は7月3日、印刷業務委託先のランサムウェア被害について、第2報を発表した。

PHPの脆弱性(CVE-2024-4577)を狙う攻撃に注意を呼びかけ 画像
脆弱性と脅威

PHPの脆弱性(CVE-2024-4577)を狙う攻撃に注意を呼びかけ

 独立行政法人情報処理推進機構(IPA)は7月5日、PHPの脆弱性(CVE-2024-4577)を狙う攻撃についての注意喚起を発表した。影響を受けるシステムは下記の通り。

Apache Tomcatにサービス運用妨害(DoS)の脆弱性 画像
脆弱性と脅威

Apache Tomcatにサービス運用妨害(DoS)の脆弱性

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月4日、Apache Tomcatにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

OpenSSLの関数SSL_select_next_protoにバッファオーバーリードの脆弱性 画像
脆弱性と脅威

OpenSSLの関数SSL_select_next_protoにバッファオーバーリードの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月3日、OpenSSLの関数SSL_select_next_protoにおけるバッファオーバーリードの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

JP1/Extensible SNMP Agentに不十分なアクセス権設定の脆弱性 画像
脆弱性と脅威

JP1/Extensible SNMP Agentに不十分なアクセス権設定の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月3日、JP1/Extensible SNMP Agentにおける不十分なアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
Google フォーム設定ミスで SECCON CTF for Girls 運営イベントの参加申込者の個人情報が閲覧可能に 画像
インシデント・事故

Google フォーム設定ミスで SECCON CTF for Girls 運営イベントの参加申込者の個人情報が閲覧可能に

 特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は6月26日、SECCON CTF for Girlsにて、申込者の個人情報が第三者から閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開されている。
情報漏えいによる電話番号変更や引っ越し費用、漏えい元企業が負担 ~ Google フォーム設定ミスでオーディション応募者情報が閲覧可能に 画像
インシデント・事故

情報漏えいによる電話番号変更や引っ越し費用、漏えい元企業が負担 ~ Google フォーム設定ミスでオーディション応募者情報が閲覧可能に

 株式会社Brave groupは6月25日、同社グループである株式会社バーチャルエンターテイメントの「ぶいすぽっ!JP オーディション」での個人情報流出の可能性について発表した。
KADOKAWA グループへのランサムウェア攻撃、角川ドワンゴ学園に関する一部情報も漏えい 画像
インシデント・事故

KADOKAWA グループへのランサムウェア攻撃、角川ドワンゴ学園に関する一部情報も漏えい

 株式会社KADOKAWAは7月2日、6月9日に公表したKADOKAWAグループにおけるシステム障害について、続報を発表した。
ファーストリテイリングのシステムで個人情報の取り扱いに不備、一部の委託先従業員が閲覧可能に 画像
インシデント・事故

ファーストリテイリングのシステムで個人情報の取り扱いに不備、一部の委託先従業員が閲覧可能に

 株式会社ファーストリテイリング、株式会社ユニクロ、株式会社ジーユー、株式会社プラステは7月2日、同社グループ情報システムにおける個人情報の取り扱い不備について発表した。

脆弱性診断自動化ツール「AeyeScan」アップデート、外部ドメインでの Bearer 認証に対応 画像
製品・サービス・業界動向

脆弱性診断自動化ツール「AeyeScan」アップデート、外部ドメインでの Bearer 認証に対応

 株式会社エーアイセキュリティラボは6月29日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
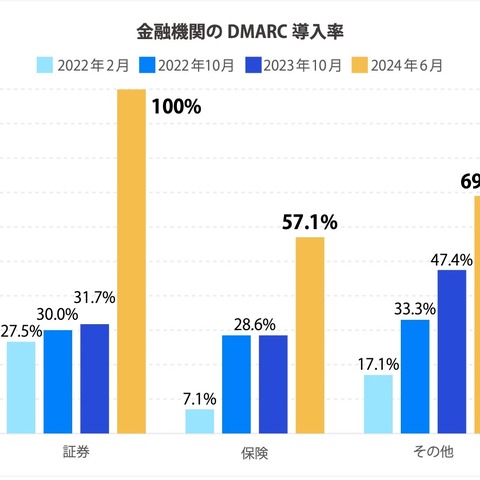
金融機関は p=reject 設定が多い ~ TwoFive「国内DMARC統計とその傾向 2024年7月版」 画像
調査・レポート・白書・ガイドライン

金融機関は p=reject 設定が多い ~ TwoFive「国内DMARC統計とその傾向 2024年7月版」

 株式会社TwoFiveは7月1日、「国内DMARC統計とその傾向 2024年7月版」を公開した。
太陽工業にサイバー攻撃、情報システムの一部に被害 画像
インシデント・事故

太陽工業にサイバー攻撃、情報システムの一部に被害

 太陽工業株式会社は7月1日、サイバー攻撃による情報漏えいの可能性について発表した。
クボタクレジットの委託先のイセトーにランサムウェア攻撃、61,424名の利用明細が漏えい 画像
インシデント・事故

クボタクレジットの委託先のイセトーにランサムウェア攻撃、61,424名の利用明細が漏えい

 株式会社クボタは7月1日、同社グループ会社の業務委託先への不正アクセスによる個人情報漏えいについて発表した。文字のコピーができないPDFファイルで公開されている。

NEC、クッキー等の第三者提供の情報公開 画像
製品・サービス・業界動向

NEC、クッキー等の第三者提供の情報公開

 日本電気株式会社(NEC)はクッキー等の第三者提供について、情報を公開した。6月下旬に「NEC セキュリティブログ」のフッタ部分にリンクが追加されている。
Volt Typhoon と他の APT 攻撃キャンペーンとの違いは ~ JPCERT/CC 考察 画像
調査・レポート・白書・ガイドライン

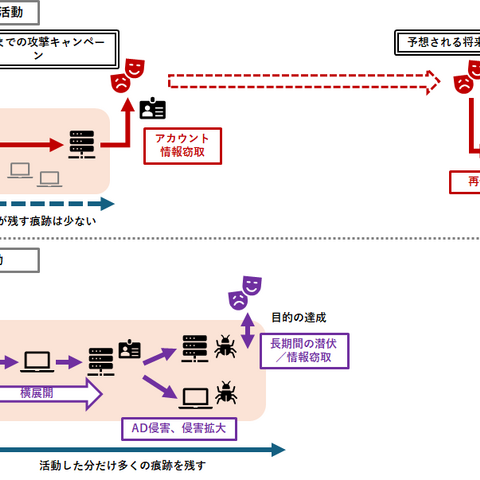
Volt Typhoon と他の APT 攻撃キャンペーンとの違いは ~ JPCERT/CC 考察

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月26日、Volt Typhoonの攻撃キャンペーンにどう備えていくべきなのかについての考察記事を発表した。

フロー情報分析による C&C サーバ検知、新たに NTT西日本と JCOM 参画 画像
製品・サービス・業界動向

フロー情報分析による C&C サーバ検知、新たに NTT西日本と JCOM 参画

 一般社団法人ICT-ISACは6月25日、電気通信事業者におけるフロー情報分析によるC&C サーバ検知に関する調査について発表した。
国内 CNAPP 市場規模 2027年度 257 億円予測 画像
調査・レポート・白書・ガイドライン

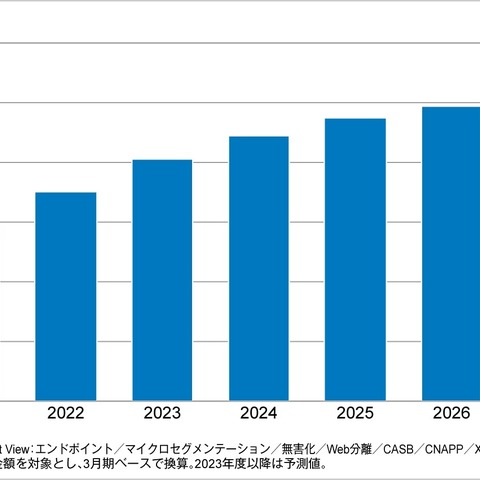
国内 CNAPP 市場規模 2027年度 257 億円予測

 株式会社アイ・ティ・アールは6月25日、国内のCNAPP(Cloud Native Application Protection Platform)市場規模の推移と予測を発表した。
HTMLで作成しOCR回避 ~ 新たなQRコードフィッシング手法 画像
調査・レポート・白書・ガイドライン

HTMLで作成しOCR回避 ~ 新たなQRコードフィッシング手法

 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は6月25日、ASCIIコードをベースとする新たなQRコードフィッシングの手法を発見したと発表した。
印西総合病院ウェブサイトが改ざん被害、本来とは異なるページが表示 画像
インシデント・事故

印西総合病院ウェブサイトが改ざん被害、本来とは異なるページが表示

 医療法人平成博愛会印西総合病院は6月24日、ウェブサイトの改ざんについて発表した。
ベルシステム24 のベトナム子会社に不正アクセス、影響範囲を調査 画像
インシデント・事故

ベルシステム24 のベトナム子会社に不正アクセス、影響範囲を調査

 株式会社ベルシステム24ホールディングスは6月21日、海外子会社のシステムへの不正アクセスについて発表した。
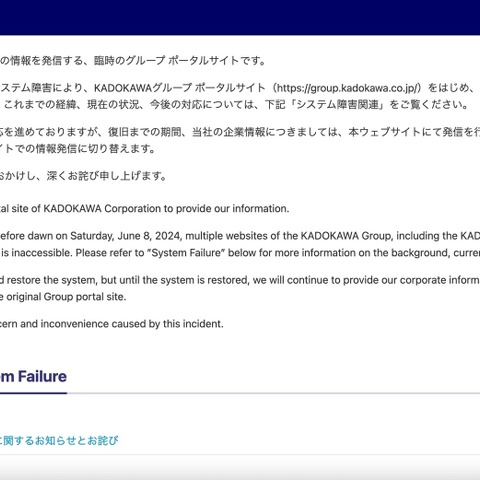
KADOKAWA グループへのランサムウェア攻撃「犯罪行為には厳正に対処」 画像
インシデント・事故

KADOKAWA グループへのランサムウェア攻撃「犯罪行為には厳正に対処」

 株式会社KADOKAWAは6月27日、6月9日に公表したKADOKAWAグループにおけるシステム障害について、第3報を発表した。
KADOKAWA グループへのランサムウェア攻撃、ニコニコのサービス復旧状況について公表 画像
インシデント・事故

KADOKAWA グループへのランサムウェア攻撃、ニコニコのサービス復旧状況について公表

 株式会社ドワンゴは6月27日、同社サービスのシステム障害における対応状況について発表した。
千葉大学ウェブサイト経由し約 6 万件の迷惑メール送信 画像
インシデント・事故

千葉大学ウェブサイト経由し約 6 万件の迷惑メール送信

 国立大学法人千葉大学は6月20日、同学ウェブサイトを経由した不正なメールの送信について発表した。
「不正アクセスなどの犯罪行為には厳正に対処」仏壇仏具のアルテマイスターにランサムウェア攻撃 画像
インシデント・事故

「不正アクセスなどの犯罪行為には厳正に対処」仏壇仏具のアルテマイスターにランサムウェア攻撃

 仏壇・仏具・位牌の製造・販売を行う株式会社保志は6月20日、同社サーバへの不正アクセスについて発表した。
高野総合会計事務所グループのデータを管理するサーバにランサムウェア攻撃 画像
インシデント・事故

高野総合会計事務所グループのデータを管理するサーバにランサムウェア攻撃

 税理士法人高野総合会計事務所、高野総合コンサルティング株式会社、監査法人TSKは6月10日、ランサムウェア被害の発生について発表した。

複数の TP-Link 製品に OS コマンドインジェクションの脆弱性 画像
脆弱性と脅威

複数の TP-Link 製品に OS コマンドインジェクションの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月27日、複数のTP-Link製品におけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

「3組織の取った情報非開示の方針は不適切」~ NTTデータグループ「グローバルセキュリティ動向四半期レポート」2023年度3Q版公開 画像
調査・レポート・白書・ガイドライン

「3組織の取った情報非開示の方針は不適切」~ NTTデータグループ「グローバルセキュリティ動向四半期レポート」2023年度3Q版公開

 同レポートでは、2023年8月4日に内閣サイバーセキュリティセンター(NISC)と気象庁・気象研究所の3組織が、メール関連機器に対する不正通信で個人情報を含むメールデータの一部が外部に漏えいしたおそれがあると公表した件について、事後対応を紹介し、インシデント報告の要否の見解を述べている。
16 桁ランダム文字列パスワード突破か 広島県のメールアドレスアカウントでスパム配信 画像
インシデント・事故

16 桁ランダム文字列パスワード突破か 広島県のメールアドレスアカウントでスパム配信

 広島県は6月19日、県主催セミナーの事務局メールアカウントへの不正アクセスについて発表した。
白崎コーポレーションにランサムウェア攻撃、商品出荷は通常通り 画像
インシデント・事故

白崎コーポレーションにランサムウェア攻撃、商品出荷は通常通り

 株式会社白崎コーポレーションは6月18日、5月20日に公表したシステム障害について、続報を発表した。

Operation Blotless攻撃キャンペーンに注意喚起 画像
脆弱性と脅威

Operation Blotless攻撃キャンペーンに注意喚起

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月25日、Operation Blotless攻撃キャンペーンに関する注意喚起を発表した。
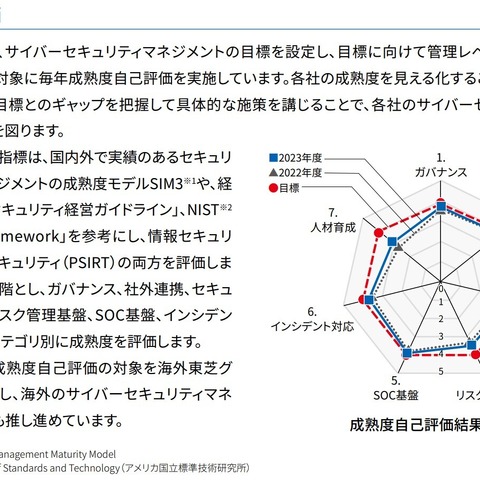
戦略にサイバーレジリエンス取り入れ ~「東芝グループ サイバーセキュリティ報告書2024」 画像
調査・レポート・白書・ガイドライン

戦略にサイバーレジリエンス取り入れ ~「東芝グループ サイバーセキュリティ報告書2024」

 株式会社東芝は6月18日、東芝グループの2023年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2024」を発表した。
日光市で 9,549 人の被保険者証番号を含む個人情報を誤送信 画像
インシデント・事故

日光市で 9,549 人の被保険者証番号を含む個人情報を誤送信

 栃木県日光市は6月18日、個人情報を含むデータの誤送信について発表した。

「アカデミア・ミュージック」に不正アクセス、4,324 名のカード情報が漏えいの可能性 画像
インシデント・事故

「アカデミア・ミュージック」に不正アクセス、4,324 名のカード情報が漏えいの可能性

 アカデミア・ミュージック株式会社は6月18日、同社が運営するECサイト「アカデミア・ミュージック」への不正アクセスによる個人情報の漏えいについて発表した。
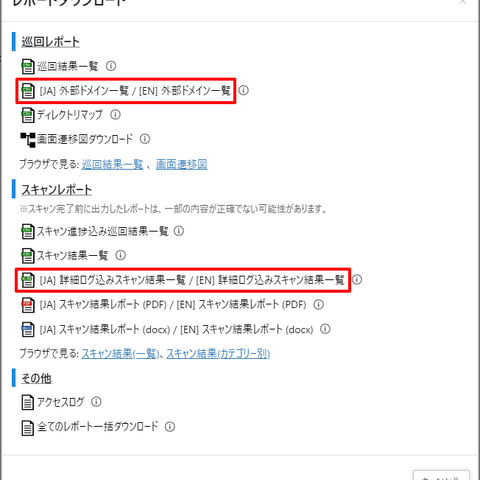
脆弱性診断自動化ツール「AeyeScan」アップデート、複数のクラウドサービスのスキャンルールを追加 画像
製品・サービス・業界動向

脆弱性診断自動化ツール「AeyeScan」アップデート、複数のクラウドサービスのスキャンルールを追加

 株式会社エーアイセキュリティラボは6月22日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。

WordPress 用プラグイン WP Tweet Walls および Sola Testimonials に CSRF の脆弱性 画像
脆弱性と脅威

WordPress 用プラグイン WP Tweet Walls および Sola Testimonials に CSRF の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月26日、WordPress用プラグインWP Tweet WallsおよびSola Testimonialsにおけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

LINE client for iOS にユニバーサルクロスサイトスクリプティングの脆弱性 画像
脆弱性と脅威

LINE client for iOS にユニバーサルクロスサイトスクリプティングの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月21日、LINE client for iOSにおけるユニバーサルクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

Webサイト変更でもリンク切れ防止 ~ IPA、DOI(Digital Object Identifier)の運用開始 画像
製品・サービス・業界動向

Webサイト変更でもリンク切れ防止 ~ IPA、DOI(Digital Object Identifier)の運用開始

 独立行政法人情報処理推進機構(IPA)は6月20日、DOI(Digital Object Identifier)の運用開始について発表した。
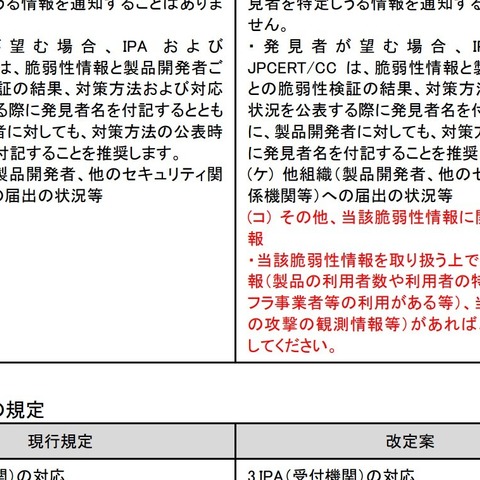
発見者に悪用など参考情報提出を求める ~「情報セキュリティ早期警戒パートナーシップガイドライン」改訂 画像
調査・レポート・白書・ガイドライン

発見者に悪用など参考情報提出を求める ~「情報セキュリティ早期警戒パートナーシップガイドライン」改訂

 独立行政法人情報処理推進機構(IPA)及び一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は6月18日、「情報セキュリティ早期警戒パートナーシップガイドライン」の改訂を発表した。

西予市、実在する組織かたるフィッシングメールに注意呼びかけ 画像
脆弱性と脅威

西予市、実在する組織かたるフィッシングメールに注意呼びかけ

 愛媛県西予市は6月19日、実在する組織をかたるフィッシングメールへの注意喚起を発表した。
非常用避難通路に放置 ~ 個人情報記載書類 16,000 枚が入った文書保存箱 画像
インシデント・事故

非常用避難通路に放置 ~ 個人情報記載書類 16,000 枚が入った文書保存箱

 東京都足立区は6月17日、令和2年度学校開放利用申請書の不適切な保管状況について発表した。
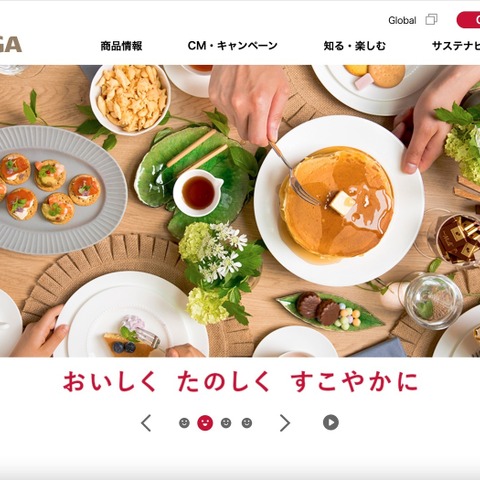
森永製菓に不正アクセス、役職員等の個人情報漏えいの可能性 画像
インシデント・事故

森永製菓に不正アクセス、役職員等の個人情報漏えいの可能性

 森永製菓株式会社は6月18日、不正アクセスによる役職員等の個人情報の漏えいの可能性について発表した。同社の企業・IR情報用のページでも発表を行っている。
「小説家になろうグループ」に DDoS 攻撃、アクセスしづらい状態に 画像
インシデント・事故

「小説家になろうグループ」に DDoS 攻撃、アクセスしづらい状態に

 株式会社ヒナプロジェクトは6月17日、同社が運営する「小説家になろうグループ」の接続障害について発表した。
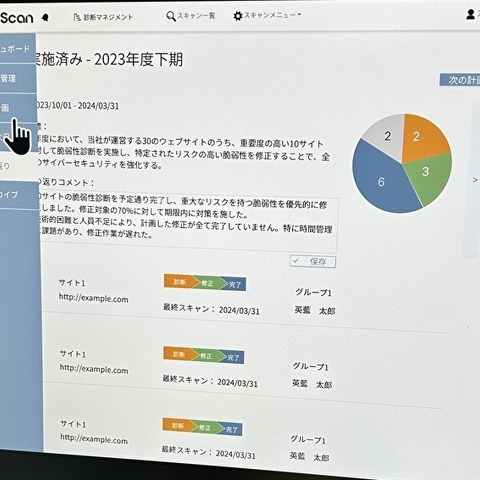
脆弱性診断内製化を達成したら必要になるもの ~「診断マネジメント」エーアイセキュリティラボ [Interop Tokyo 2024 REPORT] 画像
製品・サービス・業界動向

脆弱性診断内製化を達成したら必要になるもの ~「診断マネジメント」エーアイセキュリティラボ [Interop Tokyo 2024 REPORT]

 診断内製化を達成すると必要になるのがこの「診断マネジメント」のような、同時進行する多数の診断プロジェクトの管理ツールであり、顧客の要望から生まれたという。つまり年一で診断を業者に丸投げしてやっていた頃はプロジェクトを管理する必要などなかったが、内製化によって診断範囲や頻度が上がってきたことが条件として想定されている。
エーアイセキュリティラボ「Gartner Security & Risk Management Summit 2024」出展、「診断マネジメントプラットフォーム」展示 画像
研修・セミナー・カンファレンス

エーアイセキュリティラボ「Gartner Security & Risk Management Summit 2024」出展、「診断マネジメントプラットフォーム」展示

 株式会社エーアイセキュリティラボは6月20日、7月24日からグランドニッコー東京 台場で開催される「Gartner Security & Risk Management Summit 2024」に出展すると発表した。
「アルファユニ 公式ショップ」に不正アクセス、1,054名分のカード情報が漏えい 画像
インシデント・事故

「アルファユニ 公式ショップ」に不正アクセス、1,054名分のカード情報が漏えい

 医療用ユニフォームやオリジナルウェアの販売を行う株式会社アルファユニは6月17日、同社が運営する「アルファユニ 公式ショップ」への不正アクセスによる顧客情報の漏えいについて発表した。
Google フォームの設定を「誤って認識」イベント参加申込者の個人情報が閲覧可能に 画像
インシデント・事故

Google フォームの設定を「誤って認識」イベント参加申込者の個人情報が閲覧可能に

 神奈川県川崎市は6月17日、委託先での個人情報の漏えいについて発表した。

Google フォームの設定不十分「松竹歌舞伎会」の個人情報が閲覧可能に 画像
インシデント・事故

Google フォームの設定不十分「松竹歌舞伎会」の個人情報が閲覧可能に

 松竹株式会社は6月17日、同社会員組織「松竹歌舞伎会」にて個人情報が閲覧可能な状態であったと発表した。
綜研化学にランサムウェア攻撃、子会社からも個人情報が流出した可能性 画像
インシデント・事故

綜研化学にランサムウェア攻撃、子会社からも個人情報が流出した可能性

 綜研化学株式会社は6月14日、1月10日に公表した同社の一部サーバのランサムウェア被害について、第4報を発表した。

ISOG-J「脆弱性トリアージガイドライン作成の手引き」公開 画像
調査・レポート・白書・ガイドライン

ISOG-J「脆弱性トリアージガイドライン作成の手引き」公開

 日本セキュリティオペレーション事業者協議会(ISOG-J)は5月24日、「脆弱性トリアージガイドライン作成の手引き」を公開した。
IPA「水道情報活用システムリーフレット」公開 画像
調査・レポート・白書・ガイドライン

IPA「水道情報活用システムリーフレット」公開

 独立行政法人情報処理推進機構(IPA)は6月15日、「水道情報活用システムリーフレット」を公開した。
東京都の再委託先がフォームを誤設定、スマホサポーターの個人情報が閲覧可能に 画像
インシデント・事故

東京都の再委託先がフォームを誤設定、スマホサポーターの個人情報が閲覧可能に

 東京都は6月14日、再委託先での個人情報の漏えいについて発表した。

手術画像の写真も ~ 名古屋大学 大学院 医学系研究科学生が患者情報を SNS 投稿 画像
インシデント・事故

手術画像の写真も ~ 名古屋大学 大学院 医学系研究科学生が患者情報を SNS 投稿

 名古屋大学医学部附属病院は6月14日、学生の不適切なSNS投稿と個人情報の漏えいについて発表した。
迷惑メール 7 万件送信 ~ 三重県文化振興事業団が管理するメールアカウントが不正に窃取 画像
インシデント・事故

迷惑メール 7 万件送信 ~ 三重県文化振興事業団が管理するメールアカウントが不正に窃取

 公益財団法人三重県文化振興事業団は6月14日、同団が管理するメールアドレスのユーザーアカウントの不正窃取について発表した。
ダイセルのフランス法人にランサムウェア攻撃、現時点で情報流出確認されず 画像
インシデント・事故

ダイセルのフランス法人にランサムウェア攻撃、現時点で情報流出確認されず

 液晶フィルム材やエアバッグ基幹部品を展開する東証プライム上場企業の株式会社ダイセルは6月18日、同社グループ フランス法人におけるランサムウェア被害について発表した。
大田区の委託先にランサムウェア攻撃、がん検診受診券の画像データが流出した可能性 画像
インシデント・事故

大田区の委託先にランサムウェア攻撃、がん検診受診券の画像データが流出した可能性

 東京都大田区は6月13日、委託業者におけるウイルス感染について発表した。

発覚後も繰り返し攻撃が行われる ~ KADOKAWA グループへのランサムウェア攻撃 画像
インシデント・事故

発覚後も繰り返し攻撃が行われる ~ KADOKAWA グループへのランサムウェア攻撃

 株式会社KADOKAWAは6月14日、6月9日に公表したKADOKAWAグループにおけるシステム障害について、第2報を発表した。株式会社ドワンゴでも6月14日に、同社サービスへのサイバー攻撃について報告を行っている。
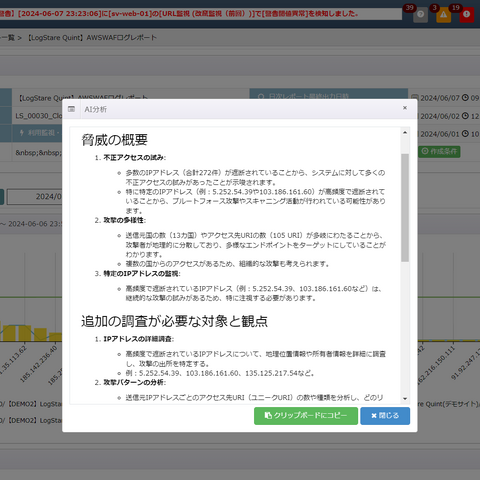
「LogStare」生成 AI を活用したログ分析機能のアルファ版 画像
製品・サービス・業界動向

「LogStare」生成 AI を活用したログ分析機能のアルファ版

 株式会社LogStareは6月12日、同社が独自に開発・販売するセキュリティ運用ソフトウェア「LogStare」に生成AIを活用したログ分析機能のアルファ版を発表した。

Androidアプリ「ZOZOTOWN」にアクセス制限不備の脆弱性 画像
脆弱性と脅威

Androidアプリ「ZOZOTOWN」にアクセス制限不備の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月19日、Androidアプリ「ZOZOTOWN」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

VMware 製品にヒープベースのバッファオーバーフローの脆弱性や複数のローカル権限昇格の脆弱性 画像
脆弱性と脅威

VMware 製品にヒープベースのバッファオーバーフローの脆弱性や複数のローカル権限昇格の脆弱性

 独立行政法人情報処理推進機構(IPA)は6月19日、VMware 製品の脆弱性対策について発表した。影響を受けるシステムは以下の通り。

WordPress用プラグイン SiteGuard WP Plugin に変更したログインパスが漏えいする脆弱性 画像
脆弱性と脅威

WordPress用プラグイン SiteGuard WP Plugin に変更したログインパスが漏えいする脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月19日、WordPress用プラグインSiteGuard WP Pluginにおける変更したログインパスが漏えいする脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

複数のトレンドマイクロ製品に複数の脆弱性 画像
脆弱性と脅威

複数のトレンドマイクロ製品に複数の脆弱性

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月19日、複数のトレンドマイクロ製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
アクセサリー取り扱い「銀時webサイト」に不正アクセス、一部ページが改ざん被害 画像
インシデント・事故

アクセサリー取り扱い「銀時webサイト」に不正アクセス、一部ページが改ざん被害

 アクセサリーを扱う株式会社銀時は6月15日、「銀時webサイト」への不正アクセスについて発表した。

  1. 先頭
  2. 前
  3. 20
  4. 30
  5. 40
  6. 50
  7. 60
  8. …
  9. 72
  10. 73
  11. 74
  12. 75
  13. 76
  14. 77
  15. 78
  16. 79
  17. 80
  18. 81
  19. 82
  20. …
  21. 90
  22. 100
  23. 次
  24. 最後
Page 77 of 644
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×