
2026.11.05(木)
- 注目検索ワード
株式会社エーアイセキュリティラボは3月18日に、オンラインセミナー「足りないのは「人手」ではなく「判断力」だった!?持続可能なセキュリティ対策に必要な“発想の転換”」を開催すると発表した。
ジェックス株式会社は2月6日、同社サーバでのランサムウェア被害について発表した。
株式会社光栄は1月30日、同社が管理するサーバへの不正アクセスについて発表した。
ハリマ化成グループ株式会社は2月13日、同社米国子会社でのランサムウェア被害の発生について発表した。
タカラスタンダード株式会社は2月3日、2025年12月17日に公表した同社システムへの不正アクセスとECサイト「タカラオンラインショップ」への不正な検知について、最終報を発表した。
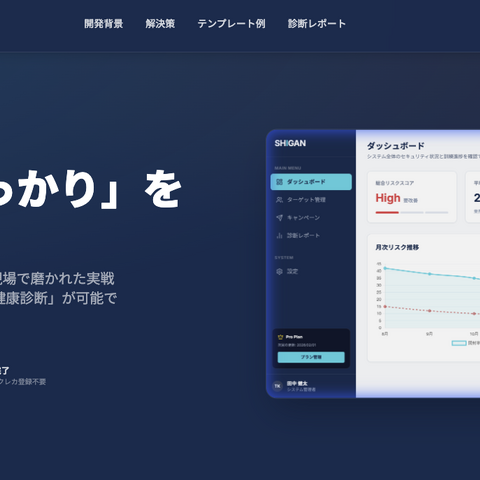
株式会社関通は2月17日、フィッシング訓練システム「SHIGAN -真贋-」のリリースを発表した。
HENNGE株式会社は2月17日、「HENNGE One」が株式会社Lightblueの生成AIアシスタント「Lightblue」へのシングルサインオン連携に対応したと発表した。
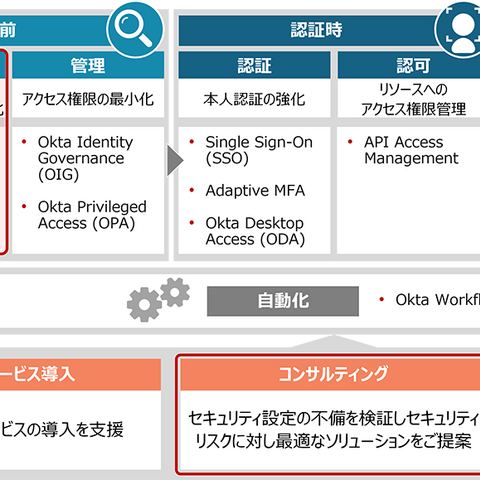
株式会社日立ソリューションズは2月16日、Okta, Inc.の「Okta Identity Security Posture Management(Okta ISPM)」を2月17日から提供すると発表した。
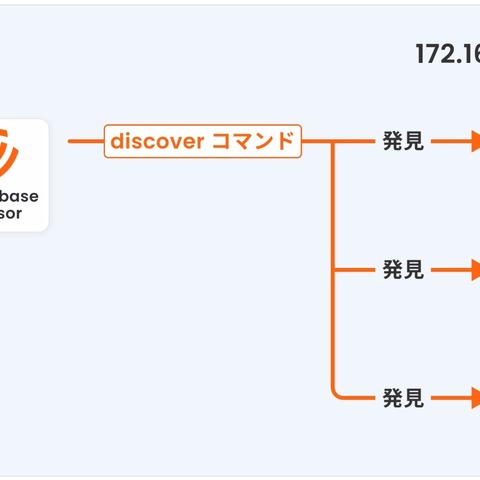
Cloudbase株式会社は2月16日、国産CNAPP「Cloudbase」でオンプレミス等のネットワーク内に存在する未知の資産を可視化する機能の提供を2月5日から開始したと発表した。
アデコ株式会社は2月5日、同社メールアカウントへの不正アクセスによるスパムメールの送信について発表した。
サイバー攻撃の被害が世界的に増加していることを受け、山洋電気株式会社(以下、山洋電気)では情報セキュリティ対策を進めてきた。しかし、当初行った標的型メール訓練は大規模展開に耐えられるものでなく、情報セキュリティ教育もマンネリ化を感じていたという。
セコムトラストシステムズ株式会社は3月11、12日に、オンラインセミナー「失敗しないSASE選定~比較で迷わないための評価軸を解説~」を開催すると発表した。
信和株式会社は2月9日、2025年12月3日に公表した同社子会社での資金流出について、調査結果を発表した。
道路工業株式会社は2月13日、同社サーバへの不正アクセスについて発表した。
株式会社アルバックは2月3日、海外連結子会社へのランサムウェア攻撃について発表した。
株式会社マイナビは2月12日、同社が利用するクラウドサービスへの不正アクセスについて発表した。
日販グループホールディングス株式会社は2月13日、同社グループ元従業員による情報漏えいについて発表した。

GMOサイバーセキュリティ byイエラエ株式会社は2月17日、元陸将 廣惠次郎氏がGMOインターネットグループのセキュリティ4社の取締役、執行役員に就任したと発表した。
株式会社スリーシェイクは2月17日、東京ビッグサイトで4月8日から10日に開催される「Japan IT Week【春】2026」内の展示会「第23回 情報セキュリティEXPO」にブース出展すると発表した。
Tenable Holdings, Inc.は2月12日、ガートナーの2025年レポートでAIを活用した脆弱性評価分野の「現在トップの企業」に選出されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月18日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月17日、Joomla! CMSにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
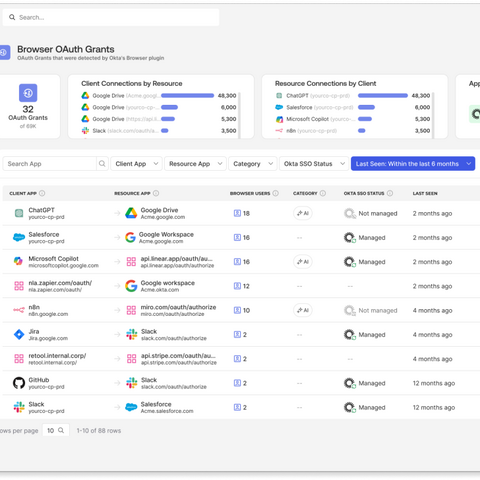
Okta Japan株式会社は2月13日、アイデンティティセキュリティポスチャ管理(ISPM)における新機能「Agent Discovery」を発表した。
信和株式会社は2月4日、同社がサイバー攻撃を受けた可能性について発表した。
BTCボックス株式会社は2月5日、同社が運営する「BTCBOX」のサービス停止について発表した。
株式会社PR TIMESは2月9日、1月28日に公表したMicrosoft365関連ドメインへのメール配信障害の発生について、最終報を発表した。
株式会社ランディックスは2月10日、公表前の決算情報の外部機関からの漏えいについて発表した。
ホソカワミクロン株式会社は2月3日、同社がサイバー攻撃を受けた可能性について発表した。
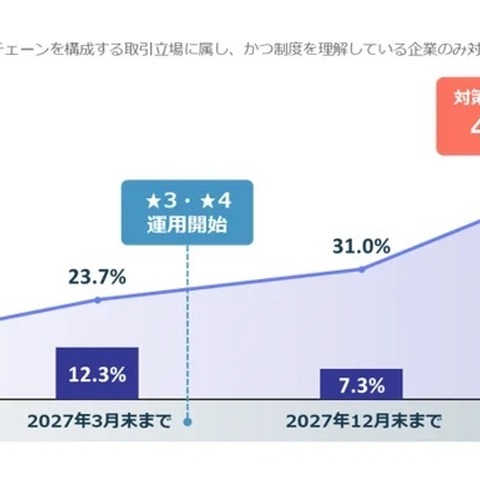
NRIセキュアテクノロジーズ(NRIセキュア)は2月12日、日・米・豪の3ヶ国の「企業におけるサイバーセキュリティ実態調査2025」の結果を発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は2月10日、Windowsのイベントログ分析トレーニング用コンテンツ資料を公開した。
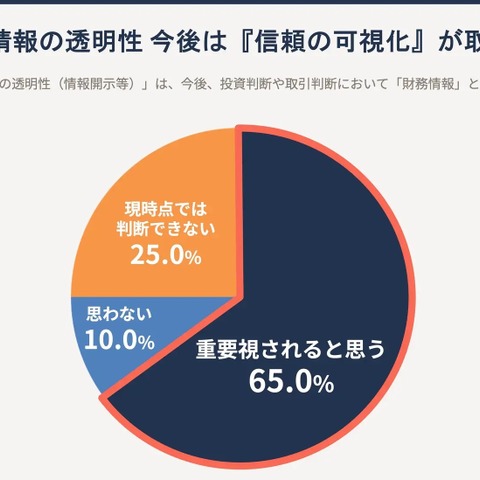
株式会社アシュアードは2月10日、「セキュリティ情報開示の重要性や活用実態に関する調査」の結果を発表した。
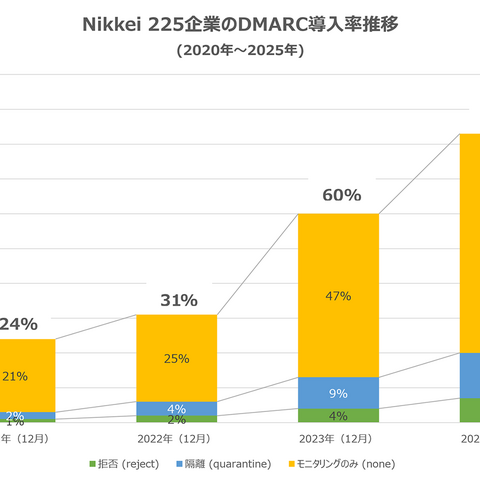
日本プルーフポイント株式会社は1月30日、日経225企業におけるDMARC分析結果を発表した。
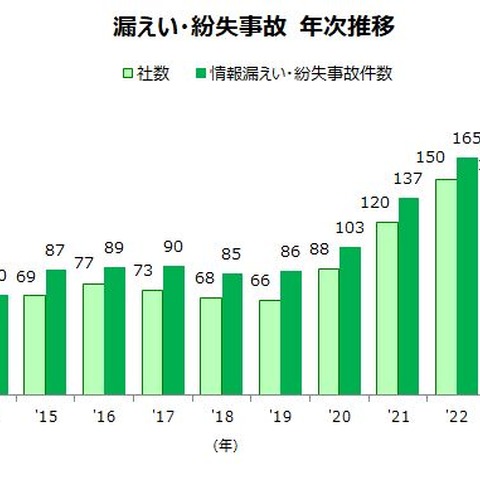
株式会社東京商工リサーチは1月30日、2025年「上場企業の個人情報漏えい・紛失事故」調査を発表した。
株式会社エーアイセキュリティラボは3月4日に、オンラインセミナー「脆弱性診断リードタイムを「数ヶ月」から「数週間」へ。 3月末までに修正を完了させる「最短ルート」を公開」を開催すると発表した。
MCリテールエナジー株式会社は1月30日、同社が運営する「まちエネ」へのサイバー攻撃によるシステム障害の発生について発表した。
藤田鍍金工業株式会社は2月5日、同社への不正アクセスについて発表した。
エバラ食品工業株式会社は2月5日、1月23日に公表した会員サイト「エバラ CLUB」での表示不具合について、第2報を発表した。
学校法人アジア学院は2月2日、同校ウェブサイトへの不正アクセスによるマルウェア感染について発表した。
アットホーム株式会社は2月5日、同社が運営するエンドユーザー向けポータルサイト「不動産情報サイト アットホーム」への不正アクセスについて発表した。
ベルトラ株式会社は2月6日、同社子会社での資金流出について発表した。
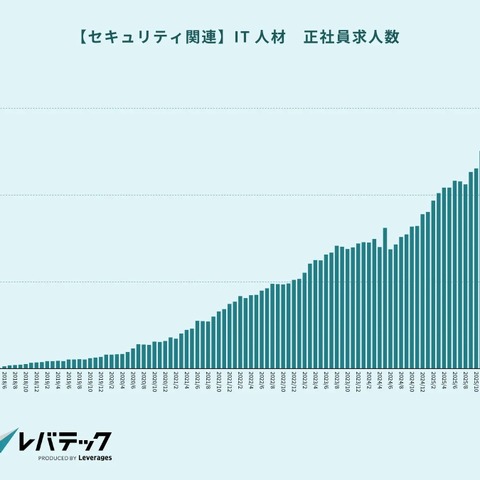
レバテック株式会社は1月29日、「IT人材の正社員転職市場動向」を発表した。
Nordvpn S.A.は1月29日、「2025年日本で最も多く使われているパスワード」の調査結果を発表した。
独立行政法人情報処理推進機構(IPA)は1月29日、「情報セキュリティ10大脅威 2026」を発表した。
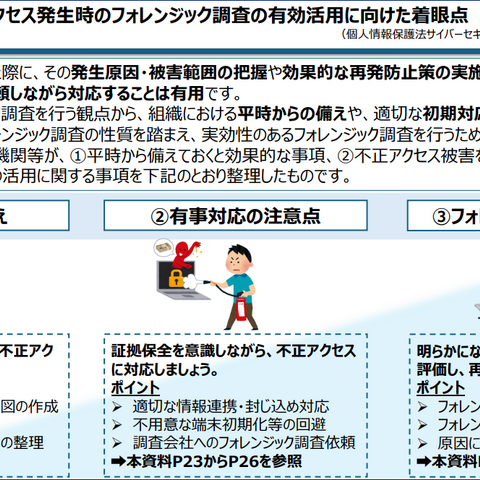
同資料では、実効性のあるフォレンジック調査を行う観点から、組織における平時からの備えや、適切な初期対応を行うことが重要であるとしている。
フィッシング報告件数が5年で約25倍という驚異的な増加を見せる中、ある重大な問題が浮上している。それは、海外製のセキュリティサービスでは検知できない日本向けフィッシングサイトが存在するという事実だ。
株式会社エーアイセキュリティラボは2月10日、2月25日から27日に開催される「Japan IT Week 名古屋」内の「情報セキュリティEXPO」に出展・登壇すると発表した。
JR東日本グループの株式会社ガーラ湯沢は2月12日、同社サーバへの不正アクセスについて発表した。
株式会社セゾンテクノロジーは2月9日、業務で利用しているクラウドサービス上のストレージからの個人情報漏えいの可能性について発表した。
高齢者向け住宅を扱う株式会社共立メンテナンスは2月5日、2025年11月28日に公表した同社でのフィッシング被害について、続報を発表した。
慶應義塾大学理工学部・理工学研究科は2月12日、個人情報の紛失について発表した。
学校法人日本医科大学武蔵小杉病院は2月16日、2月13日に公表した同院へのサイバー攻撃による個人情報漏えいについて、第3報を発表した。
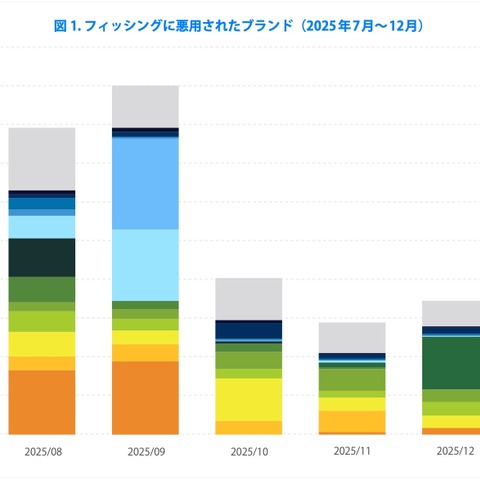
株式会社TwoFiveは2月13日、国内フィッシングサイトの調査レポート「フィッシングトレンド」最新版(2025年7月~12月)を発表した。
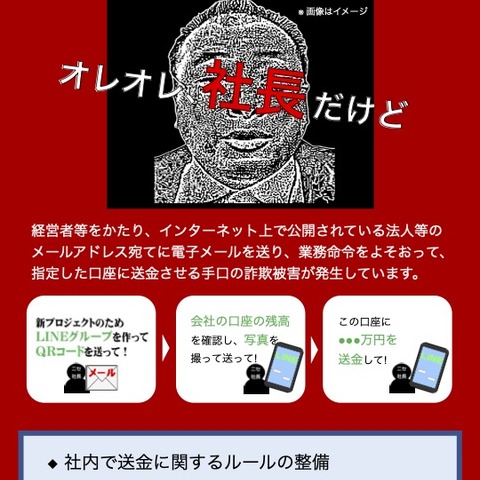
警察庁は2月13日、法人を対象としたニセ社長詐欺への注意喚起を発表した。
経済産業省は1月30日、ベルギー・ブリュッセルで1月27日に開催されたINSTARサイバーセキュリティ会合に参加したと発表した。
株式会社エーアイセキュリティラボは2月12日、2月25日に開催される「内製開発Summit 2026」に出展すると発表した。
株式会社コスミックコーポレーションは1月30日、2025年12月17日に公表した同社コーポレートサイトへの不正アクセスについて、調査結果を発表した。
株式会社カンバスは1月29日、1月6日に公表した同社へのランサムウェア攻撃について、調査結果を発表した。
新光商事株式会社は1月28日、同社米国現地法人におけるランサムウェア被害の発生について発表した。文字のコピーができないPDFファイルで公開している。
株式会社フジテレビジョンは1月28日、同社元社員による情報漏えいについて発表した。
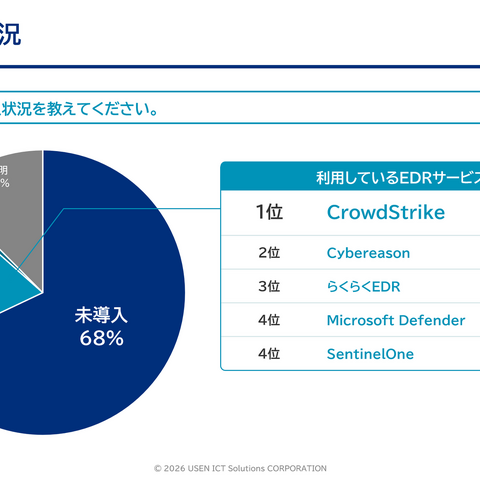
株式会社USEN ICT Solutionsは2月3日、「サプライチェーン強化に向けたセキュリティ対策評価制度スタート直前!情シス1,932名に聞いたセキュリティ対策の実態調査レポート」を公開した。
独立行政法人情報処理推進機構(IPA)は2月6日、「セキュリティ要件適合評価及びラベリング制度(JC-STAR)通信機器★3セキュリティ要件」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月13日、FileZenにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社日本レジストリサービス(JPRS)は2月13日、PowerDNS Recursorの脆弱性情報(CVE-2026-24027、CVE-2026-0398)が公開されたと発表した。



