ScanNetSecurity記事一覧(35 ページ目) | ScanNetSecurity
2026.10.31(土)

ScanNetSecurityの記事一覧(35 ページ目)

中央ビジネスサービスへの勧告及び報告徴収ほか ~ 個人情報保護委員会 令和 7 年度 2Q 監視・監督権限行使状況 画像
製品・サービス・業界動向

中央ビジネスサービスへの勧告及び報告徴収ほか ~ 個人情報保護委員会 令和 7 年度 2Q 監視・監督権限行使状況

 個人情報保護委員会は12月10日、令和7(2025)年度第2四半期における監視・監督権限の行使状況の概要について発表した。
バンダイチャンネルへの不正アクセス、最大 136.6 万件の会員情報漏えいの可能性 画像
インシデント・事故

バンダイチャンネルへの不正アクセス、最大 136.6 万件の会員情報漏えいの可能性

 株式会社バンダイナムコフィルムワークスは12月19日、同社が運営する「バンダイチャンネル」のサービス再開について発表した。
給与計算クラウドをネタにメール訓練実施 → サービス元がフィッシング注意喚起を発令 画像
インシデント・事故

給与計算クラウドをネタにメール訓練実施 → サービス元がフィッシング注意喚起を発令

 給与計算業務を行う株式会社ペイロールは12月9日、同社サービスを装ったフィッシング詐欺メールについての追加情報を発表した。
LINE公式アカウントで誤表示による情報漏えい ~ バグバウンティプログラム参加者が発見 画像
インシデント・事故

LINE公式アカウントで誤表示による情報漏えい ~ バグバウンティプログラム参加者が発見

 LINEヤフー株式会社は12月9日、「LINE公式アカウント」誤表示による情報漏えいについて発表した。
看護師、患者の個人情報記載文書を挟んだ書籍を退職後に古本屋に売却 画像
インシデント・事故

看護師、患者の個人情報記載文書を挟んだ書籍を退職後に古本屋に売却

 地方独立行政法人神奈川県立病院機構は12月10日、神奈川県立こども医療センターでの個人情報漏えいについて発表した。
テーオーシーのネットワークに不正アクセス、業績予想に及ぼす影響については精査中 画像
インシデント・事故

テーオーシーのネットワークに不正アクセス、業績予想に及ぼす影響については精査中

 株式会社テーオーシーは12月8日、同社ネットワークへの不正アクセスについて発表した。

JPCERT/CC「制御システムセキュリティカンファレンス2026」2 / 10 開催 画像
研修・セミナー・カンファレンス

JPCERT/CC「制御システムセキュリティカンファレンス2026」2 / 10 開催

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月15日、「制御システムセキュリティカンファレンス2026」を2026年2月10日に開催すると発表した。
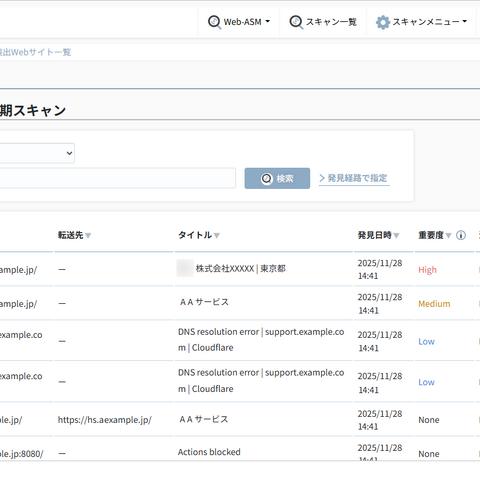
「AeyeScan」Web-ASM に新機能追加、リスクの深刻度を自動可視化 画像
製品・サービス・業界動向

「AeyeScan」Web-ASM に新機能追加、リスクの深刻度を自動可視化

 株式会社エーアイセキュリティラボは12月9日、脆弱性診断の自動化ツール「AeyeScan」の「Web-ASM機能」オプションに生成AIを活用した新機能を追加し、12月6日から提供すると発表した。

Central Dogma にオープンリダイレクトの脆弱性 画像
脆弱性と脅威

Central Dogma にオープンリダイレクトの脆弱性

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月19日、Central Dogmaにおけるオープンリダイレクトの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
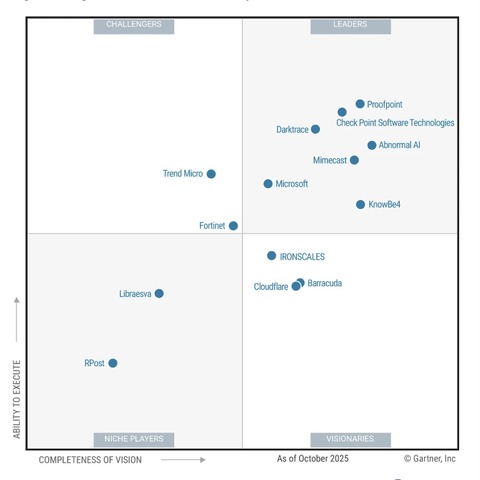
2025年ガートナー マジック・クアドラント 電子メールセキュリティ分野でマイクロソフトがリーダーに選出 画像
製品・サービス・業界動向

2025年ガートナー マジック・クアドラント 電子メールセキュリティ分野でマイクロソフトがリーダーに選出

 マイクロソフトは12月5日、2025年ガートナー マジック・クアドラント 電子メールセキュリティ分野でリーダーに選出されたと発表した。
エネサンスホールディングスへのランサムウェア攻撃、窃取された情報がダークウェブで公開 画像
インシデント・事故

エネサンスホールディングスへのランサムウェア攻撃、窃取された情報がダークウェブで公開

 株式会社エネサンスホールディングスは12月8日、10月23日に公表した同社及び同グループ会社でのシステム障害について、第3報を発表した。
tripla のインドネシア連結子会社に不正アクセス、宿泊者氏名等が漏えい 画像
インシデント・事故

tripla のインドネシア連結子会社に不正アクセス、宿泊者氏名等が漏えい

 tripla株式会社は12月8日、連結子会社への不正アクセスについて発表した。
翌日回収 ~ 生活保護受給者等の個人情報が入ったバッグを電車に置き忘れ 画像
インシデント・事故

翌日回収 ~ 生活保護受給者等の個人情報が入ったバッグを電車に置き忘れ

 静岡県静岡市は12月5日、個人情報の一時紛失について発表した。

ジモティーの社内開発環境に不正アクセス、個人情報の一部が外部からアクセス可能な状態に 画像
インシデント・事故

ジモティーの社内開発環境に不正アクセス、個人情報の一部が外部からアクセス可能な状態に

 株式会社ジモティーは12月5日、同社利用システムへの不正アクセスについて発表した。

「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応 画像
製品・サービス・業界動向

「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応

 GMOサイバーセキュリティ byイエラエ株式会社は12月12日、「GMOサイバー攻撃 ネットde診断 ASM」をアップデートし、Oracle EBSとSAPの深刻な脆弱性に緊急対応したと発表した。
HENNGE One、SaaS型ERMツール「re1ate cloud」と SSO 連携 画像
製品・サービス・業界動向

HENNGE One、SaaS型ERMツール「re1ate cloud」と SSO 連携

 HENNGE株式会社は12月16日、「HENNGE One」がrelate株式会社のSaaS型ERMツール「re1ate cloud」へのシングルサインオン連携に対応したと発表した。

海外での特殊詐欺に外務省が注意を呼びかけ 画像
脆弱性と脅威

海外での特殊詐欺に外務省が注意を呼びかけ

 外務省は12月16日、特殊詐欺についての注意喚起を発表した。

GT Designer3 に情報漏えいの脆弱性 画像
脆弱性と脅威

GT Designer3 に情報漏えいの脆弱性

 三菱電機株式会社は12月16日、GT Designer3 における情報漏えいの脆弱性について発表した。影響を受けるシステムは以下の通り。

Ruijie Networks製AP180シリーズにOSコマンドインジェクションの脆弱性 画像
脆弱性と脅威

Ruijie Networks製AP180シリーズにOSコマンドインジェクションの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月18日、Ruijie Networks製AP180シリーズにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

セキュリティ “以外” の人を広く募集「セキュリティ・キャンプ 2026 コネクト」3 / 26 ~ 29 開催 画像
研修・セミナー・カンファレンス

セキュリティ “以外” の人を広く募集「セキュリティ・キャンプ 2026 コネクト」3 / 26 ~ 29 開催

 独立行政法人情報処理推進機構(IPA)は12月3日、「セキュリティ・キャンプ2026コネクト」を2026年3月26日から29日に開催すると発表した。
横須賀学院にランサムウェア攻撃、複数の写真や動画等の流出が判明 画像
インシデント・事故

横須賀学院にランサムウェア攻撃、複数の写真や動画等の流出が判明

 学校法人横須賀学院は12月17日、ランサムウェア攻撃による情報流出について発表した。
「Edv Path」に不正アクセス、ランサムウェアの関与が疑われる痕跡を確認 画像
インシデント・事故

「Edv Path」に不正アクセス、ランサムウェアの関与が疑われる痕跡を確認

 教育プラットフォームの開発・運営を行うEdv Future株式会社は12月4日、同社が提供する「Edv Path」への不正アクセスについて発表した。
調査費用など追加コストの合理的見積は困難 ~ ECカートシステム「たまごリピート」への不正アクセス 画像
インシデント・事故

調査費用など追加コストの合理的見積は困難 ~ ECカートシステム「たまごリピート」への不正アクセス

 サブスクリプションビジネス支援を行う東証スタンダード上場企業のテモナ株式会社は12月4日、10月26日に公表したECカートシステム「たまごリピート」への第三者からの不正アクセスについて、続報を発表した。
豊田市元職員を逮捕 ~ 探偵業のために業務用パソコンから特定の個人情報を取得し漏えい 画像
インシデント・事故

豊田市元職員を逮捕 ~ 探偵業のために業務用パソコンから特定の個人情報を取得し漏えい

 愛知県豊田市は12月3日、同市元職員の逮捕について発表した。

元従業員が顧客の機密情報を漏えい、国家安全法等の監督義務に違反するものとして東京エレクトロンの台湾子会社を起訴 画像
インシデント・事故

元従業員が顧客の機密情報を漏えい、国家安全法等の監督義務に違反するものとして東京エレクトロンの台湾子会社を起訴

 東証プライム上場企業の東京エレクトロン株式会社は12月3日、同社台湾子会社の起訴について発表した。
第三者がセキュリティソフトを無効化 ~ 審調社へのランサムウェア攻撃 画像
インシデント・事故

第三者がセキュリティソフトを無効化 ~ 審調社へのランサムウェア攻撃

 株式会社審調社は12月5日、7月11日に公表した同社サーバへの不正アクセスについて、最終報告を発表した。
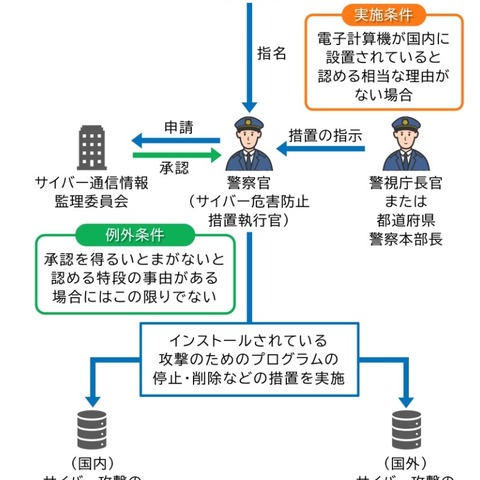
能動的サイバー防御関連法案と日本の役割の変化ほか ~ NTTデータグループ「サイバーセキュリティに関するグローバル動向四半期レポート(2025 Q1)」 画像
調査・レポート・白書・ガイドライン

能動的サイバー防御関連法案と日本の役割の変化ほか ~ NTTデータグループ「サイバーセキュリティに関するグローバル動向四半期レポート(2025 Q1)」

 株式会社NTTデータグループは12月10日、「サイバーセキュリティに関するグローバル動向四半期レポート(2025年度第1四半期)」を公開した。

Fortinet 製品に認証回避の脆弱性 画像
脆弱性と脅威

Fortinet 製品に認証回避の脆弱性

 独立行政法人情報処理推進機構(IPA)は12月17日、Fortinet製品における認証回避の脆弱性について発表した。影響を受けるシステムは以下の通り。

複数のセイコーエプソン製プリンタの Web Config にスタックベースのバッファオーバーフローの脆弱性 画像
脆弱性と脅威

複数のセイコーエプソン製プリンタの Web Config にスタックベースのバッファオーバーフローの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、複数のセイコーエプソン製プリンタのWeb Configにおけるスタックベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

チョコ停ウォッチャーmini に複数の脆弱性 画像
脆弱性と脅威

チョコ停ウォッチャーmini に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、チョコ停ウォッチャーminiにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

GMOサイバーセキュリティ byイエラエと Synspective、「衛星サイバーセキュリティ」に関する共同研究開始 画像
製品・サービス・業界動向

GMOサイバーセキュリティ byイエラエと Synspective、「衛星サイバーセキュリティ」に関する共同研究開始

 GMOサイバーセキュリティ byイエラエ株式会社と株式会社Synspectiveは12月8日、「衛星サイバーセキュリティ」に関する共同研究を開始すると発表した。
セコムトラストシステムズ、オンラインセミナー「明日ランサム攻撃に遭ったら?」1 / 14・1 5 開催 画像
研修・セミナー・カンファレンス

セコムトラストシステムズ、オンラインセミナー「明日ランサム攻撃に遭ったら?」1 / 14・1 5 開催PR

 セコムトラストシステムズ株式会社は2026年1月14日、15日に、オンラインセミナー「明日、ランサム攻撃に遭ったら? ~経営層を動かす“体験型教育”と提案術~」を開催すると発表した。
スポーツクラブNASで誤った宛先に 5 回メール誤送信、ダブルチェック義務化しヒューマンエラー撲滅に努める 画像
インシデント・事故

スポーツクラブNASで誤った宛先に 5 回メール誤送信、ダブルチェック義務化しヒューマンエラー撲滅に努める

 スポーツクラブNAS株式会社は11月21日、メール誤送信による個人情報漏えいについて発表した。
アスクル社長「可能な限り詳細にご報告いたします。サイバー攻撃対策の一助となりましたら幸い」 画像
インシデント・事故

アスクル社長「可能な限り詳細にご報告いたします。サイバー攻撃対策の一助となりましたら幸い」

 アスクル株式会社は12月12日、10月19日に公表したランサムウェア感染によるシステム障害について、第13報を発表した。
ハウステンボスへの不正アクセス、サーバ内のファイルの一部が暗号化 画像
インシデント・事故

ハウステンボスへの不正アクセス、サーバ内のファイルの一部が暗号化

 ハウステンボス株式会社は12月12日、8月29日に公表した同社システムへの不正アクセスについて、調査結果を発表した。
信和の子会社で資金流出、損失最大約 2 億 5 千万円となる見込み 画像
インシデント・事故

信和の子会社で資金流出、損失最大約 2 億 5 千万円となる見込み

 東証スタンダード上場企業の信和株式会社は12月3日、同社子会社での資金流出について発表した。
FCLコンポーネントの海外子会社に不正アクセス 画像
インシデント・事故

FCLコンポーネントの海外子会社に不正アクセス

 FCLコンポーネント株式会社は12月3日、海外子会社のシステムへの不正アクセスについて発表した。
ネットワーク機器設定ミスが原因 ~ EMシステムズ運営のクラウド版システムで障害 画像
インシデント・事故

ネットワーク機器設定ミスが原因 ~ EMシステムズ運営のクラウド版システムで障害

 株式会社EMシステムズは12月3日、11月15日に発生した同社運営のクラウド版システムの障害について、調査結果を発表した。
アーク東短オルタナティブが管理するシステムに社員宛フィッシングメールを端緒とする不正アクセス 画像
インシデント・事故

アーク東短オルタナティブが管理するシステムに社員宛フィッシングメールを端緒とする不正アクセス

 アーク東短オルタナティブ株式会社は12月2日、同社が管理するシステムでの個人情報漏えいの可能性について発表した。
駿河屋.JP への不正アクセス、30,431 件のカード情報漏えいの可能性 画像
インシデント・事故

駿河屋.JP への不正アクセス、30,431 件のカード情報漏えいの可能性

 株式会社駿河屋は12月4日、8月8日に公表した同社が運営するECサイト「駿河屋.JP(suruga-ya.jp)」への不正アクセスについて、調査結果を発表した。
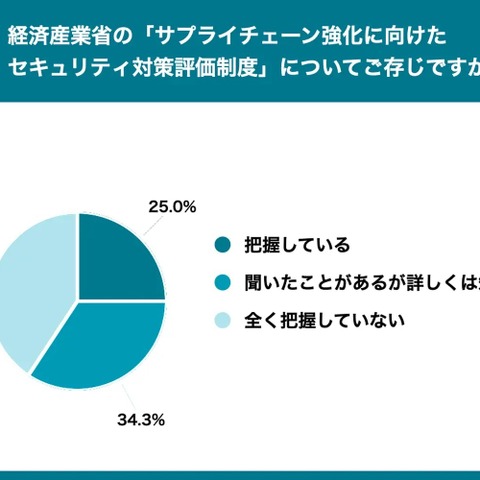
7 割強が取引先選定時にセキュリティ対策実施状況を重視 ~ 情報セキュリティ担当者 700 名調査 画像
調査・レポート・白書・ガイドライン

7 割強が取引先選定時にセキュリティ対策実施状況を重視 ~ 情報セキュリティ担当者 700 名調査

 株式会社ハンモックは12月8日、「サプライチェーン強化に向けた情報セキュリティ対策に関する実態調査」の結果を発表した。

外務省が不審な日本文化イベントに注意呼びかけ、架空イベントの入場券購入させ金銭を騙し取る事案発生 画像
脆弱性と脅威

外務省が不審な日本文化イベントに注意呼びかけ、架空イベントの入場券購入させ金銭を騙し取る事案発生

 外務省は12月9日、不審な日本文化イベントに関する注意喚起を発表した。

PowerDNS Recursor に外部からのサービス不能(DoS)攻撃が可能になる脆弱性 画像
脆弱性と脅威

PowerDNS Recursor に外部からのサービス不能(DoS)攻撃が可能になる脆弱性

 株式会社日本レジストリサービス(JPRS)は12月11日、PowerDNS Recursorの脆弱性情報(CVE-2025-59029、CVE-2025-59030)が公開されたと発表した。

プルーフポイントが Hornetsecurity Group の買収完了、Human-Centric セキュリティプラットフォーム拡大 画像
製品・サービス・業界動向

プルーフポイントが Hornetsecurity Group の買収完了、Human-Centric セキュリティプラットフォーム拡大

 日本プルーフポイント株式会社は12月9日、プルーフポイントが総額18億ドルでHornetsecurity Groupの買収を完了したと発表した。

GMOサイバーセキュリティ byイエラエ、note のペネトレーションテスト実施 画像
製品・サービス・業界動向

GMOサイバーセキュリティ byイエラエ、note のペネトレーションテスト実施

 GMOサイバーセキュリティ byイエラエ株式会社は12月、メディアプラットフォーム「note」にWebペネトレーションテストを実施したと発表した。

AeyeScan アップデート、「React Server Components の脆弱性(CVE-2025-55182)」対応スキャンルール追加 画像
製品・サービス・業界動向

AeyeScan アップデート、「React Server Components の脆弱性(CVE-2025-55182)」対応スキャンルール追加

 株式会社エーアイセキュリティラボは12月10日、脆弱性診断の自動化ツール「AeyeScan」が「React Server Componentsの脆弱性(CVE-2025-55182)」に対応するスキャンルールの追加を発表した。

HENNGE、オンラインセミナー「あなたの Microsoft 365 は大丈夫?見落としがちな設定の落とし穴」12 / 24 開催 画像
研修・セミナー・カンファレンス

HENNGE、オンラインセミナー「あなたの Microsoft 365 は大丈夫?見落としがちな設定の落とし穴」12 / 24 開催PR

 HENNGE株式会社は12月5日、オンラインセミナー「あなたのMicrosoft 365は大丈夫?見落としがちな「設定の落とし穴」と今すぐ始めるべき情報漏えい対策」を12月24日に開催すると発表した。
ブロードバンドタワーにサイバー攻撃、一部の情報に外部からアクセスされた可能性を示す痕跡 画像
インシデント・事故

ブロードバンドタワーにサイバー攻撃、一部の情報に外部からアクセスされた可能性を示す痕跡

 株式会社ブロードバンドタワーは12月12日、同社へのサイバー攻撃について発表した。
オオサキメディカルへのランサムウェア攻撃、個人情報の一部が外部に漏えいした可能性 画像
インシデント・事故

オオサキメディカルへのランサムウェア攻撃、個人情報の一部が外部に漏えいした可能性

 オオサキメディカル株式会社は12月1日、8月26日に公表した同社システムのランサムウェア感染について、続報を発表した。
高負荷や複数ユーザー同時アクセスを想定した検証不足 ~ ECサイト「SHIROHATO」で個人情報閲覧可能に 画像
インシデント・事故

高負荷や複数ユーザー同時アクセスを想定した検証不足 ~ ECサイト「SHIROHATO」で個人情報閲覧可能に

 株式会社白鳩は12月1日、11月7日に公表した同社が運営するECサイト「SHIROHATO」での個人情報漏えいについて、調査結果を発表した。
DDoS 攻撃が原因「AUTHOR CONNECTアプリ」エラーメッセージ送信 画像
インシデント・事故

DDoS 攻撃が原因「AUTHOR CONNECTアプリ」エラーメッセージ送信

 CAN plusは11月29日、「AUTHOR CONNECTアプリ」でのエラーメッセージ送信について発表した。
「快活 CLUB」への不正アクセス 容疑者逮捕 画像
インシデント・事故

「快活 CLUB」への不正アクセス 容疑者逮捕

 株式会社快活フロンティアは12月4日、1月に発生した同社サーバへの不正アクセスに関する容疑者の逮捕について発表した。
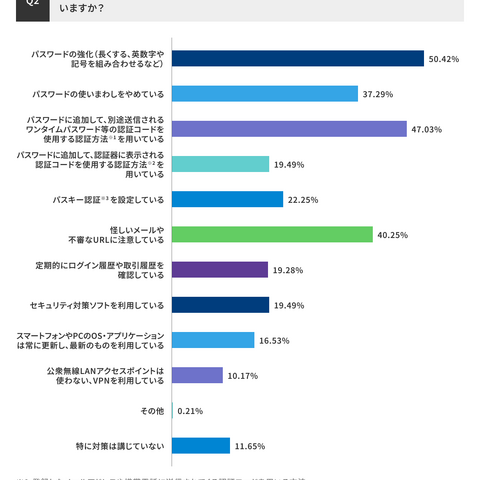
約 4 割が「二段階認証使いにくい」金融取引の認証意識調査結果 画像
調査・レポート・白書・ガイドライン

約 4 割が「二段階認証使いにくい」金融取引の認証意識調査結果

 株式会社Liquidは12月2日、オンラインで金融取引を行う20代以上の男女472名を対象とした「パスキーなど金融取引の認証意識調査」の結果を発表した。

法人口座を狙ったボイスフィッシング 楽天銀行 注意呼びかけ 画像
脆弱性と脅威

法人口座を狙ったボイスフィッシング 楽天銀行 注意呼びかけ

 楽天銀行株式会社は12月4日、法人口座を狙ったボイスフィッシングへの注意喚起を発表した。

Adobe ColdFusion に入力検証不備の脆弱性 画像
脆弱性と脅威

Adobe ColdFusion に入力検証不備の脆弱性

 独立行政法人情報処理推進機構(IPA)は12月11日、Adobe ColdFusionの脆弱性について発表した。影響を受けるシステムは以下の通り。

QND に権限昇格の脆弱性 画像
脆弱性と脅威

QND に権限昇格の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月11日、QNDにおける権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

緊急性の高い「React2Shell」脆弱性(CVE-2025-55182)、SHIFT SECURITY対応状況 画像
製品・サービス・業界動向

緊急性の高い「React2Shell」脆弱性(CVE-2025-55182)、SHIFT SECURITY対応状況

 株式会社SHIFT SECURITYは12月15日、緊急性の高い「React2Shell」脆弱性(CVE-2025-55182)の検出対応状況について発表した。

2025 年 Gartner マジック・クアドラント、Eメールセキュリティ部門に 2 年連続 Proofpoint を リーダーに選出 画像
製品・サービス・業界動向

2025 年 Gartner マジック・クアドラント、Eメールセキュリティ部門に 2 年連続 Proofpoint を リーダーに選出

 日本プルーフポイント株式会社は12月1日、2025年Gartner マジック・クアドラントのEメールセキュリティ部門でプルーフポイントが2年連続で「リーダー」に選出されたと発表した。

経産省、アクセス制御機能に関する技術の研究開発情報を募集 画像
製品・サービス・業界動向

経産省、アクセス制御機能に関する技術の研究開発情報を募集

 経済産業省は12月2日、アクセス制御機能に関する技術の研究開発情報を募集すると発表した。
合弁会社 MUFG GMOセキュリティ株式会社 2026年1月 設立 画像
製品・サービス・業界動向

合弁会社 MUFG GMOセキュリティ株式会社 2026年1月 設立

株式会社三菱UFJフィナンシャル・グループ(MUFG)の株式会社三菱UFJ銀行とGMO インターネットグループ株式会社、GMOサイバーセキュリティ byイエラエ株式会社は12月2日、サイバーセキュリティ分野のサービス提供を目的とした合弁会社の設立に向け、合弁契約を締結したと発表した。

AeyeScan、評価基準を ASVS v4.0 から v5.0 に変更 画像
製品・サービス・業界動向

AeyeScan、評価基準を ASVS v4.0 から v5.0 に変更

 株式会社エーアイセキュリティラボは12月6日、脆弱性診断の自動化ツール「AeyeScan」の評価基準をASVS v4.0からv5.0に変更すると発表した。
Pep Up への不正アクセス、リスト攻撃とメールアドレスに生年月日記載でメールによる 2 段階認証突破された侵害事例 画像
インシデント・事故

Pep Up への不正アクセス、リスト攻撃とメールアドレスに生年月日記載でメールによる 2 段階認証突破された侵害事例

 地方職員共済組合は11月28日、地方職員共済組合の組合員および被扶養者が利用可能な健康情報ポータルサイト「Pep Up」への不正アクセスについて発表した。
三菱製紙の PC・サーバに複数回不正にリモート接続 画像
インシデント・事故

三菱製紙の PC・サーバに複数回不正にリモート接続

 三菱製紙株式会社は11月28日、第三者からの不正アクセスについて発表した。

  1. 先頭
  2. 前
  3. 10
  4. 20
  5. …
  6. 30
  7. 31
  8. 32
  9. 33
  10. 34
  11. 35
  12. 36
  13. 37
  14. 38
  15. 39
  16. 40
  17. …
  18. 50
  19. 60
  20. 次
  21. 最後
Page 35 of 643
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×