
2026.11.04(水)
- 注目検索ワード
奈良県奈良市は4月22日、市立奈良病院へのサイバー攻撃の疑いについて発表した。
株式会社はてなは4月24日、同社での不正な送金指示に起因する資金流出について発表した。
株式会社スリーシェイクは4月23日、「2026 Google Cloud Partner of the Year」で「Infrastructure Modernization Partner of the Year – Japan」を4月21日に受賞したと発表した。

東海大学は4月23日、同学と無関係なウェブサイトへの注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、CMS ALAYAにおけるSQLインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、LogonTracerにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、GROWIにおける正規表現を用いたサービス運用妨害(ReDoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月17日、CubeCartにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、Ziostation2におけるパストラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、LiveOn MeetのWindows PC用クライアントインストーラおよびプラグインインストーラにおける任意のDLL読み込みの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
HENNGE株式会社は4月15日、仙台で7月23、24日に開催される「地域×Tech 東北」に出展すると発表した。
日本カーソリューションズ株式会社は4月7日、同社社員名簿と連絡先の流出について発表した。
株式会社ファインデックスは4月7日、同社コーポレートサイトでのアクセス不備について発表した。
株式会社青山メイン企画は4月6日、1月16日に公表したランサムウェア被害に伴う個人情報のき損と漏えいについて、第3報を発表した。
独立行政法人情報処理推進機構(IPA)は4月22日、Oracle Javaの脆弱性について発表した。対象はサポートされている以下のOracle製品。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、DeepL Chrome拡張機能におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
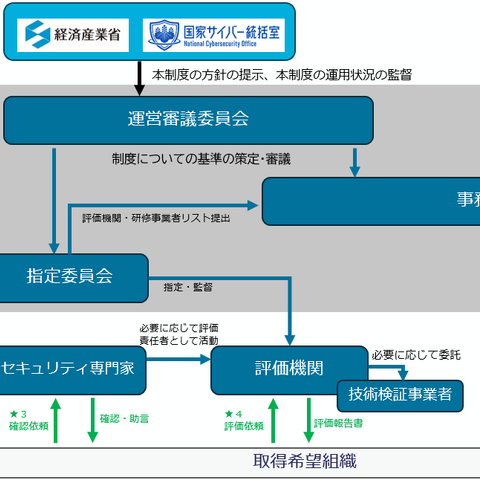
独立行政法人情報処理推進機構(IPA)は4月21日、SCS評価制度の詳細情報を公表した。
トレンドマイクロ株式会社は4月15日、法人向けサイバーセキュリティ事業部門を新たに「TrendAI」とブランド化すると発表した。
かっこ株式会社は4月14日、有効なメールアドレスを判定する「Mail Validator」で中核となる独自技術の特許を取得したと発表した。
山形県は4月17日、県委託事業者へのサイバー攻撃について発表した。
埼玉県幸手市は4月17日、サイバー攻撃による不正アクセスについて発表した。
株式会社YCC情報システムは4月14日、4月3日に公表した同社サーバへの不正アクセスについて、第四報を発表した。
株式会社村田製作所は4月6日、3月6日に公表した同社のIT環境への不正アクセスについて、第二報を発表した。
一般社団法人日本美容医療研究機構リゾナスフェイスクリニック東京は4月6日、同法人が管理・運用するクラウドサーバへの不正アクセスについて発表した。
近畿大学看護学部は4月6日、株式会社メディカ出版への不正アクセスによる学生等の個人情報流出の可能性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、SKYSEA Client ViewおよびSKYMEC IT Managerにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
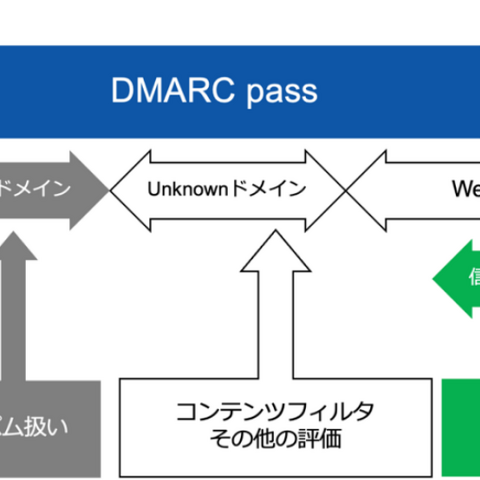
株式会社TwoFiveは4月21日、「ドメインレピュテーションサービス」を同日から提供開始すると発表した。
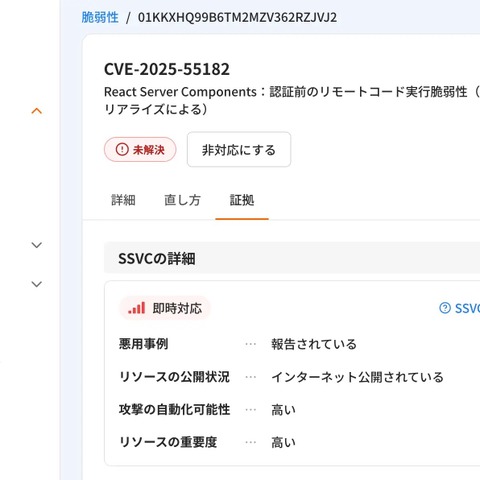
Cloudbase株式会社は4月21日、国産CNAPP「Cloudbase」にAWS Lambda関数のインターネット露出を検出する機能を追加したと発表した。
株式会社エーアイセキュリティラボは4月21日、「ITreview Grid Award 2026 Spring」の「脆弱性診断ツール/サービス」部門で、「AeyeScan」が7期連続「Leader」に選出されたと発表した。
HENNGE株式会社は4月15日、「HENNGE Endpoint & Managed Security」の本格展開に合わせて、「HENNGE One 3つの守り」キャンペーン第2弾を同日から開始すると発表した。
Auth0 Teamは4月14日、「Auth0 for AI Agents」が2026年のMost Innovative AI Infrastructure Security SolutionとしてTech Innovation CUBEd Awardを受賞したと発表した。
コインチェック株式会社は4月14日、セキュリティ強化の一環として画面上に表示される重要な顧客情報の一部を非表示にするマスキング対応を実施すると発表した。
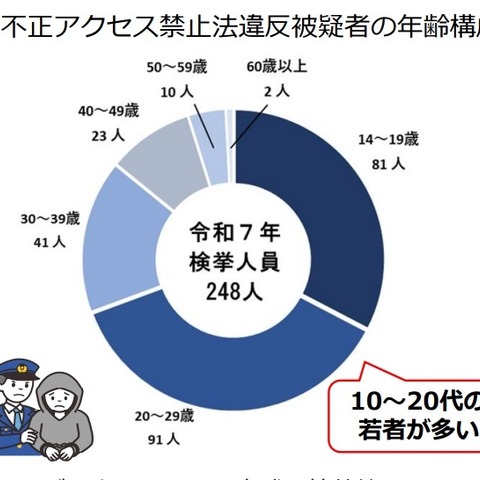
警察庁は4月15日、「サイバー警察局便りR8Vol.3」を公開した。
株式会社カーグラフィックは4月6日、同社の公式GoogleアカウントおよびYouTubeチャンネルの乗っ取り被害について発表した。
医療法人徳洲会武蔵野徳洲会病院は4月4日、同院職員によるSNSへの不適切な投稿について発表した。
株式会社阿波銀行は4月3日、不正アクセスによる顧客情報等の漏えいについて発表した。
日本プルーフポイント株式会社は4月14日、FIFAワールドカップ2026の公式スポンサー、サプライヤー、パートナー、サポーターを対象とした調査の結果を発表した。
株式会社リチェルカセキュリティは4月14日、防衛装備庁の「安全保障技術研究推進制度」で実施した5年間の研究課題が終了し、最終評価として「AA(想定以上の成果)」を獲得したと発表した。
ガートナージャパン株式会社(Gartner)は4月14日、日本国内におけるセキュリティ・インシデントの傾向を発表した。
日本電気株式会社(NEC)は4月10日、サイバーセキュリティチェックリストの最適化について、同社セキュリティブログに解説記事を発表した。本間可楠氏が執筆している。
株式会社穴吹ハウジングサービスは4月3日、2月3日に公表した同社へのランサムウェア攻撃による不正アクセスについて、第5報を発表した。
株式会社YCC情報システムは4月3日、同社サーバへの不正アクセスについて発表した。
SocioFuture株式会社は4月3日、同社がGMOあおぞらネット銀行株式会社から受託している事務業務での顧客情報流出について発表した。GMOあおぞらネット銀行でも同日、文字のコピーができないPDFファイルで公開している。
PayPay証券株式会社は4月13日、「PayPay証券アプリ(Ver 3.51.0以降)」にパスキー認証を導入すると発表した。
LINEヤフー株式会社は4月14日、Yahoo! JAPAN IDのログイン方法を「パスキー」に一本化すると発表した。
Okta Japan株式会社は4月9日、Okta CEOのトッド・マッキノン氏が描くポストSaaS時代のビジョンについての記事を発表した。
ぷらっとホーム株式会社は4月7日、「子供のiPhoneブルートフォースアタックから学ぶ、EasyBlocksのWeb UIログイン監視」の前編を同社ブログで公開した。五十嵐正伸氏が執筆している。
株式会社スリーシェイクは4月7日、同社のクラウド型ETLツール「Reckoner」がサイボウズ株式会社のパートナー評価制度「Cybozu Partner Network Report 2026」においてアライアンス部門の2つ星に認定されたと発表した。
株式会社NTTデータ先端技術は4月6日、デジタル庁が公開した「政府情報システムにおける脅威の検知・対応のためのログ取得・分析導入ガイドブック」に、同社の河島君知氏、多胡治男氏がレビュー協力したと発表した。
セコムトラストシステムズ株式会社は5月13日、14日に、Webセミナー「「SCS評価制度」から考える、SASEサービス選定の新視点」を開催すると発表した。
株式会社EXIDEAは4月3日、同社従業員アカウントへの不正アクセスについて発表した。
株式会社CAMPFIREは4月3日、GitHubアカウントへの不正アクセスについて発表した。
株式会社ウエーブは4月1日、2025年10月31日に公表した同社への不正アクセスについて、確報を発表した。
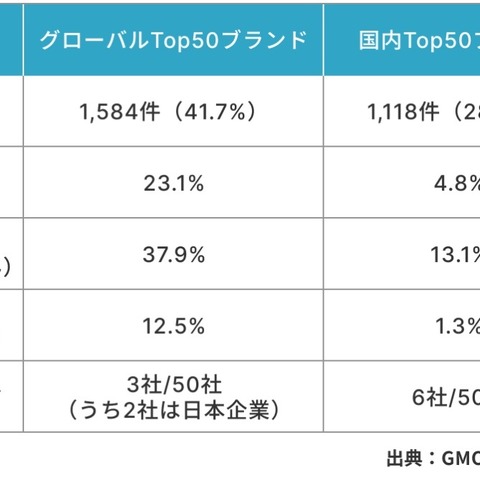
GMOブランドセキュリティ株式会社は4月7日、グローバルTop50ブランドおよび国内Top50ブランドのドメインを対象に「SPF」と「DMARC」の導入状況に関する調査の結果を発表した。
伊藤忠サイバー&インテリジェンス株式会社は4月3日、日本語ばらまきマルウェアメールの観測状況を同社ブログで発表した。
LINEヤフー株式会社は4月14日、なりすましメールにブランドアイコンが表示されているものがある事象について、注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、Adobe Acrobat および Reader の脆弱性について発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、GROWIにおける格納型クロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人 情報処理推進機構(IPA)は4月15日、「Microsoft 製品の脆弱性対策について(2026年4月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年4月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
東京都は4月2日、都市整備局と委託契約を締結した吉本興業株式会社での個人情報漏えいについて発表した。
ウェブサイト「FNJPNews」は4月3日、同ウェブサイトの改ざんについて発表した。
長野マラソン大会組織委員会は4月3日、メールアドレスの不適切な取扱いについて発表した。
金融庁は4月3日、デロイト トーマツ サイバー合同会社に委託した「金融機関のサードパーティ・サイバーセキュリティリスク管理強化に関する調査」の報告書等を公表した。



