
2026.11.01(日)
- 注目検索ワード
日本テレネット株式会社は3月17日、サイバー攻撃によるシステム障害の発生について発表した。
STARTDASH株式会社は4月14日、同社サービス「Kyuun」での個人情報漏えいの可能性について発表した。
株式会社時事通信フォトは4月14日、同社が運営するウェブサイトへの不正アクセスについて発表した。
モビリティプラットフォーム株式会社は4月14日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。
ストリートアカデミー株式会社は4月15日、1月16日に公表した同社が運営する学びのマーケット「ストアカ」での個人情報漏えい懸念について、調査結果を発表した。
株式会社ナンブは4月13日、同社委託先の東山産業株式会社への不正アクセスによる個人情報漏えいの可能性について発表した。
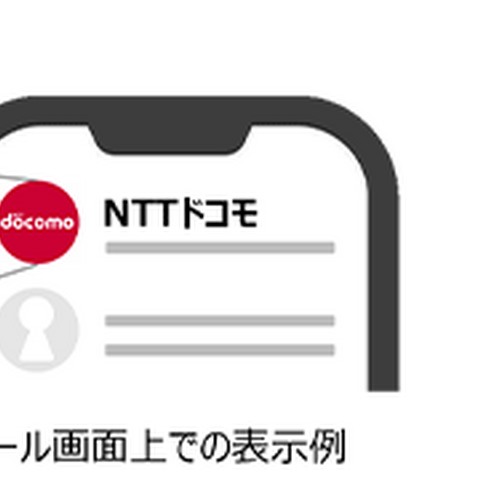
株式会社NTTドコモは4月28日、同社から送信するメールのなりすまし防止対策について発表した。

LRM株式会社は4月23日、セキュリティ教育クラウド「セキュリオ」の新機能として「ClickFix攻撃」および「QRフィッシング」を模したメール訓練機能のリリースを発表した。
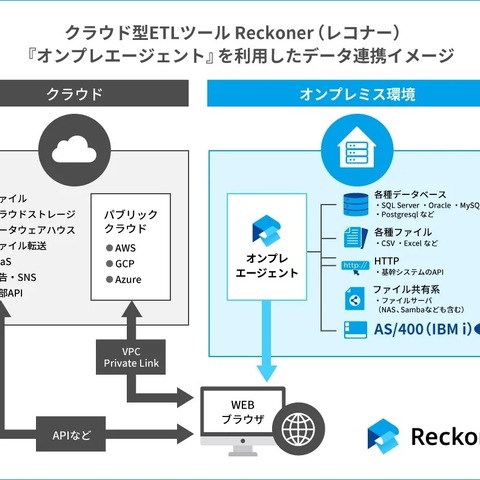
株式会社スリーシェイクは4月27日、クラウド型データ連携ツール「Reckoner」がAS/400(IBM i)とのデータ連携機能をリリースしたと発表した。
独立行政法人情報処理推進機構(IPA)は5月1日、Linuxにおける権限昇格の脆弱性について発表した。影響を受ける製品は以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月30日、リコー製Web Image Monitorを実装している複数のレーザープリンタおよび複合機(MFP)におけるオープンリダイレクトの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
パロアルトネットワークス株式会社は4月17日、「State of Cybersecurity 2026 - 国内民間企業・公共機関のサイバーセキュリティ施策と投資動向」の結果を公表した。
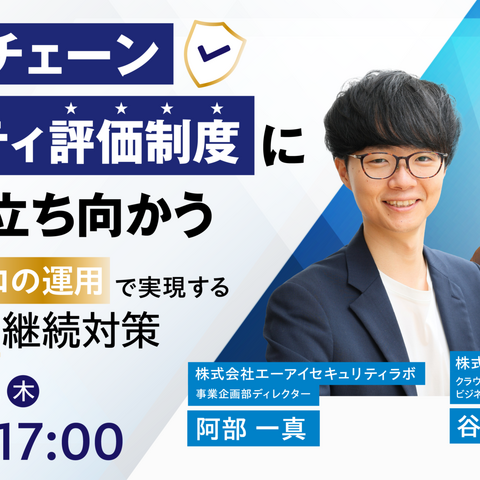
株式会社エーアイセキュリティラボは4月14日、株式会社ハートビーツと共催で、サプライチェーンセキュリティ評価制度における対策に関するウェビナーを5月14日に開催すると発表した。
東証プライム上場企業のイビデン株式会社は4月13日、同社ウェブサイトでの障害について発表した。
株式会社T&Dホールディングスは4月10日、保険代理店への出向者による不適切な情報持ち出しに関する調査結果を発表した。
日本郵船株式会社は4月9日、同社グループが利用する船舶燃料調達システムへの不正アクセスについて発表した。
アルプスアルパイン株式会社は4月27日、同社が利用している外部VPNシステムへの不正アクセスについて発表した。
内閣府沖縄総合事務局は4月28日、不正アクセスによる個人情報漏えいの可能性について発表した。
NordVPNは4月21日、脅威エクスポージャー管理プラットフォームNordStellarと共同で、ダークウェブマーケットプレイスの約75,000件の出品情報を分析した結果を発表した。
Cloudbase株式会社は4月27日、さくらインターネット株式会社とクラウドセキュリティ領域における業務提携に関する基本合意書を締結したと発表した。
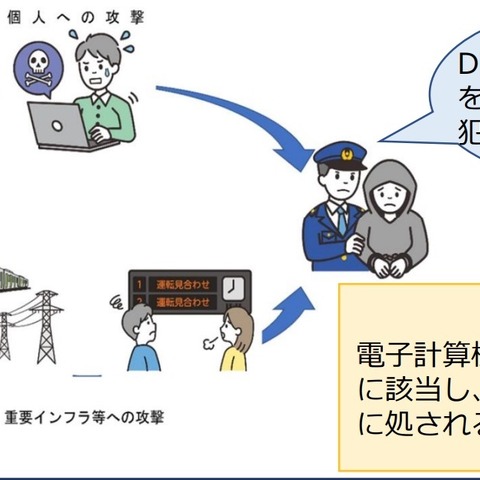
警察庁は4月27日、「サイバー警察局便りR8Vol.5」を公開した。
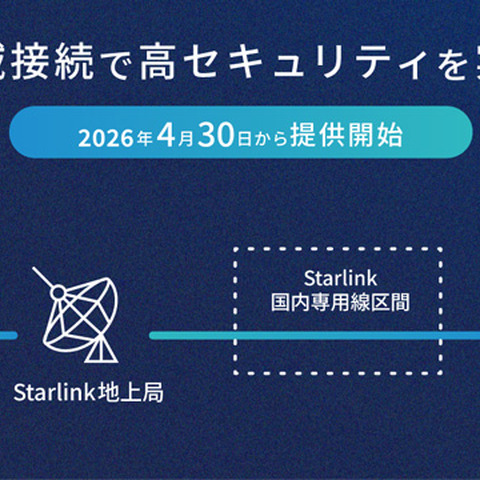
KDDI株式会社は4月23日、法人向けネットワークサービス「KDDI Wide Area Virtual Switch」(KDDI WVS)と、SpaceXが提供する衛星ブロードバンド「Starlink Business」を接続した閉域ネットワークサービスを4月30日から提供すると発表した。
NTT東日本株式会社は4月17日、物理セキュリティソリューション「BizDriveフィジカルセキュリティ」を同日から提供開始すると発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月16日、「DEF CON Singapore」のAerospace Villageに宇宙セキュリティに関するブースを出展すると発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月22日、「欧州CRA第14条(報告義務)直前対策セミナー~迫るタイムリミット、手遅れになる前に今やれること・やるべきこと~」を5月18日に開催すると発表した。
株式会社村田製作所は4月27日、3月6日に公表した同社のIT環境への不正アクセスについて、第三報を発表した。
米子信用金庫は4月24日、個人信用情報機関への誤登録について発表した。
株式会社オカムラは4月10日、タイ連結子会社への不正アクセスについて発表した。
医師・看護師向けの出版教育事業を手がける株式会社メディカ出版は4月9日、3月17日に公表したランサムウェア被害によるシステム障害について、第3報を発表した。
株式会社UPSIDERホールディングスは4月10日、4月1日に発生した同社サービスの決済やログイン機能等の停止について、調査結果を発表した。
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は4月16日、「セキュリティインシデント発生企業向け再発防止実践研修」の提供を、同日から開始すると発表した。
経済産業省は4月27日、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に係る不適切な勧誘への注意喚起を発表した。
埼玉県入間市は4月27日、入間市長になりすましたLINEアカウントやメール等への注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月27日、Cisco Secure Firewall ASAおよびCisco Secure FTDの脆弱性について発表した。影響を受けるシステムは以下の通り。
株式会社エーアイセキュリティラボは4月27日、同社の取締役副社長である安西真人氏が、米国Anthropic社のAIコーディングエージェント「Claude Code」における重大な脆弱性(CVE-2026-40068)を発見したと発表した。影響を受けるシステムは以下の通り。
HENNGE株式会社は4月23日、「HENNGE One」がSecureNavi株式会社のSOC2対応プラットフォーム「Fit&Gap」へのシングルサインオン連携に対応したと発表した。
HENNGE株式会社は4月15日、福岡で5月14、15日に開催される「地域×Tech 九州」に出展すると発表した。
株式会社エーアイセキュリティラボは4月24日、5月14日・15日に開催されるクラウドネイティブ会議実行委員会主催イベント「クラウドネイティブ会議」に出展・登壇すると発表した。
Sky株式会社は4月23日、「被害事例から学ぶ復旧と対策 ランサムウェアに感染 そのとき現場で起こっていたこと」を同社の「SKYSEA Client View」で公開した。
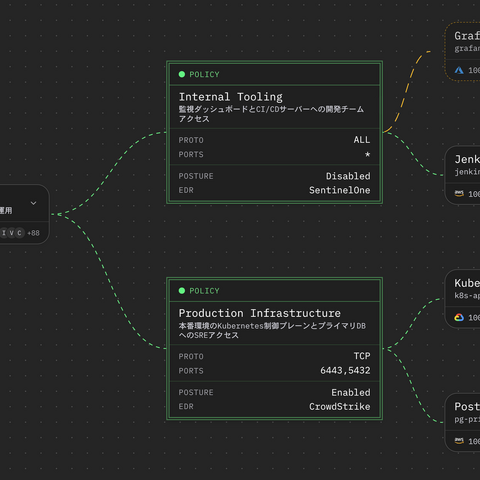
HENNGE株式会社は4月16日、クラウドセキュリティサービス「HENNGE One」で、従来型VPNの脆弱性を根本から解消する新サービス「HENNGE Mesh Network」を提供すると発表した。
HENNGE株式会社は4月16日、クラウドセキュリティサービス「HENNGE One」で、シングルサインオン(SSO)連携に非対応のWebサービスやシステムに対するパスワード管理サービス「HENNGE Password Manager」を提供すると発表した。
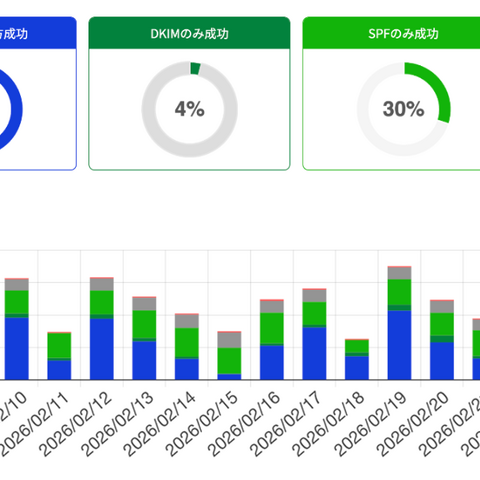
HENNGE株式会社は4月16日、クラウドセキュリティサービス「HENNGE One」で、自社ドメインを悪用したなりすましメールを検出、対策する新サービス「HENNGE Domain Protection」を提供すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月24日、Apache ActiveMQシリーズにおけるMQTTパケット検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、サイレックス・テクノロジー製SD-330ACおよびAMC Managerにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月16日、Arcserve製UDP ConsoleにおけるダミーのURLへリダイレクトされる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
HENNGE株式会社は4月15日、大阪で7月9、10日に開催される「自治体DX支援展 in 関西」に出展すると発表した。
株式会社いえらぶGROUPは4月8日、同社のクラウドサービスへの不正アクセスについて発表した。
株式会社システムソフトは4月8日、同社子会社でのランサムウェア被害の発生について発表した。
三井住友海上火災保険株式会社は4月24日、同社出向者による情報漏えいについて発表した。
奈良県奈良市は4月22日、市立奈良病院へのサイバー攻撃の疑いについて発表した。
株式会社はてなは4月24日、同社での不正な送金指示に起因する資金流出について発表した。
株式会社スリーシェイクは4月23日、「2026 Google Cloud Partner of the Year」で「Infrastructure Modernization Partner of the Year – Japan」を4月21日に受賞したと発表した。
東海大学は4月23日、同学と無関係なウェブサイトへの注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、CMS ALAYAにおけるSQLインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、LogonTracerにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月23日、GROWIにおける正規表現を用いたサービス運用妨害(ReDoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月17日、CubeCartにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、Ziostation2におけるパストラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、LiveOn MeetのWindows PC用クライアントインストーラおよびプラグインインストーラにおける任意のDLL読み込みの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
HENNGE株式会社は4月15日、仙台で7月23、24日に開催される「地域×Tech 東北」に出展すると発表した。
日本カーソリューションズ株式会社は4月7日、同社社員名簿と連絡先の流出について発表した。
株式会社ファインデックスは4月7日、同社コーポレートサイトでのアクセス不備について発表した。
株式会社青山メイン企画は4月6日、1月16日に公表したランサムウェア被害に伴う個人情報のき損と漏えいについて、第3報を発表した。



