
2026.11.05(木)
- 注目検索ワード

スパマーに雇われているのかどうか(大部分の他のCAPTCHA回避サービスのように)直接問い合わせると、bypasscaptcha.comはすぐに返事をよこした:
SwishPARKの敷地に入ったクルマは、すべてナンバープレートが読まれ、アカウントを確認するため、paythruのデータベースを通じて詳細が実行される。
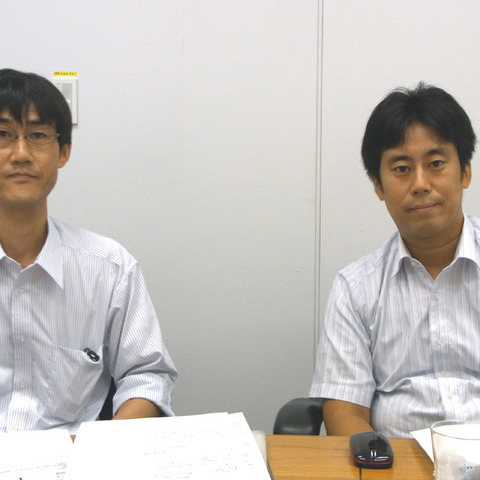
トレンドマイクロ株式会社は10月11日、都内で記者向けのブリーフィングを開催し、同社のサイバーインテリジェンスを支える特別チーム Forward Looking Threat Research(FTR)の3名のメンバーを紹介した。
開催予定の情報セキュリティ関連セミナー・勉強会情報
デジタルアーツ株式会社は10月17日、都内で販売パートナー総会を開き、中期ロードマップを発表した。
この和解合意に基づき、レドモンドはマルウェアにリンクするサブドメインはすべて、「ブラックリスト」に入れられ、Microsoftが管理するシンクホールにリダイレクトされるという条件で、3322.orgドメインのオペレーション再開を許可していた。
声明では「残念なことに、委員会の報告は我々が証明した米国、世界におけるネットワークセキュリティの実績を無視したばかりでなく、我々が提供した膨大な事実にも注意を払わなかった」と述べられており、その努力は実を結ばなかったようだ。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
Kempはイランが、アルカイダに関連するプロパガンダおよびリクルート組織Ansar al-Mujahideenを支援しているという彼の推測を撤回した。彼は、興味深い調査結果に注意をひこうと考えただけだと語った。
実際、不正行為を検知するうえでソフトウェアやシステムが活用されていたのは、全体の6%にすぎませんでした。このことから、内部不正の検知は非常に難しい、または、疑わしい行為や不正な行為を上手く検知できていないということが分かります。
先週一週間もっとも閲覧された記事のベスト10
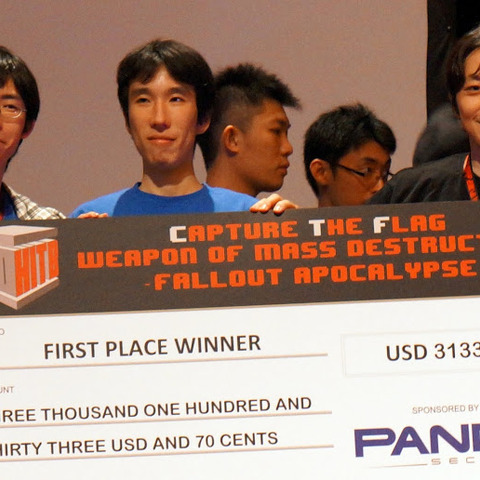
開催されたCTFでは、日本から参戦したチーム sutegoma2 が昨年につづき優勝し2連覇を達成した。HITB2012の模様を会場から20枚の写真でレポートする。
Cyber Europe 2012のシナリオは、技術的に現実的ないくつかの脅威を、全参加国のオンラインサービスに同時展開する、一つの分散型サービス拒否(DDoS)攻撃へと結びつけたものだ。
標的型サイバー攻撃の第1ステップは、メールを用い、人間という脆弱性を突いてくるケースが大半だ。今回の富士通研究所の技術は、その対策として重要なテストケースとなるだろう。
GeneWorksのテクノロジーは、セキュリティで守られた建物への侵入者に、物理的にタグ付けできる定着スプレーとしても応用できる。
クレジットカードやデビットカードを使ったオンライン決済のシーンで、パスワードを入力することでカードの正当な保有者であることを証明する技術がある。3-Dセキュアと呼ばれる通信プロトコルだ。
このハッシュ・テクニックはデジタル署名で使用されており、ソフトウェア・ダウンロードのコンテンツや他の暗号アプリケーションが不正操作されていないことが確認できる。
株式会社アクアシステムズは10月26日、Amazon Web Servicesを活用し、クラウド環境下でセキュアなデータベース運用管理を行うベストプラクティスに関するセミナーを開催する。
しかし、報告書の著者たちは、中国警察が正しい戦略を用いれば、これらプラットフォームに侵入している犯罪行為に大きな影響を及ぼすことができると証明することに熱心だ。
私達に影響を与えた主なデータポイントは、アシュアランス要件がプロテクション・プロファイルに入っていること、そしてすべての評価活動が達成可能、検証可能、客観的、反復可能ということでした。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
ScanNetSecurity読者の皆様
しかし、研究者たちは中国のアプローチにいくつか異なる点を発見した。メンバーのそれぞれが、コミュニケーションをとるのに一般のWebプラットフォームを、より頻繁に使用する傾向があるのだ:
先週一週間もっとも閲覧された記事のベスト10
Dell SecureWorksの研究者たちによれば、特定ドメイン名へのリファレンスといった手がかりと、スパイが残したマルウェアは、Comment Groupと呼ばれる中国のハッキングチームのデジタル指紋に符合し、同グループは、以前のサイバー・スパイ活動に関連があるとう。
続報では、悪意ある添付ファイル付きの危険な電子メールが防衛線をかいくぐって、誰かのデスクトップに到達し、それが開かれてマシンが感染したことが示唆されている。
開催予定の情報セキュリティ関連セミナー・勉強会情報
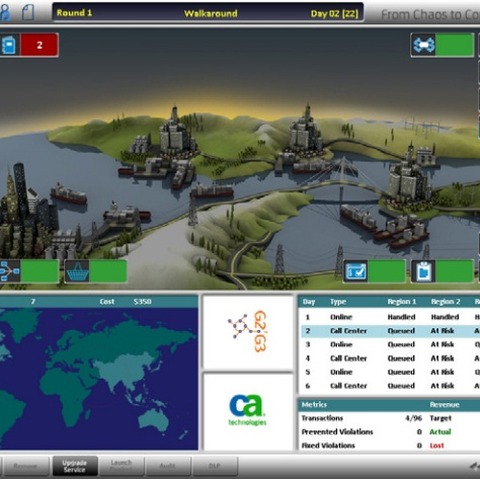
CA Technologiesは10月16日、企業のセキュリティ管理を疑似体験できる「Security Simulator ワークショップ」を都内で開催する。
このセキュリティ最大手企業は当初、名前の明かされていないサード・パーティのネットワークで、侵害により以前の企業製品用ソースコードがリークしたことを非難したが、後に、pcAnywhereおよび消費者向け製品のソースコードもさらされたことを認めた。
その象徴的な事例がネット選挙運動の禁止である。先進国に類を見ないほどの厳しい制限をしているが、利用自体「無い事」にしてしまっているので、法的責任・処罰などを定めることができず、かえって不正や妨害工作が事実上「野放し」になってしまっている。
氏が挙げた「三つの脆弱性」は、政治におけるインターネットの利用が今後も一層拡大し深化することが不可避である以上、避けて通れない重要な問題提起である。
「もし突然、PhoneとTelStopを含むアプリケーション・セレクターが現れたら、何かがTEL URIを実行したと分かる」と、Mullinerは彼のWebサイトで説明する。
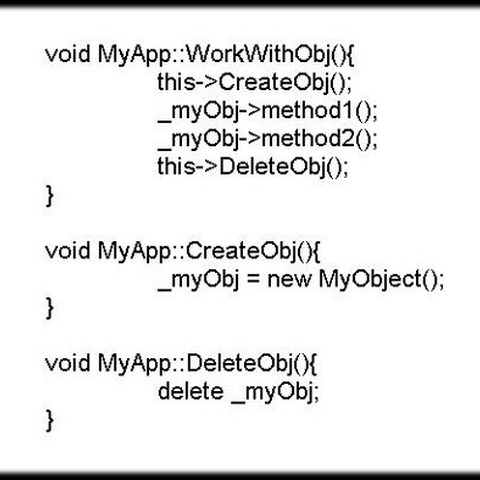
FFRIでは本件に関して調査を行い、独自にIn the wildの検体を入手し、その検体と攻撃に利用された脆弱性について以下に報告いたします。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
IPAでは2012年は『企業は情報が狙われ、個人は金銭が狙われる』傾向がより強まると警戒を促していた。その指摘通り、6-7月あたりから個人の金銭を狙ったネットバンキングにおける被害が急増・復活しているとの報道もある。
競合している暗号専門家チームは、ライバルのアルゴリズムを破るか、少なくとも潜在的な欠陥を明らかにする試みを行うよう推奨された。
先週一週間もっとも閲覧された記事のベスト1
研究者たちによれば、同脆弱性はチケットがカード上の残りの乗車回数を保存するが、購入した乗車回数が消費されても、カードを無効にする手続きを全く行わないという事実から来ている。
このセキュリティの欠陥は、(多少困難ではあるものの)中間者攻撃の実行にも使用できる可能性、もしくはATMやPOSターミナル上でマルウェアとともに使用される可能性があると、Bondは付け加える。
開催予定の情報セキュリティ関連セミナー・勉強会情報
Samsung Galaxy S3も侵入され、MWR Labsのチームにより無線NFCテクノロジーを使用して障害が生じさせられたが、iPhoneのハッキングの方がはるかに深刻な侵害と考えられている。
参加者は偽の政府ネットワークを分析して侵入の可能性を探し、直面する脅威を把握して防御する方法を提案する。それも、英国のますますきつくなる財布の紐を考慮に入れながら、だ。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
プランXは「リアルタイムかつ大規模に、そしてダイナミックなネットワーク環境でサイバー戦争を把握、計画、管理するための革命的テクノロジー」を求めている。
CA Security Reminder は、コンシューマライゼーションが進行する企業情報システムの情報セキュリティとアイデンティティ管理について考えます。
先週一週間もっとも閲覧された記事のベスト1
「攻撃はパケットを盗聴し、送信されるリクエストのサイズを獲得することができる。[ファイル名]パスを変えることによって、攻撃者はリクエスト・サイズを最小限に抑えようとすることができる。
開催予定の情報セキュリティ関連セミナー・勉強会情報
サイバーペテン師たちは最初、悪意あるコードを挿入して悪用可能なサイトを見つける必要があり、正当なサイトのユーザーを、Blackholeを利用した、ハッカーがコントロールするポータルからの攻撃にさらす。
Man-in-the-Browser (MITB) とはマルウェアがブラウザを乗っ取り、ユーザーは本物のWebサイトにアクセスしているように見えるのにも関わらず背後で悪意ある活動が行われてしまう攻撃です。
Shamoon通信モジュールにあるプログラミング・エラーは、同マルウェアが他のマルウェアをダウンロードし、実行できないことを意味している。
Torは通常、Web匿名化サービスとして知られているが、このテクノロジーは潜在的にボットネットの運用者によって利用され、IRCサーバを隠されたサービスとして構築する、手軽な方法も生み出す。
オープンガバメントが、単なる多くの人の共感を呼ぶ物語ではなく、社会を動かす、検証可能な概念となるためには、次の3つの脆弱性を解決する必要がある。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
2012年になり、クラウドコンピューティング、つまり具体的にはクラウドサービスとしてのアイデンティティ/アクセス管理(IAM)の実現性や熟成度について健全な批判を受けています。
先週一週間もっとも閲覧された記事のベスト10
Syrian Electronic Armyは、サウジアラビアが所有するAl Arabiya News、ロイターおよびハーバード大学Webサイトも標的とした。シリアでの数ヶ月間におよぶ内戦を追って来たWebに対して進行している、プロパガンダ攻撃の一環としてだ。
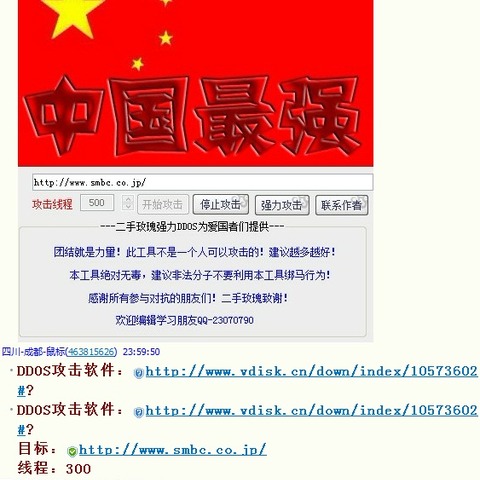
9月15日から、満州事変勃発記念日である9月18日にかけて、中国各地で反日デモが予定されている。釣魚島問題をめぐり「抵制日貨」(日本製品ボイコット)を旗印に掲げて街中を練り歩く今年の反日デモでは、いわゆる「サイバー攻撃」の出番がほとんど見られない。
同研究によれば、より人気のあるファイルをダウンロードする方が、より迅速に特定される傾向があるという。
リークされた情報は、ユーザーの一応は保護されたクッキーを解読するのに十分な手がかりを提供し、攻撃者は被害者になりすましてWebサイトへのセキュアな通信をハイジャックすることが可能になる。
開催予定の情報セキュリティ関連セミナー・勉強会情報
しかし、ベンダーのパッチ通知ではこの変更について文書化されていないため、顧客がまだそれを実装していない可能性もある。
昔、インターネットがない頃に、ネットが当たり前のインフラになった時代のことを思い描いたものだった。さまざまな夢のひとつに、ネットで実現される本当の民主主義があった。



