ScanNetSecurity記事一覧(13 ページ目) | ScanNetSecurity
2026.10.31(土)

ScanNetSecurityの記事一覧(13 ページ目)

「DEF CON 34」の CTF に GMOインターネットグループが参加 画像
製品・サービス・業界動向

「DEF CON 34」の CTF に GMOインターネットグループが参加

 GMOインターネットグループ株式会社は7月23日、8月6日から9日にアメリカ・ラスベガスで開催される世界最高峰のセキュリティカンファレンス「DEF CON 34」のCTFにグループ横断チームで参加すると発表した。
佐銀デジタルパートナーズのメールサーバに不正アクセス、スパムメール送信を確認 画像
インシデント・事故

佐銀デジタルパートナーズのメールサーバに不正アクセス、スパムメール送信を確認

 佐銀デジタルパートナーズ株式会社は7月8日、同社メールサーバへの不正アクセスによるスパムメール送信について発表した。
住友重機械工業の海外グループ会社に不正アクセス 画像
インシデント・事故

住友重機械工業の海外グループ会社に不正アクセス

 住友重機械工業株式会社は7月8日、海外グループ会社への不正アクセスについて発表した。
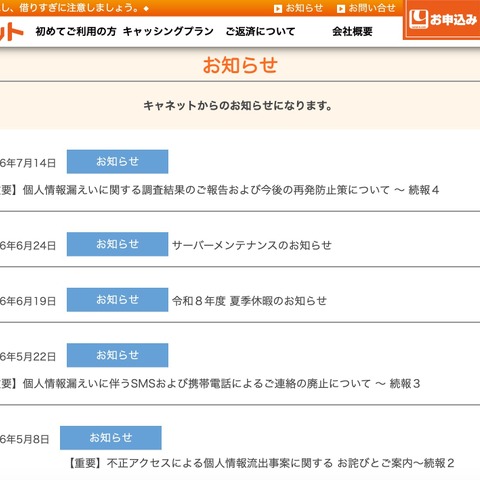
二次被害防止のためSMSと携帯電話からの電話連絡を全面廃止 ~ キャネット(鹿児島市)ホームページ内マイページに不正アクセス 画像
インシデント・事故

二次被害防止のためSMSと携帯電話からの電話連絡を全面廃止 ~ キャネット(鹿児島市)ホームページ内マイページに不正アクセス

 株式会社キャネット(鹿児島市)は7月14日、4月24日に公表した不正アクセスによる個人情報流出について、第4報を発表した。
キャネット(京都市)ホームページ内マイページへの不正アクセス、債務状況や金融機関口座情報が漏えいした可能性 画像
インシデント・事故

キャネット(京都市)ホームページ内マイページへの不正アクセス、債務状況や金融機関口座情報が漏えいした可能性

 株式会社キャネット(京都市)は7月9日、4月24日に公表した不正アクセスによる個人情報流出について、続報を発表した。
ニチレイグループへの不正アクセス、ヨシケイ商品の出庫に支障 画像
インシデント・事故

ニチレイグループへの不正アクセス、ヨシケイ商品の出庫に支障

 ヨシケイ開発株式会社は7月27日、ニチレイグループへの不正アクセスによるシステム障害の影響について発表した。
ニチレイロジグループへの不正アクセスに起因するシステム障害、KFC店舗への食材納品に影響 画像
インシデント・事故

ニチレイロジグループへの不正アクセスに起因するシステム障害、KFC店舗への食材納品に影響

 日本ケンタッキー・フライド・チキン株式会社は7月14日、物流委託先のシステム障害について発表した。

JIPDEC、改正個人情報保護法に伴うPマーク制度構築・運用指針の対応方針を公表 画像
製品・サービス・業界動向

JIPDEC、改正個人情報保護法に伴うPマーク制度構築・運用指針の対応方針を公表

 一般財団法人日本情報経済社会推進協会(JIPDEC)は7月22日、個人情報保護法改正に伴う構築・運用指針の対応について発表した。

WordPress利用組織の約20%で該当バージョン検出、「GMOサイバー攻撃ネットde診断 ASM」が「WP2Shell」対応を発表 画像
製品・サービス・業界動向

WordPress利用組織の約20%で該当バージョン検出、「GMOサイバー攻撃ネットde診断 ASM」が「WP2Shell」対応を発表

 GMOサイバーセキュリティ byイエラエ株式会社は7月24日、ASMツール「GMOサイバー攻撃ネットde診断 ASM」のWordPress本体の脆弱性「WP2Shell」への対応について発表した。
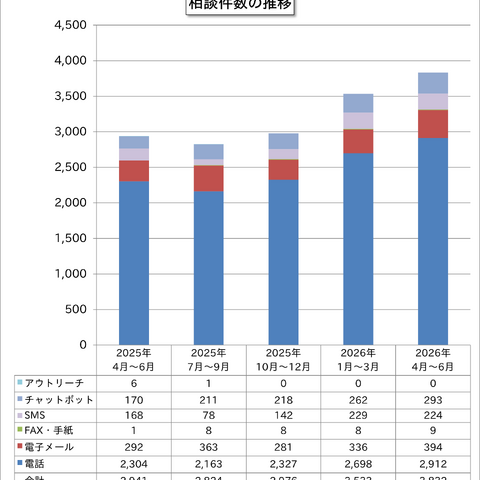
「偽警告」相談が再び急増 容疑者検挙後も増加傾向が続く ~ 2026年第2四半期 IPA 情報セキュリティ安心相談窓口の相談状況 画像
調査・レポート・白書・ガイドライン

「偽警告」相談が再び急増 容疑者検挙後も増加傾向が続く ~ 2026年第2四半期 IPA 情報セキュリティ安心相談窓口の相談状況

 独立行政法人情報処理推進機構(IPA)は7月22日、「情報セキュリティ安心相談窓口の相談状況[2026年第2四半期(4月~6月)]」を発表した。
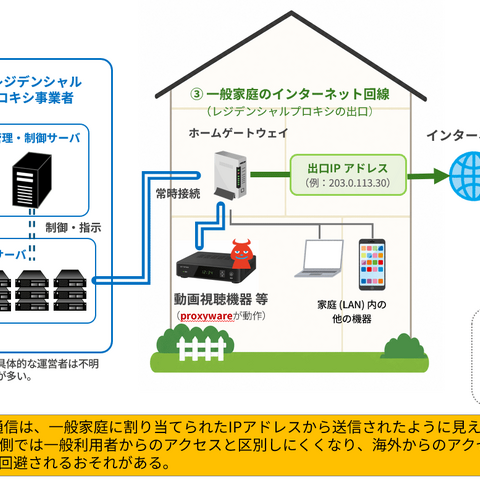
NICT・総務省・警察庁、家庭用 IoT を悪用する「レジデンシャルプロキシ」のファクトシート公表 画像
調査・レポート・白書・ガイドライン

NICT・総務省・警察庁、家庭用 IoT を悪用する「レジデンシャルプロキシ」のファクトシート公表

 国立研究開発法人情報通信研究機構(NICT)は7月21日、総務省及び警察庁と共同でファクトシート「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」を公表した。
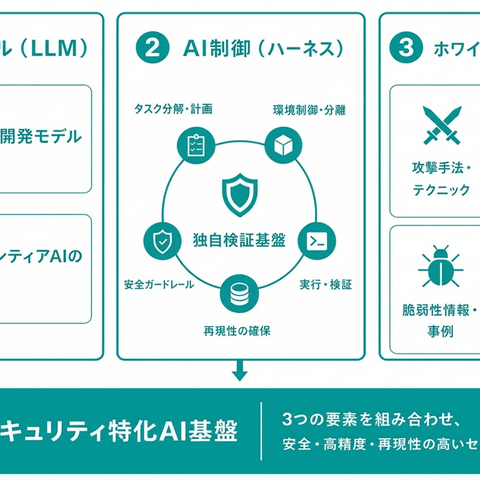
サイバーセキュリティ特化 AI 基盤「AIホワイトハッカー byGMO」を構築 画像
製品・サービス・業界動向

サイバーセキュリティ特化 AI 基盤「AIホワイトハッカー byGMO」を構築

 GMOサイバーセキュリティ byイエラエ株式会社は7月27日、フロンティアAIとホワイトハッカーの知見を掛け合わせたサイバーセキュリティ特化AI基盤「AIホワイトハッカー byGMO」を構築したと発表した。
象印マホービンの台湾連結子会社に不正アクセス、連結業績に与える影響は軽微 画像
インシデント・事故

象印マホービンの台湾連結子会社に不正アクセス、連結業績に与える影響は軽微

 象印マホービン株式会社は7月27日、5月13日に公表した台湾の連結子会社への不正アクセスについて、第2報を発表した。
メディア4u の SMS 送信システムへのサイバー攻撃、エンバーポイントの「SMSPubisher」にも影響 画像
インシデント・事故

メディア4u の SMS 送信システムへのサイバー攻撃、エンバーポイントの「SMSPubisher」にも影響

 エンバーポイント株式会社は7月15日、同社提供サービス「SMSPublisher」のOEM提供元での情報漏えいについて発表した。
9 月末でサービス終了 ~ 不正アクセス受けたデジタルギフトサービス 画像
インシデント・事故

9 月末でサービス終了 ~ 不正アクセス受けたデジタルギフトサービス

 株式会社サイバーエージェントは7月13日、同社のデジタルギフトサービス「ドットギフト」サービスの終了について発表した。
八王子学園にランサムウェア攻撃 画像
インシデント・事故

八王子学園にランサムウェア攻撃

 八王子学園八王子中学校・高等学校は7月13日、同校を標的にしたサイバー攻撃について発表した。

「個人情報の保護に関する法律等の一部を改正する法律」公布 画像
調査・レポート・白書・ガイドライン

「個人情報の保護に関する法律等の一部を改正する法律」公布

 個人情報保護委員会は7月17日、「個人情報の保護に関する法律等の一部を改正する法律」の公布について発表した。

家庭用 IoT 機器を悪用したサイバー攻撃、官民一体で対策推進 画像
製品・サービス・業界動向

家庭用 IoT 機器を悪用したサイバー攻撃、官民一体で対策推進

 総務省と警察庁は7月21日、家庭用IoT機器を悪用したサイバー攻撃への官民一体となった対策の推進について発表した。

PowerDNS Recursor に複数の脆弱性 画像
脆弱性と脅威

PowerDNS Recursor に複数の脆弱性

 株式会社日本レジストリサービス(JPRS)は7月27日、PowerDNS Recursorの脆弱性情報が公開されたと発表した。

GMOサイバーセキュリティ byイエラエ、篠田佳奈氏を社外取締役に選任 画像
製品・サービス・業界動向

GMOサイバーセキュリティ byイエラエ、篠田佳奈氏を社外取締役に選任

 GMOサイバーセキュリティ byイエラエ株式会社は7月22日、篠田佳奈氏を同日付で社外取締役に選任したと発表した。

IoT 製品メーカー向けに「JC-STAR★1評価内製化支援コース」を新設、9 / 18 セミナー開催 画像
製品・サービス・業界動向

IoT 製品メーカー向けに「JC-STAR★1評価内製化支援コース」を新設、9 / 18 セミナー開催

 GMOサイバーセキュリティ byイエラエ株式会社は7月23日、実践型セミナー「JC-STAR★1評価内製化支援コース」を新設し、9月18日にセミナーを開催すると発表した。
メディア4uのSMS送信システムにサイバー攻撃、個人情報漏えいと不正なSMS送信を確認 画像
インシデント・事故

メディア4uのSMS送信システムにサイバー攻撃、個人情報漏えいと不正なSMS送信を確認

 株式会社メディア4uは7月14日、SMS配信システムへの不正アクセスについて発表した。同社親会社である株式会社ファブリカホールディングスでも公表している。
野々市市職員が戸籍謄本を閲覧・印刷、減給処分に 画像
インシデント・事故

野々市市職員が戸籍謄本を閲覧・印刷、減給処分に

 石川県野々市市は7月13日、同市職員の懲戒処分について発表した。

ネットワークジャパンにランサムウェア攻撃、復旧と引き換えに暗号資産を要求する文書を設置 画像
インシデント・事故

ネットワークジャパンにランサムウェア攻撃、復旧と引き換えに暗号資産を要求する文書を設置

 株式会社ネットワークジャパンは7月9日、同社が利用している顧客管理システムへの不正アクセス(ランサムウェア事案)による個人情報の滅失および漏えいの可能性について発表した。
アフラック生命保険に不正アクセス、保険料振替口座が漏えいしたことを踏まえ金融機関と連携 画像
インシデント・事故

アフラック生命保険に不正アクセス、保険料振替口座が漏えいしたことを踏まえ金融機関と連携

 アフラック生命保険株式会社は7月13日、6月30日に公表した同社システムへの不正アクセスについて、第二報を発表した。文字のコピーができないPDFファイルで公開している。
はてな資金流出、捜査協力の一環と信じ込まされ会社資金の流出を招いたことを認定 画像
インシデント・事故

はてな資金流出、捜査協力の一環と信じ込まされ会社資金の流出を招いたことを認定

 株式会社はてなは7月24日、4月24日に公表した同社での不正な送金指示に起因する資金流出について、特別調査委員会による調査報告書を発表した。
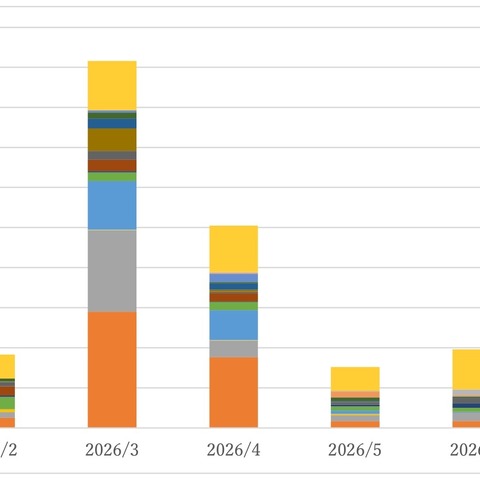
TwoFive、2026年上半期のフィッシングトレンドを公開 ~ Azure の悪用拡大 画像
調査・レポート・白書・ガイドライン

TwoFive、2026年上半期のフィッシングトレンドを公開 ~ Azure の悪用拡大

 株式会社TwoFiveは7月24日、国内フィッシングサイトの調査レポート「フィッシングトレンド」レポート最新版(2026年1月~6月)を発表した。

ガートナー、Tenable を AI を活用したエクスポージャー評価分野における「Company to Beat」に位置付け 画像
製品・サービス・業界動向

ガートナー、Tenable を AI を活用したエクスポージャー評価分野における「Company to Beat」に位置付け

Tenable Network Security Japan株式会社は7月8日、ガートナーのレポート「AI Vendor Race:Tenable Is the Company to Beat for AI-Powered Exposure Assessment」で、Tenable をAIを活用したエクスポージャー評価分野における「Company to Beat」に位置付けたことを発表した。

GitLab 19.2 リリース、AI エージェント活用や依存関係スキャンの自動修正に対応 画像
製品・サービス・業界動向

GitLab 19.2 リリース、AI エージェント活用や依存関係スキャンの自動修正に対応

 GitLab Inc.は7月23日、GitLab 19.2のリリースを発表した。

プロンプトインジェクション防止や最小権限適用を実現する「Okta for AI Agents」新機能 画像
製品・サービス・業界動向

プロンプトインジェクション防止や最小権限適用を実現する「Okta for AI Agents」新機能

 Okta Japan株式会社は7月24日、AIエージェント向けのアイデンティティ管理製品「Okta for AI Agents」の新機能を発表した。

ASMツール「GMOサイバー攻撃ネットde診断 ASM」が CVSS v4.0 に対応 画像
製品・サービス・業界動向

ASMツール「GMOサイバー攻撃ネットde診断 ASM」が CVSS v4.0 に対応

 GMOサイバーセキュリティ byイエラエ株式会社は7月23日、ASMツール「GMOサイバー攻撃ネットde診断 ASM」のCVSS v4.0への対応について発表した。

在大連領事事務所関係者を装ったなりすましメールに注意を呼びかけ 画像
脆弱性と脅威

在大連領事事務所関係者を装ったなりすましメールに注意を呼びかけ

 外務省は7月20日、在大連領事事務所関係者を装ったなりすましメールへの注意喚起を発表した。
福岡大学の委託先ノストラムに不正アクセス、攻撃者のサイト上に窃取したデータを公開する旨の告知 画像
インシデント・事故

福岡大学の委託先ノストラムに不正アクセス、攻撃者のサイト上に窃取したデータを公開する旨の告知

 福岡大学は7月9日、同学の委託先への不正アクセスについて発表した。

日本テレネットにランサムウェア型サイバー攻撃、データが外部に転送された痕跡は検出されず 画像
インシデント・事故

日本テレネットにランサムウェア型サイバー攻撃、データが外部に転送された痕跡は検出されず

 日本テレネット株式会社は6月12日、3月17日に公表した同社へのサイバー攻撃によるシステム障害について、調査結果を発表した。
リンドスポーツ、12 年前の顧客情報 3,075 件が流出の可能性 元 FAX 送信委託先へのサイバー攻撃で 画像
インシデント・事故

リンドスポーツ、12 年前の顧客情報 3,075 件が流出の可能性 元 FAX 送信委託先へのサイバー攻撃で

 株式会社リンドスポーツは7月13日、委託先企業への不正アクセスによる顧客情報流出の可能性について発表した。
ヴェレダ・ジャパン、公式オンラインショップへの不正アクセスを発表 個人情報流出の懸念でカード決済を一時停止 画像
インシデント・事故

ヴェレダ・ジャパン、公式オンラインショップへの不正アクセスを発表 個人情報流出の懸念でカード決済を一時停止

 株式会社ヴェレダ・ジャパンは7月8日、同社が運営する「ヴェレダ 公式オンラインショップ」への不正アクセスによるシステム侵害について発表した。

7 / 28 パシフィコ横浜開催「Japan Community Day」にスリーシェイクエンジニアが参加 画像
研修・セミナー・カンファレンス

7 / 28 パシフィコ横浜開催「Japan Community Day」にスリーシェイクエンジニアが参加

 株式会社スリーシェイクは7月24日、パシフィコ横浜で7月28日に開催される「Japan Community Day」で、同社エンジニアがトレーニングの講師を行うと発表した。

7 / 30・31開催の「第11回 関西教育ICT展」にHENNGEが出展 登壇 画像
研修・セミナー・カンファレンス

7 / 30・31開催の「第11回 関西教育ICT展」にHENNGEが出展 登壇

 HENNGE株式会社は7月23日、7月30日、31日に大阪で開催される「第11回 関西教育ICT展」に出展・登壇すると発表した。

圧縮ソフト「7-Zip」を装った偽ソフトウェアの裏に潜む巨大不正プロキシ事業 画像
調査・レポート・白書・ガイドライン

圧縮ソフト「7-Zip」を装った偽ソフトウェアの裏に潜む巨大不正プロキシ事業

 Infoblox株式会社は7月23日、圧縮ソフト「7-Zip」を装った偽ソフトウェアの裏に潜む巨大不正プロキシ事業について発表した。

ISC BIND に複数の脆弱性 画像
脆弱性と脅威

ISC BIND に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月23日、ISC BINDにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

バックアップソフトウェア「Duplicati」に不適切な権限割り当てに関する脆弱性 画像
脆弱性と脅威

バックアップソフトウェア「Duplicati」に不適切な権限割り当てに関する脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月23日、バックアップソフトウェア「Duplicati」における不適切な権限割り当てに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
HENNGE One 「ITreview Grid Award 2026 Summer」 7 部門で最高位 Leader 受賞 画像
製品・サービス・業界動向

HENNGE One 「ITreview Grid Award 2026 Summer」 7 部門で最高位 Leader 受賞

 HENNGE株式会社は7月17日、同社の企業向けクラウドセキュリティサービス「HENNGE One」が、「ITreview Grid Award 2026 Summer」の7部門で最高位となる「Leader」を受賞したと発表した。
海上ヘリ基地反対協議会に「極めて悪質なサイバー攻撃」 他団体の問合せフォーム悪用で大量自動返信 画像
インシデント・事故

海上ヘリ基地反対協議会に「極めて悪質なサイバー攻撃」 他団体の問合せフォーム悪用で大量自動返信

 海上ヘリ基地建設反対・平和と名護市政民主化を求める協議会は7月15日、同会メールアドレスを悪用したなりすまし送信行為について発表した。
「かなふく評価ガイド」にサイバー攻撃か、かながわ福祉サービス振興会がシステム停止を発表 画像
インシデント・事故

「かなふく評価ガイド」にサイバー攻撃か、かながわ福祉サービス振興会がシステム停止を発表

 公益社団法人かながわ福祉サービス振興会は6月24日、不正アクセスに伴うシステム停止について発表した。
メールアカウントに不正アクセスの日本オークション協会、二次被害防止で会員パスワードを強制リセット 画像
インシデント・事故

メールアカウントに不正アクセスの日本オークション協会、二次被害防止で会員パスワードを強制リセット

 株式会社日本オークション協会は6月24日、外部からの不正アクセスによる個人情報漏えいについて発表した。
都民向け金融セミナー公式サイトに攻撃の痕跡、申込者情報が一時消失するも復元完了 画像
インシデント・事故

都民向け金融セミナー公式サイトに攻撃の痕跡、申込者情報が一時消失するも復元完了

 東京都は7月8日、都が業務委託で運営する都民向け金融セミナーの公式ウェブサイトでの、申込者情報の一時的な消失について発表した。
Docker 設定とルータ不具合が原因 ~ ワサビの開発環境端末に不正アクセス 画像
インシデント・事故

Docker 設定とルータ不具合が原因 ~ ワサビの開発環境端末に不正アクセス

 株式会社ワサビは7月7日、同社の開発環境端末への不正アクセスについて発表した。

Oracle Java に脆弱性 画像
脆弱性と脅威

Oracle Java に脆弱性

 独立行政法人情報処理推進機構(IPA)は7月22日、Oracle Java の脆弱性対策について発表した。対象となるのは、サポートされている以下の Oracle 製品。

WordPress 6.9 以降で 2 件の脆弱性の組み合わせで遠隔コード実行の可能性 画像
脆弱性と脅威

WordPress 6.9 以降で 2 件の脆弱性の組み合わせで遠隔コード実行の可能性

 独立行政法人情報処理推進機構(IPA)は7月22日、WordPressの脆弱性(CVE-2026-60137、CVE-2026-63030:wp2shell)について発表した。影響を受けるシステムは以下の通り。

ランサムウェアの主因は ID 侵害 ~ ソフォス「ランサムウェアの現状2026年版」 画像
調査・レポート・白書・ガイドライン

ランサムウェアの主因は ID 侵害 ~ ソフォス「ランサムウェアの現状2026年版」

 ソフォス株式会社は7月16日、今年で7回目となる年次報告書「ランサムウェアの現状2026年版」を発表した。

Tenable One Cloud Exposure が米政府認証「FedRAMP High」と「IL5」を取得 画像
製品・サービス・業界動向

Tenable One Cloud Exposure が米政府認証「FedRAMP High」と「IL5」を取得

 Tenable Network Security Japan株式会社は6月29日、「Tenable One Cloud Exposure」が米国政府の最も厳格なセキュリティ認証の一つであるFedRAMP High および Impact Level(IL)5の承認を取得したと発表した。
標的型攻撃メール訓練サービス「HENNGE Tadrill」が MCP サーバ提供 画像
製品・サービス・業界動向

標的型攻撃メール訓練サービス「HENNGE Tadrill」が MCP サーバ提供

 HENNGE株式会社は7月15日、標的型攻撃メールへの訓練サービス「HENNGE Tadrill」で、Model Context Protocol(MCP)サーバの提供を開始すると発表した。

AI エージェントのセキュリティをどう担保するか? Okta Japan が 8 / 5 に最新アップデート公開 画像
研修・セミナー・カンファレンス

AI エージェントのセキュリティをどう担保するか? Okta Japan が 8 / 5 に最新アップデート公開PR

 Okta Japan株式会社は8月5日に、オンラインイベント「AIエージェントのセキュリティをより具体的に Okta for AI Agentsの最新・アップデート情報を一挙公開」を開催すると発表した。
富山県立大学の Microsoft 365 学生アカウントから大量の迷惑メール送信 画像
インシデント・事故

富山県立大学の Microsoft 365 学生アカウントから大量の迷惑メール送信

 公立大学法人富山県立大学は7月3日、学生のクラウドサービスアカウント及び学生団体の公式ホームページに対する不正アクセスについて発表した。文字の選択やコピーができない状態で公開している。
日本大学の学生・卒業生 9 名のアカウントに不正アクセス、スパムメール送信の踏み台に 画像
インシデント・事故

日本大学の学生・卒業生 9 名のアカウントに不正アクセス、スパムメール送信の踏み台に

 日本大学は7月6日、不正アクセスによる迷惑メール発信について発表した。

一般社団法人日本ご当地キャラクター協会の NAS がランサムウェア感染 画像
インシデント・事故

一般社団法人日本ご当地キャラクター協会の NAS がランサムウェア感染

 一般社団法人日本ご当地キャラクター協会は6月29日、ランサムウェア感染によるキャラクター連絡先データ流出の可能性について発表した。
取引先装うフィッシングメール受信、偽サイトでメールアカウントの認証情報入力 画像
インシデント・事故

取引先装うフィッシングメール受信、偽サイトでメールアカウントの認証情報入力

 株式会社スペースは6月29日、不正アクセスによるフィッシングメール送信について発表した。

Drupal プラグイン「AI Agents」に不正な認証の脆弱性 画像
脆弱性と脅威

Drupal プラグイン「AI Agents」に不正な認証の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、Drupalプラグイン「AI Agents」における不正な認証の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

非接触型ICカード技術 FeliCa の一部のICチップに脆弱性 画像
脆弱性と脅威

非接触型ICカード技術 FeliCa の一部のICチップに脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、非接触型ICカード技術FeliCaの一部のICチップにおける脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

WordPress の深刻度「緊急」脆弱性「wp2shell 」の概要と対応指針 ~ GMO Flatt Security 解説 画像
脆弱性と脅威

WordPress の深刻度「緊急」脆弱性「wp2shell 」の概要と対応指針 ~ GMO Flatt Security 解説

 GMO Flatt Security株式会社は7月18日、WordPressの深刻度「緊急」脆弱性「wp2shell 」の概要と対応指針について、同社公式ブログで発表した。

日立システムズと MBSD が協業「Fusion SOCサービス」立ち上げ 画像
製品・サービス・業界動向

日立システムズと MBSD が協業「Fusion SOCサービス」立ち上げ

 株式会社日立システムズと三井物産セキュアディレクション株式会社(MBSD)は7月14日、サイバーセキュリティ事業における協業を開始すると発表した。
HENNGE、コーポレートエンジニア向けコミュニティ「情シスSlack(corp-engr)」のスポンサーに 画像
製品・サービス・業界動向

HENNGE、コーポレートエンジニア向けコミュニティ「情シスSlack(corp-engr)」のスポンサーに

 HENNGE株式会社は7月14日、コーポレートエンジニア向けコミュニティ「情シスSlack(corp-engr)」のスポンサーに就任したと発表した。
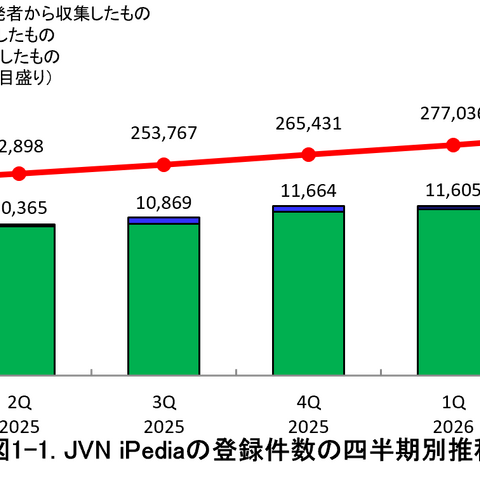
AI ツールの脆弱性登録が増加傾向、OpenClaw や Open WebUI もランクイン ~ 2026年 第2四半期「JVN iPedia」登録状況 画像
調査・レポート・白書・ガイドライン

AI ツールの脆弱性登録が増加傾向、OpenClaw や Open WebUI もランクイン ~ 2026年 第2四半期「JVN iPedia」登録状況

 独立行政法人情報処理推進機構(IPA)は7月15日、2026年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

  1. 先頭
  2. 前
  3. 8
  4. 9
  5. 10
  6. 11
  7. 12
  8. 13
  9. 14
  10. 15
  11. 16
  12. 17
  13. 18
  14. …
  15. 20
  16. 30
  17. 40
  18. 50
  19. 次
  20. 最後
Page 13 of 643
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×