
2026.10.30(金)
- 注目検索ワード
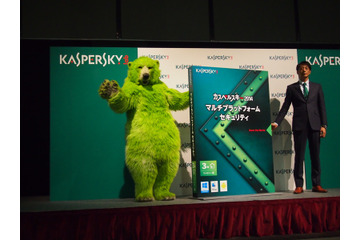
カスペルスキーは、コンシューマー向けセキュリティ製品の最新版「カスペルスキー 2014 マルチプラットフォーム セキュリティ」を11月14日より発売すると発表した。
IPAおよびJPCERT/CCは、アイ・オー・データ機器が提供するLAN 接続型ハードディスク「RockDisk」にクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
トレンドマイクロは、ARPスプーフィングを利用した攻撃を自動化するハッキングツールを9月に確認したとブログで発表した。
ラックは、警察のサイバー犯罪捜査技術向上に協力すると発表した。
5回目となる今回は、3日目の11月28日午後に行われるプログラム「DNS DAY」について、株式会社日本レジストリサービスの坂口智哉氏に語っていただいた。

もう我々は何を信じるべきなのか分からない。NSA が暗号化のソフトウェア、ハードウェアに手を加えようとしているという確かな証拠が我々には与えられており、また常識的に考えるなら、おそらく(それを行っているのは)NSA だけではないだろう。

イクシアは、高性能データセンター向けの新しい「PerfectStorm」検証テスト・プラットフォームを発表した。
SNSにおける「プロフィール画像」に関する意識レポート第二弾(アドビ)他
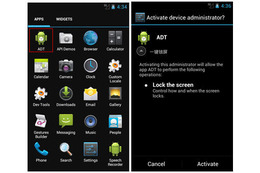
Dr.WEBは、韓国のAndroidユーザから個人情報を盗む新たなトロイの木馬について注意喚起を発表した。
IPAおよびJPCERT/CCは、Tyler Technologiesが提供する「TaxWeb」に複数の脆弱性が存在すると「JVN」で発表した。現時点で対策方法は公開されていない。
IPAは、2013年第3四半期(7月から9月)における「サイバー情報共有イニシアティブ(J-CSIP)運用状況:」を公開した。
トレンドマイクロは、同社TrendLabsが「Facebook」や「Twitter」「YouTube」といった人気のWebサイト上でハロウィンを題材としたいくつかの詐欺行為を確認したとブログで発表した。

西日本電信電話(NTT西日本)は10月27日に、同社管内において、「ひかり電話サービス」を誤って利用停止したことを発表した。現在はすでに回復している。

現在のMDM市場では、通信キャリア各社が推奨する純正MDMをOEM提供している、オプティムやBizMobileなどの国内ベンダが大きく提供数を伸ばしている特徴がある。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します

「現実の運用で問題なのは、防御性能もさることながら、過剰検知というか誤検知ですね、正常系をブロックしてしまう、これがとても問題です」
マクニカネットワークス株式会社と株式会社ボックス・ジャパンは10月23日、千葉県美浜区幕張でクラウドストレージサービス「Box」の事業戦略発表会を行った。

エムオーテックス株式会社は、IT資産管理製品「LanScope Cat」の最新バージョンの提供を開始した。
4回目となる今回は、3日目の11月28日午前に行われるプログラム「サイバー犯罪の動向と対策、インターネットのセキュリティと通信の秘密」について、日本インターネットプロバイダー協会の木村孝氏に語っていただいた。
10月23日にはセブン&アイグループのネットショッピングサイト、セブンネットショッピングに不正ログイン攻撃が行われ、最大15万165件のカード番号が流出したことが発表されているんだにゃー。
その機関は、データが主要な「インターネットの通過ポイント」を通過する際、そのデータを捕らえる。したがって彼らは、Google や Yahoo! のサーバ内部からデータを吸い上げる必要がない。そのため、欲しい情報を公式に要求する必要もない。

NTTアイティは10月24日、ソーシャルメディアリスニングサービス「評Ban」について、最新版となるVer.3.1を11月1日より提供開始することを発表した。
先週一週間もっとも閲覧された記事のベスト10

KADOKAWAアスキー・メディアワークス ブランドカンパニーと角川アスキー総合研究所は10月18日、共同で実施した『子どもライフスタイル調査2013夏』の結果を公表した。

日本マイクロソフトは10月23日、パブリッククラウドサービス「Windows Azure」において、「Windows Azure Backup」の正式運用を開始した。

MMD研究所は10月23日、「インターネットトラブルに関する実態調査」の結果を発表した。調査期間は9月24日~26日で、10代~50代のスマートフォンまたはパソコンからインターネットを利用している1,118人から回答を得た。

エースチャイルドは10月22日、ネット上のいじめ、出会い系、犯罪、個人情報漏えいなどの危険から子どもを守るWebサービス『filii(フィリー)』を発表した。10月25日よりベータ版を無償提供する。

創刊15周年記念のノベルティとして届いた手ぬぐいを使ってみたのでレポートするにゃー。
手ぬぐいはお弁当を包むのにぴったりなんだにゃー。ScanNetSecurity編集部の編集員のお弁当を包んでみたよ。
「実はレンタルサーバーにWAFって結構入ってまして、さくらも入ってますし。だからうまく活用していただければ、あとSQLインジェクションくらいは止めてくれると思うんで、それだけでもだいぶ違いますよね」
ニュースメディアのハッキング、4大事件簿(カスペルスキー:ブログ)他
ファイア・アイは、モバイル機器経由で侵入する脅威から企業データを防御するクラウド・ベースの新たなソリューション「FireEye Mobile Threat Prevention」を発表した。
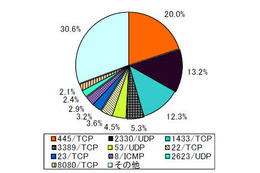
警察庁は、@policeにおいて2013年第2四半期(7~9月)のインターネット観測結果等を発表した。
3回目となる今回は、初日の11月26日午後に行われるプログラム「S4標的型攻撃の現状と対策 2013」について、JPCERTコーディネーションセンターの満永拓邦氏に語っていただいた。

ついに僕のてぬぐいが届いたんだにゃー。ひとりでは運べないほどのずっしりと重い箱で届いたよ。
iOS 7.0.3およびセキュリティアップデートを公開(アップル)他
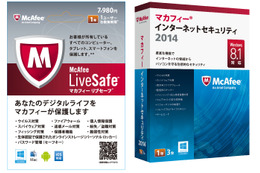
マカフィーは、Windows 8.1に対応した個人向け2014年版セキュリティソフトのラインアップを発表した。

サイファー・テックは、iPhone・iPadなどのiOSデバイス向けPDFドキュメント漏えい防止サービス「CypherGuard PDF for iOS」を開発、11月より提供開始する。
IPAおよびJPCERT/CCは、DrayTek Corporationの提供するxDSLルータ「DrayTek Vigor2700」のWeb管理画面にコマンドインジェクションの脆弱性が存在すると「(JVN」で発表した。
OWASPは、「OWASP Top 10-2013:The Ten Most Critical Web Application Security Risks」の日本語版を公開した。
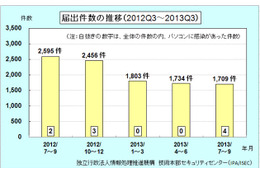
IPA技術本部 セキュリティセンターは、2013年第3四半期(7月~9月)の「コンピュータウイルス・不正アクセス届出状況および相談受付状況」を発表した。
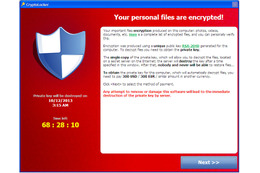
トレンドマイクロは、最新版の「身代金要求型不正プログラム」とされる「CryptoLocker」についてブログで詳細情報を紹介している。
この詐欺は「カード利用者の詳細情報や、より複雑な他の情報を盗み出すスキマー」を必要としない ATM 詐欺だ。SafenSoft によると、Ploutus ベースの攻撃は、これまでのところ店外設置の ATM を標的としているという。
開催予定の情報セキュリティ関連セミナー・勉強会情報

情報通信研究機構(NICT)は10月22日、「SSL」(Secure Socket Layer)の脆弱性を検証するシステム「XPIA」(エクスピア)を構築したことを発表した。

アップルは23日、iOSの最新版となる「iOS 7.0.3」の提供を開始した。「iCloudキーチェーン」といった新機能や、ロック画面のパスコードを回避できる問題を修正などの改善が行われる。

IDC Japanは10月21日、国内クライアントPC市場におけるOS別PCの出荷台数と稼働台数の予測を発表した。

ウェザーニューズは10月22日、台風26号で被災した伊豆大島の最新情報を配信する「伊豆大島土砂災害特設サイト」を開設した。スマートフォンアプリ「ウェザーニュースタッチ」、インターネットサイト「ウェザーニュース」から閲覧可能。

気象庁が10月23日9時50分に発表した台風情報によると、非常に強い台風27号(フランシスコ)は、強い勢力を維持しながら沖縄に接近し、その後、進行方向を次第に北東に変える見込みという。

NTTドコモは21日、一時中断していた「Disney Mobile on docomo N-03E」のOSアップデートを23日から再開すると発表した。

セブンネットショッピングは10月23日、同社が運営するECサイト「セブンネットショッピング」において、外部からなりすましによる不正なアクセスがあり、第三者に顧客情報を不正に閲覧された可能性があることを発表した。

前回決まったデザインだけど、同じような模様ばかりでおもしろくないから、内緒で僕がいたずらをしたよ。
「Blackhole Exploit Kit」作成者が逮捕、アンダーグラウンドの反応は?(トレンドマイクロ:ブログ)他

CODE BLUE事務局は、カンファレンス「CODE BLUE」を2014年2月17日および18日に東京・ソラシティカンファレンスセンターにおいて開催する。

Googleは、非営利団体や小規模グループ向けのDDoS攻撃軽減対策「Project Shield」を発表した。

大正大学は、同学学生の個人情報が記録されたUSBメモリの紛失が判明したと発表した。

VOYAGE GROUPは、ポイントサイト「ECナビ」において、外部からの機械的な大量アクセスが発生し、登録ユーザ本人以外の第三者による不正なログインが発生した可能性を確認したと発表した。
「お名前.com」の一部サービスが不正アクセスを受け、不正アクセスの実証コードが脆弱性情報を扱うメーリングリストへ投稿された。
日立は、同社のセキュリティ情報サイト「HIRT」においてセキュリティ情報を公開した。

アドビは、「SNSにおける『プロフィール画像』に関する意識レポート」を発表した。
トレンドマイクロは、セキュリティの最新情報を閲覧できる無料のWindowsストアアプリ「トレンドマイクロ コネクト」を、Windows ストアにて公開したと発表した。
「これは NSA が検知を回避する方法であり、そして中流レベルのオペレータを、いわゆる『サイバー戦士』に変えている方法でもある。彼らが熟練したハッカーであるというわけではなく、その手順が彼らのために仕事をしているということだ」

連載2回目となる今回は、初日の11月26日に行われる5時間プログラム「荒ぶるインターネットを乗りこなす! ルーティング&ルーティングセキュリティ」について、JPNICの岡田雅之氏とJANOGの平井則輔氏に語っていただいた。
ZABBIX の httpmon.php および複数の JSON API に SQL インジェクションの脆弱性が報告されました。


