
2026.10.11(日)
- 注目検索ワード


大阪府茨木市と岸和田市、千葉県芝山町は3月、委託事業者のサーバに不正アクセスがあり個人情報流出の可能性が判明したと発表した。

5 回目となった「MBSD Cybersecurity Challenges 2020」では、脆弱性診断やフォレンジックを取り上げてきたこれまでの回とはがらりと異なる内容となった。テーマはずばり「教育」だ。
昨今、滑走路から飛び立つ飛行機は少ないが、航空業界に技術提供を行う SITA 社が「サイバー攻撃」を受けた後、大量の乗客データがサーバから離陸するのを止めることはできなかった。

警察庁は3月8日、令和2年度サイバーセキュリティ政策会議の報告書等を公開した。
北海道旭川市は3月5日、同市の業務委託先の社内サーバーが不正アクセスによりウイルス感染し、社内サーバ内のデータが暗号化され使用不能となり市営住宅の入居者情報が流出した可能性が判明したと発表した。

社会福祉法人朝日新聞厚生文化事業団は3月2日、同事業団が使用する寄付の受付ページに対する不正な操作により、寄付を行った4名の個人情報が外部の第三者から閲覧されたことが判明したと発表した。

全日本空輸株式会社(ANA)は3月6日、SITA社システムへの不正アクセスによるANAマイレージクラブ会員情報の漏えいについて発表した。

私見ですが、現在中国の APT グループは、2018 年以降から大きく変容している印象を持っています。現在の脅威アクターを知る上でも本レポートは参考になるものだと思います。

公安調査庁は3月5日、国内外で深刻さを増すサイバー空間における脅威の概況等について広く周知するため「サイバー空間における脅威の概況2021」を公表した。
日本マイクロソフト株式会社は3月5日、新たな国家支援型サイバー攻撃について同社のブログで発表した。米国時間3月2日に公開された「New nation-state cyberattacks」の抄訳をもとに掲載している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、GMOインサイト製のE START製品のインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社東急ホテルズは3月4日、関係者へのテスト用として設定したメールが誤って顧客に配信されたことが判明したと発表した。
認定NPO法人キャンサーネットジャパンは3月4日、同法人のスタッフ間の内部メールが、過去のセミナー参加者や支援者のメールアドレスに誤送信されたことが判明したと発表した。
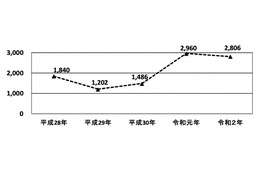
総務省、経済産業省及び警察庁は3月4日、「不正アクセス行為の禁止等に関する法律」(平成11年法律第128号)第10条第1項の規定に基づき、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況を公表した。
株式会社日立製作所は3月4日、IoT機器などの製品セキュリティにおける脅威・脆弱性情報を収集・分析する「脅威インテリジェンス提供サービス(AI機能強化版)」を4月1日から販売開始すると発表した。
株式会社SHIFT SECURITYは3月4日、Salesforce向け無償セキュリティ診断の申込み受付の開始を発表した。
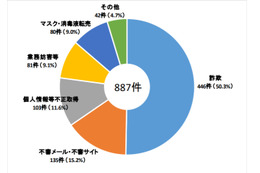
警察庁は、「令和2年におけるサイバー空間をめぐる脅威の情勢等について」を発表した。
独立行政法人情報処理推進機構(IPA)、一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、トレンドマイクロ製ウイルスバスタークラウド(Windows 版)におけるコードインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
警察庁は3月5日、脆弱性が存在する複数のIoT機器を標的としたアクセスの増加等についてレポートを発表した。
日本航空株式会社(JAL)は3月5日、SITA社セキュリティ事故によるJALマイレージバンク会員情報の漏えいについて発表した。
埼玉県は3月2日、保健医療政策課にて3月1日、2日開催の「医療従事者等接種のワクチン分配に関する説明会」の参加者に対し、誤って接種予定者リストを送信したことが判明したと発表した。
ソフトバンク株式会社は3月4日、訪問販売代理店等にて同社の携帯電話サービスなどの契約手続きを行った顧客の情報が不正取得されたことが判明したと発表した。
独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。
佐賀県佐賀市は3月2日、同市Webサイトにて問い合わせ等の際に添付された個人情報を含む画像データがインターネット上で閲覧可能な状態であったことが判明したと発表した。
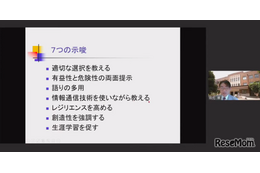
文部科学省は2021年2月16日、 オンラインセミナー「with コロナ時代の情報モラルを考える!」をメディア開発綜研とともに開催した。青少年がインターネットに正しく向き合うためにすべきことについて、具体的な事例の紹介を通じて考える機会の創造を目的として実施された。
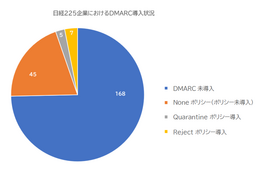
日本プルーフポイント株式会社は3月1日、Eメールの安全性に関して分析を行い、日本における現状と課題、考察をまとめ発表した。同社では2021年2月、日経225企業および日本の1府12省庁におけるEメール認証の調査結果を実施している。
独立行政法人情報処理推進機構(IPA)は3月3日、Microsoft Exchange Server の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
公正取引委員会は2月26日、同会の事務総局経済取引局総務課が過去のアンケートで収集した個人情報が含まれるファイルを外部の2団体及び1事業者に対しメール送信したことが判明したと発表した。
>> あらすじと主な登場人物
>> #NoMoreFake 第9回「フェイクニュースパイプライン」
イギリスではロックダウン下で学習する子供たちのために教育省が学校にノートパソコンを提供しているが、ある回の出荷で PC にマルウェアが仕込まれていた。本誌 The Register が独占報道を行った。
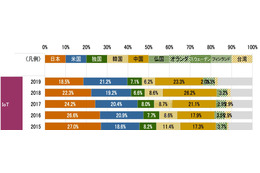
総務省は3月2日、「IoT国際競争力指標(2019年実績)」をとりまとめ公表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月2日、Apache Tomcat の脆弱性に対するアップデート公開について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社コナミデジタルエンタテインメントと株式会社コナミアミューズメントは3月1日、同社外のクラウド型顧客管理システムに第三者から不正アクセスがあり、顧客情報の一部流出を確認したと発表した。
株式会社NTTデータ数理システムは2月26日、同社主催イベントに関するメール送信時に顧客の個人情報を流出したと発表した。
日本通運株式会社は3月1日、同社パソコンへの不正アクセスによる情報流出の可能性について発表した。
株や投資をやらない人にはピンとこないかもしれないが、昨年、現代の「ロビンフッド」がウォール街や大手ファンドを相手に暴れまわった。
「ビジネスOSINT」という言葉をご存じだろうか。1年ほど前から海外では使われ出している言葉だという。公開情報をベースとした企業向けの高度な情報分析のことだ。日本ハッカー協会 代表理事 杉浦隆幸氏がビジネスOSINTについて解説する。
日本電気株式会社(NEC)は3月1日、セキュリティ設計・実装能力を備えた人材の育成と適正人材の発掘を目的とした演習型の教育サービスを同日から提供開始すると発表した。
株式会社みずほ銀行は3月1日、2月28日午前から発生したシステム不具合について3月1日午後3時現在で当該システムは復旧した旨を発表した。
長野県長野市は3月1日、窓口でのマイナンバーカードに関する手続きの一部ができない事象が発生したと発表した。
ホーユー株式会社は2月26日、同社がクラウド型顧客管理システムで管理するお客様相談室の個人情報に対し、外部の第三者からの不正アクセスがを確認したと発表した。
日本生命保険相互会社は2月18日、一部報道機関で報道された同社の契約者向けサービス「ずっともっとサービス」のサンクスマイルの同社社員による不正利用について発表した。

「災い転じて」ではないが、さまざまな講演やイベントがオンライン化され、配信され、かつ講演動画が積極的にアーカイブされ公開されるようになったのは、with コロナ時代の肯定的な側面のひとつかもしれない。
さまざまな講演やイベントがオンライン化され、配信され、かつ講演動画が積極的にアーカイブされ公開されるようになったのは、with コロナ時代の肯定的な側面のひとつかもしれない。
2020 年 2 月に、CMS Web アプリケーションである CMS Made Simple に、遠隔から任意のコード実行が可能となる脆弱性が報告されています。
総務省は2月26日、2021年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。
NRIセキュアテクノロジーズ株式会社は2月26日、2月11日にオンライン形式で開催したCTF形式ハッキングトーナメント「NRI Secure NetWars 2020」の開催報告を公表した。

アドビ株式会社は2月26日、電子サイン使用に関するグローバル調査を実施し、調査結果を発表した。

ワンビ株式会社とネットアップ合同会社は2月25日、総務省が定めるコンピュータ・ストレージのデータ消去ガイドラインに沿ったデータ消去機能と、ADECが認証する消去証明書の発行機能を備えたソリューションを3月1日から提供開始すると発表した。
一般財団法人東北電気保安協会は2月19日、顧客情報がインターネット上で閲覧可能になっていることが判明したと発表した。
日本を代表するセキュリティカンファレンスのひとつである Security Days が今春、「Security Days Spring 2021」として開催される。本稿では ScanNetSecurity 読者に特におすすめしたい講演を、5 つ厳選して紹介する。
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。

こうしたいわば「クラウド SOC 難民」に対して、クラウドの監視がうまくいかない構成と、成功する構成の違いなどを紹介しつつ、SHIFT SECURITY が 1 月からサービス開始した、監視サービスの機能を解説する。
株式会社キングジムは2月25日、同社を騙るSNS偽アカウントからの不正メッセージに注意を呼びかけている。

株式会社セキュアヴェイルは2月25日、同社の100%子会社として昨年8月20日に設立した株式会社LogStareと共同で設計・開発したログ転送モジュール「okurun.jar(おくるんじゃ)」の無償提供を同日から開始すると発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月25日、VMware vCenter Serverの脆弱性について発表した。影響を受けるシステムは以下の通り。

大阪府は2月22日、個人情報が記載された書類の誤送付について発表した。

神奈川県横浜市は2月26日、市立中学校の教諭が卒業遠足での指導中に生徒名簿を紛失したことが判明したと発表した。

パナソニック健康保険組合松下記念病院は2月24日、同病院内にてノート型パソコン1台を2月16日に紛失したと発表した。

クラウドサービスなどを提供する株式会社トゥモロー・ネットは2月12日、同社社員のメールアカウントから大量の迷惑メールが送信されたと発表した。
兵庫県神戸市は2月9日、クラウド型会員情報管理システムを活用して運用する同市の情報共有アプリ「KOBEぽすと」システムへの第三者からの不正アクセスを確認したと発表した。
一般財団法人電気工事技術講習センターは2月22日、同センターが実施する「第一種電気工事士定期講習」にて、受講者の個人情報がインターネット上で閲覧可能な状態であったことが判明したと発表した。


