
2026.10.11(日)
- 注目検索ワード


独立行政法人情報処理推進機構(IPA)は3月18日、「企業における営業秘密管理に関する実態調査2020」を公開した。

一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社アイ・ティ・アール(ITR)は3月18日、「企業IT利活用動向調査2021」の一部結果を速報として発表した。
警察庁は3月18日、スマートフォン決済サービスを利用した不正振替事犯に係る対策実施について発表した。
中部国際空港株式会社は3月17日、同社が実施する訪日外国人向けアンケートにて回答者の名前をはじめとする回答結果が別の回答者に閲覧できる状況であったことが判明したと発表した。

大阪府は3月16日、大阪府立狭山池博物館の開館20周年安藤忠雄記念講演会の参加者募集の結果公表の際、申込者の個人情報が入ったデータをWebサイトに誤掲載したことが判明したと発表した。
株式会社コダマは3月18日、同社が運営するハムやソーセージ等を扱う「コダマオンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
国立研究開発法人海洋研究開発機構(JAMSTEC)は3月18日、同機構職員になりすましてのVPN接続による基幹ネットワークシステムへの不正アクセスが3月16日に判明したと発表した。
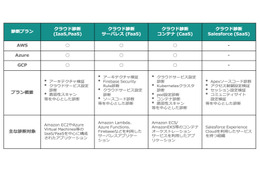
株式会社イエラエセキュリティは3月18日、クラウドサービスを利用する企業向けに「クラウド診断」サービスを同日から提供開始すると発表した。
株式会社イエラエセキュリティとクラスメソッド株式会社は3月18日、AWSを利用する企業向けに「クラウド診断」および「対策サポート」の提供を同日から販売開始すると発表した。
マクニカネットワークス株式会社は3月16日、クラウドサービスの利用が増加する中で人事異動の時期に発生するID管理のリスクについて注意喚起を行っている。
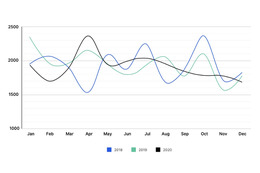
米国のサイバーセキュリティ企業Impervaは3月、「The State of Vulnerabilities in 2020(2020年における脆弱性の現状)」についてまとめたレポートを公開した。

株式会社ラックは3月17日、日本マイクロソフト株式会社と協力しテレワークの常態化やクラウドシフトなどによるIT環境の変化に対応した、セキュリティオペレーションセンターの新たな運用ポイントをまとめた「ゼロトラスト時代のSOC構築と運用ガイドライン」を同日公開した。
LINE株式会社は3月17日、同社が提供するコミュニケーションアプリ「LINE」の国内ユーザーの日本国外での個人情報の取り扱いに関する報道について見解を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、WordPress 用プラグイン Paid Memberships Pro における SQL インジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日本経済新聞社は3月17日、同社の海外現地法人である日経中国(香港)社と日経香港支局で使用しているメールアカウントの一部に不正アクセスがあり、海外顧客の氏名などの個人情報が流出した可能性が判明したと発表した。

学習塾「武田塾」を運営する株式会社A.verは3月13日、同社がフランチャイズ契約を結ぶ武田塾柏校での口コミ投稿指示の調査報告とお詫びを発表した。
独立行政法人国際協力機構(JICA)は3月16日、同機構が運営する国際キャリア総合情報サイト「PARTNER」で利用する外部のクラウド型システムに対し、第三者から不正アクセスがあり情報の一部閲覧が判明したと発表した。

>> あらすじと主な登場人物
>> #NoMoreFake 第11回「普通でない普通」
2021 年 1 月に、PHP による Web アプリケーション構築フレームワークである Laravel に、遠隔からの任意のコード実行が可能となる脆弱性が報告されています。
日本マイクロソフト株式会社は3月16日、オンプレミスの Exchange Server を狙った攻撃に関連した脅威に対し緩和ツールのリリースを発表した。
セキュリティインシデントの社内共有や対策の見直し等の改善を図る取組みの実施については、月1回以上の頻度で開催が23.5%、四半期ごとに開催が25.5%であったが、全く開催していないも4.1%あった。
新生フィナンシャル株式会社は3月5日、同社の「レイクALSA」会員専用サービスにて悪意ある第三者からの不正ログインが判明したと発表した。

東京都足立区は3月5日、同区がコンサルティング業務を委託するランドブレイン株式会社のサーバが第三者からのサイバー攻撃でコンピューターウイルスに感染し、情報流出の可能性が判明したと発表した。
企業イメージ以上に、既存顧客のサービスをどうするか、この責任は大企業では逃れられない。逆に逃れたいなら、出資という形で別会社にする。この線引きによって、事件が発生していない他社においても、必要な対応、責任が見えてくる
株式会社ユービーセキュアは3月15日、脆弱性管理ソリューション「Tenable」の販売開始を発表した。
イー・ガーディアン株式会社は3月15日、グループ会社である株式会社ジェイピー・セキュアが提供する純国産ホスト型WAF「SiteGuard Server Edition」のNginx版がFreeBSD 11と12の動作サポートを開始したと発表した。
NPO法人デジタル・フォレンジック研究会は3月15日、2020年12月8日に開催した「第17回デジタル・フォレンジック・コミュニティ2020 in TOKYO 2日目」で実施した「2020年度デジタル・フォレンジック普及状況WEBアンケート調査」報告書を公開した。

厚生労働省沖縄労働局は3月12日、同局が実施する「実践型地域雇用創造事業」の講座申し込みシステムにおいて個人情報が漏えいした可能性が判明したと発表した。
株式会社京・月待庵は3月15日、同社が運営する豆菓子販売サイト「京・月待庵オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
今回、評論家・サイバーミステリ作家である一田和樹氏に寄稿していただいたのは、氏が「デジタル権威主義パッケージ」と呼ぶ、主に中華人民共和国が、その影響力を海外に輸出し、その増大と浸透を行う政治社会的ツールの解説です。
株式会社イエラエセキュリティとBSIグループジャパン株式会社、 BSI Professional Services Japan 株式会社は3月15日、IoT機器におけるセキュリティ基準の標準化実現に向け、協業開始すると発表した。

2020年(令和2年)にSNSに起因する事犯の被害を受けた18歳未満の子どもは1,819人にのぼることが2021年3月12日、警察庁の調査結果より明らかになった。被害者は中高生が9割近くにのぼり、利用したSNSは「Twitter」が全体の35.3%を占めた。

株式会社アドバンテッジリスクマネジメントは3月10日、同社が東京海上日動メディカルサービス株式会社、ネオス株式会社と共同提供する「アドバンテッジEAP」での「お問い合わせフォーム」情報のログデータが外部から閲覧可能な状態であった事案について再発防止策を発表した
情報セキュリティ企業の Qualys、同社のクラウドベースの脆弱性検知テクノロジー、その SSL サーバーテスト Web ページが、ランサムウェア攻撃の被害に遭ったようだ。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、MagicConnect クライアントプログラムのインストーラにおける DLL 読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人日本コンピュータセキュリティインシデント対応チーム協議会(日本シーサート協議会)は3月10日、同会で翻訳した「FIRST CSIRT Services Framework v2.1 日本語版」を公開した。
クラウドストライク 株式会社は3月10日、「2021 CrowdStrike Global Threat Report(2021年版CrowdStrikeグローバル脅威レポート)」を公開した。
株式会社日本レジストリサービス(JPRS)は3月12日、Windows DNSサーバの脆弱性情報を公開した。

一般社団法人サービスデザイン推進協議会は、「IT導入補助金2020」のWebサイトにてIT導入支援事業者を装った悪質な事業者に注意を呼びかけている。

愛知県名古屋市は3月9日、住民票の写しを別人に交付したことによる個人情報の漏えいについて発表した。
東京都葛飾区は3月10日、第三者からの不正アクセスで同区が保有するメールアドレスが不正利用されたと発表した。

株式会社龍村美術織物は3月11日、同社が運営する「龍村美術織物オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

複数のプレイヤーが生き残っているにもかかわらず、マッチが強制終了してしまいます。

4つあるセンターの1つが完全に焼失。被害は甚大です。
この情報を資料に載せたとしてもクラウドストライクの製品やサービスが売れることには直接関わらないから、これも教科書的にはまちがいだ。

レガシーのアンチウイルスによる定期スキャン結果をレポーティングすることが定常業務に組み込まれていたりする企業では、レガシーアンチウイルスを使いながら、併用してNGAVを導入、NGAVの能力が検証され、かつ運用がこなれてきた段階でスイッチを行う場合もあるという。

日本アイ・ビー・エム株式会社は3月3日、米国IBM Securityで2月24日に公表された「IBM X-Force脅威インテリジェンス・インデックス2021」を発表した。個人情報入力不要。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月8日、GROWI における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社ブロードバンドセキュリティ(BBSec)は3月10日、現状の可視化(リスクアセスメント)とゼロトラスト実現のための計画策定を支援する「情報セキュリティリスクアセスメント for ゼロトラスト」を同日から開始したと発表した。

NRIセキュアテクノロジーズ株式会社は3月10日、電子決済サービスを提供する企業に向けて「電子決済セキュリティリスク評価サービス」を同日から提供すると発表した。
株式会社LogStareは3月10日、親会社である株式会社セキュアヴェイルと共同で、ネットワーク・ログ監視に特化したオウンドメディア「Knowledge Stare」のオープンを発表した。
BSIグループジャパン株式会社は3月10日、株式会社イエラエセキュリティと共催で3月24日に「IoTセキュリティのあるべき姿」セミナーをオンライン形式で行うと発表した。
株式会社理経は3月10日、鉄道の車両間や車両と地上間での無線接続、駅での高速データオフロードを可能にするイスラエルRADWIN社「TerraBridge」の販売開始を発表した。
独立行政法人 情報処理推進機構(IPA)は3月10日、「Microsoft 製品の脆弱性対策について(2021年3月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2021年3月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
Webサイト閲覧のための証明書で使用する暗号アルゴリズム「TLS 1.0および1.1」の廃止が進んでおり、対応していないWebサイトは表示されなくなる可能性がある。
特定非営利活動法人CWS Japanは3月9日、同会メールアカウントに第三者からの不正アクセスがあり、該アカウントから複数のメールが送信されたことが判明したと発表した。
総務省は3月10日、楽天モバイル株式会社に対し個人情報の漏えい及び通信の秘密の漏えい事案に関し、個人情報及び通信の秘密の保護の徹底を図るとともに、再発防止策を含む対策等を早急に講じ、その実施結果を報告するよう文書で指導したと発表した。

株式会社アーバンリサーチは3月10日、同社が運営するメンズ・レディースウェアなどを扱う「アーバンリサーチ公式オンラインストア」に対し、外部から不正アクセスがあり、同社保有の個人情報が流出した可能性が判明した。
M&Aのプロセスにおいて見落とされがちな重要な考慮事項の1つにサイバーセキュリティがあります。この3部構成のブログ・シリーズでは、M&Aにおけるサイバーセキュリティの重要な役割について説明します。今回は、最初のフェーズであるデューデリジェンスについてです。
2020年より提供を開始したフォレンジック調査サービス。ここではそんなフォレンジック調査について、主人公「家良さん」とともにWeb漫画にてご紹介します。

>> あらすじと主な登場人物
>> #NoMoreFake 第10回「フェイクニュースのつくりかた」

キヤノンマーケティングジャパン株式会社は3月9日、2020年の国内マルウェア検出状況に関する年間レポートを公開した。同レポートでは、2020年に検出されたマルウェア、および発生したサイバー攻撃事例について解説している。
株式会社SMBC信託銀行とSMBC日興証券株式会社は3月8日、クラウド型口座開設サービスへの第三者からの不正アクセスについて発表した。


