
2026.10.11(日)
- 注目検索ワード


Trend Micro Control Manager (TMCM) のアドホッククエリモジュールに SQL インジェクションの脆弱性が報告されました。
新たな形式の偽ウイルス対策ソフト「System Progressive Protection」登場(マカフィー:ブログ)他
ACCSによると愛知県豊橋署は10月19日、オンラインストレージ会社のサーバにビジネスソフトのデータを記録・蔵置していた、大阪府のアルバイト男性を著作権法違反の疑いで名古屋地検豊橋支部に送致した。
IPAおよびJPCERT/CCは、Mutiny Limitedが提供する「Mutiny」の設定画面にコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
警察庁は、2012年9月の「特殊詐欺の認知・検挙状況等について」を発表した。

IPA/ISECは、2012年第3四半期における「ソフトウェア等の脆弱性関連情報に関する届出状況」を発表した。
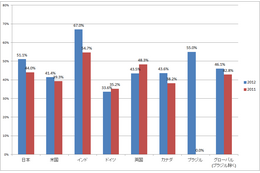
トレンドマイクロは、同社の年次グローバルクラウドセキュリティ調査の結果を発表した。調査結果によると、データセキュリティのトラブルや問題がもっとも多く発生しているのはインド、ブラジルであることが判明した。
投稿削除の問題は、中国固有のものと考えられており、Web大手のBaiduが先頃、人気のBaidu Tiebaサイトでユーザー生成コンテンツを削除する見返りに賄賂を受け取った容疑で、4人の従業員をクビにすることを余儀なくされたという事件もあった。

IDC Japanは22日、2011年の国内モバイルセキュリティ市場規模実績と2016年までの予測を発表した。

乳幼児の肺炎の原因ともなる「RSウイルス感染症」が7月以降増加しており、10月1日-7日の報告数が発生動向調査を開始して以来最多の5,007件にのぼることが10月19日、国立感染症研究所の調べにより明らかになった。

自動車部品やエアロパーツを製造する中小企業のポンド(本社・大分県別府市)は、9月に完成したばかりの製品を出品した。「ライフアーマー」(命の鎧)と名付けられた球体の防災シェルターだ。
Apple社がiOS 6でユーザの追跡を再開。追跡を無効にする方法(ソフォス)他

ソフトイーサは、遠隔操作ウイルスによる冤罪防止のための通信記録・プロセス起動記録ソフトウェア「パケット警察」を新たに開発、フリーウェアとして無償でダウンロード提供を開始した。

日立ソリューションズは、文書管理システム「ラビニティ One」とハイパーギアの「HGSEALED for Doc ラビニティ One連携」との組み合わせを実現する「ラビニティ Security 連携オプション」の販売を開始する。
ネットオフは、同社の一部サーバに対し不正アクセスの可能性があり、携帯電話サイトを利用した顧客の個人情報が流出した可能性があると発表した。
エフセキュアは、米国防長官Leon E. Panettaが「アメリカ合衆国は外国のコンピュータハッカーによる『サイバー真珠湾』攻撃の可能性に直面している」と警告したことについてブログで解説している。
トレンドマイクロは、情報収集機能を備えた最新ツール「Mini Flame」についての綿密な解析結果をブログで発表した。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
UDIDは上手く行ったが、それを読み込むアプリケーションを防ぐ方法は無く、多くのアプリケーション、そして広告主は穏便にUDIDを使用していたが、顧客はプライバシーについていらだち始め、Appleは(開発者にやんわりと警告した後)これを停止した。
アクセシビリティ・プログラムが目指すのは、法的要件の範囲に留まることなく、すべてのユーザにとって効率的で使いやすいソリューション の作成を推進することです。
先週一週間もっとも閲覧された記事のベスト10

SEECATでは、水難被害者などを探索できるユニークな水中ロボットなども数多く展示されていた。たとえば東陽テクニカは米国の汎用遠隔操作水中ロボット「SEAMOR ROV」や水中偵察ロボット「Seaglider」などを出展。いずれも東日本大震災で実際に投入されたものだ。

東京ビッグサイトにて開催された「危機管理産業展2012」(RISCON TOKYO)と、併催の「テロ対策特殊装備展'12」(SEECAT)では、普段お目にかかれない危機管理に関するさまざな製品やソリューションが展示されていた。
特殊な感染手法を用いるトロイの木馬(Dr.WEB)他
日本IBMは、特権ユーザのログインIDを一元管理するソフトウェア製品「IBM Security Privileged Identity Manager V1.0(PIM)」を発表した。
IPAおよびJPCERT/CCは、OTRSが提供する「Open Technology Real Services」にクロスサイトスクリプティング(XSS)の脆弱性が存在すると「JVN」で発表した。

IPAは、2012年第3四半期(7月から9月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。Androidアプリの脆弱性が急増している。

トレンドマイクロは、遠隔操作で犯罪予告を行う不正プログラム「BKDR_SYSIE.A」について、同プログラムの専用駆除ツールを無償公開した。
スパマーに雇われているのかどうか(大部分の他のCAPTCHA回避サービスのように)直接問い合わせると、bypasscaptcha.comはすぐに返事をよこした:

東京都教育委員会は10月17日、2012年7月から9月末までの学校裏サイトの監視結果を公表した。7月1日〜9月30日の3か月間に検出された不適切な書込み件数は2,949件。このうち、自殺・自傷をほのめかす書き込みは5件あった。

「危機管理産業展(RISCON TOKYO)2012」が10月17日、東京ビッグサイトで開幕した。同展は防災・防犯などリスク管理に関する展示会で、今回は国内外から313の企業・団体が出展した。

ジャストシステムは18日、Windows 8に対応した総合セキュリティソフト「JUSTインターネットセキュリティ」最新版を公開した。初期費用、更新料ともに無料。広告非表示の「JUSTインターネットセキュリティ 月額版」は月額315円(税込)。
This Machine Kills Secrets(エフセキュアブログ)他

NTTデータ イントラマートは、NTTソフトウェアの提供する認証基盤製品「TrustBind/Federation Manager」の販売を10月25日より開始する。
ソフォスは、2012年7月から9月のスパム送信国ワースト12に関する最新のレポートを発表した。
Kasperskyは、厳選標的型のサイバースパイ活動用に開発された新種の悪性プログラム「miniFlame」を発見した。

シマンテックは、「シマンテック インテリジェンス レポート 2012年9月度(日本語版)」を発表した。
これといった収穫はなかったが、いくつか気になることがわかってきた。会社に残っている社員は、個人情報漏洩をそれほど深刻に受け止めていない。まあ、深刻な影響を受けた人間は退職したからいないわけなので、当然と言えば当然だ。
社内にマルウェアが潜入すると、まず最初に行うことは社内ネットワークの情報取得です。ここで重要なのは、こうした攻撃基盤構築時の物色の多くが、あくまで社内ネットワーク内で行われることにより、従来の入口・出口対策では検知できないことです。
オンプレミス環境では最下層の物理的な部分まで制御することができましたが、クラウドを利用すると見えない部分、触れない部分が出てきます。そうした制限により、オンプレミス環境と同じセキュリティ対策を適用できないケースがある点に注意が必要です。
SwishPARKの敷地に入ったクルマは、すべてナンバープレートが読まれ、アカウントを確認するため、paythruのデータベースを通じて詳細が実行される。
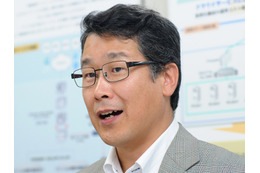
トレンドマイクロ株式会社は10月11日、都内で記者向けのブリーフィングを開催し、同社のサイバーインテリジェンスを支える特別チーム Forward Looking Threat Research(FTR)の3名のメンバーを紹介した。
開催予定の情報セキュリティ関連セミナー・勉強会情報
デジタルアーツ株式会社は10月17日、都内で販売パートナー総会を開き、中期ロードマップを発表した。
複数の米国の銀行を狙った詐欺活動について(トレンドマイクロ:ブログ)他
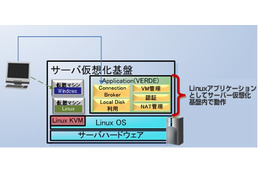
日立ソリューションズは、米Virtual Bridges社の仮想化ソフトウェア「VERDE」の提供を10月18日より開始する。
ACCSはによると、福岡県警サイバー犯罪対策課と、うきは署、朝倉署、小郡署は、「WinMX」を通じてゲームソフトを権利者に無断でアップロードし送信できる状態にしていた男性3名を逮捕した。
IPAは、Oracle社がセキュリティパッチを公開したことを受け、Oracle Javaの脆弱性対策について注意喚起を発表した。
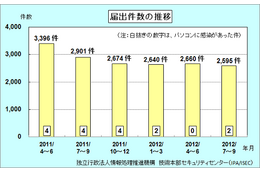
IPA技術本部 セキュリティセンターは、2012年第3四半期の「コンピュータウイルス・不正アクセスの届出状況および相談受付状況」を発表した。
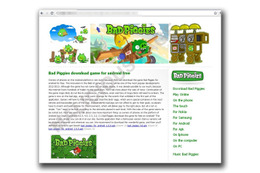
トレンドマイクロは、ゲームアプリ「Bad Piggies」の偽バージョンを確認した。
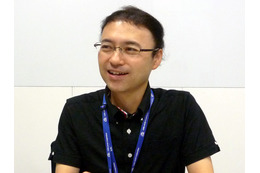
標的型サイバー攻撃の実態と、対策製品の種類と用途、具体的製品名称、それぞれの有効性について、最新のサイバー脅威に詳しい株式会社ラックの上級サイバー分析官、岩井博樹氏に聞いた。
この和解合意に基づき、レドモンドはマルウェアにリンクするサブドメインはすべて、「ブラックリスト」に入れられ、Microsoftが管理するシンクホールにリダイレクトされるという条件で、3322.orgドメインのオペレーション再開を許可していた。
ちかごろパソコンの遠隔操作による不正な行為が発覚した。マカフィーMcAfee Labs東京の本城信輔主任研究員が、15日付のMcAfee Blogで最近の事件をうけて「遠隔操作の機能をもつマルウェアは種類が多い」と警告している。
Trend Micro InterScan Messaging Security Suite (InterScan MSS) の管理コンソールにXSSおよびCSRFの脆弱性が報告されました。
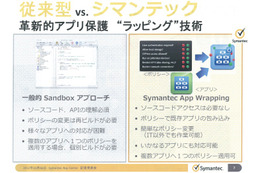
シマンテックは、企業向けモバイルアプリケーション管理(MAM)の新ソリューション「Symantec App Center」の提供を開始した。
来週:「世界戦争」(エフセキュアブログ)他
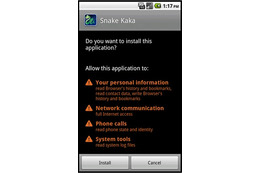
フォーティネットジャパンは、脅威動向調査の結果を発表した。この3カ月でAndroidベースのモバイルアドウェアが活性化している。
エムティーアイは、同社が提供する複数のサービスに対して不正アクセスが行われ、ユーザの個人情報が漏えいしたと発表した。
ACCSによると茨城県警生活環境課と常総署は、ファイル共有ソフト「Cabos」を通じて外国語会話教材を権利者に無断でアップロードし送信できる状態にしていた会社員男性を著作権法違反の疑いで逮捕した。
IPAおよびJPCERT/CCは、Novellの提供する資産管理ソフトウェア「ZENworks Asset Management」のWeb管理画面に情報漏えいの脆弱性が存在すると「JVN」で発表した。
ラックは、「統合リスク管理レポート vol.05『今、あらためて特権管理を考える!~複雑な特権管理業務を、いかに平準化できるか~』」を公開した。
声明では「残念なことに、委員会の報告は我々が証明した米国、世界におけるネットワークセキュリティの実績を無視したばかりでなく、我々が提供した膨大な事実にも注意を払わなかった」と述べられており、その努力は実を結ばなかったようだ。
遠隔操作する「BKDR_SYSIE.A」、日本語に精通したサイバー犯罪者か(トレンドマイクロ:ブログ)他


