
2026.10.30(金)
- 注目検索ワード
フィッシングメールの対策には、メール文面、タイミング、送信元ドメインの確認など、受信者のリテラシーに頼るものが多い。その理由は、メール関連のプロトコルはもともとセキュアではないからといわれている。

1月2日、産経新聞が独自取材として、政府が携帯ショップでマイナンバーカードの申請ができるように検討していると報じた。機種変更に何時間も待たされるショップが、そんな事務処理負担に耐えられるのだろうか。
株式会社ディアイティの青嶋信仁氏の講演(CODEBLUE2019@TOKYO)をもとに、インシデント対応における情報公開と謝罪会見・記者発表の注意点をまとめてみたい。
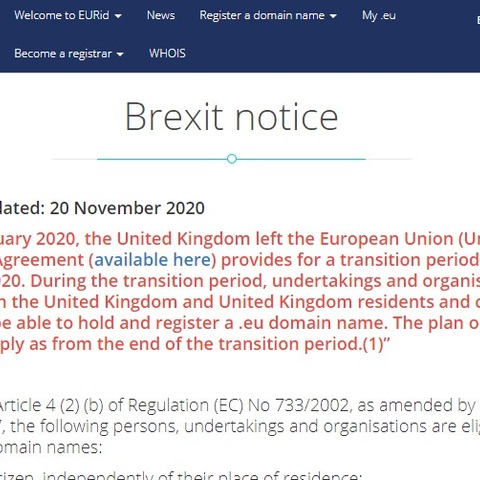
2021年1月1日から、英国企業や個人が取得している.euドメインが使えなくなる。理由はもちろん「Brexit」だ。
サイバーセキュリティパラサイト(寄生虫)。攻撃機能の全部または一部を宿主(感染 PC )が持つ機能でまかなうマルウェアだ。一般的なマルウェアはエクスプロイトやダウンローダーなどの攻撃機能を自前で持つが、そうではないマルウェアを研究している研究者たちがいる。
中小企業セキュリティについて、Interop Tokyo 2020においてベンダーや商工会議所の担当者によるセッションが行われた。
2019年に発見されたEXODUSはアンダーグラウンドのハッカーではなく、イタリアのセキュリティベンダーによって開発されたとされる。EXODUSを発見し調査を行った研究者のレポートをもとに、このマルウェアの背景などをまとめたい。
店員にカードを渡して決済をするとき、忍ばせたカードリーダーに通すというのがスキミングの代表的な手口だ。オンライン決済でもeスキミングという手法が広がっている。どのようにしてカード情報を盗むのか。また、その対策は?
ラピッドセブン・ジャパンでは、NEIの分析をもとに国内日経平均株価を構成する225社への攻撃状況について、業種別の分析も行っている。業種分類は、技術、金融、消費、素材、資本財・その他、運輸・公共の6つだ。
Interop2020で、ATT&CKフレームワークの概要とこれを2015年の年金機構のインシデント(124万件以上の個人情報が流出したとされる)にあてはめるとどうなるかを考察したセッションが行われた。その内容を紹介する。
前回の大統領選挙ではクリントン陣営にロシアからの選挙介入があったとされ、今回の選挙でも他国からの介入や選挙妨害が予想されている。しかし、選挙へのサイバー攻撃の狙いは、特定候補や政党を当選させる工作だけではないという。
専門は機械学習であるバス氏は、ネットフリックスのドラマにも触発され、バーチャル空間に自分の人格を学習させた疑似人格を生成する実験を始めたという。
スタンフォード大学インターネット観測所は、TwitterやFacebook他のアカウントを数万から数百万、プロフィールを含め解析し、とくに中国とロシアの世論操作(Hacking Public Opinion)の手法を研究した。その内容がBlackHat USA 2020の基調講演で発表された。
ダークウェブ中の違法サイト検知にはDDIR(Darkweb Dataset for Investigators and Researchers)というデータセットがある。DDIRは、NTTデータでExective Security Analystを務める新井悠氏が開発・公開した。
北朝鮮。インターネット接続の実態さえ不明な国だが、市販のアンチウイルスソフトが存在するという。北朝鮮製アンチウイルスソフト、およびその市場はどうなっているのだろうか。
国内では2017年のJAL関連会社が被害にあった事例で人々の知るところになったBEC詐欺。その現状と対策について、セキュリティラボと総合商社という立場の専門家による、きわめて実践的なセッションが行われた。
2020年1月、医療ISAC 代表理事 深津博氏は、中国の医師仲間からコロナウイルス(COVID-19)についての注意喚起と情報交換のメールを受けた。しかし、その中にはタイプミスと思われる単語がいくつか含まれていた。
高度なマルウェアの検知にサンドボックスが有効とされる。しかし、攻撃者はさらにサンドボックス対策を施したマルウェアを開発している。最新のマルウェアはどんな手法でサンドボックスを回避しているのだろうか。
昨夏 Black Hat USA で、Netflix のシニア アプリケーション セキュリティ エンジニアが「 astrid 」という脆弱性管理を自動化するツールの発表を行った。
サプライチェーン攻撃が問題になっている。正規サーバーやシステムを利用する攻撃のため、検知が困難なことも被害を広げている。対策には発想の転換が必要なようだ。
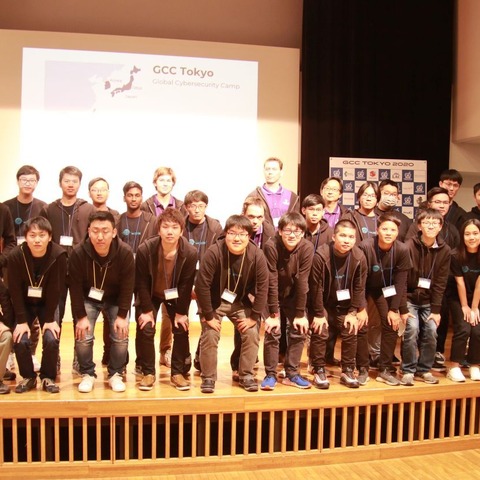
国内では定着した感のある「セキュリティ・キャンプ」のグローバルバージョンが存在するのをご存じだろうか。2月10日、アジア太平洋地域7か国(日本含む)の優秀な若手エンジニアやハッカーが集い、その技を磨いた。
ロシアによる国家支援型サイバー攻撃は1996年の「Moonlight Maze」が最初といわれている。米国の兵器に関する情報を狙ったサイバーエスピオナージで、現在のAPT攻撃の源流といってもいいかもしれない。
現在のCISO Jamil Farshchi氏がBlackhat USA 2019で企業の信頼とセキュリティについて講演を行った。
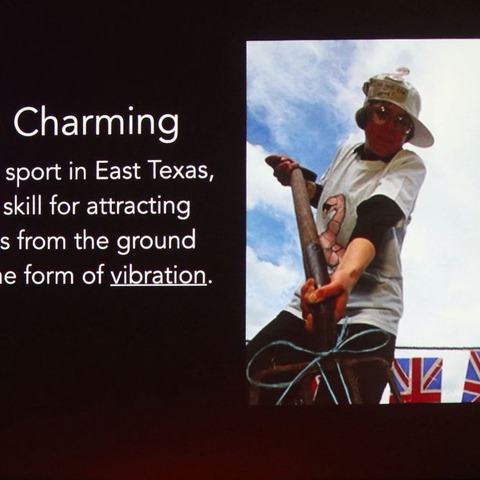
もし、どこかに「マルウェアを集める名人」がいるとしたら、セキュリティにおいて重宝な存在ではないだろうか。
「難しいセキュリティは専門企業に“お任せ”」「何も知らないユーザー企業にセキュリティ企業が“教えてさしあげる”」こんな前提が変化しつつある。力をつけた担当者を擁する企業による「ユーザー企業セキュリティ独立宣言」が行われつつある。
もはや企業のセキュリティ対策はアンチウイルスだけで十分とはいえない。次世代ファイアウォールやUTMの他、エンドポイントを統合的に守るEDRといったソリューションの合わせ技が重要とされる。
エンジニアの場合、面談する側に十分な知識や経験がないと正しい評価は難しいと思います。我々は実際に顔を合わせるよりも高い精度で、登録者の実力を見抜くことができていると思っています。
ダークウェブへの入り口ともいえるTorブラウザ。オニオンルーターという追跡を困難にするしくみを利用したブラウザで、ブラック、ホワイトを問わずハッカー御用達ブラウザといってよい。そのTorが悪人によって汚染されていたらどうなるのか?
Farsight SecurityのCEO ポール・ビクシー氏が、DNS over HTTPS(DoH)について講演した。DoHは、いくつかのブラウザで実装が進み、試験運用などがスタートしているが、DNSの権威であるビクシー氏はどう考えているのだろうか。
「マチェーテ(Machete)」は、まさにシンプルだが高い効果を発揮している好例といえる。感染が広がっているのは、ベネズエラ、エクアドル、コロンビア、ニカラグアの中米4か国。このうち75%がベネズエラで確認されている。
脆弱性ハンドリングについては一定のルールが確立されている。グローバルで標準化された枠組みがあるものの、最近ではそれとは違った動きもみられる。脆弱性の発見と修正に懸賞金をかけることで、バグやセキュリティホールを潰すという考え方だ。
2019 年 11 月、大阪でアジアパシフィックのセキュリティリサーチャーが集う国際カンファレンス「 AVAR 」が開催された。カンファレンスをホストする ESET の CTO および CRO に、AVAR 参加の意義と ESET における R&D についてインタビューすることができた。
モダンな C2 サーバーは、たとえば VirusTotal のようなセキュリティインフラすら利用して標的のデータを窃取し、クラウドサービス上に潜み、DNS 悪用してドメインを乗っ取っている。
日本ではサイバー相がPCを使えないことが議論になった。しかし、グローバルではインシデント対応の意思決定を誤る経営者やマネージャは失格の烙印を押される。それどころか当局から制裁金を課せられることもある。
確率論の議論でも取り上げられる「パスカルの賭け」をサイバーセキュリティに当てはめるとどうなるのだろうか。そんな野心的な講演が「Security Days Spring 2019」の1コマで行われた。
ソーシャルメディアの操作(ソーシャルメディアマニピュレーション)は、すでに現実の問題となっている。「いいね」やフォロワーは簡単に金で買うことができる。購入可能なフォロワーはどのように作られているのだろうか。
専門家のアドバイスやシステム導入は重要だが、依頼側もすべて専門家やベンダーにおまかせというわけにはいかない。事前の知識や最低限の専門スキルがないと、提案の評価もできないし、投資が無駄になる可能性もある。
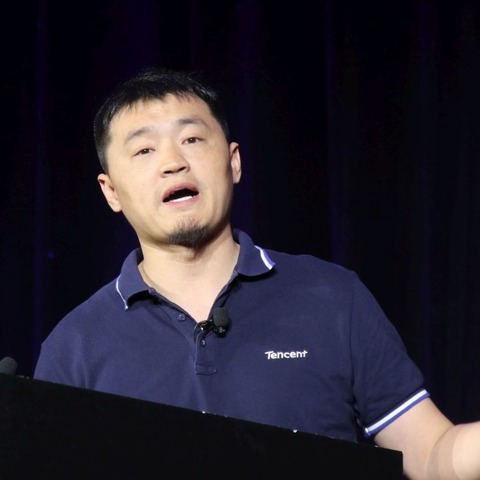
2019 年の Blackhat USA では、中国のテンセント社の技術者が、安価な方法で FaceID を突破する方法を紹介した。
これまで「高度な職人技」とみなされてきた脆弱性診断。その診断業務の標準化を積極的に進める株式会社SHIFT SECURITYが、今回は脆弱性診断内製化をテーマに、セミナー「サイバーセキュリティアカデミー」を7月下旬都内で開催した。
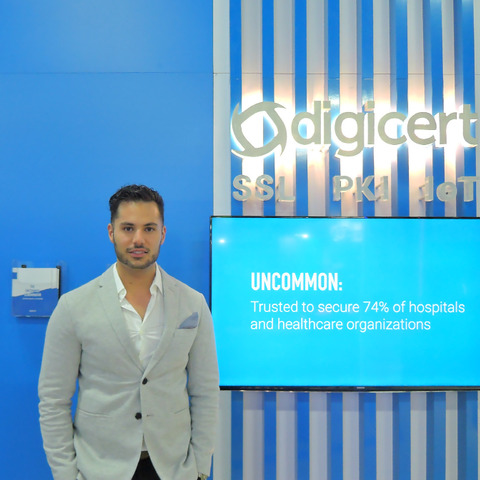
デジサート R&D 部門リーダー Avesta Hojjati 氏を、今夏ラスベガスで開催された Black Hat USA 2019 Business Hall の会場に訪ねた。
現在、自治体や地方公共団体は、どのようなセキュリティ体制を敷いているのだろうか。SecurityDays 2019 Springで、神奈川県 総務局 ICT推進部 情報システム課 課長 市原敬氏が、その取り組みについて講演を行った。
2017 年の夏に国内大手航空会社が巧妙な詐欺メールで数千万円もの金額をだまし取られた。BEC、ビジネスメール詐欺と呼ばれる手法だが 2018 年には日本語の BEC も確認され、2019 年も警戒が必要なサイバー攻撃だとする専門家も多い。
中国のサイバー犯罪というと人民解放軍の情報部隊の活動などを想像する人も多いが、経済犯罪、一般的な犯罪も活発に行われている。ネット人口8億人とも言われる中国では、サイバー空間も犯罪者の暗躍と規制当局とのいたちごっこが止まらないようだ。
戦争・紛争でも人道的な視点から禁止される兵器や捕虜の扱いについてルール・条約が存在するように、サイバー空間でもなんらかの歯止めが必要だ。そのルールや規範(Norm)づくりが、国連、各国政府、民間団体で議論されている。
GoogleにはPROJECT ZEROという市井ソフトウェアの脆弱性発見プログラムがあるが、自社製品についてもリリース前のセキュリティ監査やバグや脆弱性をFIXさせるチーム、Gooogle Security Assurance Teamが存在する。
攻撃は最大の防御という言葉がある。脅威インテリジェンス、ハックバック、防衛的サイバー攻撃といった行為は、アクティブサイバーディフェンス(攻撃的サイバー防衛)と呼ばれ、しばしば議論の元になる。
韓国の脅威分析と日本との関係に着目したセッションが、2018年10月に開催されたCODEBLUEで行われた。その内容を元に、日韓両国の脅威事情を紹介する。講演者はチャ・ミンソク氏(AnLab)。
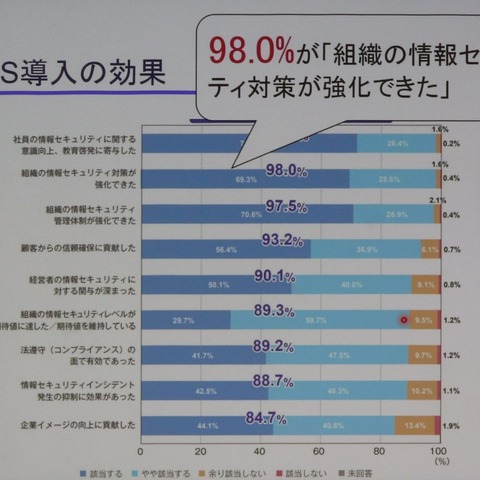
本誌既報通り、セキュリティポリシーや管理スキームを導入した企業ほど逆にセキュリティインシデントを起すリスクが高いという、セキュリティ関係者にとって到底聞き捨てならぬ結果が出た訳だが、この結果が検証された。
セキュリティ対策、とくにインシデント対応や脆弱性診断の標準化に取り組むSHIFT SECURITYが、この課題に関するセミナー「サイバーセキュリティアカデミー」を開催した。同社
要は、急ぎだろうが差し迫っていようが、時期や企業規模あるいは業態によってはどこも引き受けてくれないのだ。感染がパンデミック状態にあったり、業務が止まっているにもかかわらず、セキュリティベンダーに相談しても、手一杯で対応してもらえないことも多々あるという。
CVE-2018-8897によれば、x86アーキテクチャ(インテル、AMD)には、スタックセグメントを操作するx86命令の脆弱性によりユーザーモードからカーネルモードへのエスカレーションが発生するシーケンスが存在するという。
キヤノンマーケティングジャパン株式会社(キヤノンMJ)は 3 月初旬に開催されるセキュリティカンファレンス「SecurityDays Spring 2019」で、2018 年のサイバー攻撃の総括と、2019 年の動向を予想する講演を行う。登壇するのは、同社マルウェアラボ、池上雅人氏だ。
マイニング効率を上げるため、かなり攻撃コードは賢い設計になっている。例えばモネロはマイニングにASIC利用を排除するようになっている。
セキュリティ業界でも、AIを取り入れたソリューションが一般化しつつある。未知のマルウェア検出やトラフィック・ログの異常検出に効果を発揮している。だが、AIの機能はどの程度信頼できるのだろうか。
シングルサインオン(SSO)は、複数のアカウントの認証を集中管理し、ユーザーはひとつのアカウント(ID・パスワード)で、各システムに安全にログインできるというもの。Blackhat USA 2018のあるセッションをもとにSSOの脆弱性について考えてみたい。
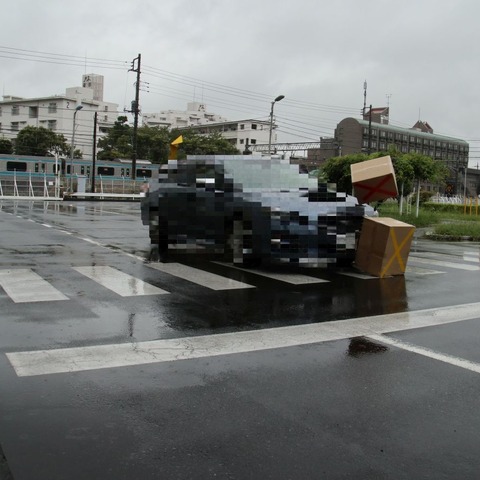
今秋 9 月 21 日、実際の車両を用いて CAN ネットワークに介入し、疑似的なサイバー攻撃を再現・体験するセキュリティセミナーが開催された。講師を務めたのは、広島市立大学の井上 博之 教授だ。
ICANN CTOでありChief Security, Stability & Resiliency Offcerであるジョン・L・クライン氏が、JPNIC主催のセミナーに登壇するため来日した。国内でもよく問題になるDNSの悪用について語っていただいた。
国内には、あるいは本誌読者のなかにはセキュリティの逸材がたくさん存在するだろう。業務や立場が許すのなら、CFP 応募と講演を通じて、成長する機会は広く開かれている。
大阪大学CSIRTの柏崎礼生氏(大阪大学情報推進本部)が、Security Days Fall 2018において、自身や同大のインシデント事例をもとにCSIRTに重要なものはなにかを問うセッションを行った。
メディアでは、サイバー攻撃とマフィアの関係を報じることはあるが、その詳細をなかなか表にでてこない。マフィア研究では、シェリング、ガンベッタ、ヴァレーゼらの論文が有名だが、新たな論文がジョナサン・ラスタウス氏によって発表された。
ガートナーのリサーチャー ロブ・マクミラン氏によれば、2020年までにすべての大企業が、CIO、CISOに対して最低年1回の取締役会での報告を求めるようになるという。セキュリティ担当者はどんな報告をすればいいのだろうか。
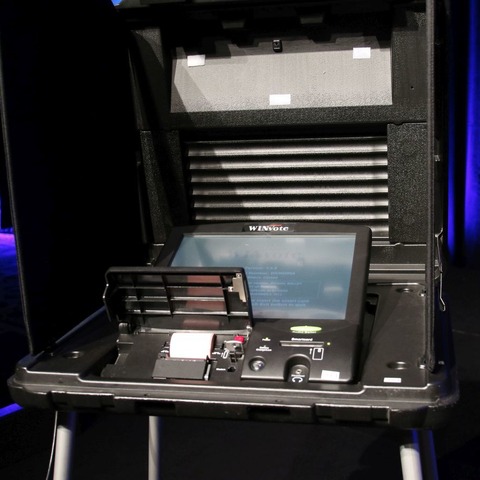
近年、選挙でも問題になるのがサイバー攻撃だ。投票結果の改ざん、議員スキャンダルを狙ったもの、関連した諜報活動や選挙妨害。これらはいまやサイバー攻撃でも行われる。米大統領の中間選挙が迫るなか、あらためて投票とサイバー攻撃について考えたい。
Recorded Future は、80 万以上の情報ソースと 2,000 万のドキュメントから毎日 4,500 万件以上の新しい情報を処理する。過去 9 年間の蓄積データをベースに、独自の機械学習とエキスパートのルールモデルの組み合わせにより、将来起こるリスクを“予測”するという。



