
2026.11.02(月)
- 注目検索ワード
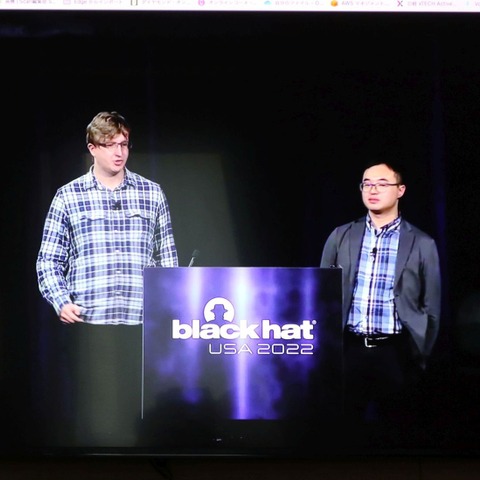
2022年8月、Blackhat USAで、GitHubのAIペアプログラマーであるCopilotは本当に安全なコードを生成してくれるのか? を検証した研究が発表された。発表者はニューヨーク大学のHammond Pearce氏とカルガリー大学のBenjamin Tan氏。
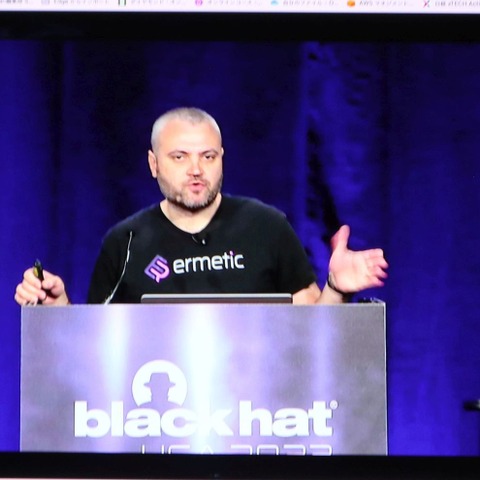
Blackhat USA 2022において「IAM The One Who Knocks」というタイトルのセミナーがあった。ドラマのセリフにかけたタイトルだが、IAMはIdentity and Access Managementのことだ。つまり、クラウドサービスにおける認証アカウントのことを指す。
Active Directoryはアクセス制御や認証にもかかわるシステムのため、攻撃者に狙われやすい存在である。そのためAcitive Directoryに関する脆弱性は、研究者やセキュリティ担当者、なにより攻撃者にとって目が離せない関心事でもある。
情報収集や脅威インテリジェンスで注目を集めているのが OSINT と呼ばれる公開情報ベースのインテリジェンス手法だ。基本的には合法であり誰でもできる。
リスクベース認証に必要な不正検知、ふるまい検知にとって、AI(機械学習や統計学的手法)は欠かせない存在だ。AI系のセキュリティ応用技術では中国やアメリカ、イスラエルが世界をリードしているが、国内で同様な研究がないわけではない。
ラザルスグループといえば、北朝鮮が関与しているとされるAPTグループだ。近年では仮想通貨への攻撃やランサムウェアなど金銭がからむ活動に主力を置いているが、2019年末から22年1Qにかけて、EU圏を狙ったスパイ活動が確認されている。
日本は、安全保障問題を米国に依存しているので、有事対応や国レベルの危機管の知見に乏しく稚拙になりがちだ。平時の治安は極めて高いが、過去の教訓が生かされない、間違った対策が続けられる。
よく「一秒間に○○○個のマルウェアが作られている」などと、セキュリティ企業がホラーマーケティングで語ったものだが、星の数ほど新しく「デビュー」するマルウェアがあるのに「アウトブレイク」すなわち感染拡大、蔓延し猖獗を極めるマルウェアは非常に少ない。
2021年、議員や行政府職員のLINEアカウントの情報(通信内容や履歴)が中国など海外のサーバーに保存されていることが、安全保障上の問題になったことを覚えているだろう。
攻撃トラフィックの測定方法はいくつかあるが、ダークネットのトラフィックを観測する手法がある。国内ではNICTERという観測システムが有名だ。
SASEという言葉自体は浸透したが、バズワード的に使っていると、本質の理解や本当の対策からズレていることもあるかもしれない。たとえば、「SASEとCASBに違いを説明せよ」と言われたとき、淀みなく答えることができるだろうか。
国家支援型のサイバー攻撃が軍事施設や国家中枢・社会インフラや大企業を狙うという認識は少々改める必要がある。中露をはじめ各国サイバー部隊の活動は、もっぱら世論操作や諜報活動にシフトしているからだ。
5Gの特徴は、一般に高速(高帯域)、低遅延、同時多数接続と言われている。データの転送速度は20Gbps/10Gbps(下り/上り)というスペックスピードを持ち、伝送遅延は1ミリ秒以下。このハイスペックさは、DDoSの攻撃能力をさらに高めることができる。
2022年BlackHat USAにて、この AppKit の脆弱性を利用した攻撃手法が公開された。発表者は Computest 社のリサーチャー Thijs Alkemade 氏。
Black Hat USA の Briefings でハッキングツールやフレームワークの詳細オペレーションが解説されたのは珍しい。
気送管システム(Pneumatic Tube System:PTS)をご存じだろうか。カルテや薬、サンプルなどを入れたカプセルをチューブを使って運ぶシステムだ。国内でも大病院で導入しているところもあり、海外でも現役のシステムだ。そしてハッカーたちはこのシステムも見逃さない。
2020年代、各国の通信の秘密と法執行機関の捜査の関係はどうなっているのだろうか。CODE BLUE 2021 において台湾の研究チームがこの問題について講演を行った。
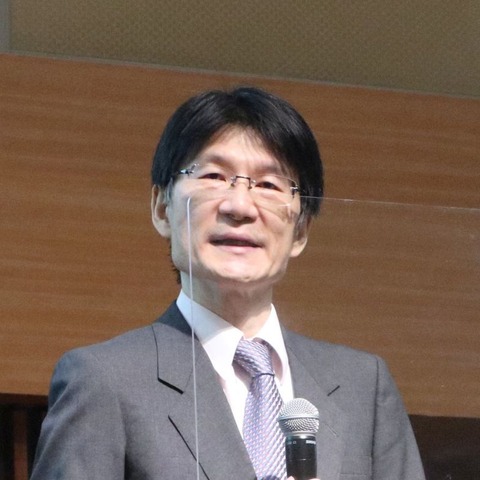
昨秋、東京電力パワーグリッドによる電力会社のセキュリティ対策のアウトラインについて語られる講演が行われた。登壇者は同社サイバーセキュリティセンター 岡部 直 氏だ。なかなかない機会である。取材したことは言うまでもない。
質量効果(Mass Effect)とは、冶金の世界では素材の質量によって内部まで焼き入れがされない状態を意味する。医学の世界では(主にガン)細胞などが圧力や刺激によって増殖が加速する現象を指す。サイバーセキュリティでは…
「ActiveDirectoryはなぜ狙われるのか?」この謎を解くべく、我々はアマゾンの奥地へと…向かうのはツイートテンプレートのひとつだが、業務システムの認証インフラとなっているActiveDirectoryは、攻撃対象としても定番である。
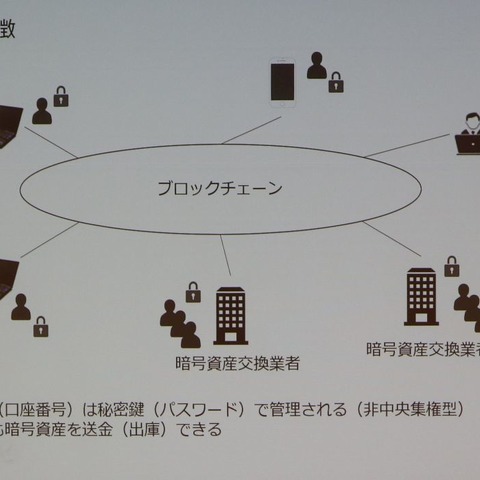
暗号資産の流出事件の原因や、その対策ポイントについて、楽天ウォレット CIO 執行役員 佐々木康宏氏が「Security Days Fall 2021」で語った。
サイバー攻撃の調査に国家が介入するより、民間企業や専門家が担当するほうが民主的であり何倍もマシであることは確かかもしれない。しかし、インシデントの調査委員は「第三者委員」と言われてはいるものの、当事者による人選で委託されるケースは多い。
「サイバーフィジカル」「デジタルツイン」といった言葉を聞いたことがあるだろう。ユビキタスコンピューティングとIoTが進んだ現在、リアル空間のあらゆるポイントを観測しそれを数値化しているサイバー空間は相互に関連しあっている状況を示す言葉だ。
サイバーセキュリティでは、行動のイニシアティブをとりやすい攻撃者側が有利とされている。防御側から攻撃を与えることはできず、備えて待つしかない。しかし、稀に防御側(つまり我々)が攻撃側を出し抜くこともある。
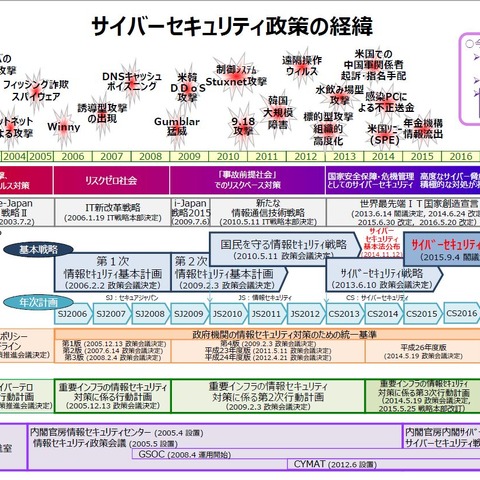
NISCが公開している「サイバーセキュリティ政策の経緯」という資料を元に、日本のサイバーセキュリティ政策を経緯を俯瞰してみたい。
2018年、シマンテックはエンタープライズ部門を強化する意味でイスラエルJavelin Networksを買収した。目的は、同社のポートフォリオにMicrosoft ActiveDirectory向けソリューションをラインナップするため。
Active Directoryのドメインコントローラー(DC)の権限が奪取される「Zerologon」の脆弱性(CVE-2020-1472)。2020年に発見されたものだが、暗号鍵をオールゼロにすることで認証をバイパスできるという盲点をつくようなプロトコルの欠陥が話題となった。
国立情報学研究所(NII) サイバーセキュリティ研究開発センター 特任准教授 柏崎礼生氏は、セキュリティにおける可用性の新しい着眼点を提案する。どういうことか。
2020年はランサムウェアの黄金時代(ゴールドラッシュ)でもあった。もちろん2021年に入ってもランサムウェアの被害がおさまっているわけではなく、依然として大きな脅威であることに変わりはない。
日本ハッカー協会 代表理事 杉浦隆幸氏だ。自身もOSINTの専門家であり、競技会やセミナーを開催している。「Security Days 2021 Spring」では、各会場でOSINTの実際を紹介するセッションを行った。どんな内容だったのか。
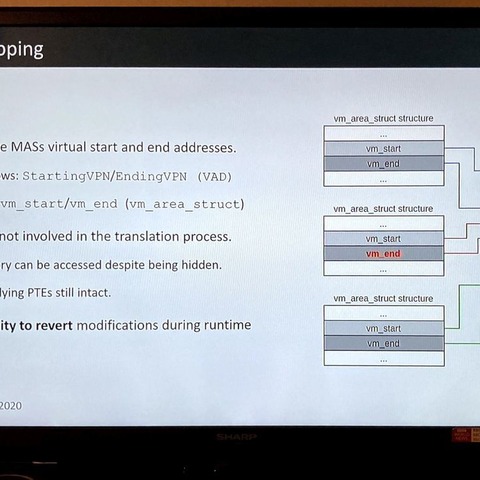
マルウェアの中には、攻撃検知を回避するため、実行中のプロセスメモリを悪用して悪意のあるコードを実行するものがある。これがやっかいなのは、メモリは、そのアプリケーションやプロセスが終了すると、その領域は開放され再利用されて痕跡が残らないことだ。
工場SOC、ビルSOCについて、Interop Tokyo 2020のカンファレンスセッション「スマートビルのサイバーセキュリティ対策 ~AI活用異常検知とビルシステム向けSOCサービス~」での発表内容を元にまとめてみたい。
論文名は「 Gotta Catch ’Em All 」となっている。このタイトルはアニメポケットモンスターのセリフ(ポケモンゲットだぜ)の英語表記。Yomna 氏は大のポケモンファンだそうだ。
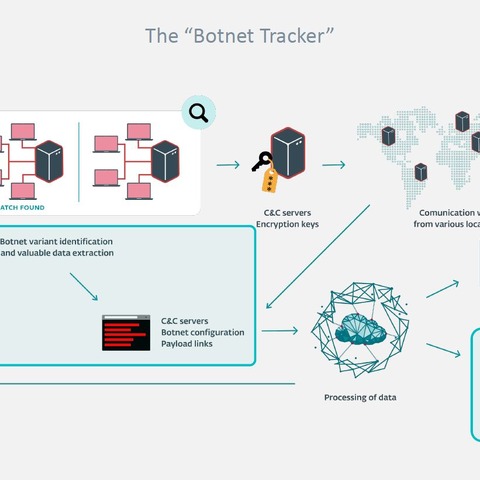
ESET WORLD 2021において、ESETと世界の法執行機関との連携について発表を行っている。そこでは、アンドロメダやTrockbotなどのテイクダウンでESETがどのような役割を演じたのかを公開している。
大災害や大事故はサイバー犯罪者にとって稼ぎ時だ。コロナパンデミックは、世界中でランサムウェアを活性化させている。サイバー空間では企業を狙ったランサムウェアがこの2年ほど猛威をふるっている。
脆弱性ハンドリングにおいてもっとも効果的な対応策は「公開されたセキュリティパッチを当てること」だろう。これはゆるぎない事実であり、いまも将来も変わらない対策の基本中の基本といえる。
ブーズ・アレン・ハミルトン氏が、ロシアがこれまでにどんな国に選挙介入を行ってきたかの分析結果を発表した。
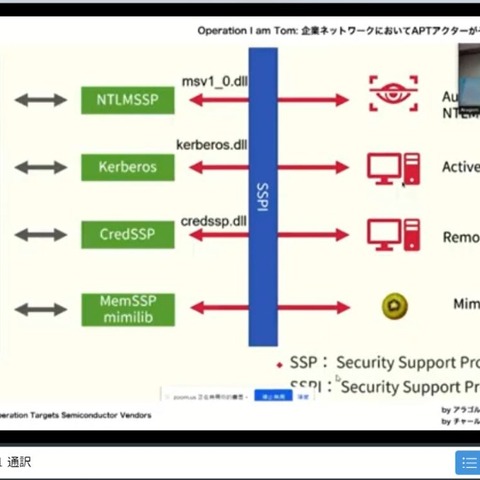
APT において実際の攻撃活動を支えるのは「横展開」(ラテラルムーブメント)と「検知のバイパス」機能だ。多くの APT アクターは、この 2 つを実現するため Windows の認証機能と Mimikatz というエクスプロイトツールを活用している。
台湾は中国との経済的つながりが深い。しかし、2016年民主派の蔡総統就任前後から中国の干渉や圧力にも晒されている。台湾の民間セキュリティ研究機関TEAM T5は、そのころから中国によるサイバー活動、とくに情報操作・世論操作について分析を続けている。
サイバーセキュリティや個人情報保護について、国境を超えた議論が必要なのはいうまでもない。その理由のひとつが、データ漏えいなどインシデント発生時の報告や対応について、被害企業が負っている義務や罰則規定が国によって異なることだ。
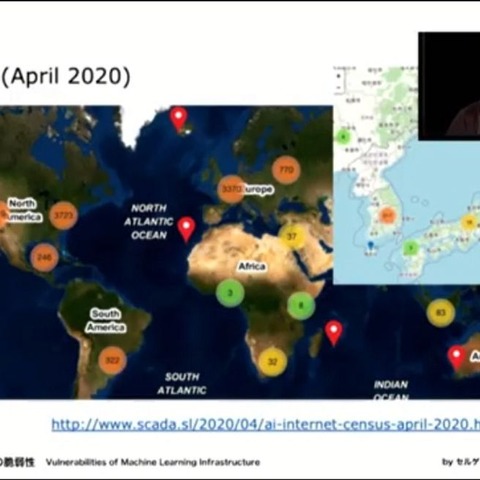
機械学習では高性能プロセッサやGPUが大量に必要とされるので、クラウド上のプラットフォームを活用することが少なくない。しかし、AI・機械学習の性能とセキュリティは必ずしも一致しないことは知っておくべきだろう。
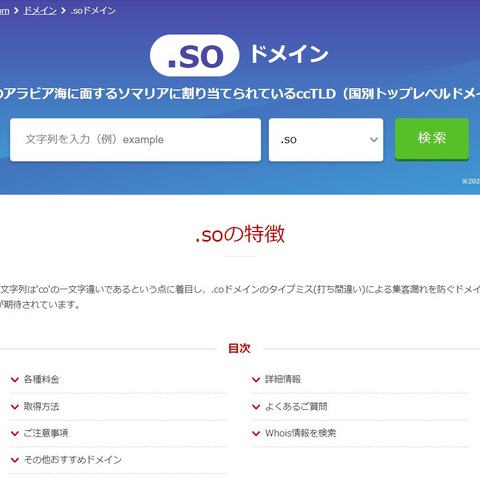
国内でメジャーなインターネットプロバイダが、マリアの国別ドメイン名を.coドメインのタイプミス(打ち間違い)による集客漏れを防ぐドメインとして、利用が期待されています。」と紹介していた。
<実施編>では体験レポ風に実際の手順は遭遇した問題、その対処方法などを紹介する。
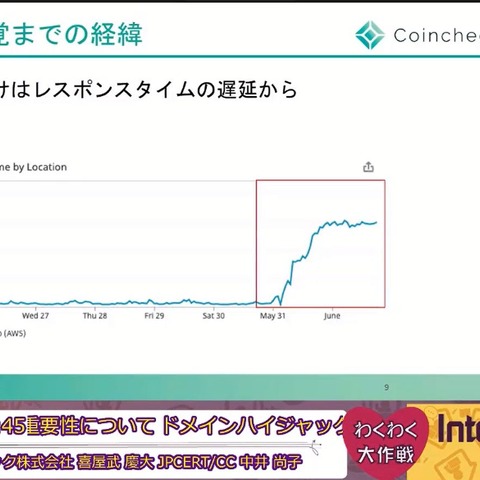
2020年6月、コインチェックはドメイン名ハイジャックの被害を受けた。しかし、発見と初動が早かったため、仮想通貨や資金の流出(窃盗)はなく、情報漏えいの可能性も数百件程度と大事には至らなかった。
ことの発端は、ひょっとすると秋ごろには海外取材が再開できるのでは? と思ったことだ。
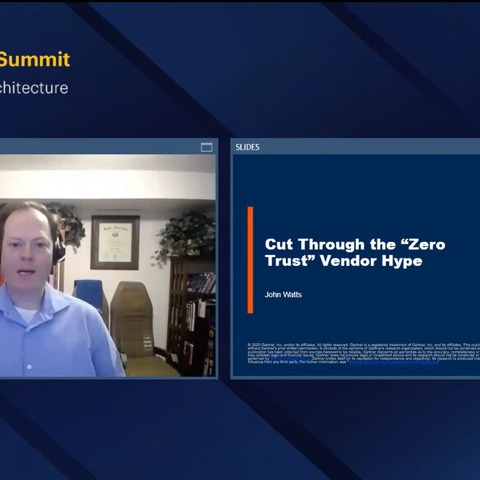
ガートナーのアナリストジョン・ワッツ氏は「トラスト(信頼)は時間をかけて育てていくものでゼロになるということは、本来あり得ない」といい、企業がゼロトラスト戦略を考える上でのヒント、アプローチを次のように語る。
アメリカは、2019年から「大統領杯サイバーセキュリティ競技」(President's Cup Cybersecurity Competition)を開催している。2020年に続き2021年も開催が決定した。どんな大会でどんな狙いがあるのだろうか。
2020年はコロナ禍でのリモートワークが話題となり、セキュリティ対策では、各社VPN環境の構築方法や逆に脱VPNやゼロトラストネットワークが議論された。その中で、料理レシピサイト大手「クックパッド」がどのような対策をとっていたのか紹介する。
情報セキュリティ人材の不足が叫ばれる一方、多くの企業は、セキュリティ関連資格をセキュリティ担当者になれるかどうか、とりあえずの採用指標にしていることはないだろうか。
不正アクセスやウイルスによる悪意のある攻撃は犯罪である。しかし、セキュリティ研究者やプログラマは、マルウェア解析、脆弱性診断、侵入テスト、ただのプログラム開発が警察・検察によって違法とみなされるリスクを負っている。
米国は医療先進国であると同時に医療ITの先進国でもある。当然セキュリティも話題になるが、ペースメーカーや医療機器のハッキングに関する議論が目立つ。しかし、患者視点で医療ITやアプリの問題を取り上げたものは多くない。
経済の発展は、同時にサイバー攻撃の拡大も伴う。東ヨーロッパ、BRICs、中東に続く次の経済フロンティアはアフリカだと言われている。各国、とくに中国の動きが活発だが、アフリカへのサイバー攻撃も増えているのだろうか。
2019年、ある薬害事件が全米を震撼させた。製薬会社が鎮痛剤の副作用などを偽り過剰投与された患者が精神障害や中毒症状を引き起こし、2017年には4万7千人が死亡した事件だ。
ペンシルバニア州立大学のXinyu Xing氏らのチームはDRLを利用してゲームに(異常に高い確率で)勝つAIボットを研究している。
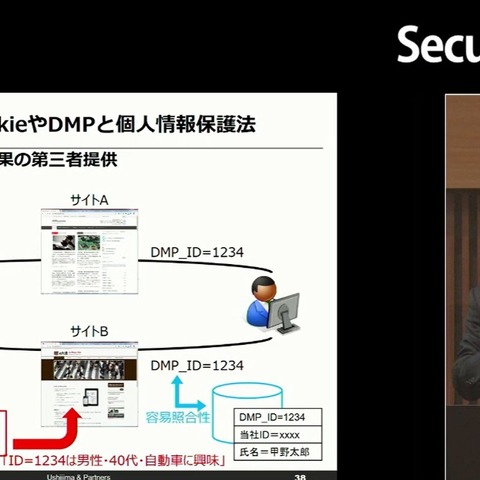
個人情報保護法改正について、2020年10月に開催された「SecurityDays Fall 2020」で影島広泰氏(牛島総合法律事務所)が行ったセッションをベースにまとめたい。
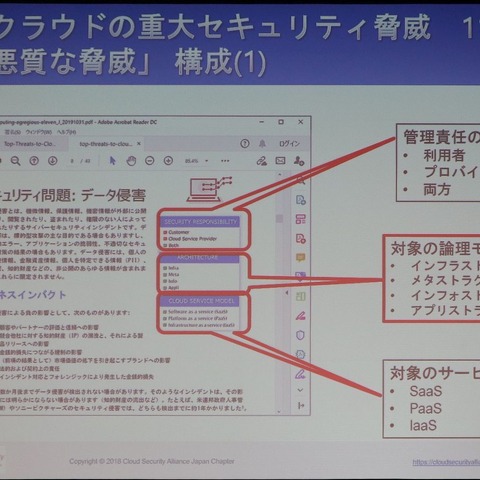
CSA(Cloud Security Alliance)は、クラウド黎明期の2009年から活動している団体。これまで4回、「クラウドの重大セキュリティ脅威 11の悪質な脅威」という文書を公開し、業界や利用者にクラウドセキュリティの重要性を説いている。
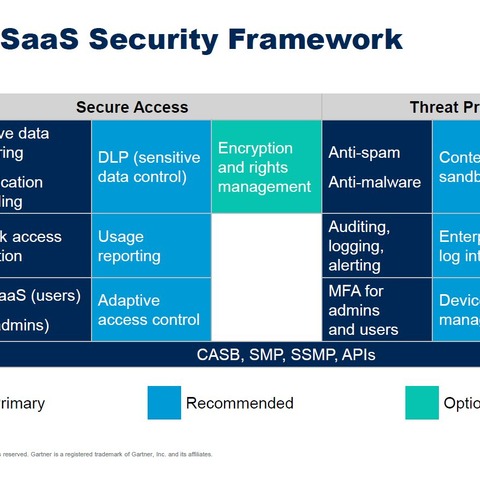
企業ITのクラウド化により、Office製品もOfiece 365(O365)への移行が各社で進んでいる。セキュリティソリューションもクラウド対応が求められるが、データ保護という視点で、どのようなシステム運用が考えられるのだろうか。
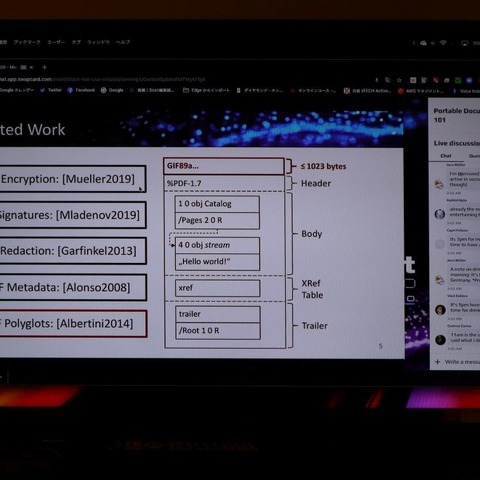
Black Hat USA 2020でPDFの脆弱性やリスクについて、Acrobat Readerをはじめとする世の中に流通する28のPDFビューアーでどんな攻撃が可能なのか、どうやって情報を盗むのかといった方法をデモで実演しながら解説するBlack Hatらしいセッションが行われた。

株や投資をやらない人にはピンとこないかもしれないが、昨年、現代の「ロビンフッド」がウォール街や大手ファンドを相手に暴れまわった。
「ビジネスOSINT」という言葉をご存じだろうか。1年ほど前から海外では使われ出している言葉だという。公開情報をベースとした企業向けの高度な情報分析のことだ。日本ハッカー協会 代表理事 杉浦隆幸氏がビジネスOSINTについて解説する。
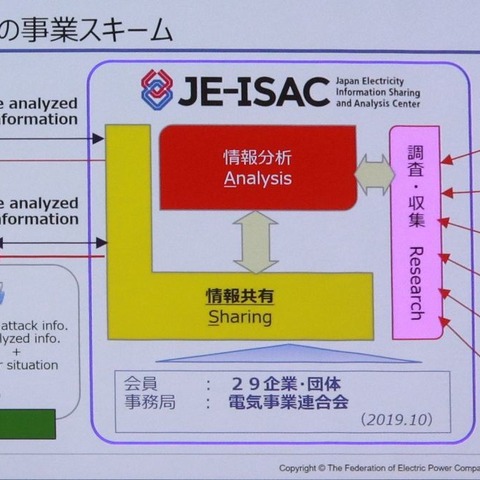
2010年ごろ、国内で制御システムセキュリティ、SCADAが話題になったことがある。きっかけのひとつがかの有名はStuxnetによるイラン核関連施設へのサイバー攻撃だ。
クレジットカードのスキミングは、店頭レジやATMといったリアルワールドからECサイトなどネットの世界に移っている。デジタルスキミングと呼ばれる犯罪だ。
国内ではあまり話題になっていないが、1月6日のNewYork TimesがJetBrains社の開発ツールがロシアの攻撃者の侵入経路になっていることを報じている。この手の攻撃は新しいものではないが、難しい問題もはらんでいる。



