
2026.10.11(日)
- 注目検索ワード
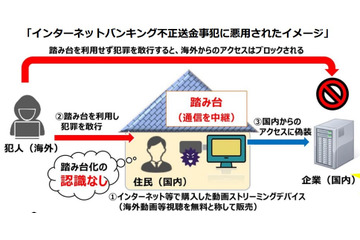

警察庁は8月10日、サイバー警察局便りR8Vol.9「家庭にある機器が悪用されています」を公開した。
ニューファンドランド・ラブラドール州の看護師組合会長のイヴェット・コフィーは「サイバーセキュリティ教育は重要です。しかし、それは分別と敬意を持って行われなければなりません。医療従事者が経験している過酷なストレス、疲労、そして不満につけ込まなくても、フィッシング耐性をテストする方法はいくらでもあるのではないでしょうか」
Cloudbase株式会社は9月11日に、オンラインセミナー「弁護士が法的観点で読み解く!AIが武器化される時代のサイバーセキュリティと企業の実務」を開催すると発表した。
NTTスマートコネクト株式会社は8月19日、同社が提供するレンタルサーバサービス「スマイルサーバ」への不正アクセスについて発表した。
株式会社ウェブライフは8月18日、同社が提供するOEM向けホームページ作成サービスへの不正アクセスについて発表した。
楽天ブックスネットワーク株式会社は8月21日、同社への不正アクセスについて発表した。
病児保育や産後ケア、居宅訪問型保育等を行うル・アンジェ株式会社は8月6日、同社が利用するコミュニケーションツールへの不正アクセスについて発表した。
ナイス株式会社は8月6日、メールアドレスへの不正アクセスによる個人情報漏えいの可能性について発表した。
デジタル庁は8月7日、国家資格等情報連携・活用システムでの職員の個人情報漏えいについて発表した。
西日本鉄道株式会社は8月6日、8月4日に発生した駅構内放送事案について発表した。

株式会社NTTドコモは8月12日、全国のドコモショップおよびドコモ取扱店で本人確認書類のICチップを活用した本人確認を開始すると発表した。2026年8月20日から順次導入する。
一般社団法人テレコムサービス協会は8月20日、「なりすましメール対策」関連説明会 Vol.3を9月3日に開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、UNIVERGE IX-R/IX-Vシリーズルータにおける重要な機能に対する認証の欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月20日、複数のセイコーエプソン製プリンタおよびスキャナにおける失効したルート証明書が残存している問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月19日、acmailerにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社TwoFiveは8月25日、9月15日に、Webセミナー「多発するフィッシング・偽SNSに備える-証券・カード会社の最新事例と外部脅威への対策」を開催すると発表した。
京都府は8月4日、オンデマンド学習サイト「KYO育tv.」での個人情報流出について発表した。
鹿児島県和泊町は8月4日、同町ウェブサイトでの情報漏えいについて発表した。
一般社団法人共同通信社は8月5日、不正アクセスによる情報漏えいの可能性について発表した。
加賀ソルネット株式会社は8月17日、7月1日に公表した同社が運営する販売サイト「アカデミコナビ」への不正アクセスについて、第二報を発表した。
個人情報保護委員会は8月19日、KDDI株式会社への個人情報の保護に関する法律に基づく行政上の対応について発表した。
株式会社学研メディカルサポートは8月4日、同社Web制作事業部が管理するWebサイトへの不正アクセスについて発表した。
東芝テック株式会社は8月3日、同社が提供するクラウド型専門店向本部システム「ShopCraft」で他のユーザーの情報がアクセス可能な状態であったと発表した。
東証プライム上場企業の株式会社ソディックは8月5日、5月21日に公表した同社サーバへの不正アクセスについて、最終報を発表した。
株式会社青山財産ネットワークスのグループ会社である株式会社日本資産総研は7月31日、5月14日に公表した同社へのランサムウェア攻撃について、第3報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、ヤマハ製VOCALOID6 Editorにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、スマートフォンアプリ「日本科学未来館アシストアプリ」におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
Zabbixは8月18日、Zabbix 7.4におけるセッションキーのハードコーディングについて発表した。Daniel Shemesh氏とOr Ida氏がHackerOneのバグ報奨金プラットフォームを通じて報告を行っている。影響を受けるシステムは以下の通り。
「対策を要求される委託先側の視点から見ると、複数の取引先からあれやれこれやれと言われて、なかなか対応しきれない」実際、複数の発注企業と取引する受注企業は、各社がそれぞれ独自の様式で数十から数百項目に及ぶセキュリティチェックリストを送付してくるケースが多く、フォーマットもバラバラで、内容を理解した上での個別対応を強いられているのが実情だという。こうした状況を放置すれば、サプライチェーン全体のセキュリティレジリエンスは向上しない。
株式会社エーアイセキュリティラボは8月17日、「納涼ビアセキュ~ビール片手にカジュアルに語る、Webセキュリティ交流会~」を8月26日に開催すると発表した。
公益財団法人東京都中小企業振興公社は7月31日、公社事業サイトの不正アクセスについて発表した。
株式会社EPARKリラク&エステは7月31日、不正アクセスによる個人情報漏えいの可能性について発表した。
株式会社青山財産ネットワークスは7月31日、5月14日に公表した同社グループ会社へのランサムウェア攻撃について、第3報を発表した。
藤倉コンポジット株式会社は7月31日、6月22日に公表した同社メールアカウントへの不正アクセスについて、最終報を発表した。
国立健康危機管理研究機構国立国際医療センターは7月31日、心機能の検査機器付属のハードディスクの紛失について発表した。
セントラルコンサルタント株式会社は7月31日、同社コーポレートサイトへの不正アクセスについて発表した。
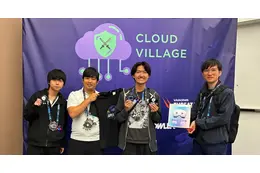
Cloudbaseが同コンテストに参加するのは、昨年に続き2度目である。初挑戦だった前回は4位という結果だったが、今回は実際に1問以上正解したチーム260チームの中で準優勝、日本チームの中では首位という結果を残した。優勝チームとの得点差はわずか50点だったという。
英国王立防衛安全保障研究所( RUSI:Royal United Services Institute for Defence and Security Studies )のサイバー・技術研究フェローであるギャレス・モットは、当時報じられていた内容を引用しつつ、米国のコンピュータ詐欺および濫用防止法( CFAA:Computer Fraud and Abuse Act )を改正しない限り、米企業がこうしたサービスを合法的に提供できない可能性があるとの見解を示した。
使用を許可されていないアイデンティティからツールを取り除くことは、そのアイデンティティが侵害された場合に実行され得る攻撃の選択肢をも奪うことになります。 最小権限の MCP 適用により、モデルが推論すべきトークン量と、残されたツールを使って攻撃者が与え得る被害の両方を減らすことができます。
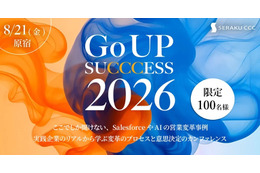
株式会社スリーシェイクは8月10日、東京・原宿で8月21日に開催される「Go UP SUCCCESS 2026」に、「Reckoner」をブース出展すると発表した。
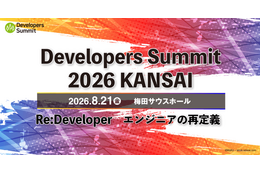
株式会社スリーシェイクは8月13日、梅田サウスホールで8月21日に開催される「Developers Summit 2026 Kansai」に協賛し、SRE総合支援サービス「Sreake」のブースを出展すると発表した。
RIZAP株式会社は8月10日、同社が運営する「APORITO」事業でのシステム障害について発表した。
REXT株式会社ジーンズメイト事業部は8月11日、同社ネットワークへの不正アクセスによるシステム障害について発表した。
ニデック株式会社は8月7日、7月24日に公表した同社Webサイトへの不正アクセスについて、調査結果を発表した。
徳島県は8月10日、個人情報を含む外付ハードディスクをデータ未消去のまま廃棄した可能性について発表した。
株式会社イノベーションは8月7日、8月4日に公表したGitHubへの不正アクセスについて、調査結果を発表した。
さくらインターネット株式会社は8月19日、8月17日に公表した同社レンタルサーバサービスの一部環境への不正アクセスについて、第二報を発表した。
株式会社シーイーシーは8月7日、8月6日に公表した同社データセンターサービスでの障害について、続報を発表した。
アフラック生命保険株式会社は7月31日、6月30日に公表した同社システムへの不正アクセスについて、調査結果を発表した。文字のコピーができないPDFファイルで公開している。
千株式会社は7月31日、6月5日に公表した同社が運営する「はいチーズ!フォト」への不正アクセスについて、続報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月18日、Apache Alluraにおけるサーバサイドリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月17日、miCheckerにおけるXML外部実体参照(XXE)に関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月17日、Synology Assistantにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月17日、F-RevoCRMにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
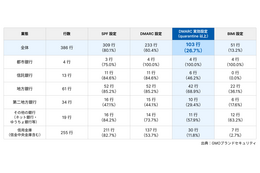
GMOブランドセキュリティ株式会社は8月7日、全国の銀行および信用金庫を対象とした「SPF」「DMARC」「BIMI」の導入・運用状況に関する調査結果を発表した。
HENNGE株式会社は8月7日、「HENNGE One」がサニーズ株式会社の提供するパスワードマネージャー「Privaco」へのシングルサインオン連携に対応したと発表した。
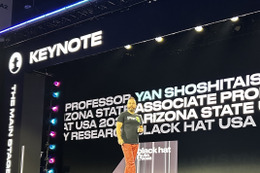
エージェントが人間の処理能力をはるかに超えてバグを吐き出す時代に、研究者は、そして人間は何をすべきなのか。この問いに対するヤンの答えは、意外にもまったく悲観的なものではなかった。むしろヤンは「人間にとって、いまこそサイバーセキュリティに飛び込む最高のタイミングだ( This is the best time to get into cybersecurity as a human.)」とまで言い切った。
医療法人豊和会新札幌豊和会病院は7月30日、同院の患者の個人情報(要配慮個人情報)の漏えいについて発表した。
株式会社晴れる屋は7月30日、ポケモンカードゲーム専門店「晴れる屋2」で個人情報が閲覧可能な状態になっていたと発表した。
一般社団法人生命保険協会は7月29日、生命保険契約照会システムでの情報漏えいについて発表した。
東京都杉並区は7月29日、国籍情報の漏えいについて発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月15日、NetScaler ADCおよびNetScaler Gatewayにおけるリモートコード実行につながる脆弱性(CVE-2026-8452)について発表した。影響を受けるシステムは以下の通り。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月14日、MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)について発表した。影響を受けるシステムは以下の通り。


