
2026.10.11(日)
- 注目検索ワード


株式会社日本レジストリサービス(JPRS)は8月14日、Windows DNSの脆弱性情報が公開されたと発表した。
IMARC Groupは8月6日、「日本のサイバーセキュリティ市場:業界動向、シェア、規模、成長、機会、予測2026-2034」を発表した。
Deel Inc.は8月6日、本人確認、ディープフェイク検知、不正防止を専門とするAIサイバーセキュリティ企業のClarityを買収したと発表した。
HENNGE株式会社は7月16日、「HENNGE One」がキングソフト株式会社の提供するビジネスチャット・社内SNS「WowTalk」へのシングルサインオン連携に対応したと発表した。
2026 年 3 月に公開された、Langflow の脆弱性を悪用するエクスプロイトコードが公開されています。

REXT Holdings 株式会社は8月10日、同社子会社のREXT株式会社の一部社内ネットワークシステムへのランサムウェアによる不正アクセスについて発表した。

RIZAP株式会社は8月10日、同社が運営する「APORITOオンラインストア」への不正アクセスについて発表した。
丸高興業株式会社は7月29日、3月13日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。
株式会社シー・コネクトは7月29日、同社が運営する「インク革命」への不正アクセスについて発表した。
中電不動産株式会社は7月28日、同社の業務委託先への不正アクセスについて発表した。
株式会社タカラトミーは7月28日、同社が運営する「デュエル・マスターズ サポートアプリ」での顧客情報の漏えいの可能性について発表した。
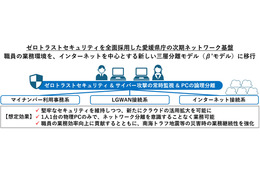
ネットワンシステムズ株式会社は8月6日、SCSKセキュリティ株式会社と共同でゼロトラストセキュリティを全面採用した愛媛県庁の次期ネットワーク基盤を受注した発表した。稼働開始は2027年1月を予定している。
GMOサイバーセキュリティ byイエラエ株式会社は8月6日、4月20日から24日に開催されたサイバー防衛演習「Locked Shields 2026」に2年連続で参加したと発表した。
HENNGE株式会社は8月4日、クラウドセキュリティサービス「HENNGE One」の提供プランを2026年10月1日に全面刷新すると発表した。
HENNGE株式会社は8月6日、東京ビッグサイトで8月20日、21日に開催される「第2回 IT・情シス DXPO 東京 ’26 夏」に出展すると発表した。
株式会社エーアイセキュリティラボは8月6日、8月20日・21日に開催されるブティックス株式会社主催のイベント「IT・情シス DXPO 東京 2026 夏」に出展・登壇すると発表した。
兵庫県は8月3日、公文書公開における個人情報の漏えいについて発表した。
株式会社講談社は8月3日、不正アクセスによる個人情報流出について発表した。
株式会社テレビ朝日メディアプレックスは7月30日、7月3日に公表した同社サーバへの不正アクセスについて、第二報を発表した。

アスクル株式会社は7月30日、ランサムウェア攻撃に伴う情報漏えいの可能性に関する追加の本人通知について発表した。
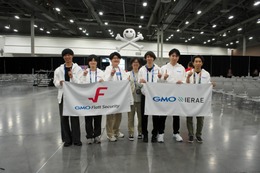
GMOインターネットグループ株式会社は8月10日、同社グループのホワイトハッカーが参画する「Blue Water」が「DEF CON 34 CTF Finals」で世界1位を獲得したと発表した。
GMOサイバーセキュリティ byイエラエ株式会社は8月4日、「地方公共団体向けペネトレーションテスト・パッケージ」の提供を開始すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月12日、ECプラットフォーム「Opencart」におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
Tenable Holdings, Inc.は8月4日、新たなオープンソースAIエクスチェンジ「CyberAgents Exchange」の立ち上げを発表した。
厚生労働省は7月27日、行政文書の開示に係る関係書類の誤送付について発表した。
株式会社TENTIALは7月28日、同社が利用するメール送信サービスの認証情報の不正利用について発表した。
千葉県館山市は7月27日、同市が委託しているSMS配信システム会社への不正アクセスについて発表した。
防衛省は8月7日、株式会社リチェルカセキュリティへの指名停止措置について発表した。
株式会社リチェルカセキュリティは8月7日、防衛装備庁からの公表事項について発表した。
株式会社日本レジストリサービス(JPRS)は8月12日、PowerDNS Recursorの脆弱性情報が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は8月12日、PowerDNS Authoritative Serverの脆弱性情報が公開されたと発表した。
独立行政法人 情報処理推進機構(IPA)は8月12日、「Microsoft 製品の脆弱性対策について(2026年8月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年8月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月10日、LINE PC版(Windows版)のインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
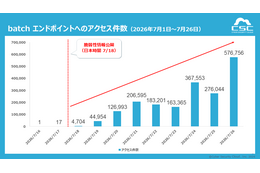
株式会社サイバーセキュリティクラウドは8月4日、「wp2shell」(CVE-2026-63030 / CVE-2026-60137)の「攻撃検知速報」を発表した。
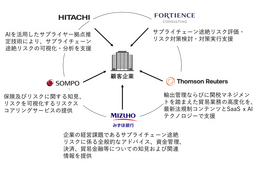
株式会社みずほ銀行他3社は7月28日、4社が業務提携し推進している「サプライチェーン途絶リスクマネジメント支援」の第三弾として、トムソン・ロイター株式会社と株式会社日立製作所が支援メンバーとして参画すると発表した。
GMOインターネットグループ株式会社は7月28日、米Anthropic PBCと7月10日に戦略的パートナーシップ契約を締結したと発表した。
事業やサービスが終われば Web サイトで使っていたドメイン名は不要になる。維持費を払い続けるのは無用のコストだから契約更新をやめて手放す。ごく自然な経済的合理性に基づいた判断だ。ところが企業によっては一度使ったドメインを手放さず「永年保有」するというポリシーを定めている場合がある。なぜ、不要コストを払い続けるのか。
株式会社まちあい徳山は7月27日、同社ウェブサイトへの不正アクセスについて発表した。

ファイン株式会社は7月27日、同社が運営するオンラインショップ「ファインオンラインショップ」への不正アクセスによる情報流出について発表した。
個人メディア「Pottal-Portal」を運営するPottalは7月26日、Pottalが運営するPottal-Portalをはじめとする同一サーバで運用している複数サイトへの不正アクセスについて発表した。
Infoblox株式会社は8月4日、「2026年 脅威動向レポート(2026 Threat Landscape Report)」を発表した。
一般社団法人日本自動車工業会と一般社団法人日本自動車部品工業会は7月27日、AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について発表した。
総務省は8月4日、地方公共団体におけるサイバーセキュリティの確保に関する総務大臣書簡を発出したと発表した。
HENNGE株式会社は8月3日、「HENNGE One」がチェック・ポイント・ソフトウェア・テクノロジーズ株式会社の提供する統合型ネットワークセキュリティプラットフォーム「Check Point SASE」へのシングルサインオン連携に対応したと発表した。
GMOサイバーセキュリティ byイエラエ株式会社は8月3日、韓国のLIG Defense & Aerospace Co., Ltd.(LIG D&A)と宇宙・無人システム分野のサイバーセキュリティ技術の高度化に向け、業務提携に関する覚書(MoU)を東京・渋谷で7月22日に締結したと発表した。
独立行政法人情報処理推進機構(IPA)は8月3日、地域団体等との連携による中小企業のサイバーセキュリティ対策普及促進のためのセミナー開催の支援について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は8月25日に、オンラインセミナー「外部公開IT資産を狙うランサムウェア、公開資産の放置が攻撃の入口になる 棚卸し・診断・継続監視の進め方」を開催すると発表した。

NTTスマートコネクト株式会社は7月26日、同社が運営するレンタルサーバ「スマイルサーバ」への不正アクセスについて発表した。

扶桑電通株式会社は7月22日、同社が利用するクラウドストレージへの不正アクセスについて発表した。

株式会社ニデックは7月24日、同社Webサイトへの不正アクセスについて発表した。
国家サイバー統括室、外務省、警察庁、財務省、経済産業省は7月31日、米国及び韓国を始めとする同盟国・同志国の関係機関とともに「北朝鮮IT労働者に関する各国・企業等に対する注意喚起」を発表した。
独立行政法人情報処理推進機構(IPA)は8月3日、「企業組織を狙うメールを悪用した攻撃の手口とその対策」を公開した。
Infoblox株式会社は7月29日、米国国立標準技術研究所(NIST)が、安全なドメインネームシステム(DNS)展開ガイド「SP 800-81r3」をOLIRプログラムを通じてCSF 2.0へ正式に対応付け(マッピング)したと発表した。
経済産業省と内閣官房国家サイバー統括室は7月30日、ソフトウェアの脆弱性管理等におけるSBOM(ソフトウェア部品表)の最小要素に関する国際ガイダンス「2026 Minimum Elements for a Software Bill of Materials (SBOM)」に共同署名したと発表した。

ところが数カ月前、例の米国企業からロジャーに連絡が入った。サポートを終了したソフトウェアを使っていたドイツの顧客が、紙のアーカイブを紛失した。だがデジタルアーカイブは手元に残っている。そんな内容だった。米国企業はロジャーに書類の復元を依頼した。一日当たりの報酬は、ロジャーが受け取る年金およそ 1 カ月分にも相当する金額だった。

総務省は7月29日、KDDI株式会社への文書による行政指導について発表した。

シミックヘルスケア・インスティテュート株式会社は7月24日、同社が運営を受託している患者支援サービスへの不正アクセスについて発表した。

ナカバヤシ株式会社は7月24日、7月2日に公表した同社製品紹介サイト「REVEX」への不正アクセスについて、第二報を発表した。

株式会社ジェイアール東海髙島屋は7月24日、5月8日に公表したアルバイトスタッフ管理システムへの不正アクセスについて、続報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月7日、OpenSSLのOCSPレスポンス検証におけるクライアント側のメモリリークの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月7日、Alinto SOGo v5.12.7における不正な形式のICSカレンダー招待を介したクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
総務省は8月5日、ウェブアクセシビリティ評価ツール「miChecker」の脆弱性情報について発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月5日、NetKids iMarkにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。


