
2026.10.11(日)
- 注目検索ワード

日新火災海上保険株式会社は12月17日、同社業務委託先へのランサムウェア攻撃に伴う情報漏えい等の可能性について発表した。
株式会社西武・プリンスホテルズワールドワイドは12月16日、海外子会社が使用するネットワークシステムへの不正アクセスについて発表した。
公立大学法人尾道市立大学は12月16日、同学への不正アクセスによる個人情報流出の可能性について発表した。
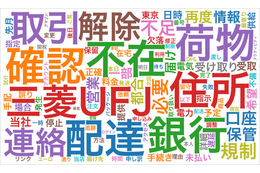
2024年に確認されたスミッシング手口の1位は宅配事業者をかたるSMSの75.9%で、4年連続で1位となっている。宅配事業者に関連する「荷物」「不在」「配達」「住所」などの単語が頻出した。
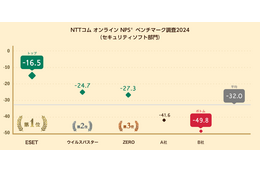
NTTコム オンライン・マーケティング・ソリューション株式会社は12月18日、NPSベンチマーク調査2024セキュリティソフト部門の実施結果を発表した。
前回の記事では、お客様の最適なセキュリティ運用を実現する Cloudbase のプロダクト開発について深掘りしました。今回は、プロダクトの枠を超え、お客様にさらなる価値を提供するProfessional Serviceチームに焦点を当てます。
2024 年 6 月に公開された Microsoft Windows OS に存在する脆弱性に対するエクスプロイトコードが公開されています。脆弱性が存在する Windows OS への侵入に当該脆弱性が悪用されると、OS の全権限が奪取されてしまいます。幅広い Microsoft Windows OS が当該脆弱性の影響を受けます。標的型攻撃などによる端末への侵入後に、端末の全権限を掌握するために悪用が試みられる可能性が高い脆弱性であると考えられます。
国立大学法人宮崎大学は12月13日、メールアカウントの不正利用による迷惑メール送信について発表した。
法政大学は12月12日、社会学部専任教員による個人情報の漏えいについて発表した。
株式会社EDUWARD Pressは12月12日、同社が運営する商品販売サイト「エデュワードプレスオンライン」への不正アクセスについて発表した。
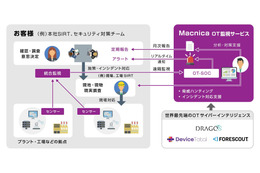
株式会社マクニカは12月18日、工場やプラントなどのOT環境のセキュリティ監視サービス「Macnica OT監視サービス」を提供開始すると発表した。
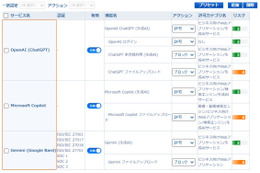
デジタルアーツ株式会社は12月17日、同社のフィルタリングソフト「i-FILTER」シリーズのフィルタリングカテゴリに「生成AIサービス」を追加し、生成AIへのセキュリティ機能を強化したと発表した。
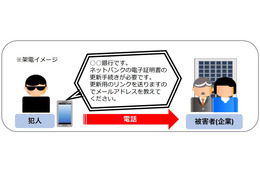
警察庁は12月13日、「ボイスフィッシング」による不正送金被害の急増について「サイバー警察局便り」で発表した。
中国は昨年、米国中央情報局が長年にわたり中国のネットワークや機器に侵入してきたとして非難し、米国は侵入を繰り返す「ハッキング帝国」であると非難した。米国と中国は、2015 年に互いに攻撃を行わないことを誓う協定に署名したが、双方の主張が正確であるとするならば、どちらの側もその約束を守っていない。
株式会社浪速ポンプ製作所は12月11日、ランサムウェア攻撃による個人情報漏えいの可能性について発表した。
大阪府藤井寺市は12月10日、藤井寺市立小・中学校での学習用クラウドサービスアカウントの利用不能にについて発表した。
慶應義塾大学病院は12月10日、個人情報が含まれるPCの盗難について発表した。
「こんな記事が出るなんて、日産とホンダが統合される時代、ひょっとしてMBSDとNRISに何かあるのか?」などという一足先の正月の初夢のような妄想でも抱きながら、ゆっくり一読して自身の来年のキャリを考えることができるかもしれない。
Magic Quadrantから長らく「Eメールセキュリティ」のカテゴリは外れていたが、本年から「Eメールセキュリティプラットフォーム」として再びカテゴリーが設けられた。近年のメールを起因とするフィッシングやBEC被害など、Eメールセキュリティの重要性が再評価されたと推定される。

クラウドメールサービス「 ALL in Oneメール Pro」を提供する株式会社エアネットは12月10日、同社顧客に対しフィッシングメールへの注意喚起を発表した。
株式会社沖縄銀行は12月10日、インターネットバンキングの不正アクセスに対する注意喚起を発表した。
SecurityScorecard株式会社は12月17日、「サイバーセキュリティ侵害に関するレポート2024」を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は12月16日、DEKRA社の評価認証部門およびDEKRA社の子会社であるOnward Security Japan株式会社と12月3日に業務提携覚書を締結したと発表した。
Cloudbase株式会社は12月17日、中外製薬株式会社の導入事例インタビューを公開した。
なお、まったくの余談だが、筆者は日産自動車の記事とトヨタモビリティ東京株式会社の記事を同日に執筆しており、さながら「レスポンス(Response.jp)」の記者になった気分だった。レスポンスとは ScanNetSecurity を運営する企業、株式会社イードの旗艦媒体である自動車専門誌で、ありとあらゆる点で ScanNetSecurity と段違いの差がある花形部署である。ScanNetSecurity が冷蔵庫マンだとしたら、レスポンスは M-1グランプリを二度制覇した令和ロマンといったところか。

方独立行政法人那覇市立病院は12月9日、システム障害による診療制限について発表した。

株式会社九州鉄鋼センターは12月13日、同社へのランサムウェア攻撃について発表した。
CBC株式会社は12月9日、同社社員を騙ったなりすましメールへの注意喚起を発表した。
株式会社ゆうちょ銀行は12月5日、法人口座を狙った不正送金への注意喚起を発表した。
Okta Japan株式会社は12月18日、年末年始休暇中のサイバーセキュリティ対策についてのブログ記事を発表した。
株式会社ラックは12月9日、これまでのセキュリティ監視センターJSOCの事業を大きく転換する次世代のJSOC事業戦略を発表した。
一般社団法人日本クラウドセキュリティアライアンス(CSAジャパン)翻訳WGは12月9日、「クラウドコンピューティングに対する重大な脅威2024」の公開を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月18日、アイ・オー・データ製ルータUD-LT1およびUD-LT1/EXにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社エヌ・ティ・ティピー・シーコミュニケーションズ(NTTPC)は12月16日、同社のWebARENAメールホスティング/SuiteX V2 メールプレミアム経由のメール送信が一部正常に行われないという事象が発生したと発表した。
福島県郡山市は12月9日、「Out of KidZania in こおりやま 2024 事業」における再委託先事業者のサーバへの不正アクセスについて発表した。

株式会社三恵は12月9日、同社が運営する「【公式】大人かわいい下着・ブラジャーの三恵通販サイト」への不正アクセスによる顧客情報漏えいの可能性について発表した。

株式会社クレディセゾンは12月9日、株式会社三恵が運営する「【公式】大人かわいい下着・ブラジャーの三恵通販サイト」でのクレジットカード情報の流出について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月18日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、シャープ製ルータ製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月16日、Androidアプリ「少年ジャンプ+ 人気漫画が読める雑誌アプリ」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

同社では原因について、定期的なパスワードの変更が行われていなかったこと、二段階認証の導入を検討するものの対応せずにいたことで同社のセキュリティ対策が脆弱な状態となっていたことを挙げている。またフォレンジック調査では、当該社員が外部サイトに登録しているパスワードが漏えいした可能性を指摘している。

三興空気装置株式会社は12月、10月24日に公表した同社へのサイバー攻撃によるシステムの停止について、調査結果を発表した。
株式会社出前館は12月13日、同社ドメインを装ったフィッシング詐欺への注意喚起を発表した。
EGセキュアソリューションズ株式会社は12月12日、同社取締役CTOの徳丸浩氏による「2024年のサイバーセキュリティの振り返りと2025年の展望」をサイリーグホールディングス主催の記者説明会「サイバーセキュリティの現在と未来を考察する」で発表した。

株式会社スリーシェイクは12月13日、同社が提供するクラウド型データ連携ツール「Reckoner」とピー・シー・エー株式会社が提供する基幹業務クラウドサービス「PCAクラウド」がAPIによる連携を開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月12日、Apache Struts 2のファイルアップロード処理に不備について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

何とか自社内でプライベートSOC を構築し、内製で運用している企業もあれば、外部のセキュリティベンダーやシステムインテグレーターが運用する商用SOC に委ねるケースもある。それぞれ、どんなメリットやデメリットがあり、どう使い分けるのがいいのだろうか。

栗田工業株式会社は12月7日、同社の海外連結子会社への不正アクセスについて発表した。

京都大学経営管理大学院は12月5日、同学メールサーバへの不正アクセスについて発表した。

KCJ GROUP 株式会社は12月6日、10月22日に公表した同社が運営するキッザニアのWebサイトへの不正アクセスについて、調査結果を発表した。

富士通株式会社は12月12日、脆弱性や新たな脅威への事前対策を支援するマルチAIエージェントセキュリティ技術の開発を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月13日、WordPress用プラグインMy WP Customize Admin/Frontendにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月13日、FXC製AE1021およびAE1021PEにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
投影されたスライドの表紙を見ると『The Good, the Bad and the Ugly』と副題が書かれている。これは映画『続・夕陽のガンマン』の原題ではないか。ガートナーの講演は、まるで大学の紀要論文のタイトルのような、きわめて実用的な(良い意味でだが)面白みがひとつもない講演タイトルが多い。だからそんな中で本セッションには大いに興味を引かれた。

実は MBSD 自身「CAAV」という SaaS 型 ASM 製品を開発・提供している。それもあってか今年はとにかく質疑応答が長かった。例年は「重要なことにそれとなく気づかせる」教育的配慮の発言が多いのだが、今年はかなり具体的な質問がプレゼンテーションごとに 4 ~ 5 件出される始末。きっと学生にはいい経験になったに違いない。上位入賞者には MBSD でのインターンシップが与えられるから、ことと次第によってはインターンで来社した際に「CAAV」の開発現場に呼ぼうという魂胆すらあったかもしれない。

井関農機株式会社は12月5日、同社グループ会社へのランサムウェア攻撃について発表した。文字のコピーができないPDFファイルで公開している。

ユアサ商事株式会社は12月5日、同社の海外グループ会社サーバへの不正アクセスについて発表した。

東京経済大学は12月4日、不正アクセスによる迷惑メールの送信について発表した。
「ステレオタイプの言論として『経営者はセキュリティに無関心』というものがありますが、これだけランサムウェアなどの報道が出ている中で、果たして経営者がセキュリティに無関心でいられるのかと疑問に思っていました(徳丸浩氏)」
犯人の動機は保険会社への恨みであった可能性がある。ユナイテッドヘルスケアは治療費の支払いを拒否することで悪名高い。同社は請求の 32 %を退けているが、これは業界平均を大きく上回る。また同社に対しては、欠陥のある AI モデルに依拠して請求を却下していたという訴えが起こされている。議論にさらに拍車をかけているのが、同社子会社がランサムウェア攻撃を受けた際、犯罪者に身代金 2,200 万ドルを支払ったことだ。

株式会社伊藤園は12月6日、同社海外グループ会社へのランサムウェア攻撃について発表した。

Denis Japan株式会社は12月4日、同社グループが管理するネットワークへの不正アクセスによる情報漏えいの可能性について発表した。
セコムトラストシステムズ株式会社は12月11日、シスコシステムズ合同会社の最新クラウド型セキュリティソリューション「Cisco Secure Connect」のマネージドサービスの提供開始を発表した。同サービスの第一号顧客として千代田測器株式会社に採用されている。


