
2026.10.11(日)
- 注目検索ワード


2019年に発見されたEXODUSはアンダーグラウンドのハッカーではなく、イタリアのセキュリティベンダーによって開発されたとされる。EXODUSを発見し調査を行った研究者のレポートをもとに、このマルウェアの背景などをまとめたい。

株式会社UL Japanは10月27日、欧州自動車市場を目指す自動車業界向けのサイバーセキュリティサービスの提供を11月1日から開始すると発表した。

100年単位の超長期情報保管にも耐える「データを無意味化して格納するストレージシステム」のプロトタイプの開発に成功したと、株式会社ZenmuTechと株式会社ワイ・デー・ケー、国立研究開発法人情報通信研究機構(NICT)が10月28日に発表した。
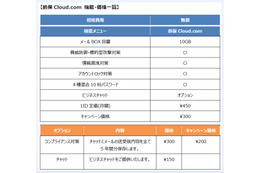
サイバーソリューションズ株式会社は10月28日、損害保険代理店向けに特化したメール&セキュリティサービス「損保Cloud.com」の提供を同日から開始すると発表した。
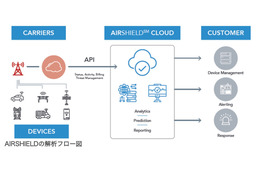
株式会社理経は10月28日、米国カリフォルニアの802 Secure社と新たに販売代理店契約を結びIoT製品向け次世代セキュリティ製品「AIRSHIELD」の販売開始を発表した。
セキュリティ情報融合基盤「CURE」を機能強化し、自然言語で記述された分析情報を融合、迅速に横断分析することに成功したと国立研究開発法人情報通信研究機構(NICT)が10月27日発表した。
JPAAWGとは「運用や開発の現場で体を張る技術者が、その技術とプライドを研鑽する場」とでもなるだろう。山積される課題の迷宮に踏み込み、問題をあざやかに解決するが、そのことをユーザーはつゆほども知らない、知らなくていい、そんな人々の情報交換の場だ。
Amazonから中小出版社に対し大量の返品が行われ、その際に、その後の販売が難しいほど本が粗雑に扱われているという実態が、業界団体のアンケート結果によって明らかになった。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月27日、Macrium Software製Macrium Reflectの権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
SBテクノロジー株式会社は10月27日、日本マイクロソフト株式会社が提供するクラウドネイティブなSIEMソリューション「Azure Sentinel」の導入支援を行う「SIEM構築支援サービス for Azure Sentinel」の提供を11月2日より開始すると発表した。
不動産管理を行う株式会社グッドライフカンパニーは10月22日、同社のメールアカウントに不正アクセスがありスパムメール送信の踏み台となったことが判明したと発表した。10月22日に同社のメールサービスを管理する運営会社から連絡があり発覚した。

株式会社ブクログは10月21日、同社が運営するweb本棚サービス「ブクログ」にて各利用者の本棚ページのソースコード上に利用者本人のメールアドレスが表示された事実を確認したと発表した。10月20日午後4時頃に利用者から指摘があり発覚した。

アジア圏を代表するセキュリティカンファレンスのひとつ「CODE BLUE 2020」がいよいよ明日 10 月 29 日 木曜日から 2 日間にわたって開催される。同イベント事務局の篠田佳奈氏に本年の開催の特徴とみどころを聞いた。
Microsoft Windows OS において、ユーザアカウント制御 (UAC) による制限を回避することが可能となる新たな手法が公開されています。

フィッシング攻撃はサイバー犯罪者による攻撃方法の支配的な地位を第2四半期も保ち続け全攻撃の44%を占める。RSA Security Japan合同会社は2020年第2四半期のフィッシングやオンライン犯罪情報、統計情報をまとめた「RSA Quarterly Fraud Report」を発表した。

マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。
K&Oエナジーグループ株式会社と大多喜ガス株式会社は10月23日、大多喜ガス及び大多喜ガスの協力企業を装った「なりすましメール」の配信を確認したと発表した。
GMOクリック証券株式会社は10月26日、同社の顧客1名に対し悪意のある第三者からの不正アクセスがあり当該顧客の資産が流出が発生したと発表した。

レストラン・カフェ・ホテル経営を行う東証一部上場企業 株式会社ひらまつは10月20日、同社従業員に貸与したパソコン2台が「Emotet」に感染したことによるメール情報の流出と第三者からの不審メール送信について、調査結果を発表した。

株式会社イエラエセキュリティは10月26日、AWS、Azure、GCPのユーザー企業向けに「3大クラウドセキュリティ一元管理サービス」を提供開始した。
Jamf Japan株式会社は10月22日、米国で実施されたサイバーセキュリティ月間にあわせ企業や組織におけるデバイスの利用状況とエンドポイントセキュリティの今後の課題に関する調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月23日、Chocolateyが提供するBoxstarterのDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
オフィスのコンサルティングやトータルソリューションを行う株式会社ルクールプラスは10月19日、同社従業員のメール誤送信で個人情報が流出したと発表した。

大阪市は10月23日、大阪市福祉局にて郵便物を発送する際に使用する「大阪市役所郵便物発送請求券料金後納郵便物差出票の裏面に個人情報が印刷されていたことが判明したと発表した。
株式会社ブロードバンドセキュリティ(BBSec)は10月23日、株式会社イードと共同で企業の脆弱性管理に関する実態調査を行ったと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月21日、WordPress用プラグインSimple Download Monitorにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

日本マイクロソフト株式会社は10月21日、9月に公表した昨年のサイバーセキュリティの動向を網羅した「Microsoft Digital Defense Report」について、IT管理者向けにレポート概要と同社が提唱する対策を発表した。

消費者庁では10月21日、実在の通信販売サイトを騙った偽サイトなどに関する注意喚起を発表した。
東京電力エナジーパートナー株式会社は10月13日、同社の会員制Webサービス「くらしTEPCO web」に対し、第三者が不正ログインを行った可能性を確認したと発表した。

株式会社ホワイトプラスは10月20日、同社が運営するハウスクリーニングマッチングサイト「キレハピ」のサーバが第三者からの不正アクセスがあり、個人情報が漏えいした可能性が判明したと発表した。

今回は、本調査を実施した株式会社ブロードバンドセキュリティの 3 名の人物に話を聞きながら、調査結果のハイライトと、そこから得られた新しい知見について紹介する。そして、あわよくば冒頭の杉浦氏の言葉の意味を探ってみようと思う。
独立行政法人情報処理推進機構(IPA)は10月21日、Oracle Java SEの脆弱性(CVE-2020-14803等)について発表した。影響を受けるシステムは以下の通り。

独立行政法人情報処理推進機構(IPA)は10月21日、「情報セキュリティ安心相談窓口の相談状況[2020年第3四半期(7月~9月)]」を発表した。
株式会社イエラエセキュリティは10月21日、「セキュリティ・ミニキャンプ」に同社取締役とエンジニアが講師として登壇すると発表した。
制御機器や産業用ロボットの販売を行う株式会社鳥羽洋行は10月20日、同社社内の一部のパソコンが「Emotet」に感染し、同社社員を装った第三者からの不審メールが複数発信されたことを確認したと発表した。
店員にカードを渡して決済をするとき、忍ばせたカードリーダーに通すというのがスキミングの代表的な手口だ。オンライン決済でもeスキミングという手法が広がっている。どのようにしてカード情報を盗むのか。また、その対策は?
経済産業省は10月20日、「DX時代における企業のプライバシーガバナンスを考える~消費者・ステークホルダーからの信頼獲得により企業価値向上につなげる試み~」ウェビナーを開催すると発表した。
一般社団法人日本音楽著作権協会(JASRAC)は10月20日、2020年度上半期(2020年4月から9月まで)報告を発表した。

一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社TwoFiveは10月20日、自治体が発信する防災メールのなりすまし対策状況(SPFとDMARCの設定状況)について調査結果を発表した。

株式会社エポック社は10月20日、同社が10月14日に公表した同社運営の「シルバニアファミリーオンラインショップ」での個人情報流出について調査結果を発表した。

デル・テクノロジーズ株式会社は10月19日、「Digital Transformation Index」の最新結果から、企業がデジタルトランスフォーメーションプログラムをさらに加速させ、数年要したことも数ヶ月で実行できるレベルに達する勢いにあると発表した。
国際連合広報センターは10月19日、9月23日に公表した国際連合とパートナーが各国に対しCOVID-19の世界的大流行に伴い、実世界とオンライン両方で表面化したいわゆる「インフォデミック」に取り組むための緊急対策を強く訴える声明の日本語訳を発表した
公益社団法人日本医師会は9月24日、オンライン診療について同会の考え方を定例記者会見で発表した。

株式会社NTTドコモは10月15日、一部の銀行において同社の「ドコモ口座」の不正利用について、被害件数と補償完了件数を発表した。

この報告書の真の価値は、ニュース等で断片的に知っていたランサムウェアに関する情報がつなぎ合わせられ、サイバー犯罪産業としてのランサムウェアの全体像を俯瞰する視点が得られるところにあるといえる。
警察庁が10月16日、vBulletinの脆弱性(CVE-2020-17496)を標的としたアクセスの観測等について発表した。

株式会社ラックは10月16日、SOMPOリスクマネジメント株式会社と協業し、サプライチェーン全体のセキュリティ対策状況を評価する「サプライチェーンリスク評価サービス」の提供を同日より開始すると発表した。
グローバルセキュリティエキスパート株式会社(GSX)は10月16日、沖縄で事業展開する株式会社セキュアイノベーションの第三者割当増資を引受けることで資本業務提携をしたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、複数のAdvantech社製品の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社売れるネット広告社は10月14日、広告代理店上位10社における「GAFA+」への依存度を推計した結果を公表した。
株式会社理経は10月14日、同社が開発した「VR地震体験システム」を練馬区が採用したと発表した。
株式会社つなぐネットコミュニケーションズは10月14日、同社が運営するマンション情報サイト「マンション・ラボ(https://www.mlab.ne.jp/)」にて第三者からの不正アクセスによる記事ページの改ざんが判明したと発表した。

新潟県は10月16日、「『入札情報サービス』への掲載に関する不適正事案に係る全庁調査の結果について(第3報・最終報)」の調査過程で、入札情報以外に誤って個人情報が含まれた事案が確認されたため同様の事案有無に係わる全庁調査を行い、その結果を発表した。

「セキュリティ・キャンプ全国大会2020 オンライン」が10月18日開講した。本年のセキュリティ・キャンプは、多くのセキュリティイベント同様、新型コロナウイルス感染予防のためオンライン開催される。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は10月15日、DDoS攻撃を示唆して仮想通貨による送金を要求する脅迫行為(DDoS脅迫)について追加情報を公表した。
株式会社カスペルスキーは10月15日、2018年初めから2019年初めにかけて活動が行われたとみられる製造業の企業を限定して標的にした一連の高度サイバー攻撃(APT)を発見したと発表した。
米国KnowBe4社は10月15日、最新フィッシングメール動向として2020年第3四半期の「要注意件名」を公開した。
株式会社理経は9月30日、新型コロナウイルス感染拡大防止対策の一環として販売している「イベント会場用一斉メール配信サービスc-alert」を野村不動産株式会社が採用したと発表した。
京セラ株式会社は10月16日、同社スマートエナジー事業本部に所属する従業員のパソコンがEmotetに感染し、同社従業員を装った第三者からの不審メールの発信を確認したと発表した。なお、不審メールには暗号化されたzip形式のマルウェアが添付されていた。
教育用の本やおもちゃ、実験器具を販売する株式会社仮説社は10月15日、同社が運営する「Kasetusya ONLINE SHOP(https://www.kasetu.co.jp)」に第三者からの不正アクセスがあり、クレジットカード情報を含む顧客の個人情報が流出したことが判明したと発表した。
独立行政法人情報処理推進機構および一般社団法人JPCERT コーディネーションセンターは10月14日、WordPress用プラグインLive Chat - Live supportにおけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月14日、Apache TomcatにおけるHTTP/2リクエスト処理の不備に起因する情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

神奈川県川崎市は10月14日、同市内の野球場について、川崎市公共施設利用予約システム(ふれあいネット)による利用申込を行っていたが、第三者からの不正ログイン試行が発生したため同システムでの受付を暫定的に休止したと発表した。


