
2026.10.11(日)
- 注目検索ワード


「マイクロセグメンテーションは、仮想デスクトップや仮想サーバ間でマルウェアの拡散時に発生するネットワーク通信を検知すると、自動でその通信を遮断しマルウェアを感染端末内に封じ込めることができます。」
「次は 2016 年秋を予定しています。今度は、いろいろなレイヤーの人を巻き込んでいくことに挑戦したいと思っています。そのうえで、みんなが期待する方向と、どうあるべきかを考えてみたいです。」

「Ev4cuati0nSquad」を名乗るグループは先月、英国、米国、オーストラリアなど複数の国の学校に対し、数十件の虚偽の爆破予告を電話で行った。それは学校の閉鎖や、広範囲に渡るパニックを引き起こした。
ウェブルートは、脅威調査ツール「BrightCloud Threat Investigator」を提供開始した。
IPAおよびJPCERT/CCは、QNAPが提供するマルチメディア広告作成、アップロード用ソフトウェア「Signage Station」および「iArtist Lite」に複数の脆弱性が存在すると「JVN」で発表した。
総務省は、「官民連携による国民のマルウェア対策支援プロジェクト(ACTIVE)」を通じたマルウェア感染者の被害未然防止の取組を開始したと発表した。
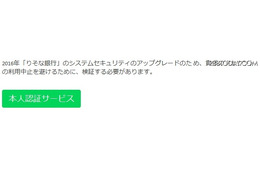
フィッシング対策協議会は26日、「りそな銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。りそな銀行もあらためて注意を呼びかけている。

農業、インフラ維持、災害時対策など、幅広い領域での活躍が期待されている無人航空機(ドローンなど)。その利用方法として、「Eメールの配送」が新たに加わった。KDDI研究所は25日、災害時を想定した「メッセージ蓄積中継システム」を開発したことを発表した。
2016年7月30日以降、AdWordsとDoubleClickはFlashの広告のアップロードを認めないとGoogleは広告主たちに告知した。来たる2017年1月2日にはGoogle Display Networkで、あるいはDoubleClickでディスプレイ広告が動作しなくなる。
IPAおよびJPCERT/CCは、複数の開発者が提供している無線接続のキーボードやマウスなどの入力機器に、安全でない独自の無線通信プロトコルを使用している脆弱性が存在すると「JVN」で発表した。
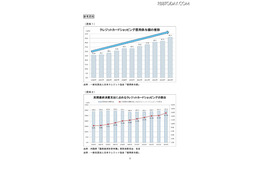
クレジット取引セキュリティ対策協議会は23日、クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画を取りまとめて発表した。

AGC旭硝子は23日、スマートフォンの指紋認証センサーの搭載を可能にしたカバーガラスを販売したことを発表した。
「Gophishは、現実社会で行われるフィッシング攻撃を、極めて分かりやすくシミュレーションさせる『フィッシングのフレームワーク』だ」と語る Wright は、このプラットフォームを「誰にでも利用できる、産業グレードのフィッシング訓練」と表現している。
ペンタセキュリティは、クラウド事業者向けのWebアプリケーションファイアウォール(WAF)である「WAPPLES Cloud」を発売した。

ハミングヘッズは、サイバー攻撃対策ソフト「Defense Platform Home Edition」のパッケージ版を発売した。
ACCSによると、北海道警生活安全企画課、サイバー犯罪対策課と江別署は、インターネットオークションを悪用し権利者に無断で複製されたコンピュータソフトを販売していた北海道釧路市の無職男性(46歳)を、著作権法違反の疑いで逮捕した。

2月1日~3月18日は「サイバーセキュリティ月間」。今年のサイバーセキュリティ月間は、『攻殻機動隊STAND ALONE COMPLEX(S.A.C.)』とタイアップ。キャラを用いたポスター・バナーが展開されている。

「電子メールのセキュリティ対策が注目を受けています。自治体システム強靱化の要件にも挙げられており、基本対策として取り組んでいます。メール対策といえば、標的型攻撃メール訓練が思い浮かびますが、何度訓練しても感染をゼロにすることはできません。」

「特定の1社が狙われているのではなく、日本が狙われているという印象があります。調査・分析の過程で考えさせられることがありました。それは、攻撃者はまだ『情報を収集している段階』なのではないかということです。」

未成年者の半数近くがほぼ毎日、インターネット上の友達と連絡を取り合っていることが2月22日、デジタルアーツの実態調査結果より明らかになった。女子中学生に限ると、「ほぼ毎日」という回答は6割を超えていた。
「我々が言えることは、『その攻撃の背後にいた犯罪者は、専門的なハッカーには程遠い存在だった』ということだ。Adwindの顧客の大半は、そのレベルのコンピュータの教養しか身につけていないと我々は考えている。それは気がかりな傾向だ」
ACCSによると、埼玉県川越署は、神奈川県横浜市の無職中国籍女性(40歳)を著作権法違反容疑でさいたま地検川越支部に送致した
IPAおよびJPCERT/CCは、Flexera Softwareが提供するFlexNet Publisherの「lmgrd」およびベンダ固有のサーバプログラムにバッファオーバーフローの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、「Apache Tomcat」に複数の脆弱性が存在すると「JVN」で発表した。

米地方裁判所が、犯罪に利用されたとされるiPhoneのロック解除命令を下した件について、アップルは再び声明を発表。この件に対するアップルの姿勢をQ&A形式で改めて説明している。

LINEは22日、スマホアプリ「LINE」iPhone版の最新版となる「バージョン5.10.0」を公開した。新機能を使いするとともに、いわゆる「クローンiPhone」の問題に対応した。
DNPは、フランスPradeo Security Systems社のアプリ向けセキュリティ検証サービス「AuditMyApps」と、アプリの不正改ざんを防止するDNPのクラッキング対策ソフト「CrackProof」を組み合わせて、クラウド環境で提供する新しいサービスを4月1日より提供する。
IPAおよびJPCERT/CCは、Script*が提供する文字チャットシステム「Log-Chat」に格納型のクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。

IPAは、サイバーセキュリティ注意喚起サービスをアップデートし「icat for JSON」として公開した。

「日本では、セキュリティ対策というと、個人情報保護法やJ-SOX法など、どちらかというとコンプライアンス面から考えていた傾向があります。しかし、今やサイバー攻撃は現実的な脅威となり、どんな企業や組織も標的となりうるとの認識が高まっています。」
攻撃者は、そのデバイスを「マルウェアのストア」に変化させる能力を持つことになる。それは、このスマート(と呼ばれている)サーモスタットと同じ無線ネットワークを利用している他のデバイスをマルウェアに感染させるために利用できるだろう。

日本スマートフォンセキュリティ協会(JSSEC)啓発事業部会は3月12日、「スマートフォン セキュリティ シンポジウム」を開催する。青少年向けのネットマナー啓発の在り方について、講演やパネルディスカッションを行う。
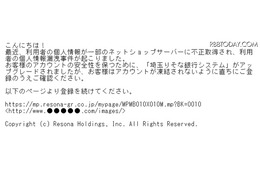
フィッシング対策協議会は22日、「埼玉りそな銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。「埼玉りそな銀行」は、りそなグループの都市銀行。

「攻撃側に追いつくには構造そのものを変えていく必要があります。この変化に必要なキーワードは二つです。一つは防御の「自動化」。そしてもう一つは、企業や業界の壁を超えた「情報共有」です。」
その悪党は「司法省のメールアカウントが侵害されたおかげで、数百ギガバイトのデータを手に入れた」と主張している。ただし、受信ボックスが乗っ取られたという確かな証拠は何もない。
Red Hat Enterprise Linux、CentOS、Fedora などに実装されている自動バグ報告ツール ABRT (Automatic Bug Reporting Tool) において、2 つの脆弱性を利用して権限昇格が可能であることが報告されています。
フォーティネットジャパンは、2016年の事業戦略および製品・マーケティング戦略について発表した。
IPAおよびJPCERT/CCは、日本マイクロソフトが提供するWebブラウザ「IE」に、クロスドメイン ポリシーを回避される脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Android PlatformのURLConnectionクラスに、HTTPヘッダインジェクションの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、LINEが提供する「LINE」にDoSの脆弱性が存在すると「JVN」で発表した。
警察庁は、ファイル共有ソフトを使用した著作権法違反事件の一斉集中取締りの実施について発表した。

アップルは16日(現地時間)、米裁判所から出されていたiPhoneのロック解除についての協力要請に対し、拒否する考えをティム・クックCEOの名前で発表した。
上智大学は2月18日、新入生向け勧誘活動などのソーシャルメディアを利用した告知への注意喚起をホームページに掲載した。これらの企画に上智大学は関知しておらず、大学の課外活動団体を装った学外団体などが行っている可能性もあるため、注意するよう呼びかけている。

日立システムズは18日、確実な本人認証を可能にするクラウド型の「SHIELD PBI指静脈認証サービス」を販売開始した。電子証明書などを紛失するリスクもなく、なりすましの防止を可能としている。

「経産省の『サイバーセキュリティ経営ガイドライン』にも『多層防御』がキーワードとして記載され、今まで以上に運用の重要性が高まるなかで、運用負荷を軽減しながら多層防御を実現するNGFW/UTMの優位性は、さらに認識されると考えています。」
IoT 製品から得られるデータは非常に貴重なものとなりえる。それらの製品の多くがマイクや動作センサーを搭載している。たとえば新しいスマートテレビや子供の玩具、あるいは Amazon の「Echo」のような音声制御の製品などだ。

BBソフトサービスは、「インターネット詐欺リポート(2016年1月度)」を発表した。
IPAおよびJPCERT/CCは、Swannが提供するネットワークビデオレコーダ(NVR)に複数の脆弱性が存在すると「JVN」で発表した。
そこには「これまでメーカーがあまりにも頻繁に無視してきたこと」のリストが与えられている。良い暗号、API セキュリティモデル、前方秘匿性、アプリケーションのロールバック、署名されたアプリケーションイメージを、GSMA は必要条件として述べている。

日立情報通信エンジニアリングは16日、マイナンバー制度のセキュリティ対策を強化したPCログオン認証「SecureAegis(セキュアイージス)」の利便性を向上し、同日から販売を開始した。

「KPMGの強みは、全社的なセキュリティ対策を考えるとき、組織の体制づくりから、多岐にわたる課題のどこに経営資源を割り当てるのが効果的か、客観的視点で全体最適を考えることができる点にあります。」

ウォッチガードは、企業向けUTMアプライアンスのFireboxファミリに「Firebox T30 / T30-W」「Firebox T50 / T50-W」の2シリーズ、4機種を新たに投入した。
ACCSによると、神奈川県警察、茨城県警察、広島県警察、福岡県警察の合同捜査本部は、権利者に無断で複製されたものであることを知りながらソフトの海賊版を入手して複製の上、業務で使用していた中国籍の男性2名を、著作権法違反の疑いで逮捕した。
IPAおよびJPCERT/CCは、Beldenが提供するHirschmannの「Classic Platform」スイッチに、管理者パスワードが漏えいする脆弱性が存在すると「JVN」で発表した。
JPCERT/CCは、The GNU C Libraryが提供する「glibcライブラリ」にバッファオーバーフローの脆弱性が存在するとして、注意喚起を発表した。

サイバー攻撃に使われるウイルスは現在、一日あたり100万種以上が増えており、すでに数億種類に達しているという。この膨大なウイルスの攻撃手口を、効率良く検知する新たな「サイバー攻撃検知技術」を、三菱電機が17日に発表した。
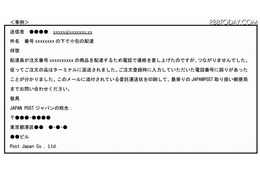
昨年12月中頃より大発生した、日本郵政を騙る不審メール。「Japan Post」「日本郵政」が差出人のように見せかけたスパムメールだが、今年に入ってもまだまだ猛威を振るっている。
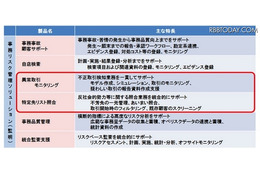
日立ソリューションズ西日本は15日、金融機関向け事務リスク管理ソリューションパッケージ(監明シリーズ)の機能を強化した新バージョンを発売開始した。
ネットワークマッピングツールやファジングツールなど、ハッカーが利用するユーティリティは様々だが、それらはサイバーセキュリティ業界にとっても不可欠だ。先の「調整された提案」の下では、これらを海外へ持ち出すことが禁止されていただろう。

シマンテックは、攻撃元情報の提供を行う新サービス「DeepSight Intelligence services」を日本において提供を開始したと発表した。

NRIセキュアは、「企業における情報セキュリティ実態調査 2015」を発表した。

Facebookで何に 「いいね!」 を押したかなどの個人の 「小さな」 データの収集はなぜ問題になるのでしょうか?消費者が、自分自身に関する情報を共有したければ共有でき、自分の情報の利用方法を自分で決定できるためにはどのような枠組みが必要でしょうか?
この失敗は、ニュージャージーに拠点を置く Linux サーバホスティング業者がクリスマス後、データセンターに 10 日間の DDoS 攻撃を受け、ハッキングの恐怖に襲われたことにより、同社のユーザーアカウントのパスワードを 1 月にリセットしたあとに起きたものだ。


