吉澤 亨史( Kouji Yoshizawa )記事一覧(2 ページ目) | ScanNetSecurity
2026.09.18(金)

吉澤 亨史( Kouji Yoshizawa )の記事一覧(2 ページ目)

NRIセキュア 日米豪セキュリティ実態調査発表、日本は生成 AI 導入率も低迷 画像
調査・レポート・白書・ガイドライン

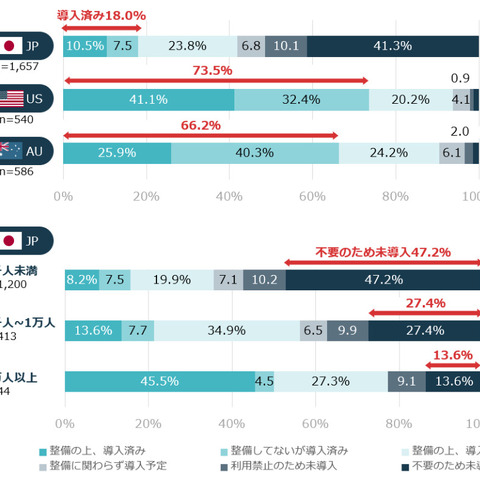
NRIセキュア 日米豪セキュリティ実態調査発表、日本は生成 AI 導入率も低迷

NRIセキュアは、日本、アメリカ、オーストラリア3カ国を対象とした「企業における情報セキュリティ実態調査2023」の結果を発表した。同調査は2022年度から実施されており、今回で21回目となる。
メルカリがフィッシング詐欺に注意喚起、アプリの利用など推奨 画像
脆弱性と脅威

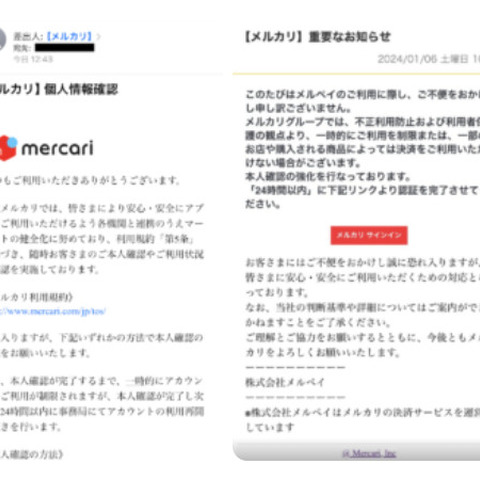
メルカリがフィッシング詐欺に注意喚起、アプリの利用など推奨

メルカリは「メルカリびより」サイトにおいて、「メルカリ・メルペイを装ったWebサイトによるフィッシング詐欺について」とする注意喚起を発表した。
企業サイトが偽 EC サイトへの踏み台にされたケースを紹介 ~ IPA 相談状況 画像
調査・レポート・白書・ガイドライン

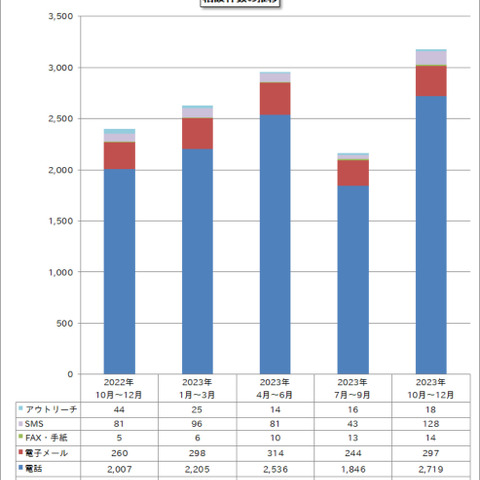
企業サイトが偽 EC サイトへの踏み台にされたケースを紹介 ~ IPA 相談状況

IPAは、2023年第4四半期(10月~12月)における「情報セキュリティ安心相談窓口の相談状況」を発表した。同四半期における相談対応件数は3,176件で、前四半期から約46.9%増加した。

防衛省の電子納品関連ツールにXXEの脆弱性、任意のファイルを読み取られる可能性 画像
脆弱性と脅威

防衛省の電子納品関連ツールにXXEの脆弱性、任意のファイルを読み取られる可能性

IPAおよびJPCERT/CCは、防衛省が提供する「電子納品物作成支援ツール(工事版)」および「電子納品物作成支援ツール(業務版)」に脆弱性が存在すると「JVN」で発表した。

国交省の電子納品関連システムにXXEの脆弱性、任意のファイルを読み取られる可能性 画像
脆弱性と脅威

国交省の電子納品関連システムにXXEの脆弱性、任意のファイルを読み取られる可能性

IPAおよびJPCERT/CCは、国土交通省が提供する「電子納品チェックシステム」および「電子納品物検査支援システム」に脆弱性が存在すると「JVN」で発表した。

農水省の電子納品チェックシステムにXXEの脆弱性、任意のファイルを読み取られる可能性 画像
脆弱性と脅威

農水省の電子納品チェックシステムにXXEの脆弱性、任意のファイルを読み取られる可能性

IPAおよびJPCERT/CCは、農林水産省が提供する電子納品チェックシステム(農林水産省農業農村整備事業版)に脆弱性が存在すると「JVN」で発表した。

Androidアプリ「Spoon」に連携外部サービスを使用される問題、アップデート呼びかけ 画像
脆弱性と脅威

Androidアプリ「Spoon」に連携外部サービスを使用される問題、アップデート呼びかけ

 IPAおよびJPCERT/CCは1月23日、Androidアプリ「Spoon(スプーン)」に、外部サービスのAPIキーがハードコードされている問題が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

エレコムの複数の無線LANルーターにOSコマンドインジェクションの脆弱性 画像
脆弱性と脅威

エレコムの複数の無線LANルーターにOSコマンドインジェクションの脆弱性

IPAおよびJPCERT/CCは、エレコム製無線LANルーターにOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。

ヤマハ製の複数の無線LANルーターにデバッグ機能を有効化される脆弱性 画像
脆弱性と脅威

ヤマハ製の複数の無線LANルーターにデバッグ機能を有効化される脆弱性

IPAおよびJPCERT/CCは、ヤマハ製無線LANアクセスポイントに利用可能なデバッグ機能が存在している脆弱性が存在すると「JVN」で発表した。

バッファローの法人向けVPNルーター「VR-S1000」の脆弱性にラックが注意喚起 画像
脆弱性と脅威

バッファローの法人向けVPNルーター「VR-S1000」の脆弱性にラックが注意喚起

ラックは、バッファローが提供する法人向けVPNルーター「VR-S1000」における複数の脆弱性について注意喚起を発表した。

アクセス解析CGI「An-Analyzer」にオープンリダイレクトの脆弱性 画像
脆弱性と脅威

アクセス解析CGI「An-Analyzer」にオープンリダイレクトの脆弱性

IPAおよびJPCERT/CCは、アクセス解析CGI「An-Analyzer」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。

「a-blog cms」にXSSなど複数の脆弱性、アップデートを呼びかけ 画像
脆弱性と脅威

「a-blog cms」にXSSなど複数の脆弱性、アップデートを呼びかけ

IPAおよびJPCERT/CCは、「a-blog cms」に複数の脆弱性が存在すると「JVN」で発表した。

「Apache Tomcat」に他ユーザのリクエストが漏えいする脆弱性 画像
脆弱性と脅威

「Apache Tomcat」に他ユーザのリクエストが漏えいする脆弱性

IPAおよびJPCERT/CCは、「Apache Tomcat」に情報漏えいの脆弱性が存在すると「JVN」で発表した。
12月のフィッシング報告、ETC利用照会サービスのなりすましが最多に 画像
調査・レポート・白書・ガイドライン

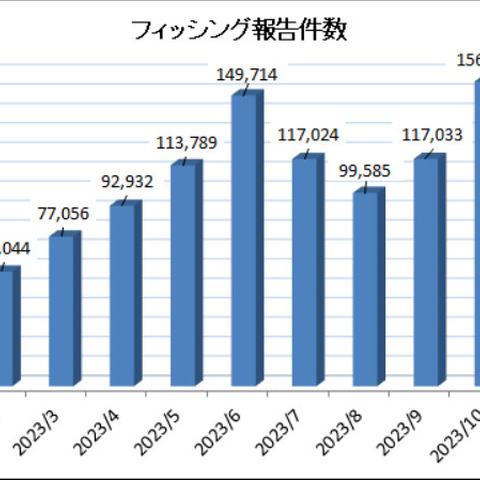
12月のフィッシング報告、ETC利用照会サービスのなりすましが最多に

フィッシング対策協議会は、2023年12月の「フィッシング報告状況」を公開した。12月に協議会へ寄せられた海外を含むフィッシング報告件数は、前月より6,444件増加し90,792件となった。
2023年第4四半期「JVN iPedia」登録状況 増加理由は運用方法変更、Linux 系が上位占める 画像
調査・レポート・白書・ガイドライン

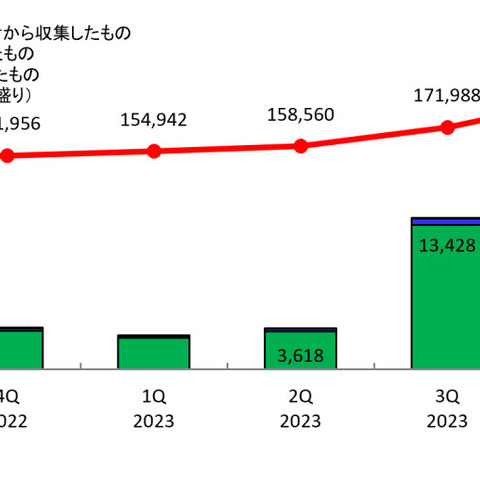
2023年第4四半期「JVN iPedia」登録状況 増加理由は運用方法変更、Linux 系が上位占める

IPAは、2023年第4四半期(10月から12月)における「脆弱性対策情報データベースJVN iPediaの登録状況」を発表した。

libwebp/libvpx の脆弱性に対し、リコーが対象製品と対処法を公開 画像
脆弱性と脅威

libwebp/libvpx の脆弱性に対し、リコーが対象製品と対処法を公開

リコーは、同社プロダクトに対する脆弱性ごとの情報リストとして、「『libwebp/libvpxにおけるヒープバッファオーバーフローの脆弱性』(CVE-2023-4863/5217)によるリコー製品への影響について」を公開した。
中小企業向け「サイバーインシデント演習 in 横須賀」レポート公開、川口洋氏 講演 画像
研修・セミナー・カンファレンス

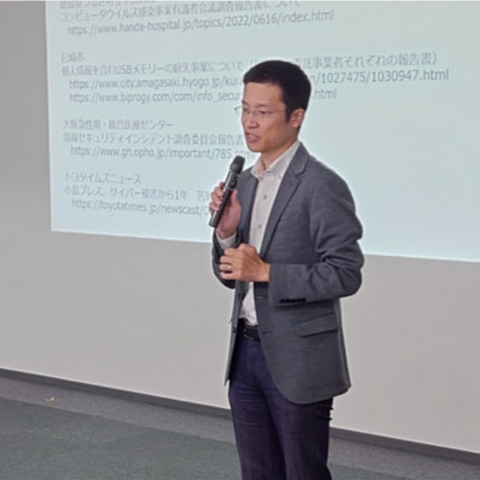
中小企業向け「サイバーインシデント演習 in 横須賀」レポート公開、川口洋氏 講演

総務省は、同省関東総合通信局により11月17日に神奈川県横須賀市において開催された、中小企業向けの「サイバーインシデント演習in横須賀」の開催内容を公開した。
被害額 1 億円超えのリスク「サイバー」が 6.3 % ~ 日本損保協会調査 画像
調査・レポート・白書・ガイドライン

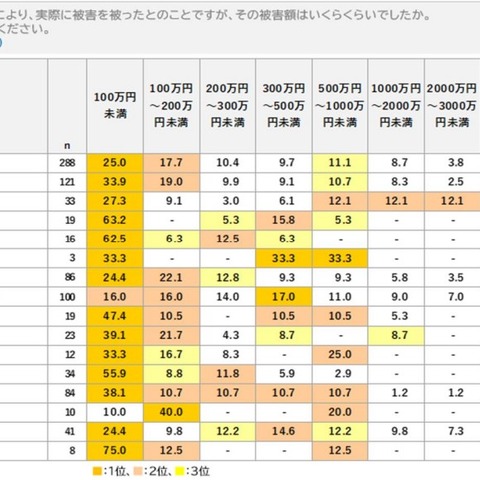
被害額 1 億円超えのリスク「サイバー」が 6.3 % ~ 日本損保協会調査

日本損害保険協会は、中小企業の経営者と従業員1,031名を対象に実施した、企業を取り巻くリスクに対する意識・対策実態調査の結果を公開した。多様化・複雑化するリスクに対する中小企業の意識、実際の被害内容や被害額、損害保険への加入状況などについて調査したもの。
突然表示された偽警告画面を閉じるには、IPA が体験サイト公開 画像
製品・サービス・業界動向

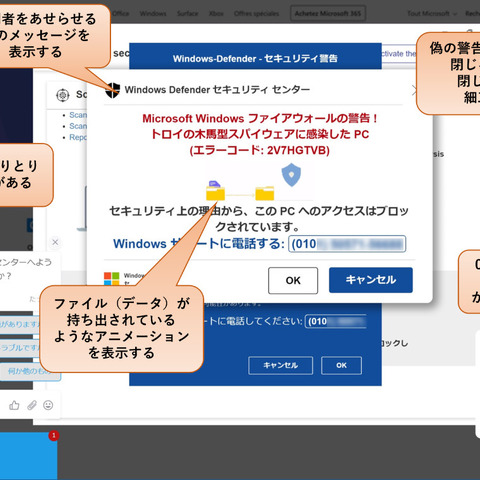
突然表示された偽警告画面を閉じるには、IPA が体験サイト公開

IPAセキュリティセンターは、「偽セキュリティ警告(サポート詐欺)対策特集ページ」をオープンし、「偽セキュリティ警告(サポート詐欺)画面の閉じ方体験サイト」を公開したと発表した。
IT導入補助金2023サイトで個人情報が閲覧可能に、4万名弱が漏えいの可能性 画像
インシデント・事故

IT導入補助金2023サイトで個人情報が閲覧可能に、4万名弱が漏えいの可能性

IT導入補助金2023後期事務局は、個人情報を含むIT導入支援事業者情報およびITツール情報等の本事業への登録情報が、外部からの操作で閲覧・取得されたことが判明したと発表した。

Windows DNSサーバーにDNSスプーフィングの脆弱性 画像
脆弱性と脅威

Windows DNSサーバーにDNSスプーフィングの脆弱性

JPRSは、Windows DNSサーバーにおいてDNSスプーフィングが可能になる脆弱性(CVE-2023-35622)が公開されたと発表した。
「smime.p7s」添付したフィッシングメール確認、S/MIME署名に見せかける 画像
脆弱性と脅威

「smime.p7s」添付したフィッシングメール確認、S/MIME署名に見せかける

フィッシング対策協議会は、S/MIME電子署名ファイルが添付されたフィッシングの報告を受けているとして、注意喚起を発表した。

透明性確保と内部プロセス改善 ~ クラスメソッドがAWSの障害について原因や再発防止案公開 画像
製品・サービス・業界動向

透明性確保と内部プロセス改善 ~ クラスメソッドがAWSの障害について原因や再発防止案公開

クラスメソッドは、「2023年12月5日に発生した複数AWSアカウントが操作不能となった障害について」と題するお知らせを発表した。12月5日に同社サービスの一部のユーザーで発生した障害について、その事後検証(ポストモーテム)を公開したもの。

マイクロソフトが12月のセキュリティ情報を公開、早急な適用を呼びかけ 画像
脆弱性と脅威

マイクロソフトが12月のセキュリティ情報を公開、早急な適用を呼びかけ

IPAは「Microsoft 製品の脆弱性対策について(2023年12月)」を、JPCERT/CCも「2023年12月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表した。これは、マイクロソフトが2023年12月度のセキュリティ更新プログラムを公開したことを受けたもの。
2 年間で 26 億件のデータ侵害、Apple報告書 画像
調査・レポート・白書・ガイドライン

2 年間で 26 億件のデータ侵害、Apple報告書

Apple Japanは、報告書「The Continued Threat to Personal Data: Key Factors Behind the 2023 Increase」(個人データへの脅威が継続:2023年の増加の主な要因)について発表した。

Apache Struts 2 に任意のコードを実行される脆弱性 画像
脆弱性と脅威

Apache Struts 2 に任意のコードを実行される脆弱性

IPAおよびJPCERT/CCは、Apache Struts 2における外部からアクセス可能なファイルの脆弱性が存在すると「JVN」で発表した。
マイナポータルを騙るフィッシングに注意喚起、第 2 弾はすでに終了 画像
脆弱性と脅威

マイナポータルを騙るフィッシングに注意喚起、第 2 弾はすでに終了

フィッシング対策協議会は、マイナポータルを騙るフィッシングの報告を受けているとして、注意喚起を発表した。デジタル庁も同様の注意喚起を発表している。
「サイバー攻撃被害情報」は誰のものか? 情報共有のあるべき姿 画像
製品・サービス・業界動向

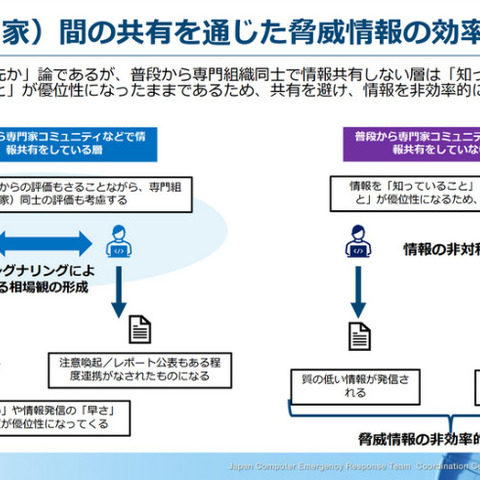
「サイバー攻撃被害情報」は誰のものか? 情報共有のあるべき姿

JPCERT/CCは、「JPCERT/CC Eyes」において佐々木勇人氏による「サイバー攻撃被害に係る情報の意図しない開示がもたらす情報共有活動への影響について」と題する記事を公開した。

複数の CODESYS Control 製品に任意の OS コマンドを実行される脆弱性 画像
脆弱性と脅威

複数の CODESYS Control 製品に任意の OS コマンドを実行される脆弱性

IPAおよびJPCERT/CCは、CODESYS GmbHが提供する複数のCODESYS Control製品にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。

FXC 製無線 LAN ルータに OS コマンドインジェクションの脆弱性 画像
脆弱性と脅威

FXC 製無線 LAN ルータに OS コマンドインジェクションの脆弱性

IPAおよびJPCERT/CCは、FXCが提供する無線LANルータにOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
女性政治指導者を狙うサイバー攻撃グループ、その新手口 画像
脆弱性と脅威

女性政治指導者を狙うサイバー攻撃グループ、その新手口

トレンドマイクロは、「攻撃グループ『Void Rabisu』がROMCOMの新型亜種を用いて女性政治指導者を攻撃」と題する記事を公開した。
ほんとにクラッカーに負けない?「OSS の六つの神話」を検証 画像
調査・レポート・白書・ガイドライン

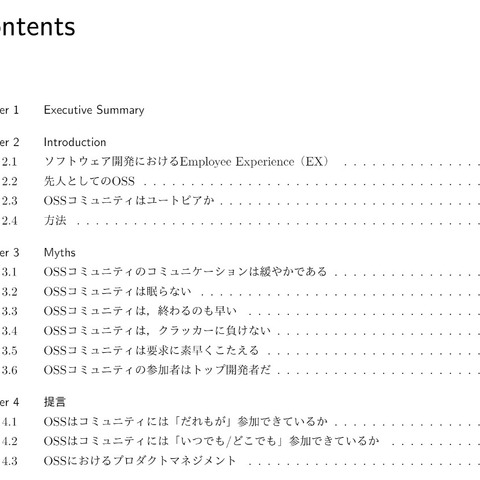
ほんとにクラッカーに負けない?「OSS の六つの神話」を検証

NTTと九州大学は、OSS(オープンソースソフトウェア)コミュニティの活動実態に関する調査レポート「OSS Myths and Facts(OSSの神話と真実)」を公開した。

「楽々Document Plus」にディレクトリトラバーサルの脆弱性 画像
脆弱性と脅威

「楽々Document Plus」にディレクトリトラバーサルの脆弱性

IPAおよびJPCERT/CCは、住友電工情報システムが提供する「楽々Document Plus」にディレクトリトラバーサルの脆弱性が存在すると「JVN」で発表した。
トレンドマイクロ、2023年サイバーセキュリティ動向ふりかえり 画像
脆弱性と脅威

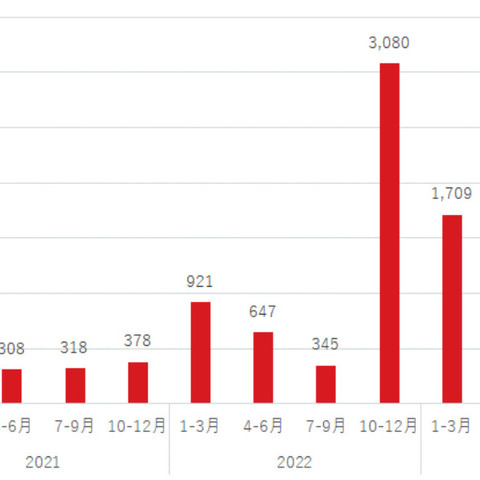
トレンドマイクロ、2023年サイバーセキュリティ動向ふりかえり

トレンドマイクロは、「2023年国内サイバー攻撃を振り返る~組織が把握すべき動向~」と題する記事を公開した。前後編で構成される前編となる今回は、2023年を振り返り、その動向を解説している。

不正アクセス禁止法に基づくアクセス制御技術の募集を開始 画像
製品・サービス・業界動向

不正アクセス禁止法に基づくアクセス制御技術の募集を開始

警察庁、総務省、経済産業省は、アクセス制御機能に関する技術の研究開発情報の募集を開始したと発表した。これは、不正アクセス禁止法の規定に基づくもの。
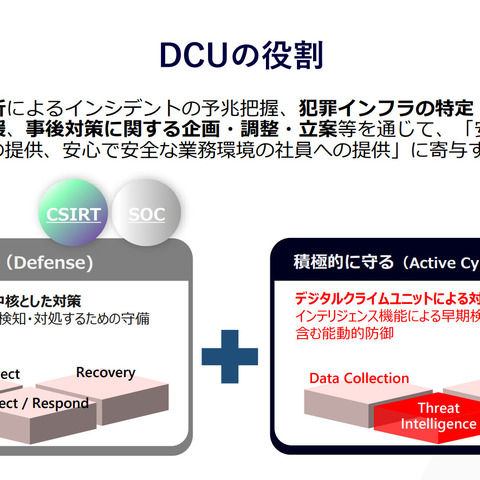
LINEヤフー社 Digital Crime Unit の取り組みほか ~ フィッシング対策セミナー講演資料 5 本公開 画像
研修・セミナー・カンファレンス

LINEヤフー社 Digital Crime Unit の取り組みほか ~ フィッシング対策セミナー講演資料 5 本公開

フィッシング対策協議会は、「フィッシング対策セミナー」の講演資料を公開したと発表した。同セミナーは11月10日に開催されたもの。「『10万件超!』増加し続けるフィッシング詐欺:最新の対策をご紹介」をテーマに8つの講演が行われた。
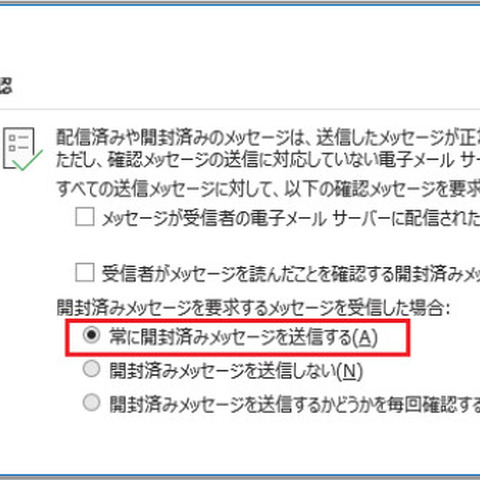
開封確認要求や大量の空白行… 複数の手法を採用したフィッシングメール確認 ~ IPA、J-CSIP 運用状況公開 画像
脆弱性と脅威

開封確認要求や大量の空白行… 複数の手法を採用したフィッシングメール確認 ~ IPA、J-CSIP 運用状況公開

IPAは、2023年7月から9月における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を発表した。
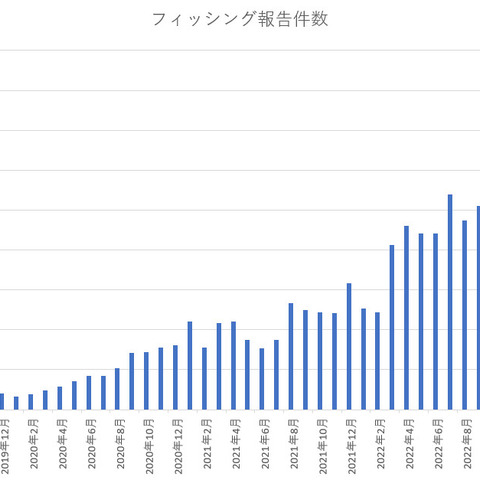
フィッシング報告件数過去最高、Gmail も DMARC対応本腰 画像
脆弱性と脅威

フィッシング報告件数過去最高、Gmail も DMARC対応本腰

フィッシング対策協議会は、2023年10月の「フィッシング報告状況」を公開した。10月に協議会へ寄せられた海外を含むフィッシング報告件数は、過去最高を記録した。

OpenSSLにDoS状態を引き起こされる問題、コミットを提供 画像
脆弱性と脅威

OpenSSLにDoS状態を引き起こされる問題、コミットを提供

IPAおよびJPCERT/CCは、OpenSSLにおけるDHキー生成とパラメータチェックに過剰な時間がかかる問題について「JVN」で発表した。

IPA、オンラインストレージの脆弱性対策呼びかけ 画像
脆弱性と脅威

IPA、オンラインストレージの脆弱性対策呼びかけ

IPAは、「オンラインストレージの脆弱性対策について」を「重要なセキュリティ情報」として発表した。オンラインストレージが広く利活用される中、未だ適切な対応がなされていない運用組織が多く存在しているとして懸念を示した。
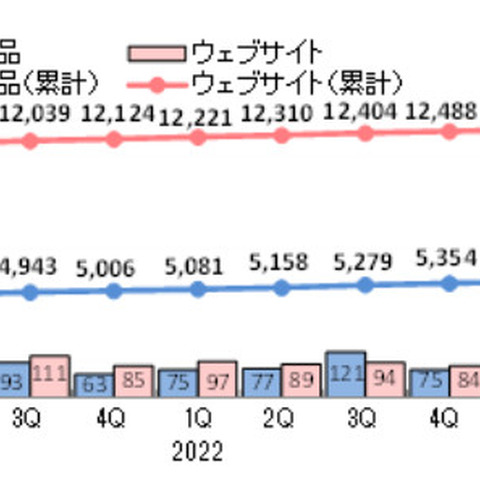
2023年第3四半期の脆弱性届出状況、引き続きWebアプリとXSSが最多 画像
脆弱性と脅威

2023年第3四半期の脆弱性届出状況、引き続きWebアプリとXSSが最多

IPAは、「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第3四半期(7月~9月)]」を発表した。脆弱性の届出件数は一定の割合で増加している。

一太郎ほか複数のジャストシステム製品に異常終了の脆弱性、Cisco が報告 画像
脆弱性と脅威

一太郎ほか複数のジャストシステム製品に異常終了の脆弱性、Cisco が報告

IPAおよびJPCERT/CCは、ジャストシステムの製品に複数の脆弱性が存在すると「JVN」で発表した。

厚生労働省が提供する医薬品等電子申請ソフトにXXEの脆弱性 画像
脆弱性と脅威

厚生労働省が提供する医薬品等電子申請ソフトにXXEの脆弱性

IPAおよびJPCERT/CCは、厚生労働省が提供する医薬品等電子申請ソフトにXML外部実体参照(XXE)に関する脆弱性が存在すると「JVN」で発表した。
「RedLine」等の攻撃グループ、EV 証明書で署名されたマルウェア配布 画像
脆弱性と脅威

「RedLine」等の攻撃グループ、EV 証明書で署名されたマルウェア配布

トレンドマイクロは、「EV証明書の不正利用:マルウェア『RedLine』、『Vidar』の最新攻撃手法を解説、ランサムウェア感染の危険も」と題する記事を公開した。
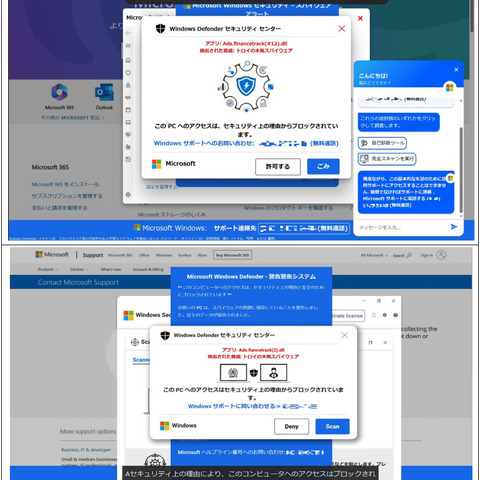
不正送金のリスクも ~ 消費者庁、Microsoft ロゴ用いたサポート詐欺に注意喚起ふたたび 画像
脆弱性と脅威

不正送金のリスクも ~ 消費者庁、Microsoft ロゴ用いたサポート詐欺に注意喚起ふたたび

消費者庁は、「Microsoft」のロゴを用いた偽の警告表示により、ウイルス駆除などを行うなどと称して多額の金銭を支払わせる事業者に関する注意喚起を発表した。

フルノシステムズの無線LAN AP製品に複数の脆弱性、サポート終了製品も 画像
脆弱性と脅威

フルノシステムズの無線LAN AP製品に複数の脆弱性、サポート終了製品も

IPAおよびJPCERT/CCは、フルノシステムズが提供する無線LANアクセスポイント(AP)製品(STモード利用時)に複数の脆弱性が存在すると「JVN」で発表した。
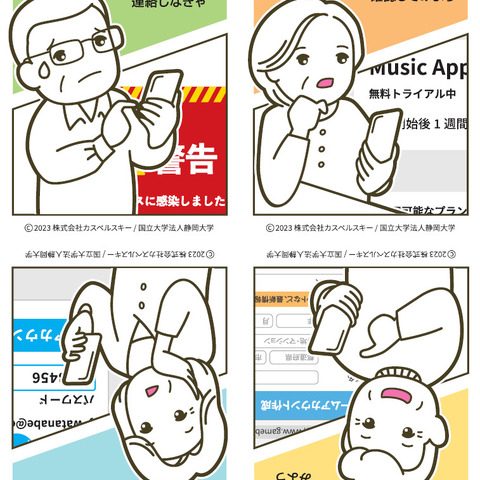
カスペルスキーと静岡大学、シニア向けセキュリティ啓発教材を登録不要で無償提供 画像
製品・サービス・業界動向

カスペルスキーと静岡大学、シニア向けセキュリティ啓発教材を登録不要で無償提供

カスペルスキーと静岡大学は、シニアのインターネット利用者向け情報セキュリティ啓発教材「ネットの『あやしい』を見きわめよう(シニア編)」の最新版(2023年版)教材一式の無償ダウンロード提供を開始したと発表した。

IPA 基準適合サービスリスト 脆弱性診断サービス 7 社追加 画像
製品・サービス・業界動向

IPA 基準適合サービスリスト 脆弱性診断サービス 7 社追加

IPAは、「情報セキュリティサービス基準適合サービスリスト」を更新した。脆弱性診断サービスは7社が追加されている。

WordPress 用プラグイン「Welcart e-Commerce」に複数の脆弱性 画像
脆弱性と脅威

WordPress 用プラグイン「Welcart e-Commerce」に複数の脆弱性

IPAおよびJPCERT/CCは、コルネ株式会社が提供するWordPress用プラグイン「Welcart e-Commerce」に複数の脆弱性が存在すると「JVN」で発表した。
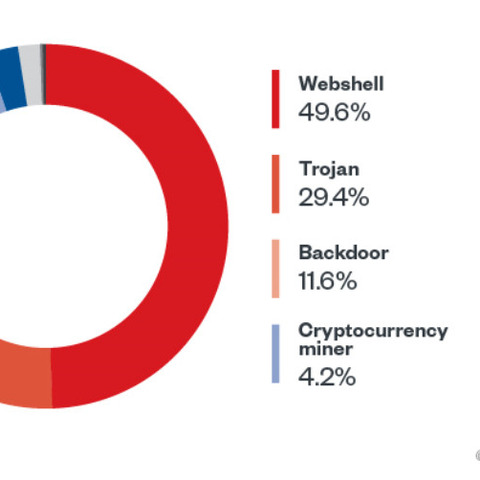
安全神話は本当か トレンドマイクロ「Linux 脅威レポート」 画像
脆弱性と脅威

安全神話は本当か トレンドマイクロ「Linux 脅威レポート」

トレンドマイクロは、「増加するLinux向けランサムウェア攻撃:2022年年間のLinuxにおける脅威動向分析」と題するブログ記事を公開した。

スマホアプリ開発ガイドラインを開発、コンサルサービスとして提供 画像
製品・サービス・業界動向

スマホアプリ開発ガイドラインを開発、コンサルサービスとして提供

ユービーセキュアは、安心安全なアプリケーション提供を実現するための2023年版最新「スマートフォンアプリケーション開発ガイドライン」を9月1日付でリリースした。
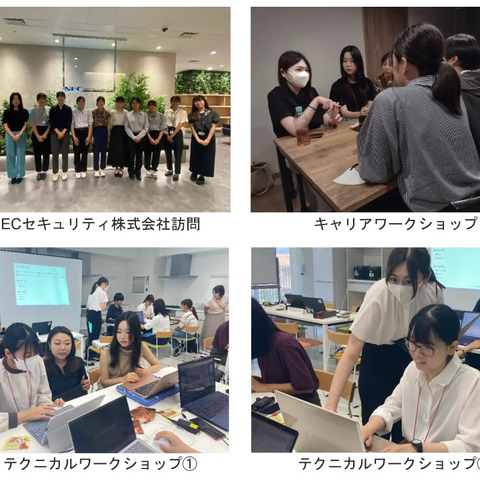
NECと高専機構 “セキュ女子” が交流、CTF体験など実施 画像
製品・サービス・業界動向

NECと高専機構 “セキュ女子” が交流、CTF体験など実施

NECは、高専機構が主催する高専女子学生向け「KOSEN SECURITY CAMP FOR GIRLS in KISARAZU」において、NECの女性セキュリティエンジニア3名とのキャリアワークショップや社内のCTF問題を活用したテクニカルワークショップを実施した。

ISC BINDに複数の脆弱性、アップデートを呼びかけ 画像
脆弱性と脅威

ISC BINDに複数の脆弱性、アップデートを呼びかけ

IPAおよびJPCERT/CCは、ISCが提供するISC BINDに複数の脆弱性が存在すると「JVN」で発表した。JPRSでもバージョンアップを強く推奨している。

複数のBGP実装に不正なBGP UPDATEメッセージ取り扱いの問題 画像
脆弱性と脅威

複数のBGP実装に不正なBGP UPDATEメッセージ取り扱いの問題

IPAおよびJPCERT/CCは、複数のBGP実装に対して、BGP UPDATEメッセージに不正なPath属性情報が含まれている場合の処理に関する問題が報告されていると「JVN」で発表した。
医療 ISAC ほか講演「JAIPA Cloud Conference 2023」9月21日 ハイブリッド開催 画像
研修・セミナー・カンファレンス

医療 ISAC ほか講演「JAIPA Cloud Conference 2023」9月21日 ハイブリッド開催

JAIPAクラウド部会が主催するカンファレンスイベント「JAIPA Cloud Conference 2023」(クラコン 2023)が2023年9月21日にハイブリッド開催される。

9月のセキュリティ更新プログラムを公開、2つの脆弱性で悪用を確認 画像
脆弱性と脅威

9月のセキュリティ更新プログラムを公開、2つの脆弱性で悪用を確認

IPAとJPCERT/CCは、マイクロソフトが「2023年9月のセキュリティ更新プログラム」を公開したことを受け、注意喚起を発表した。

アドビが脆弱性情報を公開、最新版へのバージョンアップを呼びかけ 画像
脆弱性と脅威

アドビが脆弱性情報を公開、最新版へのバージョンアップを呼びかけ

IPAとJPCERT/CCは、アドビがAdobe AcrobatおよびAdobe Acrobat Readerにおける脆弱性に関する情報(APSB23-34)を公開したことを受け、注意喚起を発表している。
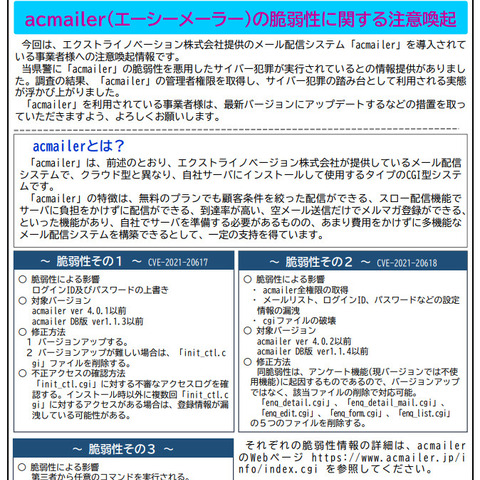
acmailer の脆弱性の確認と対応方法、さくらインターネット公開 画像
脆弱性と脅威

acmailer の脆弱性の確認と対応方法、さくらインターネット公開

 さくらインターネットは、「acmailerの脆弱性にご注意ください」と題する注意喚起を発表した。
RSA 主催セミナーに ISOG-J 副代表の阿部氏登壇 画像
研修・セミナー・カンファレンス

RSA 主催セミナーに ISOG-J 副代表の阿部氏登壇

10月11日に開催されるRSA Security Japan主催のセミナーに、イエラエ執行役員(ISOG-J副代表)の阿部氏が登壇する。
パッチ適用後も継続的攻撃、対象の Barracuda ESG の交換呼びかけ 画像
脆弱性と脅威

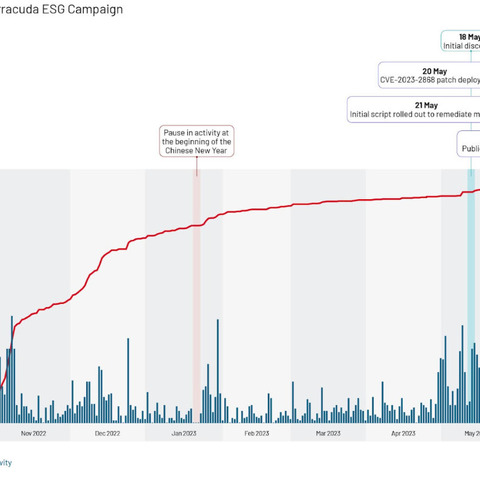
パッチ適用後も継続的攻撃、対象の Barracuda ESG の交換呼びかけ

JPCERT/CCは、「Barracuda Email Security Gateway(ESG)の脆弱性(CVE-2023-2868)を悪用する継続的な攻撃活動に関する注意喚起」を発表した。
サイバー攻撃は「火山噴火」以上「水害未満」~ 東京商工会議所 BCP策定状況調査 画像
調査・レポート・白書・ガイドライン

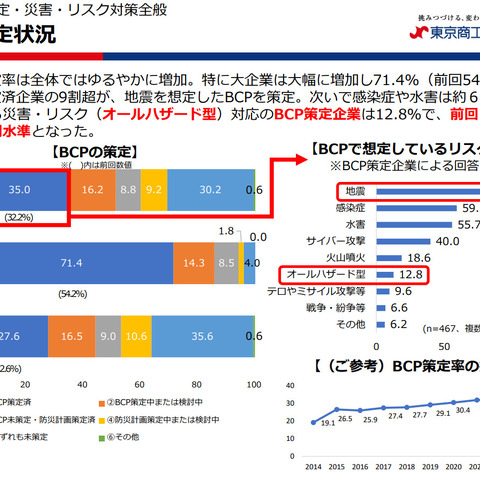
サイバー攻撃は「火山噴火」以上「水害未満」~ 東京商工会議所 BCP策定状況調査

東京商工会議所は、会員企業を対象に実施した「会員企業の災害・リスク対策に関するアンケート」2023年調査結果を公開した。
東京都が文章生成 AI 利活用のガイドライン公開、活用事例も 画像
調査・レポート・白書・ガイドライン

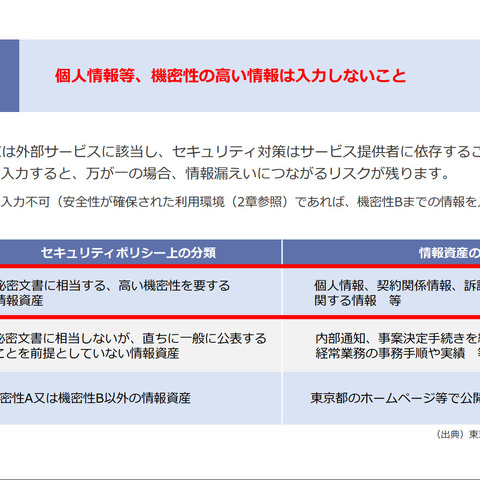
東京都が文章生成 AI 利活用のガイドライン公開、活用事例も

東京都は、都の職員向けに「文章生成AIの利活用に関するガイドライン」を策定、公開した。ChatGPTの利用上のルールを定めるとともに、効果的な活用事例を掲載している。
ディープフェイクか 専務の声を模倣する着電 ~ J-CSIP が 2023年1Q の BEC 事例公開 画像
脆弱性と脅威

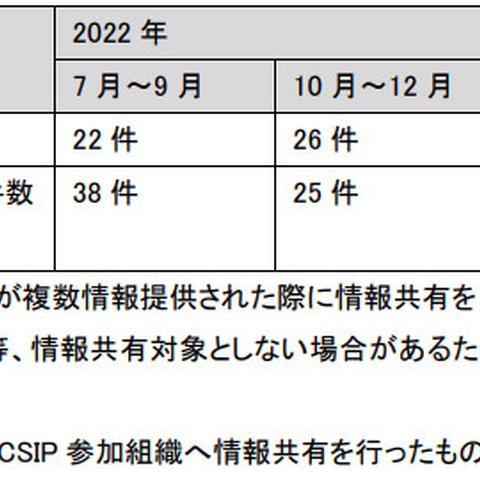
ディープフェイクか 専務の声を模倣する着電 ~ J-CSIP が 2023年1Q の BEC 事例公開

IPAは、「サイバー情報共有イニシアティブ(J-CSIP) 運用状況 [2023年4月~6月]」を公開した。J-CSIPは、IPAを情報ハブとして参加組織間で情報共有を行い、高度なサイバー攻撃対策につなげる取り組み。


  1. 1
  2. 2
  3. 3
  4. 4
  5. 5
  6. 6
  7. 7
  8. 10
  9. 20
  10. 30
  11. 40
  12. 50
  13. 最後
Page 2 of 137
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×