インタビュー
[Black Hat USA 2019] 量子コンピュータによる暗号危殆化 ~ 耐量子計算機暗号 ( PQC:Post Quantum Cryptograph ) 証明書とは?

2019年8月にラスベガスで開催された世界最大級のサイバーセキュリティ国際会議 Black Hat USA 2019 の現地取材レポートをお届けします

インタビュー
[Black Hat USA 2018] 「日本はプライムターゲット」Cybereason CISO 独占インタビュー

インタビュー
[Black Hat USA 2018] 今年の Black Hat USA 会場で会った意外な人物
インタビュー
[Black Hat USA 2015] “無名”の日本のサイバーセキュリティ製品が Black Hat に挑戦するまで
インタビュー
[DEF CON 23] 米で相次ぐサイバー攻撃、ソーシャルエンジニアリングはどう悪用されるのか~クリス・ハドナジー インタビュー
インタビュー
[DEF CON 23] 正しい標的型攻撃メール訓練の運用法、ソーシャルエンジニアリングの国際的権威クリス・ハドナジーに聞く

インタビュー
[Black Hat USA 2014 レポート][Black Hat USA 2014 レポート] デロイト トーマツ のサイバーセキュリティチームの実態(1)デロイト アルゼンチンチームの新人育成と海外展開

インタビュー
[Black Hat USA 2014 レポート] Imperva が提唱する包括的なデータセキュリティ(Impreva)

インタビュー
[Black Hat USA 2014 レポート] デロイト トーマツ のサイバーセキュリティチームの実態(2)監査法人がサイバーリスクに取り組む理由

インタビュー
[DEF CON 22 レポート] ソーシャルエンジニアリングの第一人者 Chris Hadnagy 氏インタビュー (1) 目的と歴史

インタビュー
[Black Hat USA 2014 レポート] 高度なサイバー脅威への警鐘の役割を担う(RSA)

インタビュー
[Black Hat USA 2014 レポート] 可視化と分析に取り組む“赤い箱”(WatchGuard)

講演レポート
[Black Hat USA 2014 レポート] MDM=Mobile Device Mismanagement? ~MDM 製品のペネトレーションテスト結果(NTT Com Security)

インタビュー
[Black Hat USA 2014 レポート] 標的型攻撃実証ツールをBlack Hat USA 2014で公開、マクニカネットワークス セキュリティ研究センター 凌研究員


Active Directoryのドメインコントローラー(DC)の権限が奪取される「Zerologon」の脆弱性(CVE-2020-1472)。2020年に発見されたものだが、暗号鍵をオールゼロにすることで認証をバイパスできるという盲点をつくようなプロトコルの欠陥が話題となった。

マルウェアの中には、攻撃検知を回避するため、実行中のプロセスメモリを悪用して悪意のあるコードを実行するものがある。これがやっかいなのは、メモリは、そのアプリケーションやプロセスが終了すると、その領域は開放され再利用されて痕跡が残らないことだ。

論文名は「 Gotta Catch ’Em All 」となっている。このタイトルはアニメポケットモンスターのセリフ(ポケモンゲットだぜ)の英語表記。Yomna 氏は大のポケモンファンだそうだ。

ブーズ・アレン・ハミルトン氏が、ロシアがこれまでにどんな国に選挙介入を行ってきたかの分析結果を発表した。

アメリカは、2019年から「大統領杯サイバーセキュリティ競技」(President's Cup Cybersecurity Competition)を開催している。2020年に続き2021年も開催が決定した。どんな大会でどんな狙いがあるのだろうか。

「ScanNetSecurity に夏を告げる男」こと FFRI 鵜飼裕司に、 Black Hat USA レビューボードメンバーだからこそ自身が注目するセッションについて話を聞いた。

米国は医療先進国であると同時に医療ITの先進国でもある。当然セキュリティも話題になるが、ペースメーカーや医療機器のハッキングに関する議論が目立つ。しかし、患者視点で医療ITやアプリの問題を取り上げたものは多くない。

2019年、ある薬害事件が全米を震撼させた。製薬会社が鎮痛剤の副作用などを偽り過剰投与された患者が精神障害や中毒症状を引き起こし、2017年には4万7千人が死亡した事件だ。

ペンシルバニア州立大学のXinyu Xing氏らのチームはDRLを利用してゲームに(異常に高い確率で)勝つAIボットを研究している。

2019年に発見されたEXODUSはアンダーグラウンドのハッカーではなく、イタリアのセキュリティベンダーによって開発されたとされる。EXODUSを発見し調査を行った研究者のレポートをもとに、このマルウェアの背景などをまとめたい。

専門は機械学習であるバス氏は、ネットフリックスのドラマにも触発され、バーチャル空間に自分の人格を学習させた疑似人格を生成する実験を始めたという。

スタンフォード大学インターネット観測所は、TwitterやFacebook他のアカウントを数万から数百万、プロフィールを含め解析し、とくに中国とロシアの世論操作(Hacking Public Opinion)の手法を研究した。その内容がBlackHat USA 2020の基調講演で発表された。

毎年「夏を告げる男」として鵜飼さんのインタビューを ScanNetSecurity に掲載しているのですが今年はいつもと違う夏になりました。

8月1日から8月6日の開期を予定している Black Hat USA 2020 の開催は、対面イベントに向けて慎重に準備を進めながらも、デジタル開催のオプションを開発中であることを明らかにした。

昨夏 Black Hat USA で、Netflix のシニア アプリケーション セキュリティ エンジニアが「 astrid 」という脆弱性管理を自動化するツールの発表を行った。

現在のCISO Jamil Farshchi氏がBlackhat USA 2019で企業の信頼とセキュリティについて講演を行った。

もし、どこかに「マルウェアを集める名人」がいるとしたら、セキュリティにおいて重宝な存在ではないだろうか。

脆弱性ハンドリングについては一定のルールが確立されている。グローバルで標準化された枠組みがあるものの、最近ではそれとは違った動きもみられる。脆弱性の発見と修正に懸賞金をかけることで、バグやセキュリティホールを潰すという考え方だ。

モダンな C2 サーバーは、たとえば VirusTotal のようなセキュリティインフラすら利用して標的のデータを窃取し、クラウドサービス上に潜み、DNS 悪用してドメインを乗っ取っている。

ソーシャルメディアの操作(ソーシャルメディアマニピュレーション)は、すでに現実の問題となっている。「いいね」やフォロワーは簡単に金で買うことができる。購入可能なフォロワーはどのように作られているのだろうか。

2019 年の Blackhat USA では、中国のテンセント社の技術者が、安価な方法で FaceID を突破する方法を紹介した。

今夏開催されたあの国際会議の公式リュックサックや今回特別にCrowdStrike社からご提供いただいたオリジナルTシャツとピンバッジを抽選で17名様にプレゼントいたします。

2019年10月24日(木)および25日(金)の2日間、「BlackHat TRAININGS」が東京で開催される。

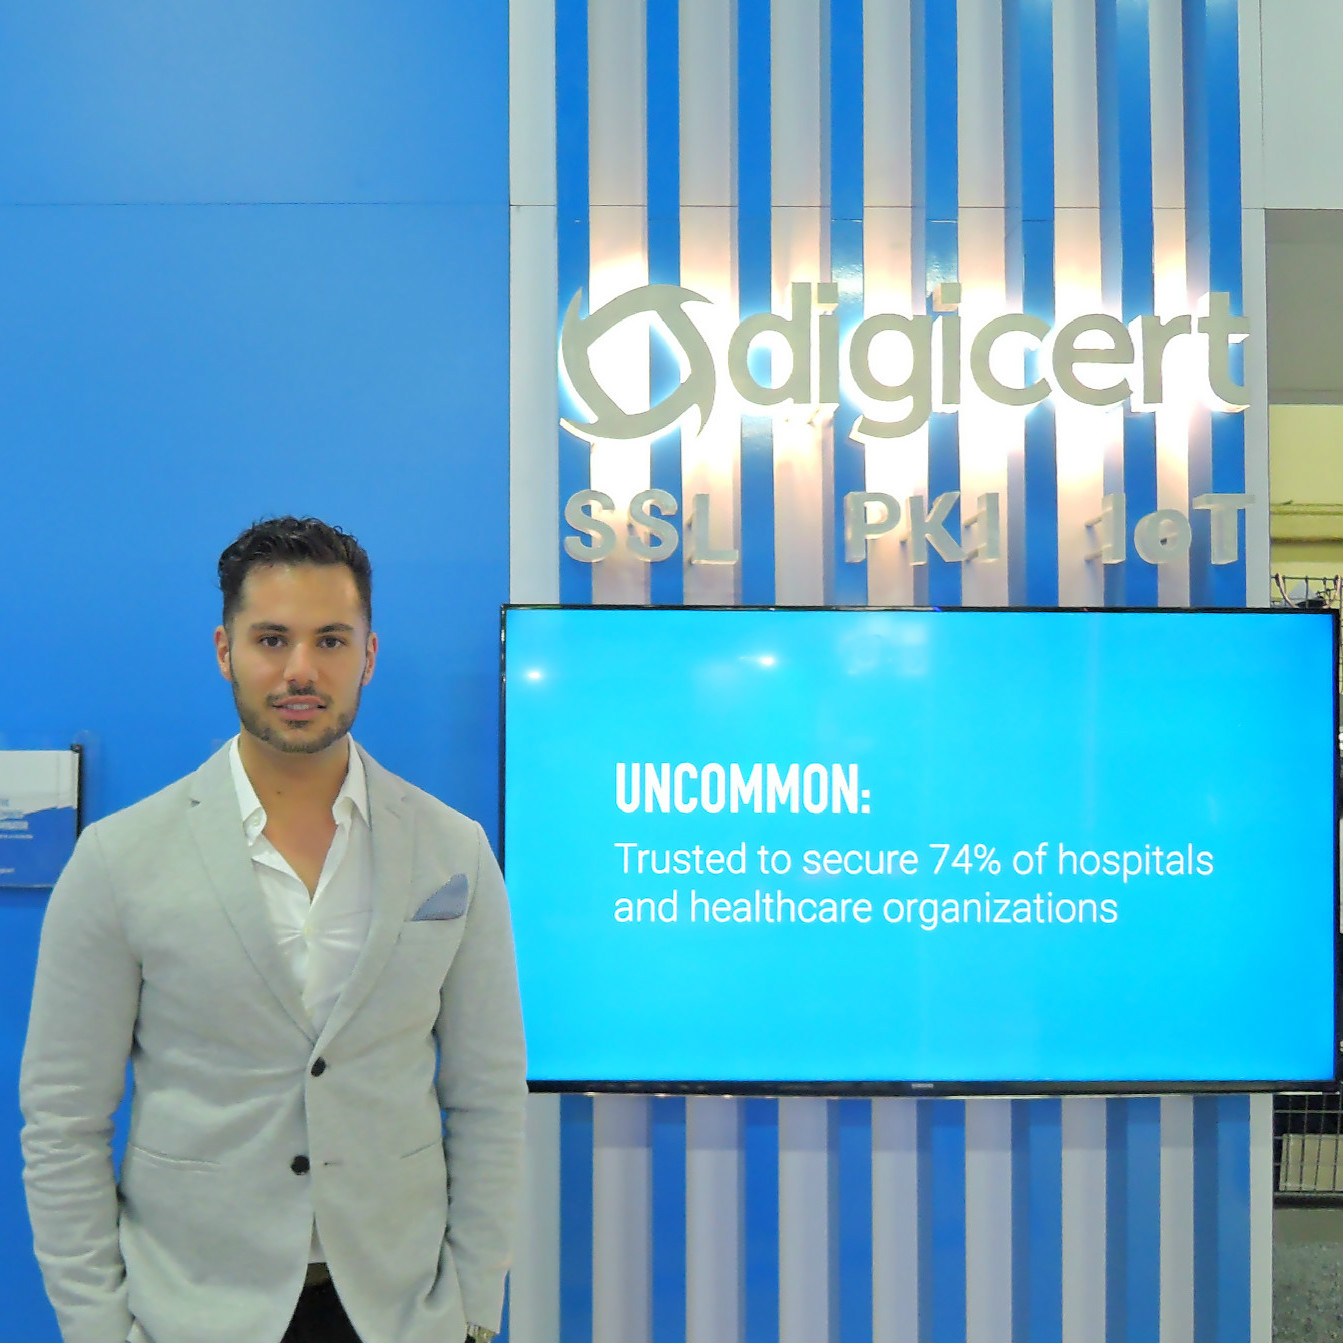
デジサート R&D 部門リーダー Avesta Hojjati 氏を、今夏ラスベガスで開催された Black Hat USA 2019 Business Hall の会場に訪ねた。

Black Hat USA ボードメンバーとして、2012年から応募論文の審査にあたる、鵜飼裕司氏に聞いた Black Hat USA 2019 Briefings 注目発表の、開催時刻順全リストを記載します。

15 種類以上のメジャーな 4G モジュールを対象に調査をしたところ、その全てでシェルを取得することができたという衝撃的な内容です。端的にいうといろいろなハッキング完全にできることになります。

バックドアってどこにあるのって考えたときに、メインの CPU 以外に見なきゃいけないとなってくると非常に大変で、その可能性が今後出てくるだろうというところです。

フィルタリングっていう考え方で C&C サーバ対策することそのものが、そろそろオワコンになりそうな状況かと思います。

ScanNetSecurity に夏を告げる男、ダンディなスーツにネクタイのあの紳士を今年も取材しました。現在鋭意原稿執筆中です。

CVE-2018-8897によれば、x86アーキテクチャ(インテル、AMD)には、スタックセグメントを操作するx86命令の脆弱性によりユーザーモードからカーネルモードへのエスカレーションが発生するシーケンスが存在するという。

セキュリティ業界でも、AIを取り入れたソリューションが一般化しつつある。未知のマルウェア検出やトラフィック・ログの異常検出に効果を発揮している。だが、AIの機能はどの程度信頼できるのだろうか。

シングルサインオン(SSO)は、複数のアカウントの認証を集中管理し、ユーザーはひとつのアカウント(ID・パスワード)で、各システムに安全にログインできるというもの。Blackhat USA 2018のあるセッションをもとにSSOの脆弱性について考えてみたい。

国内には、あるいは本誌読者のなかにはセキュリティの逸材がたくさん存在するだろう。業務や立場が許すのなら、CFP 応募と講演を通じて、成長する機会は広く開かれている。

メディアでは、サイバー攻撃とマフィアの関係を報じることはあるが、その詳細をなかなか表にでてこない。マフィア研究では、シェリング、ガンベッタ、ヴァレーゼらの論文が有名だが、新たな論文がジョナサン・ラスタウス氏によって発表された。

近年、選挙でも問題になるのがサイバー攻撃だ。投票結果の改ざん、議員スキャンダルを狙ったもの、関連した諜報活動や選挙妨害。これらはいまやサイバー攻撃でも行われる。米大統領の中間選挙が迫るなか、あらためて投票とサイバー攻撃について考えたい。

直訳すれば「Sysmon破り:公式セキュリティアプリケーションの回避方法」といったところだ。

今夏開催されたあの国際会議の公式リュックサックやノベルティを抽選で23名様にプレゼントいたします。

Tシャツにボタンダウンの半袖シャツを羽織った出で立ちの、NRIセキュアテクノロジーズ株式会社代表取締役社長 小田島 潤 氏である。

Black Hat USA 2018 BusinessHall の Cybereason社ブースに立ち寄り、同社 CISO の Israel Barak氏に話を聞くことができた。

8 月 8 日、9 日(現地時間)に、世界最大のサイバーセキュリティ国際会議 Black Hat USA 2018 Briefings が米ラスベガスのマンダレイ・ベイ・コンベンションセンターで開催された。

AI・機械学習を使っていく場合、まず「認知バイアス」に気をつけないといけませんよと。

今回いつもとは違うところで、CPU 関連の研究発表がいくつかあって、ここを注力してみようかなと思っています。

「そこそこの規模がある国のなかでは日本が一番発表していないかもしれません。数が圧倒的に少ない。」

お待たせいたしております。ScanNetSecurity 夏の恒例インタビュー記事は、今週無事取材を終えまして、現在鋭意原稿執筆中です。
IIJは、セキュリティカンファレンス「Black Hat USA 2018」において、世界のセキュリティエンジニアを対象とする4日間のトレーニングプログラムの講師に、同社のセキュリティエンジニアチームが選ばれたと発表した。

加えて、x86にはドキュメントに載っていない命令が存在する。

積極的に攻撃(反撃)する意図はなくても、高度な予防措置の研究は必然的に相手側への干渉やアクセス(=攻撃)が不可避な領域に入ったのが現代のサイバー攻防だ。

音響兵器による攻撃は新しい概念というわけでもない。音波による攻撃はサイバー攻撃にも使える。

巨大ボットネットの解体は、民間企業やNPO、行政エージェントの活動だけでなく、警察や裁判所など法執行機関の関与がなければなかなか成功しない。Blackhat USA 2017ではFBIの担当者によるボットネット解体の法執行機関側からの報告があった。

昨年あたりからマルウェア検知、トラフィック監視・ログ監視にAI、すなわち機械学習やディープラーニング(DL)を使ったセキュリティソリューションが話題になっている。しかし、攻撃側がそれを静観しているという保障はどこにもない。

Active DirectoryはWindows環境において統合的なログイン環境、認証基盤を提供してくれる重要なコンポーネントだ。企業ネットワークにとっては欠かせないものといえる。しかし、もしこのActive Directoryをボットが利用できるとしたらどうだろうか?

7 月 26 日、27 日(現地時間)に、Black Hat USA 2017 が米ラスベガスで開催された。開催 20 周年となる今回の基調講演では、同イベントの創設者ジェフ・モスが開会の挨拶で、 Black Hat のこれまでの 20 年を振り返り、これからの 20 年を展望するスピーチを行った。

国内でも紙面を賑わしている身代金を要求するランサムウェアであるが、その要求金額はさまざまである。

ほんの数年前まで 3,000 人程度の規模だった Black Hat の参加者が 1 万人を突破しました。

セキュリティ事業部 アライアンスチーム 石井 絵理 氏は、「セキュリティ製品を導入しても使いこなせる人材が少ないなど、セキュリティ人材育成のニーズはとても高い一方で、優秀な人材の取り合いになっており、ヘッドハントできる体力がない企業は深刻な状況」と語った。

マクニカネットワークスの凌 翔太 氏は、ランサムウェアのシミュレーションが可能な「 Shinolocker 」と制御システム向けのマルウェアを模した「 ShinoICS 」を、神戸デジタル・ラボは、WordPress に特化したハニーポット「 OTAKU-BOT 」を紹介した。

カンファレンスというイメージを持っているかもしれないが、実はそれだけではない。会場の半分以上はイベント会場になっているのだ。さまざまなワークショップや CTF、物販やカラオケなんかもある。ワークショップはその場で飛び入りで参加できるものがほとんどだ。

CGC は用意されたプログラムの脆弱性を探し、それを修正するためのパッチを書く、そして敵チームのプログラムを攻撃するための攻撃コードを書き攻撃を行うという一連の行動をすべて自動化されたプログラムによって行うというものだ。

「それよりも、地に足の着いた投稿の方がよっぽど信頼できて面白いと思います。『Network Defense』と『Malware』のカテゴリは、いずれも、ただ「解析してみました」、ただ「作ってみました」ぐらいのレベルでは基本的に通りません。」

本年の Black Hat USA 2015 の BUSINESS HALL で、日本の企業 PFU の北米支社が、標的型攻撃対策製品の展示を行った。日本では、主にスキャナの成功で知られている企業だが、北米市場にいったいどんなセキュリティ製品を提供しているのか。

「報告」は大切な効果測定要素です。理想的なのは、フィッシングと察知し、開封前にその存在を報告する従業員です。反対に「開封しなかったが報告を怠った」「開封したが報告した」「開封してなおかつ報告を怠った」これらの従業員すべてに改善の余地があります。

こうした「帯に短しタスキに長し」を解消するのが「angr」だ。angrは、静的解析と動的シンボリック実行解析を組み合わせたオープンソースのフレームワークで、バイナリローダ、静的解析ルーティン、シンボリック実行エンジンの3つのコンポーネントで構成される。

フィッシング攻撃は大幅な増加傾向にあり、規模の大きい攻撃では、「ビッシング」用のコールセンターを設立する例があります。フィッシングメールとビッシングを組み合わせる手法もあります。メールを送った直後に電話で連絡し、確認依頼をすると効果があるのです。


