
2026.09.18(金)
- 注目検索ワード
最初の連絡は、2020年5月8日金曜日の夕方だった。担当者から「社内に侵入した可能性がある」と報告を受けたものの、その時点では確証がなかった。何も起きていない可能性もある。小山氏は問い詰めたい気持ちを抑え、「何かあったら連絡してくれ」と伝えたという。しかし、その日の深夜1時過ぎ、再び電話が鳴った。報告は「侵入されました」だった。
投影されたスライドの表紙を見ると『The Good, the Bad and the Ugly』と副題が書かれている。これは映画『続・夕陽のガンマン』の原題ではないか。ガートナーの講演は、まるで大学の紀要論文のタイトルのような、きわめて実用的な(良い意味でだが)面白みがひとつもない講演タイトルが多い。だからそんな中で本セッションには大いに興味を引かれた。
犯罪組織には手に入れたデータを再販する部門があり、RaaS(Ransomeware as a Service)を運営しているケースもある。最近は脆弱性を悪用して侵入することが多いため、脆弱性やエクスプロイトの情報を収集、分析する部門もある。さながらソフトウェア会社のように運営されており、リクルートも行っている。こうした犯罪組織と関わることは、組織にとって大きなリスクとなる。
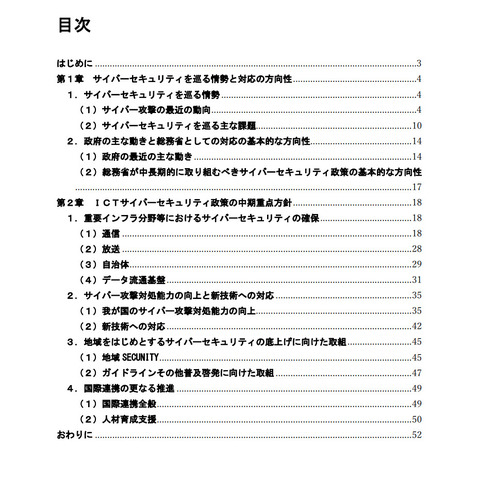
総務省は、「ICTサイバーセキュリティ政策の中期重点方針」(案)に対する意見募集の結果および「ICTサイバーセキュリティ政策の中期重点方針」を公表した。
トレンドマイクロは「ハクティビズム 2024」と題する記事を公開した。UNICRIがハクティビズムに関する研究報告書を作成するにあたり、同社が専門知識の提供や助言を行った。
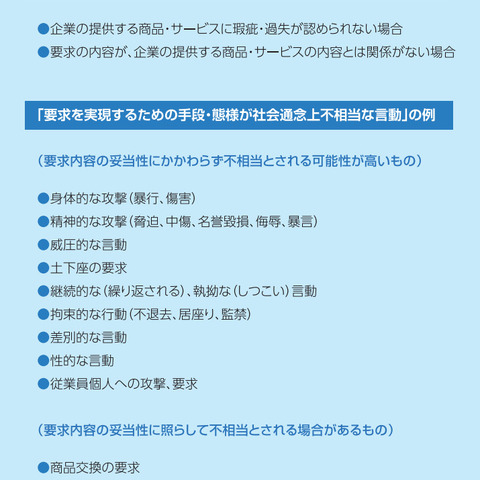
NTTは、「NTTグループ カスタマーハラスメントに対する基本方針」の策定について発表した。同社グループの一部の顧客などからのカスタマーハラスメントに該当する迷惑行為が発生していることを受けたもの。
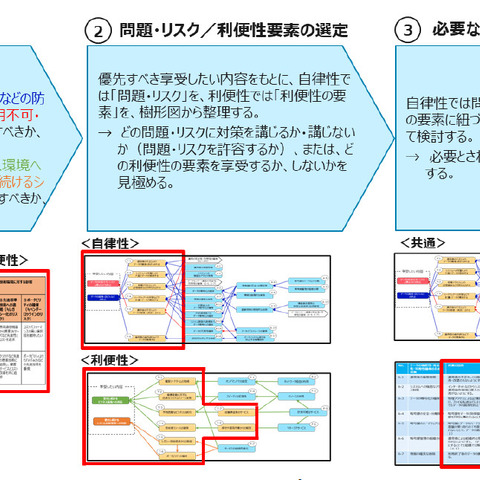
IPAは、「重要情報を扱うシステムの要求策定ガイド(別冊)活用の手引き」を公開した。同ガイドは、IPAが2023年7月に公開した「重要情報を扱うシステムの要求策定ガイド」の手引書となるもの。
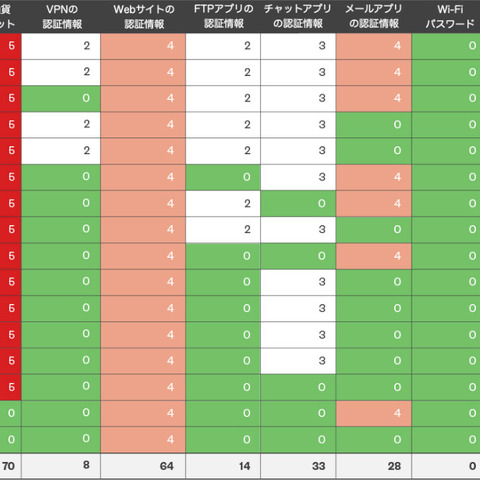
トレンドマイクロは、リサーチペーパー「窃取されたデータのアンダーグラウンド マーケット上での行き着く先」を公開した。
IPAは、「情報セキュリティ白書2024」を発表した。印刷版(書籍)は定価2,200円(税込み)であるが、PDF版はアンケートに回答することで無償で入手できる。
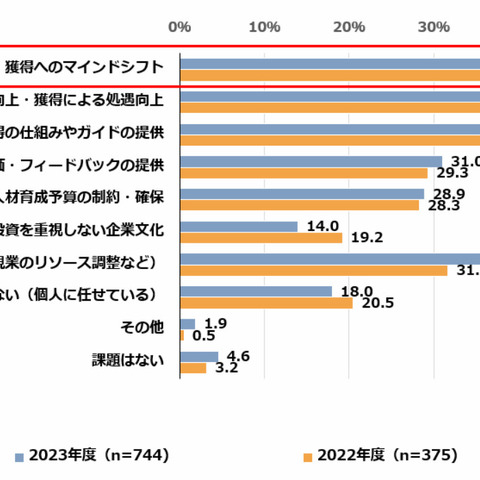
IPAは、「デジタル時代のスキル変革等に関する調査(2023年度)全体報告書」を発表した。同調査は、デジタル人材の動向調査として2018年度から進めている調査・研究の2023年度版となるもの。

Bugcrowdは、「Inside the Mind of a CISO(CISOの心の中)」と題するレポートを発表した。
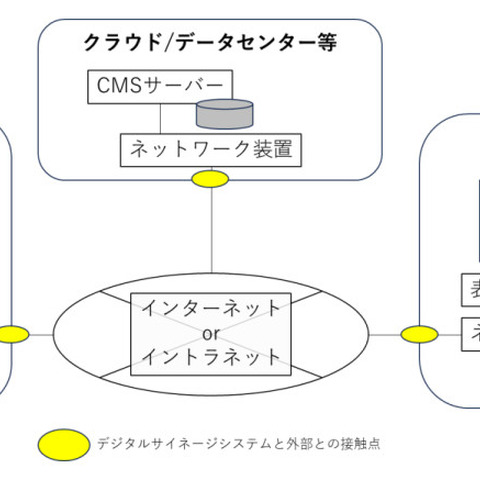
デジタルサイネージコンソーシアム(DSC)は、「デジタルサイネージ セキュリティ点検ガイド」を公開した。
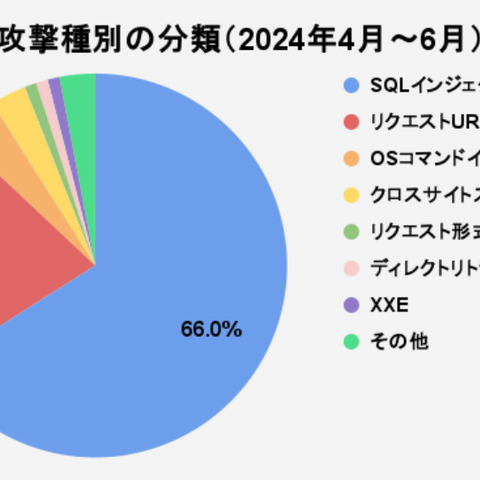
EGセキュアソリューションズは、「SiteGuard セキュリティレポート(2024.2Q)」を発表した。
IPAおよびJPCERT/CCは、GStreamerが提供する「ORC」にスタックベースのバッファオーバーフローの脆弱性が存在するとに「JVN」で発表した。
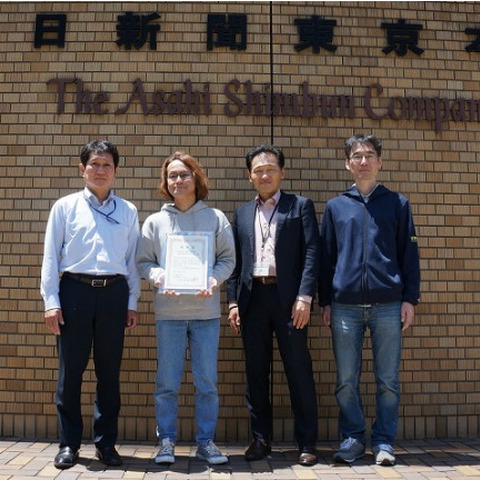
JPCERT/CCは、サイバーセキュリティ対策活動に特に顕著に貢献した人物や組織に感謝の意を表し、感謝状を贈呈したと発表した。
マイクロソフトは、「CrowdStrikeの障害の影響を受けたお客様への支援について」と題するブログを公開した。
KnowBe4は、統合型アダプティブ・クラウドメールセキュリティのリーダーであるEgress社の買収を完了したと発表した。
日本規格協会は、「JIS Q 27002:2024(情報セキュリティ,サイバーセキュリティ及びプライバシー保護―情報セキュリティ管理策)」を6月20日に発行したと発表した。
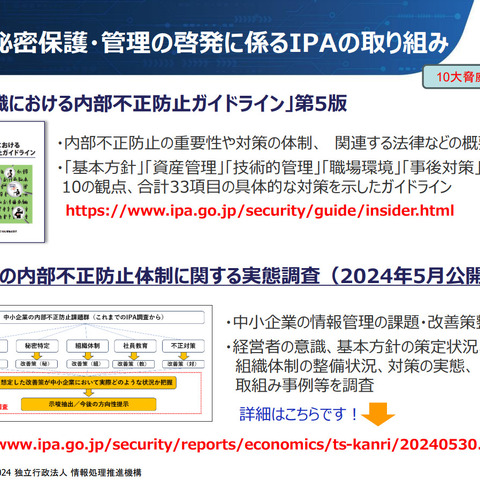
経済産業省は、6月28日に開催された「第10回営業秘密官民フォーラム」の資料を公開した。同フォーラムは、官民の実務者間において営業秘密の漏えいに関する最新手口やその対策に係る情報交換を行う場として開催されているもの。
日本AED財団は7月2日、「『スポーツ現場の突然死』について」と題する緊急メッセージを公開した。6月30日にインドネシアで開催されたバドミントン・アジアジュニア大会の試合中に17歳の中国選手が倒れ、病院に搬送されたものの死亡が確認されたことを受けたもの。
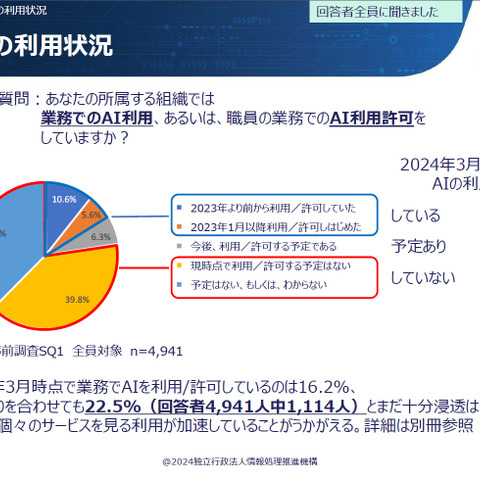
IPAは、「AI利用時の脅威、リスク調査報告書」についてIPAテクニカルウォッチで公開した。新しい技術としてAIが業務利用されつつある状況で、セキュリティリスクの認識や安全な利用のための組織内の規程や体制の実態を調査している。
神奈川県警察は、サイバー犯罪捜査官の採用について発表した。
千葉県警察は、サイバー犯罪捜査官の採用について発表した。
IPAおよびJPCERT/CCは、カカオピッコマが提供するスマートフォンアプリ「ピッコマ」に外部サービスのAPIキーがハードコードされている問題が存在すると「JVN」で発表した。

GMOサイバーセキュリティ byイエラエは、インターポールでサイバー犯罪捜査部門の設立とメンバーの指導経験がある福森大喜氏が同社に参画したと発表した。

総務省は、「SNS等におけるなりすまし型「偽広告」への対応に関する要請の実施」を発表した。Metaに対して対策の実施を要請している。

警察庁は、「サイバー警察局便り R6 Vol.4」を公開した。今号では、5月31日に行われた損保協会長とサイバー警察局長の対談の内容を伝えている。

デジタル庁は、「デジタル社会の実現に向けた重点計画」が閣議決定されたとして、重点計画の資料を公開した。

IPAは、IPAが国民に向けて開設している「情報セキュリティ安心相談窓口」において、よくあるご相談の一部についてチャットボットでも対処方法等を案内していると発表した。

IPAは、2023年度の「内部不正防止対策・体制整備等に関する中小企業等の状況調査」報告書を公開した。

デジサートは、ライフサイクル全体を通じてIoTデバイスを保護するために設計されたIoTセキュリティソリューション「DigiCert Device Trust Manager」を発表した。

IPAは、IPAテクニカルウォッチとして「米国におけるAIのセキュリティ脅威・リスクの認知調査レポート」を公開した。概要(日本語)と本文(英語)英語全文をダウンロードすることが可能。

IPAは、2024年度第2回の業界別サイバーレジリエンス強化演習(CyberREX)を2024年9月5日~9月6日に東京で開催すると発表した。

セコムトラストシステムズは、セミナー「クラウドサービス利用者必見!20分で分かる! ~クラウドの設定ミス対策ガイドブック解説~」を6月26日および27日に無料Webセミナーとして開催する。

The Linux Foundation Japanは、調査レポート「オープンソース ソフトウェアのセキュリティに関するメンテナーの視点」を公開した。
IPAおよびJPCERT/CCは、エスキュービズムが提供する「EC-Orange」に認可回避の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、飴屋/菖蒲が提供する「UTAU」に複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、横河レンタ・リースが提供する「Unifier」および「Unifier Cast」に複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Kontronが提供する「Redmine DMSF Plugin」にパストラバーサルの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Keisuke Nakayamaが提供する「awkblog」にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。

総務省は、「クラウドの設定ミス対策ガイドブック」を策定したと発表した。このガイドブックは、同省の「クラウドサービス利用・提供における適切な設定のためのガイドライン」の内容をわかりやすく解説したもの。

メール・コンテナ・クラウド各技術のリスクを再確認したいときや、第三者に説明するときに活用できる資料となっている。手元に置いておきたい資料といえそうだ。
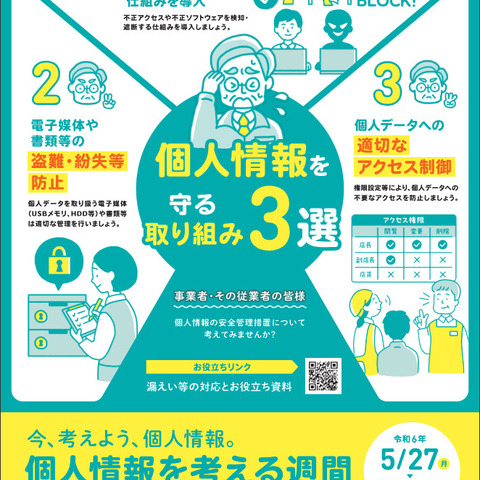
PPCは、5月27日から6月2日までを「個人情報を考える週間」と設定し、各種広報活動を行うと発表した。
CSAジャパンは、CSAが公開している「Defining Shadow Access: The Emerging IAM Security Challenge」の日本語訳「シャドーアクセスの定義: 新たなIAMセキュリティの課題」を公開した。
GMOサイバーセキュリティ byイエラエは、同社が提供する自動脆弱性診断・ASMツール「GMOサイバー攻撃 ネットde診断」の診断機能を拡張したと発表した。
JPRSは、「PowerDNS Recursorの脆弱性情報(CVE-2024-25583)」が公開されたとして注意喚起を発表した。
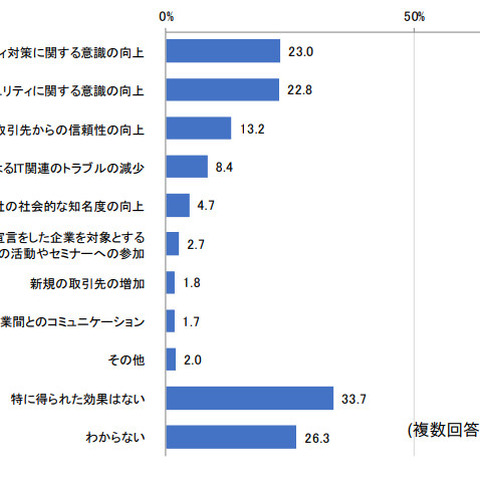
IPAは「2023年度 SECURITY ACTION宣言事業者における情報セキュリティ対策の実態調査」の報告書を発表した。
CyberSTARが4月1日から始動したと発表した。同社はGSXの100%子会社であり、セキュリティ人材特化型SES(システムエンジニアリングサービス)事業の専門会社として独立した。
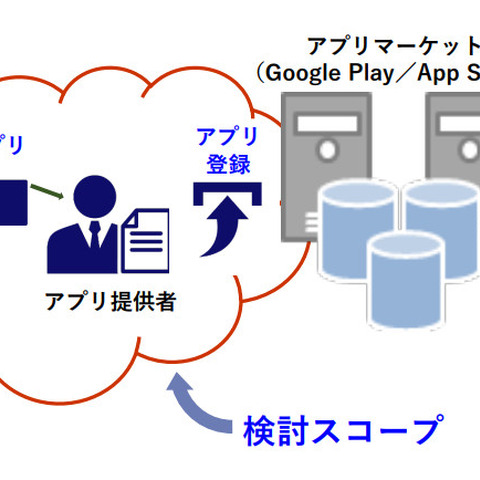
JSSECは、「スマートフォンアプリケーション開発者の実施規範」を発表した。スマホアプリの開発者が実施すべきことを網羅している。
フィッシング対策協議会は、2月27日にオンラインで開催された「2023年度 フィッシング対策協議会 技術・制度検討 WG 報告会」において発表された2023年度のトピックスの資料を公開した。
IPAは、2023年10月から12月における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を発表した。J-CSIPは、IPAを情報ハブに重要インフラで利用される機器の製造業者を中心に情報共有を行い、高度なサイバー攻撃対策につなげていく取り組み。
IPAおよびJPCERT/CCは、baserCMSユーザー会が提供する「baserCMS」に複数の脆弱性が存在すると「JVN」で発表した。
JC3は、警察庁が大型ランサムウェア攻撃グループ「LockBit」の一員とみられる被疑者を検挙したこと、犯罪インフラのテイクダウン、および復号ツールの開発について同庁のホームページで発表したことを報じている。
IPAは、嘱託職員の公募を2件追加したと発表した。
TDUは、同学情報通信工学科の学生がWordPress用プラグインFile Managerの脆弱性を発見したと発表した。100万以上のサイトに影響がある重要な脆弱性としている。
JC3は、「ランサムウェア攻撃に対する捜査ハンドブック(JC3監修)」が立花書房より出版されたと発表した。JC3の特徴である「官民連携」により作り出されたハンドブックとなっている。
フィッシング対策協議会は、「フィッシングメール詐欺の手口と対策 解説ドキュメント」を公開したと発表した。
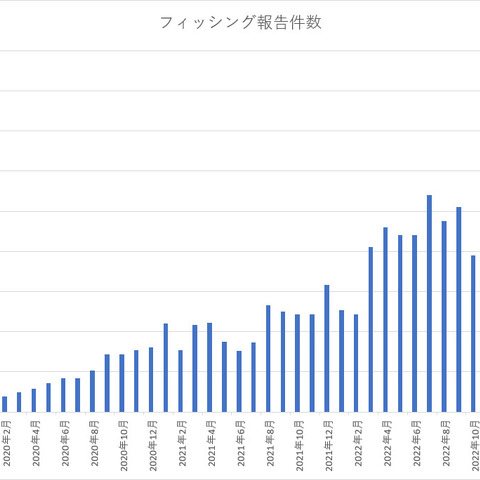
フィッシング対策協議会は、2024年1月の「フィッシング報告状況」を公開した。1月に協議会へ寄せられた海外を含むフィッシング報告件数は、前月より減少している。
マイクロソフトが2024年2月度のセキュリティ更新プログラムを公開したことを受け、IPAとJPCERT/CCが注意喚起を発表した。
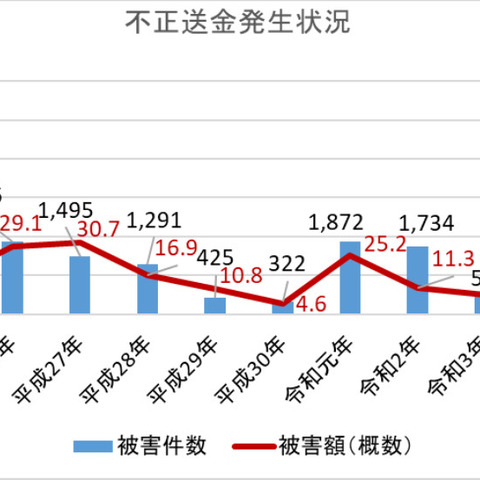
金融庁は、フィッシングによるものとみられるインターネットバンキングによる預金の不正送金被害の急増に対し、注意喚起を発表した。
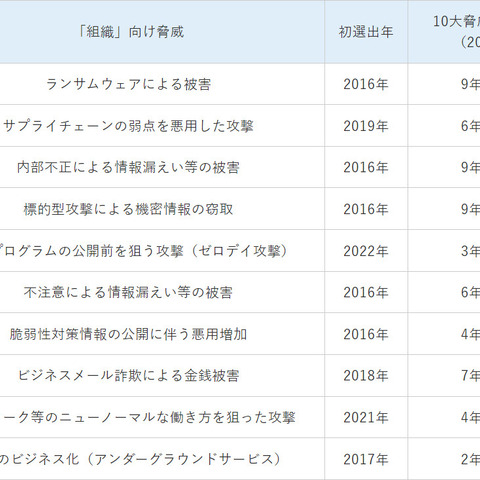
IPAは、「情報セキュリティ10大脅威 2024」を発表した。IPAが2023年に発生したセキュリティ事故や攻撃の状況等から脅威候補を選定し、情報セキュリティ分野の研究者、企業の実務担当者など約200名のメンバーで構成する「10大脅威選考会」の投票を経て決定したもの。
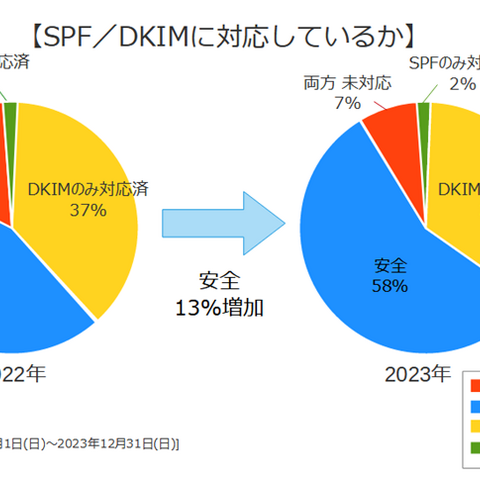
デージーネットは、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公開した。同社のメールサーバセキュリティ診断サービス「MSchecker」で2023年1月から12月までに実施したセキュリティ診断の集計結果をもとにしたもの。
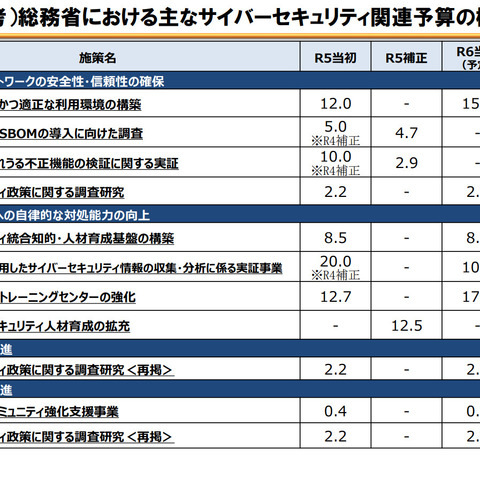
総務省は、1月24日にオンラインで開催された「サイバーセキュリティタスクフォース(第46回)」の資料を公開した。



