
2026.10.11(日)
- 注目検索ワード

慶應義塾大学病院は9月28日、電話診療による処方箋発行申込フォーム利用者の個人情報管理上の不備について発表した。

四国電力株式会社は10月11日、同社を装った音声ガイダンスによる不審電話について発表した。
株式会社サンリオは10月14日、同社が運営する「サンリオオンラインショップ本店」での個人情報漏えいについて発表した。
日本電信電話株式会社(NTT)と日本電気株式会社(NEC)は10月11日、サプライチェーンセキュリティリスクの低減を目的とする「セキュリティ・トランスペアレンシー・コンソーシアム(Security Transparency Consortium」の発足を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、Cisco Secure Email Gateway におけるスキャン回避の問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、web2py における OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
総務省、内閣官房内閣サイバーセキュリティセンター(NISC)、経済産業省は10月6日、第16回「日ASEANサイバーセキュリティ政策会議」の結果について発表した。
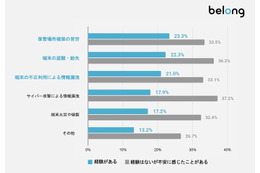
株式会社Belongは10月4日、「不要端末の管理における実態調査」を発表した。
その瞬間、返す言葉が見当たらず、何も言うことができない沈黙の時間が流れた。
民間のオンライン攻撃者に適用される全規則は次のとおりである。
調査テーマ自体は “ありふれた” ものにも感じられるが、このアンケート結果を読み取る視点が非常にソリトンらしい。情報システム部門に寄り添うメーカーとしての姿勢が、そこに凝縮されていた。
三重県は9月27日、宇治山田高校での個人メールアドレスの再漏えいについて発表した。
株式会社酒商山田は9月22日、同社社員を装った迷惑メールについて発表した。
原子力規制委員会は10月4日、メール誤送信によるメールアドレスの漏えいについて発表した。
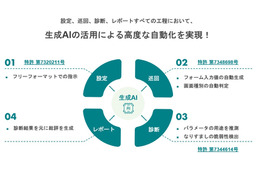
株式会社エーアイセキュリティラボは10月10日、「生成AIを活用した脆弱性診断」に関する特許の取得と生成AIオプション機能の提供を発表した。
株式会社カスペルスキーは10月5日、Linuxを標的としたバックドアの3年間にわたる拡散を発見したと発表した。
マイクロソフトは10月6日、2022年7月から2023年6月にかけての国家活動、サイバー犯罪、防衛手法の動向を網羅した年次報告書「Microsoft Digital Defense Report」(第4版)から得られた知見の一部を同社ブログで発表した。
昨年 PCI DSS V4.0 が発表されたことをふまえ、2025 年 3 月に義務化される、フィッシング対策メカニズムの要件にどのように対応できるかについて考えてみましょう。
「未把握」「未実施」「未取得」「未検出」の 四つの「未知の領域」があることで、被害が発生したり、被害が拡大していく傾向があります。
では、具体的に何を OSINT で発見すればいいのか。杉浦氏は次の 5 項目を挙げた。どれも攻撃者視点で考えられていることに注目してほしい。攻撃者は何を考えているのか。どこを狙ってくるのか。そのうえで攻撃に必要な情報はなにか。彼らはその情報を調べるはずだ。
総合派遣、請負事業を行うUTコネクト株式会社は9月19日、同社へ応募のあった求職登の録者情報が外部流出したと発表した。
株式会社秋田書店は10月5日、同社Webサーバへの不正アクセスについて発表した。
東日本高速道路株式会社、中日本高速道路株式会社、西日本高速道路株式会社、首都高速道路株式会社、阪神高速道路株式会社、本州四国連絡高速道路株式会社は10月4日、6社が運営する「ETC利用照会サービス」への不正ログイン被害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月11日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人 情報処理推進機構(IPA)は10月11日、「Microsoft 製品の脆弱性対策について(2023年10月)」を発表した。
一般社団法人全国銀行資金決済ネットワークは10月10日、全国銀行データ通信システムの不具合について発表した。
Cross&Crown合同会社は10月13日、WordPressコアの複数の脆弱性について、同社が運営する「WP Lab」で公開した。影響を受けるシステムは以下の通り。
INTERPOLは現地時間10月5日、閉幕した第26回アフリカ地域会議について発表した。
現在の SIEM とか SOC には、単純にデータが溜まっている、集まっているだけで、何かあったときは人間が手動で頑張らなければいけなかったり、SOC 自体も製品ごとにサイロ化していたり、早く見つけて早く対処することが「できない」状況になっています。
PPAP 対策で一番目が向きがちなのが、添付ファイルを分離してダウンロードリンクの URL を送る手法ですが、この方法を全ての取引先様が嬉しいと思っているのかどうかは考えてみてもいいと思います。

三重県聴覚障害者支援センターは9月30日、同センターのパソコンへの不正アクセスによる個人情報漏えいの可能性について発表した。

北陸電力株式会社は9月29日、個人情報保護委員会からの行政指導への報告について発表した。

株式会社テイツーは10月10日、同社が運営する「ふるいち店舗情報サイト」での顧客の個人情報の流出について発表した。

三重県は9月26日、医療体制整備・調整プロジェクトチームでの公文書の紛失について発表した。
トレンドマイクロは、「EV証明書の不正利用:マルウェア『RedLine』、『Vidar』の最新攻撃手法を解説、ランサムウェア感染の危険も」と題する記事を公開した。
警察庁は9月29日、インターネット・ホットラインセンターへの通報対象に犯罪実行者募集情報の追加を発表した。
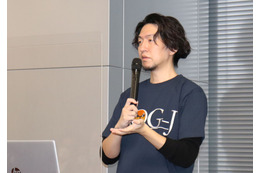
2023年春、「セキュリティ対応組織の教科書 第3版」(ISOG-J)が公開された。5年ぶりの大幅改訂となるものだが、作業の中核を担ったメンバーのひとりが阿部慎司氏だ。本稿は、阿部氏が今春開催されたSecurity Days Spring 2023で行った講演をレポートする。

Volexity 社が EvilBamboo として追跡する脅威アクターが、モバイルデバイスを標的としたマルウェアを悪用し、中国が国内の脅威とする「五毒」を標的としている可能性を指摘しています。

株式会社ECCは9月29日、同社への不正アクセスによる個人情報流出の可能性について発表した。

大阪府は9月25日、個人情報が記載されたメールの誤送信について発表した。
長野県は9月13日、県立高等学校の公用パソコンからの個人情報流出の可能性について発表した。

株式会社NDIASは9月25日、暗号・通信プロトコルなどの特定の新規公知脆弱性情報の配信サービスの提供を同日から開始すると発表した。
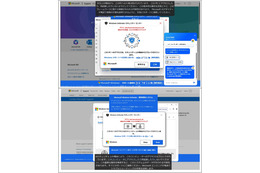
消費者庁は、「Microsoft」のロゴを用いた偽の警告表示により、ウイルス駆除などを行うなどと称して多額の金銭を支払わせる事業者に関する注意喚起を発表した。
Google は10月5日、GKE 向け Advanced Vulnerability Insights の公開プレビュー版のリリースを発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月10日、ProselfのXML外部実体参照(XXE)に関する脆弱性を悪用する攻撃への注意喚起を発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月10日、マイクロリサーチ製MR-GM シリーズにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
東日本旅客鉄道株式会社(JR東日本)は10月10日、列車内セキュリティ向上の取り組みについて発表した。

希望者全員に、25 周年記念製作コーヒードリップバッグと ScanNetSecurity ロゴステッカーの記念ノベルティセットと、2021 年度に日本国内で発生した代表的情報漏えい事故を総覧できる「日本情報漏えい年鑑2023」をあわせて希望者全員に特典として提供します。
現在の SIEM とか SOC には、単純にデータが溜まっている、集まっているだけで、何かあったときは人間が手動で頑張らなければいけなかったり、SOC 自体も製品ごとにサイロ化していたり、早く見つけて早く対処することが「できない」状況になっています。
2023 年 6 月に修正された Ghostscript の脆弱性を悪用するエクスプロイトコードが公開されています。

手芸や編み物などのハンドメイド用品の開発・製造・販売を行うクロバー株式会社は9月21日、同社が運営する「クロバーホームページ」の改ざんについて発表した。

個人情報保護委員会は9月20日、公金受取口座の誤登録事案に対するデジタル庁と国税庁への行政指導について発表した。

鹿児島県鹿児島市は9月13日、電話対応時の個人情報の漏えいについて発表した。

埼玉県は9月11日、県立特別支援学校坂戸ろう学園でのメール誤送信について発表した。

埼玉県は9月8日、生徒の個人情報を含む書類の紛失について発表した。

埼玉県は9月7日、県オープンデータポータルサイトへの問い合わせ対応の遅れについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月6日、e-Gov電子申請アプリケーションにおける Custom URL Scheme の処理にアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日々新たな脅威が登場していますが、対策も進化しています。サイバーセキュリティを支える皆さまが日々の変化や進化に対応し続けるために ScanNetSecurity がお役に立てる媒体であり続けたいと思います。

高知県は9月5日、「高知県スマート林業総合支援サイト」からの個人情報の流出について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月5日、Apple製品のアップデートについて発表した。
株式会社神奈川新聞社は10月5日、同社のニュースサイト「カナロコ」を騙ったメールへの注意喚起を発表した。

日本プルーフポイント株式会社は10月3日、第2回目となる年次レポート「Cybersecurity:The 2023 Board Perspective」の日本語版「取締役会におけるサイバーセキュリティの展望2023」を発表した。
株式会社エーアイセキュリティラボは9月30日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。


