
2026.10.11(日)
- 注目検索ワード

国立研究開発法人情報通信研究機構(NICT)は6月15日、「Interop Tokyo」での展示と講演をオンラインで再現し、期間限定で公開した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月15日、複数のEC-CUBE 用プラグインにおける複数のクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
6月1日深夜にランサムウェアによる攻撃の可能性を認識、サーバ及びパソコンの停止とネットワークの遮断を行い調査を進め、6月14日までに、お問い合わせ窓口の受付や同社製品の受注及び出荷等、顧客・取引先に対する通常業務が復旧したとのこと。
コンクリート関連事業を行い東証2部上場企業の株式会社イトーヨーギョーは6月15日、同社が利用するサーバに外部からの不正アクセスが判明したと発表した。
クラウドソリューションの運転情報管理などを行う東証1部上場企業株式会社スマートバリューは6月10日、誤送信によるメールアドレス流出について発表した。
ファイアウォールだけでなく様々なセキュリティ機器、セキュリティソフトウェアを、設置(あるいはインストール)するだけで期待通りに機能すると考えるユーザー企業は、意外に多いのが実態です。
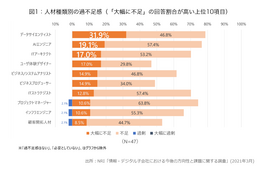
株式会社野村総合研究所(NRI)は6月11日、「情報・デジタル子会社における今後の方向性と課題に関する調査」を実施し、その結果を公表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月14日、Apache HTTP Web Server 2.4 における複数の脆弱性に対するアップデートについて「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月14日、Android アプリ「あすけん」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月14日、Bluetooth コア仕様及びメッシュ仕様の複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
一般社団法人企業環境リスク解決機構(CERSI)は6月11日、6月10日付で配信したメールマガジンにて個人情報流出が発生したと発表した。
東芝テック株式会社は6月10日、5月14日に公表した同社グループの欧州子会社へのサイバー攻撃について第2報を発表した。
健康食品のインターネット販売を行う株式会社クラウディアは6月14日、同社が運営する「クラウディアHP」に第三者からの不正アクセスがあり、顧客のクレジットカード情報流出の可能性が判明したと発表した。
プラットフォーム事業や順番待ちシステムを手がける株式会社EPARKは5月31日、同社のEPARKサイトにて一部の会員情報が閲覧可能状態であったことが判明したと発表した。
株式会社日之出出版は6月10日、同社が運営する「Safari Lounge」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。決済代行会社からの指摘から報告まで378日間、要している。
M&Aにおけるサイバーセキュリティについて解説する3回シリーズの最終回となる本記事では、統合時だけでなく、それ以降も、両者のネットワークが健全性を維持していくために、クロージング後の期間に組織が実行すべきステップと推奨するアクティビティについて解説します。
研究者らは 26 種類の一般的な PDF 用ツールをテストし、そのうち 24 種類が上述した手口の 1 つあるいは両方に対して脆弱であることを発見した。この問題の影響を一切受けないとお墨付きをもらえたビューワーは PDF Editor 6 ProとPDFelement Pro の 2 つのみだった。
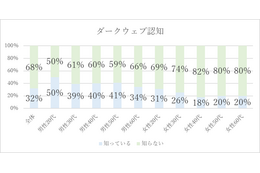
BBソフトサービス株式会社は6月11日、同社のオウンドメディアでダークネットの認知度に関する自社調査を発表した。
株式会社カスペルスキーは6月11日、同社のセキュリティリサーチャーが4月中旬に、Google Chromeと2つのMicrosoft Windowsの脆弱性を悪用したゼロデイエクスプロイトを使用した、複数企業に対する高度な標的型攻撃の発見を発表した。
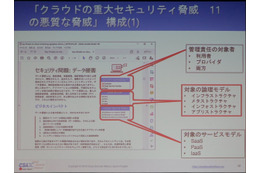
CSA(Cloud Security Alliance)は、クラウド黎明期の2009年から活動している団体。これまで4回、「クラウドの重大セキュリティ脅威 11の悪質な脅威」という文書を公開し、業界や利用者にクラウドセキュリティの重要性を説いている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月11日、WordPress 用プラグイン Welcart e-Commerce におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

6月8日午後6時47分に、未確認のソフトウェアバグが特定の顧客のサービス設定変更でトリガーされ、グローバル規模の障害が発生した。
日本プルーフポイント株式会社は6月10日、クラウドアプリケーションを保護するソリューション「Proofpoint CASB」がMicrosoft Teamsのデータ損失防止(DLP)パートナーとして認定されたと発表した。

鳥取県中小企業団体中央会は5月26日、とっとりインターンシップに係るWebサイトからの個人情報流出について発表した。

国立環境研究所(NIES)は6月11日、契約するクラウド型メールサービスの職員のアカウントに不正ログインがあり、当該職員のメールが悪用されたことが判明したと発表した。

高級ショコラ専門店を経営する株式会社オヴァールリエゾンは6月8日、同社が運営する「パレドオールオンラインショップ」の顧客に対し、宛先とは異なった名前とIDが本文に記載されたメールを送信したことが判明したと発表した。
株式会社日之出出版は6月10日、同社が運営する「日之出出版公式ストア」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。決済代行会社からの指摘から報告まで378日間、要している。

クラウドストライク株式会社は、「エンドポイント保護:オンラインウェビナー」を6月24日(木)午後4時から開催する。
総務省は6月9日、「ICTサイバーセキュリティ総合対策2021」(案)に対する意見募集について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月9日、Thales 製 Sentinel LDK Run-Time Environment における不十分なアンインストール処理の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
JA高崎ハム株式会社は6月9日、同社が運営する「高崎ハムオンラインショッピング」に第三者からの不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。

三文会は6月8日、同会が以前使用していたサーバに不正アクセスがあり、情報流出の可能性が判明したと発表した。三文会は毎週土曜日に東大近くで開催される朝の勉強会で、毎回異なるプレゼンを聞き活発的に議論を行っている。
独立行政法人情報処理推進機構(IPA)は6月7日、サイバーセキュリティお助け隊(令和2(2020)年度中小企業向けサイバーセキュリティ対策支援体制構築事業)の報告書について公開した。

映像技術とGPS応用機器の製造販売を行う株式会社ユピテルは6月7日、同社が運営する「My Yupiteru」の会員情報の一部流出を確認したと発表した。
バリュエンスジャパン株式会社は6月9日、同社が運営するスポーツオークション「HATTRICK」からの登録者への多量のメール配信について発表した。
株式会社ドロームは6月7日、同社が運営するリキッド・電子タバコ情報のソーシャルレビューサイト「ベプログ」に第三者からの不正アクセスがあり、会員情報流出の可能性が判明したと発表した。
食品原材料や化粧品原料、医薬医療材を販売するカネダ株式会社は6月7日、同社社内システムが6月2日早朝にランサムウェアによる不正アクセスがあった旨を発表した。

声優の土井真理さんは、「私個人は誰かとボイスチャットなどでプレイはしておりませんので皆様ご注意ください」とアナウンスしています。
2021 年 4 月に、Microsoft Windows OS に権限昇格につながる脆弱性が公開されています。
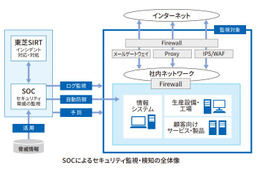
株式会社東芝は6月7日、同社グループの2020年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2021」を発行した。

株式会社NTTデータは6月7日、同社に関する週刊誌の報道を受けて設置した特別調査委員会の調査結果と社内処分について発表した。

IPAは、経済産業省と取り組んでいる中小企業へのセキュリティ専門家の派遣について、2020年度の報告書を公開した。

大阪市は6月3日、大阪市市民活動総合ポータルサイトにて団体登録情報の漏えいが判明したと発表した。
シリコンバレーを拠点に活動するベンチャーキャピタル会社のアンドリーセン・ホロウィッツは、「大規模な運用を行っている場合、クラウドのコストによってインフラ費用は少なくとも 2 倍になる可能性がある」と提言する論文を掲載した。

フィッシング対策協議会は6月4日、Evernoteをかたるフィッシングについて発表した。
ファイア・アイ株式会社は6月3日、米国FireEye, Inc.が同日にFireEyeの名称を含む製品事業をSymphony Technology Group(STG)が率いるコンソーシアムに、税金及び取引関連費用控除前の全額を現金12億ドルで売却する正式契約を締結したことを発表した。

株式会社エヌ・ティ・ティ・データ・イントラマートは6月3日、同社が提供したドキュメントに含まれる一部のファイルから、同社製品とは関係のないサイトへ誘導される事象が発生したと発表した。
株式会社KADOKAWAは6月4日、海外連結子会社である台灣角川股份有限公司が利用するサーバーに外部からの不正アクセスを確認したと発表した。
株式会社サンリオエンターテイメントは6月5日、同社WebサイトにSQLインジェクションを利用した外部からの不正アクセスがあり、同社保有のピューロランドファンクラブ会員もしくは仮会員登録者の一部のメールアドレスが流出した可能性を確認したと発表した。

株式会社Progateは5月25日、同社が提供するオンラインプログラミング学習サービス「Progate」へのパスワードリスト型攻撃を確認したと発表した。
東証一部上場の大手技術系人材サービスであるテクノプロ・ホールディングス株式会社は、全社員2万人を対象に多要素認証を導入した。
三井物産セキュアディレクション株式会社(MBSD)は6月2日、コンテンツデリバリーネットワーク(CDN)、セキュリティサービスを提供する米国Cloudflare社と業務提携し、「Cloudflare WAF(Web Application Firewall)」のマネージドセキュリティサービスの開始を発表した。

Splunk Inc.は6月3日、「2021 State of Security~2021年のセキュリティの現状~」を発表した。
経済産業省は6月2日、同日開催した「第7回営業秘密官民フォーラム」にて、官民の実務者間において営業秘密の漏えいに関する最新手口やその対応策に係る情報交換を行ったと発表した。
学校法人尚絅学院は5月27日、職員のアカウントに不正アクセスがあり、多数の迷惑メール送信が判明したと発表した。

鳥取県は6月3日、原子爆弾被爆者への健康診断の案内文書を、同姓の別の被爆者の住所へ誤送付したことが判明したと発表した。
「洋服の青山」を展開する青山商事株式会社は6月2日、同社を装った迷惑メールに関する注意喚起を発表した。

5 月は、米国、英国がロシアによるサイバー攻撃に関するアドバイザリをリリースするなど、米国のロシアに対する経済制裁と連動した動きが見られました。
株式会社LogStareは6月1日、親会社である株式会社セキュアヴェイルより開発を引き継いだ次世代のマネージド・セキュリティ・プラットフォーム「LogStare」シリーズの新製品「LogStare Quint」を5月31日から出荷開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月2日、スマートフォンアプリ「goo blog(gooブログ)」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

LINE株式会社は6月2日、3月23日に公表した同社の個人情報の取り扱いに係る「LINE社としての今後の方針」のうちデータの国内移転について、改めて発表した。
フィッシング対策協議会の技術・制度検討ワーキンググループは6月1日、フィッシングの被害状況や攻撃技術・手法などをとりまとめた「フィッシングレポート 2021」を公開した。
株式会社ディアイティは6月1日、企業ネットワークやテレワーク環境等で発生したサイバー攻撃を遠隔からインシデント・レスポンスの支援をするクラウドサービス 「CSIRT Cloud」を同日から提供開始すると発表した。


