
2026.10.11(日)
- 注目検索ワード


フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

デジサート・ジャパンは、マシンID保護の企業であるVenafi社と米デジサートが、セキュリティが重視される企業に向け、複雑なマシンIDプログラムを合理化・自動化するための新たな統合について発表した。
サイランスは、エンドポイントにおける検知と対応(EDR)機能「CylanceOPTICS」のAPIを提供すると発表した。

カスペルスキーと静岡大学は、50歳以上のシニアのインターネット利用者を対象とした情報セキュリティ啓発教材「ネットの『あやしい』を見きわめよう(シニア編)」を共同開発し、無償でダウンロード提供を開始した。
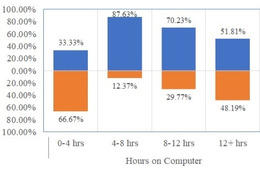
実験の結果は、ある部分においては、大方の読者の予想と一致している。理系の学生は文系の学生に比べてクリック率が低い( 工学・情報技術学部では 65 % 、自然科学・数学学部では 70 % )。文系の教養・人文科学・社会科学学部ではクリック率は 80 % だった。

実はセキュリティでもアセンブラはすごく大事です。セキュリティエンジニアが、機械語で書かれたマルウェアをちゃんと解析しようと思ったら、アセンブラを読める必要があります。
国内には、あるいは本誌読者のなかにはセキュリティの逸材がたくさん存在するだろう。業務や立場が許すのなら、CFP 応募と講演を通じて、成長する機会は広く開かれている。
国立大学法人新潟大学は12月6日、同学学生へのフィッシングメールによりメールアカウントのパスワードが窃取され、不正アクセスを受けたことが判明したと発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2018年12月)」を発表した。JPCERT/CCも「2018年12月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
JPCERT/CCは、「Adobe Reader および Acrobat の脆弱性(APSB18-41)に関する注意喚起」を発表した。IPAも、「Adobe Acrobat および Reader の脆弱性対策について(APSB18-41)(CVE-2018-15998等)」を発表している。
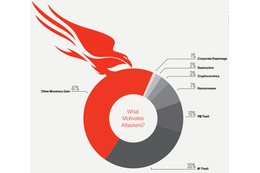
CrowdStrikeは、2018年のセキュリティ侵害の傾向を明らかにした「CrowdStrike Cyber Intrusion Services Casebook 2018(サイバーセキュリティ侵害調査報告書 2018)」を公開した。
大阪大学CSIRTの柏崎礼生氏(大阪大学情報推進本部)が、Security Days Fall 2018において、自身や同大のインシデント事例をもとにCSIRTに重要なものはなにかを問うセッションを行った。
フォーティネットジャパンは、脅威レポート2018年第3四半期版、および2019年以降の脅威環境に関するFortiGuard Labs(フォーティガード ラボ)の予測を発表した。

富山県高岡市は12月10日、生活保護受給者に係る個人情報の一部を記載した名簿を紛失したことが判明したと発表した。

茨城県の牛久市観光協会は12月10日、同協会が運営する牛久フィルムコミッションがエキストラ登録者に募集お知らせの際、誤って受信者に他の受信者のアドレスが表示された状態で送信したことが判明したと発表した。

2018 年師走、あの男が帰ってきました。白いタキシードが似合う筋肉系ペネトレーションテスター、株式会社キーコネクト 代表取締役 利根川 義英 氏です。
マカフィーは、「2018年のセキュリティ事件に関する意識調査」の結果と、2019年の脅威予測について発表した。

エフセキュアは、統合型ゲートウェイセキュリティソリューション「F-Secure ThreatShield(通常版)/TheatShield Premium」(ThreatShield)の2製品を同日より販売開始した。
CompTIA日本支局は、より高度なセキュリティ実務者を対象としたセキュリティの知識とスキルを証明する認定資格「CASP(CompTIA Advanced Security Practitioner)」の日本語試験を12月14日より配信開始すると発表した。

モメンタムは、広告代理店向けアドフラウド・ブランドセーフティ対策用ブラックリスト提供サービス「HYTRA DASHBOARD(ハイトラ ダッシュボード)」の提供を開始した。
エイチ・シー・ネットワークスは、同社が開発・販売している「QuOLA@Adapter」(クオラアダプター)のバージョン5.08の提供を開始したと発表した。
IIJは、「IIJ C-SOCサービス」および「IIJ C-SOCサービス ベーシック」において、有事の際に利用者のインシデント対応をサポートする「インシデント対応支援オプション」を提供開始したと発表した。

フィッシング対策協議会は、OMC Plusを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
IPAおよびJPCERT/CCは、サイボウズが提供するグループウェア「サイボウズ Garoon」および「サイボウズ リモートサービス」に脆弱性が存在すると「JVN」で発表した。

スターキャット・ケーブルネットワーク株式会社は12月7日、クレジットカード情報を含む個人情報の漏えいが判明したと発表した。
山形県山形市は12月6日、同市へ平成29年度にふるさと納税を行い「寄附者からのメッセージ」欄の記入者のデータを誤ってホームページに掲載したことが判明したと発表した。

大阪市は12月7日、同市立中学校の教員がテストの解答用紙を紛失していたことが判明したと発表した。
横浜市は12月7日、職員の懲戒処分について発表した。
株式会社エディットモードは12月7日、同社が運営する任天堂グッズ販売Webサイト「editmode.jp」(2018年7月より閉鎖中)が外部から不正アクセスを受け顧客の個人情報の流出が判明したと発表した。
ラックは、ユーザ自身が自社組織内でタイムリーにプラットフォーム診断(ネットワーク診断)やWebアプリケーション診断を実施できる「セキュリティ診断内製化支援サービス」の提供を開始した。
FIDOアライアンスは、FIDO認証の日本での普及を加速するためのFIDO Japan WGを中心とした日本に関する活動と概況を発表した。
デジサート・ジャパンは、米国におけるIoTフレークワークの推進団体であるOCFが、米Eonti社と米デジサート・インクを、それぞれPKI向け登録局と証明書認証局として採用したと発表した。
IPAおよびJPCERT/CCは、デジタルアーツが提供する有害サイトへのアクセスを遮断するWebセキュリティソフトウェア「i-FILTER」に、複数の脆弱性が存在すると「JVN」で発表した。
株式会社SHFは12月4日、同社のコーポレートサイトが第三者からの不正アクセスにより改ざんされていたことが判明したと発表した。

株式会社サンドラッグは12月6日、11月30日に公表した同社が運営する「サンドラッグ e-shop 本店」の新規会員登録の「仮登録のご案内メール」が登録を行っていないユーザーに配信された問題について、現在は収束していると発表した。

IPAおよびJPCERT/CCは、セイコーエプソンが提供する複数のプリンタおよびスキャナ製品に、複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
JPCERT/CCは、「Adobe Flash Player の脆弱性 (APSB18-42) に関する注意喚起」を発表した。IPAも「Adobe Flash Player の脆弱性対策について(APSB18-42)(CVE-2018-15982等)」を発表している。

福岡市保健福祉局精神保健福祉センターは11月29日、誤送信によるメールアドレスの流出が発生したと発表した。
マカフィーは、「Cloud Adoption and Risk Report(クラウドの採用とリスクに関するレポート)」を発表した。
IPAおよびJPCERT/CCは、オムロンが提供するFA統合ツールパッケージ「CX-One」に複数の脆弱性が存在すると「JVN」で発表した。

アメリカは世界有数のサイバー攻撃に弱い国家だ。

消費者庁は11月30日、電子メールを送信した際に誤ってファイルを添付したことにより他の事業者の情報漏えいが判明したと発表した。
株式会社あぐりーんは12月4日、同社が運営する農業求人サイト「農家のおしごとナビ」に登録された会員情報が外部に流出した可能性が判明したと発表した。
福島県郡山市は11月29日、個人情報の不正使用に係る職員の懲戒処分について発表した。
米国に本社を置くQuora,Inc.は12月4日、同社が運営する知識共有プラットフォーム「Quora」のシステムへの不正アクセスにより一部ユーザーの情報漏えいが判明したと発表した。
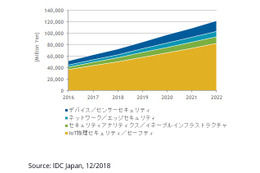
IDC Japanは、国内IoT(Internet of Things)セキュリティ製品市場の2018年~2022年の予測を発表した。
NISCは、2018年度の重要インフラ分野における「分野横断的演習」の実施について発表した。
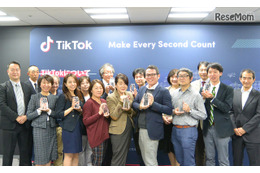
TikTokを運営するBytedanceは2018年11月30日、「TikTokセーフティーセンター開設記念・第1回TikTok Japanセーフティパートナーカウンシル」を開催した。
PHP において、IMAP によりメールを操作するために使用する imap_open 関数に、遠隔から任意のコードが実行可能となる脆弱性が報告されています。
公益財団法人 福岡県中小企業振興センターは11月16日、メールマガジン登録者へのメール送信の際、一部の登録者のアドレスが本文中に表示された状態で送信されたことが判明したと発表した。
株式会社えびすやは11月28日、同社Webサーバへ不正アクセスがありWebサイトの内容を改ざんされたことが判明したと発表した。
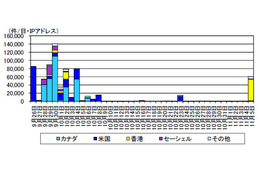
警察庁は、レポート「宛先ポート80/TCP を利用したSYN/ACK リフレクター攻撃とみられる観測等について」を「@police」において公開した。
日立製作所ソフトウェア事業部は、同社のセキュリティ情報サイト「HIRT」において3件のセキュリティ情報を公開した。
トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2018年第3四半期セキュリティラウンドアップ:日本語化される法人向け詐欺と個人への脅迫」を公開した。
IPAおよびJPCERT/CCは、パナソニックが提供するアプリケーションが登録する一部のWindowsサービスに、登録される実行ファイルのパスが引用符で囲まれていない脆弱性が存在すると「JVN」で発表した。
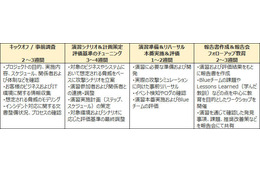
SecureWorksは、「Purple Teamサービス」の提供を開始したと発表した。
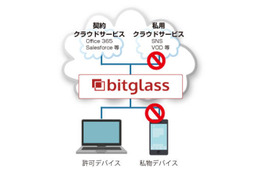
日立ソリューションズは、米国Bitglass(ビットグラス)社と、複数のクラウドサービスの利用を安全、適切に制御するCASBサービス「Bitglass」の販売代理店契約を締結し、12月10日より販売を開始すると発表した。
デジサート・ジャパンは、USB Type-C認証仕様向け登録および認証局サービスの運用において、USB規格の標準化団体であるUSB Implementers Forum(USB-IF)に採用されたと発表した。
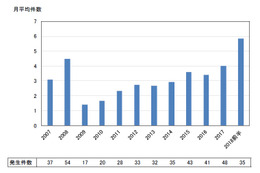
IPAは、「情報システムの障害状況 2018年前半データ」を公開した。同データは、社会に影響を与え全国紙等に報道された情報システムの障害情報について半年ごとに取りまとめているもの。
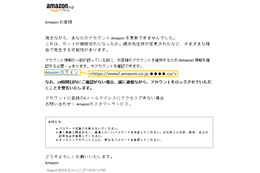
フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
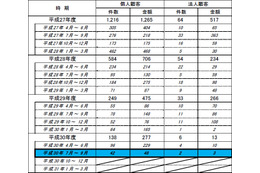
全銀協は、不正払戻しの件数・金額等に関するアンケート結果および口座不正利用に関するアンケート結果について発表した。


