
2026.10.16(金)
- 注目検索ワード


独立行政法人 情報処理推進機構(IPA)は5月10日、「Microsoft 製品の脆弱性対策について(2023年5月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月10日、MicroEngine メールフォームにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

国立研究開発法人情報通信研究機構(NICT)は5月8日、情報処理安全確保支援士の資格更新のための特定講習 実践サイバー演習「RPCI」の2023年度受講申込受付の開始を発表した。

総務省は5月8日、マイナポイント申込システムの障害について発表した。
2023 年 2 月に、世界的に利用されている CMS ソフトウェアである Joomla! に、情報漏えいの脆弱性が報告されています。
電子機器の製造を行う東証プライム上場企業のシークス株式会社は4月28日、ランサムウェアによる不正アクセスについて発表した。

国土交通省は5月3日、ドローン情報基盤システムの一部機能で申請情報が閲覧可能であったと発表した。

兵庫県神戸市は5月2日、市立小学校における個人情報等の紛失について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、WordPress 用プラグイン Newsletter におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、WordPress 用プラグイン VK Blocks および VK All in One Expansion Unit におけるクロスサイトスクリプティングの脆弱性について「JVN」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、SR-7100VN における権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

法務省は5月9日、ホームページの不具合について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、コンテック製SolarView Compactにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

米CISA(Cybersecurity & Infrastructure Security Agency)は現地時間5月1日、FCC対象リストをリスク管理計画に組み込むよう、重要インフラの所有者及び運営者に要請した。

株式会社パーソル総合研究所は4月28日、「企業の不正・不祥事に関する定量調査」の結果を発表した。

サイバーセキュリティの文脈でたとえ「有事」「平時」という言葉が使われることがあったとしても、通常そこでの「有事」とはあくまでコンピュータセキュリティインシデントを指す。

日本プルーフポイント株式会社は5月18日に、Webセミナー「今年、政府統一基準に新たに盛り込まれる詐欺メール対策 シェアNo.1ベンダが徹底解説:詐欺メールからお客様を守る特効薬BIMI/DMARC」を開催すると発表した。

脅威動向として、中国を拠点とする攻撃グループによる韓国・台湾への攻撃は継続しており、日本も含まれていると推察されます。その一部は、1 年以上も発見されていなかった可能性があり、近年のサイバー攻撃被害の検出が困難化していることが窺えます。

神奈川県川崎市は5月2日、コンビニエンスストアでの証明書交付サービスの臨時休止について発表した。

東京都は4月28日、インターネット都政モニターの募集における個人情報の漏えいについて発表した。

東京都港区は5月2日、「保育支援システム」でのお知らせの誤配信による個人情報の流出について発表した。

東京都足立区は5月1日、コンビニエンスストアでの証明書交付サービスにおける証明書誤交付について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、LINE WORKS Driveエクスプローラーにおけるコードインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、JINS MEME CORE におけるハードコードされた暗号鍵の使用の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本電気株式会社(NEC)は4月28日、サービス提供者側が行うべきフィッシング対策について、同社セキュリティブログで解説している。NECサイバーセキュリティ戦略統括部 セキュリティ技術センター サイバーインテリジェンスグループの郡司氏が執筆している。
株式会社エーアイセキュリティラボは4月29日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
GitLab Inc.は4月28日、年次グローバル DevSecOps 調査レポー ト「Security Without Sacrifices(犠牲にしないセキュリティ)」を発表した。
中国は、FBI のサイバー捜査官 1 人に対し 50 人のハッカーを抱えている。先週、FBI長官は議会の委員会でそう語った。
埼玉県川口市は5月2日、マイナポイント申込支援業務でのマイナポイントの不正取得について発表した。

株式会社朝日工業社は4月26日、同社が利用しているクラウド型名刺管理サービスへの不正アクセスについて発表した。
浜松いわた信用金庫は4月28日、同金庫のメールアカウントの不正利用と迷惑メール送信について発表した。

積水ハウス株式会社は4月28日、2月24日に公表した一部のメールデータが流出した可能性について、続報を発表した。

国立大学法人東海国立大学機構 名古屋大学は4月28日、同学への不正アクセスによる2件の個人情報漏えいについて発表した。

三重県は4月22日、松阪農林事務所でのメール誤送信による個人情報の漏えいについて発表した。
ソフォス株式会社は4月28日、「サイバーセキュリティの現状2023年版:サイバー攻撃者が防御側組織のビジネスに及ぼす影響」を公開した。
トレンドマイクロ株式会社は4月28日、サイバー犯罪者が犯罪フォーラムで開催するコンテストについて、同社ブログで解説している。
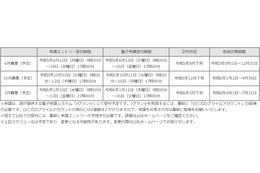
東京都および(公財)東京都中小企業振興公社は、中小企業の危機管理対策への助成金について発表した。

株式会社リンクは5月11日に、「PCI DSS バージョン4.0対策セミナー」をオンライン開催する。2023年3月9日に開催したセミナーのアーカイブ配信となる。

三菱UFJリサーチ&コンサルティング株式会社は4月27日、内閣府から受託した景気ウォッチャー調査でのメール誤送信による個人情報漏えいについて発表した。再委託先の株式会社日本経済研究所も同日、メール誤送信について公表している。
株式会社北海道新聞社は4月10日、相続に関するセミナーの抽選結果をメール誤送信したと発表した。3月9日にも東京支社編集局報道センターの記者による誤送信を発表している。どちらも北海道新聞のニュース記事として公表している。
一般社団法人 日本内科学会は4月4日、九州支部 生涯教育講演会に関する会員情報の誤送信について発表した。
茨城県大洗町は3月31日、大洗町ふるさと納税返礼品協力事業者の誤送信によるメールアドレスの流出について発表した。
バーサーロペット・ジャパン組織委員会事務局は3月28日、第43回大会公式記録公表における個人情報の流出について発表した。
日本プルーフポイント株式会社は4月24日、「Proofpoint Aegis:脅威防護プラットフォーム」「Identity Threat Defense」「Proofpoint Sigma:情報防護プラットフォーム」での多数の新機能について発表した。
警察庁と内閣サイバーセキュリティセンター(NISC)は5月1日、DDoS 攻撃に関する注意喚起を発表した。
株式会社村田製作所は4月27日、同社ファイルサーバへの不正アクセスについて発表した。
電子材料や合成樹脂等を扱う東証プライム上場企業の長瀬産業株式会社は4月26日、同社の海外子会社への不正アクセスについて発表した。
東邦化学工業株式会社は4月26日、2月28日に公表した同社サーバへの不正アクセスについて続報を発表した。
株式会社かんそうしんは4月26日、同社が利用する富士通株式会社の FENICS インターネットサービスへの不正アクセスについて発表した。
株式会社MIXIは4月23日、同社が運営するSNS「mixi」でのオンライン詐欺への注意喚起を発表した。
株式会社クラフは4月27日、同社のセキュリティ・マネジメント・システム「S4」での「脆弱性診断ポータル」機能のリリースを発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月27日、同社 オフェンシブセキュリティ部のエンジニアのデニス ファウストヴ氏、ルスラン サイフィエフ氏による「Microsoft Windows】Windows Credential Manager User Interfaceの脆弱性に関する解説記事を公開した。
IPAは、「中小企業の情報セキュリティ対策ガイドライン」第3.1版を公開した。第3版(2019年3月)以降の社会動向の変化などを踏まえ、具体的な対応策を盛り込むための改訂を行っている。
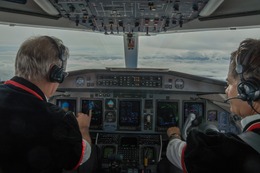
彼は航空業界とサイバーセキュリティ業界の類似点を指摘し、航空業界から学んでヒューマンエラーの背後にある理由を探し、そのミスがシステム的なものであるかどうかを判断できるようにすることができると主張した。
株式会社マイナビは4月26日、同社が運営するIT・テクノロジー情報サイト「TECH+(テックプラス)」での個人情報漏えいについて発表した。
一般社団法人日本自動車連盟(JAF)は4月26日、JAFを装うフィッシングサイトへの注意喚起を発表した。
自動車部品メーカーで東証プライム上場企業の株式会社オーハシテクニカは4月25日、同社の海外子会社における資金流出について発表した。
株式会社小学館は4月25日、同社取締役が使用する会社貸与スマートフォンからの個人情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月27日、Service Location Protocol実装機器がサービス運用妨害(DoS)攻撃に悪用される可能性について「Japan Vulnerability Notes(JVN)」で発表した。

IPAは、「令和4年度中小企業等に対するサイバー攻撃の実態調査」調査実施報告書を公開した。サプライチェーンを構成する中小企業を対象に、実際にUTMやEDRを導入して攻撃状況を収集・分析している。

Visionalグループは4月24日、同グループが運営する脆弱性管理クラウド「yamory」へのIT資産登録機能のリリースを発表した。

ノイズ除去フィルターを製造する双信電機株式会社は4月25日、海外グループ会社での不正アクセスについて発表した。テキストをコピーできないPDFファイルで公開されている。

株式会社ヴィレッジヴァンガードコーポレーションは4月21日、同社が運営する「VOON」での個人情報漏えいについて発表した。


