
2026.10.12(月)
- 注目検索ワード


今日もどこかで情報漏えいは起きている。
長野県は8月24日、県立高等学校の公用パソコンからの個人情報流出の可能性について発表した。

株式会社スプリックスは8月23日、同社子会社の株式会社湘南ゼミナールにおけるランサムウェア被害について発表した。
東京都は、都の職員向けに「文章生成AIの利活用に関するガイドライン」を策定、公開した。ChatGPTの利用上のルールを定めるとともに、効果的な活用事例を掲載している。
ランサムウェア攻撃への対策ポイントは何か? ガートナー シニアディレクター ウェイン・ハンキンス氏は「期待している話と少し違うかもしれないが、これから話すポイントは世界中の企業が実践している項目でもある」と前置きし、必要な7つのポイントについて講演を始めた。

明海大学は8月23日、元職員による学内資料の持ち出しについて発表した。
古野電気株式会社の関連会社の株式会社フルノシステムズは8月22日、2022年12月19日に公表した同社サーバへの不正アクセスによる顧客の個人情報流失についての最終報を発表した。

株式会社上條器械店は8月18日、6月19日に公表した同社サーバへの不正アクセスについて、続報を発表した。

サイバーリーズン合同会社と株式会社アウトソーシングテクノロジー(OSTech)は8月23日、共同で進めているセキュリティ人材育成プロジェクトの本格始動を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月28日、Apache Tomcatにおけるオープンリダイレクトの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月28日、Phoenix Technologies製WindowsカーネルドライバーにおけるIOCTLに対する不十分なアクセス制御の脆弱性についてJVNで発表した。
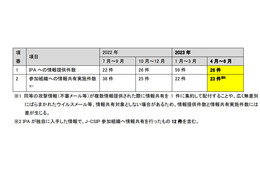
IPAは、「サイバー情報共有イニシアティブ(J-CSIP) 運用状況 [2023年4月~6月]」を公開した。J-CSIPは、IPAを情報ハブとして参加組織間で情報共有を行い、高度なサイバー攻撃対策につなげる取り組み。
2023 年 1 月に修正された、Linux OS に広く採用されているファイルシステムの脆弱性を悪用するエクスプロイトコードが公開されています。

日本ゼオン株式会社は8月23日、同社サーバ機器への不正アクセスによる個人情報流出の可能性について発表した。

東証プライム上場企業の株式会社イトーキは8月23日、同社グループ会社の株式会社イトーキエンジニアリングサービスのホームページへの不正アクセスについて発表した。
CSAジャパンは、「ロボット支援手術(RAS)システムの脅威モデリング(前編)」と題するブログ記事を公開した。
日本電気株式会社(NEC)は8月18、学生向けにCTF形式でセキュリティ技術を競い合うオンラインコンテスト「NEC Security Skills Challenge for Students 2023」を9月12日から19日に開催すると発表した。

株式会社WOWOWは8月21日、6月30日、7月3日、7月5日に公表した動画配信サービス「WOWOWオンデマンド」における個人情報漏えいの対応について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月24日、スマートフォンアプリ「すかいらーくアプリ」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月24日、シンクグラフィカ製メールフォームプロ CGI における正規表現を用いたサービス運用妨害(ReDoS)の脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月23日、Rakuten WiFi Pocket における認証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

医療法人徳洲会 福岡徳洲会病院は7月28日、不正アクセスによる個人情報流出の可能性について発表した。

日本原燃株式会社は8月3日、株式会社ジェイテックの取引先関係者等の個人情報漏えいの可能性について発表した。

NRIセキュアテクノロジーズ株式会社は8月3日、標的型攻撃メールなどへの対策を支援する「メールセキュリティ管理サービス(Proofpoint Email Protection)」の提供開始を発表した。

セイコーグループ株式会社は8月22日、8月10日に公表した同社サーバへの不正アクセスについて、続報を発表した。

レストラン事業やウェディング事業を展開する株式会社HUGEは8月21日、同社が管理運用する顧客管理システム「The HUGE CLUB」への不正アクセスについて発表した。

SBテクノロジー株式会は8月21日、クラウド保護サービス「クラウドパトロール」を同日から提供すると発表した。
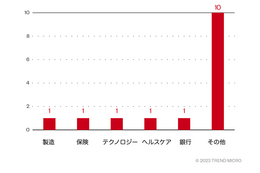
トレンドマイクロ株式会社は8月17日、ヘルスケア業界を標的する新たなランサムウェア「Rhysida」についての解説記事を同社セキュリティブログで発表した。

キャッシュレス推進協議会は、国内外のキャッシュレスの動向についてまとめた「キャッシュレス・ロードマップ2023」を公開した。
水で原子炉を冷却すると、その水には 64 種類の放射性元素が混入する。これらの放射性元素の半減期は、一瞬のものから、炭素 14 など 5,000 年にのぼるものまでさまざまだ。

帝京平成大学は8月18日、同学がキャリアカウンセリングを委託する株式会社東京海上日動キャリアサービスでの個人情報の不適切な取り扱いについて発表した。

倉敷帆布株式会社は8月17日、同社が運営する「倉敷帆布オンラインストア」への不正アクセスによる個人情報漏えいについて発表した。

株式会社ジャックスは8月16日、7月28日に公表した同社サーバへの不正アクセスについて、続報を発表した。

GMOサイバーセキュリティ byイエラエ株式会社は8月21日、「Webアプリケーション脆弱性診断サービス」の大幅リニューアルを発表した。
ロボット革命・産業IoTイニシアティブ協議会は8月16日、「重要インフラ&産業サイバーセキュリティコンファレンス」の開催について発表した。同協議会は同イベントの後援団体となっている。
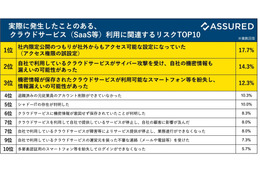
株式会社アシュアードは8月16日、SaaSなどのクラウドサービスの利用にあたって実際に発生したことのある事例トップ10をまとめ発表した。
TwoFive は、フィッシングメールが送られる前に、犯罪者の動きからフィッシングサイトを検知するクラウドサービス「PHISHNET/25」を今年 6 月に提供開始した。

今日もどこかで情報漏えいは起きている。
竹川観光株式会社は8月15日、同社が運営するかどやホテルを Booking.com 社経由で予約した顧客へのフィッシングサイトへ誘導するメッセージの配信について発表した。

株式会社たん熊北店は8月14日、同社が運営する「たん熊北店 オンラインストア」への不正アクセスによる顧客情報の漏えいについて発表した。

一般社団法人平和政策研究所は8月8日、不正アクセスによる迷惑メールの送信について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、複数のTP-Link製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、WordPress 用プラグイン Advanced Custom Fields におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、LuxCal Web Calendar における複数の脆弱性について「Japan Vulnerability Notes(JVN)」発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、CBC製デジタルビデオレコーダにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」発表した。
広報担当者は取材に対し「当社はこのプロジェクトに参加しておらず、当社顧客による製品供与も把握していません」と述べ「中古 GPU の二次販売を規制するのは当社では対応できません」と付け加えた。
ピクシブ株式会社は8月16日、株式会社GMWが運営するpictBLand、pictSQUAREでの情報漏えいに伴い、pixivユーザーに対しパスワード変更を呼びかけている。

メガネスーパーを中核に据える株式会社ビジョナリーホールディングスは8月15日、同社グループが保有する顧客の個人情報の第三者による不正取得について発表した。

泉北高速鉄道株式会社は8月10日、同社子会社「泉鉄産業株式会社」の業務用パソコンへの不正アクセスについて発表した。

CSAジャパンは、「SaaSセキュリティに関する年次調査報告書」を公開した。同書は、CSA本部が公開している「「The Annual SaaS Security Survey Report」の日本語版となるもの。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月18日、Proself における複数の脆弱性について「Japan Vulnerability Notes(JVN)」発表した。影響を受けるシステムは以下の通り。
ChatGPT を活用することで、最初の設定から実際のスキャン、そしてレポートに至るまで、すべてのプロセスを効率化し、もっと簡単に使えるようになる可能性が高まっている。

アイホン株式会社は8月10日、同社米国法人への不正アクセスについて発表した。

セイコーグループ株式会社は8月10日、同社サーバへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月17日、EC-CUBE 2系におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」発表した。
株式会社カウリスは8月10日、株式会社セブン銀行及び株式会社UI銀行と不正な口座の属性情報を共有し、アンチ・マネー・ローンダリングに活用する実証実験の結果を発表した。
サイバートラスト株式会社は8月10日、医療機関のセキュリティ対策を支援する医療 DX ソリューション を提供すると発表した。厚生労働省が2023年5月に公開した「医療情報システムの安全管理に関するガイドライン 第 6.0 版」への適合を支援する。

鹿児島県日置市は8月4日、コンピュータの不適正使用による3件の懲戒処分について発表した。

一般財団法人日本情報経済社会推進協会(JIPDEC)は8月10日、プライバシーマーク審査関連資料の漏えいについて発表した。
株式会社コスモスホテルマネジメントは8月9日、6月12日に公表した Booking.com 管理システムへの不正アクセスによる個人情報流出の可能性について続報を発表した。
特定非営利活動法人テラ・ルネッサンスは8月8日、同会が運営する「テラ・ルネッサンス公式ウェブサイト」に第三者から不正アクセスがあり、支援者のクレジットカード情報が漏えいした可能性が判明したと発表した。

ザボディショップジャパン株式会社は8月7日、同社システムへの不正アクセスによる影響について発表した。
エレコム株式会社は8月10日、同社製の無線LANルータなど一部のネットワーク製品における脆弱性について発表した。影響を受けるシステムは以下の通り。


